
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 synacktiv/grouppolicybackdoor
ग्रुप पॉलिसी ऑब्जेक्ट्स हेरफेर और शोषण फ्रेमवर्क
 nfc-tools/milazycracker
Mifare Classic Plus - SCL3711 LibNFC USB रीडर के लिए Hardnested Attack कार्यान्वयन
 ihebski/angryfuzzer
सूचना एकत्र करने के उपकरण
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
पल्स सिक्योर SSL VPN पर मनमाना फ़ाइल पढ़ने के लिए शोषण (CVE-2019-11510)
 lumoslab-innovation/openhunterai
वेब, API, और LLM एप्लिकेशन सुरक्षा के लिए लोकल-फर्स्ट AI रेड टीम। आक्रमणकारी-शैली तर्क, साक्ष्य-समर्थित निष्कर्ष, और AI कोडिंग एजेंट्स के लिए कौशल।
 agent-field/sec-af
AgentField पर AI-नेटिव कोड सुरक्षा ऑडिटर जो निर्णयों, ट्रेस और कार्रवाई योग्य साक्ष्य के साथ शोषणीयता साबित करता है।
 davidcarliez/trustmebro
LLM गार्डरेल्स को नकली टूल आउटपुट से भ्रमित करके बायपास करें।
 skelsec/jackdaw
इकट्ठा इकट्ठा इकट्ठा
 pwntester/serialkillerbypassgadgetcollection
ysoserial पेलोड्स को विस्तारित और रैप करने के लिए बाइपास गैजेट्स का संग्रह
 ms-web-bn/t14m4t
स्वचालित ब्रूट-फोर्स हमला उपकरण
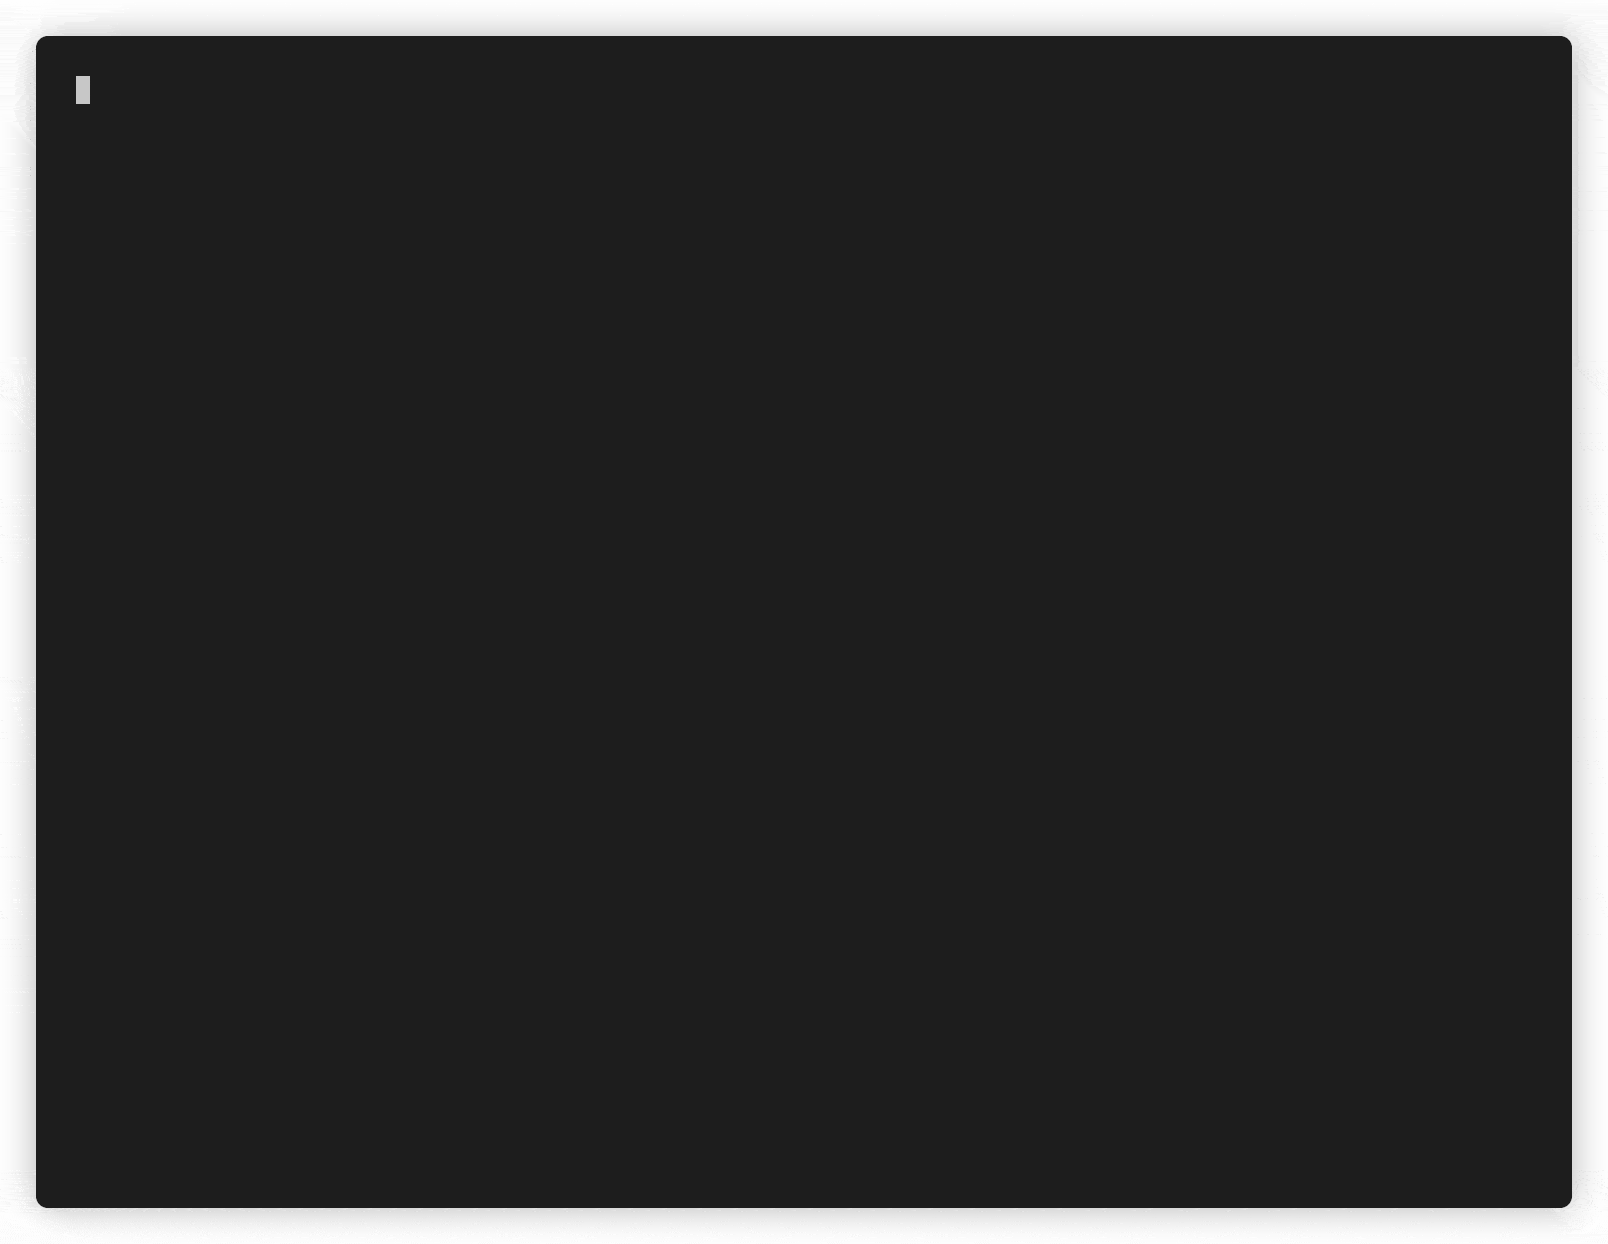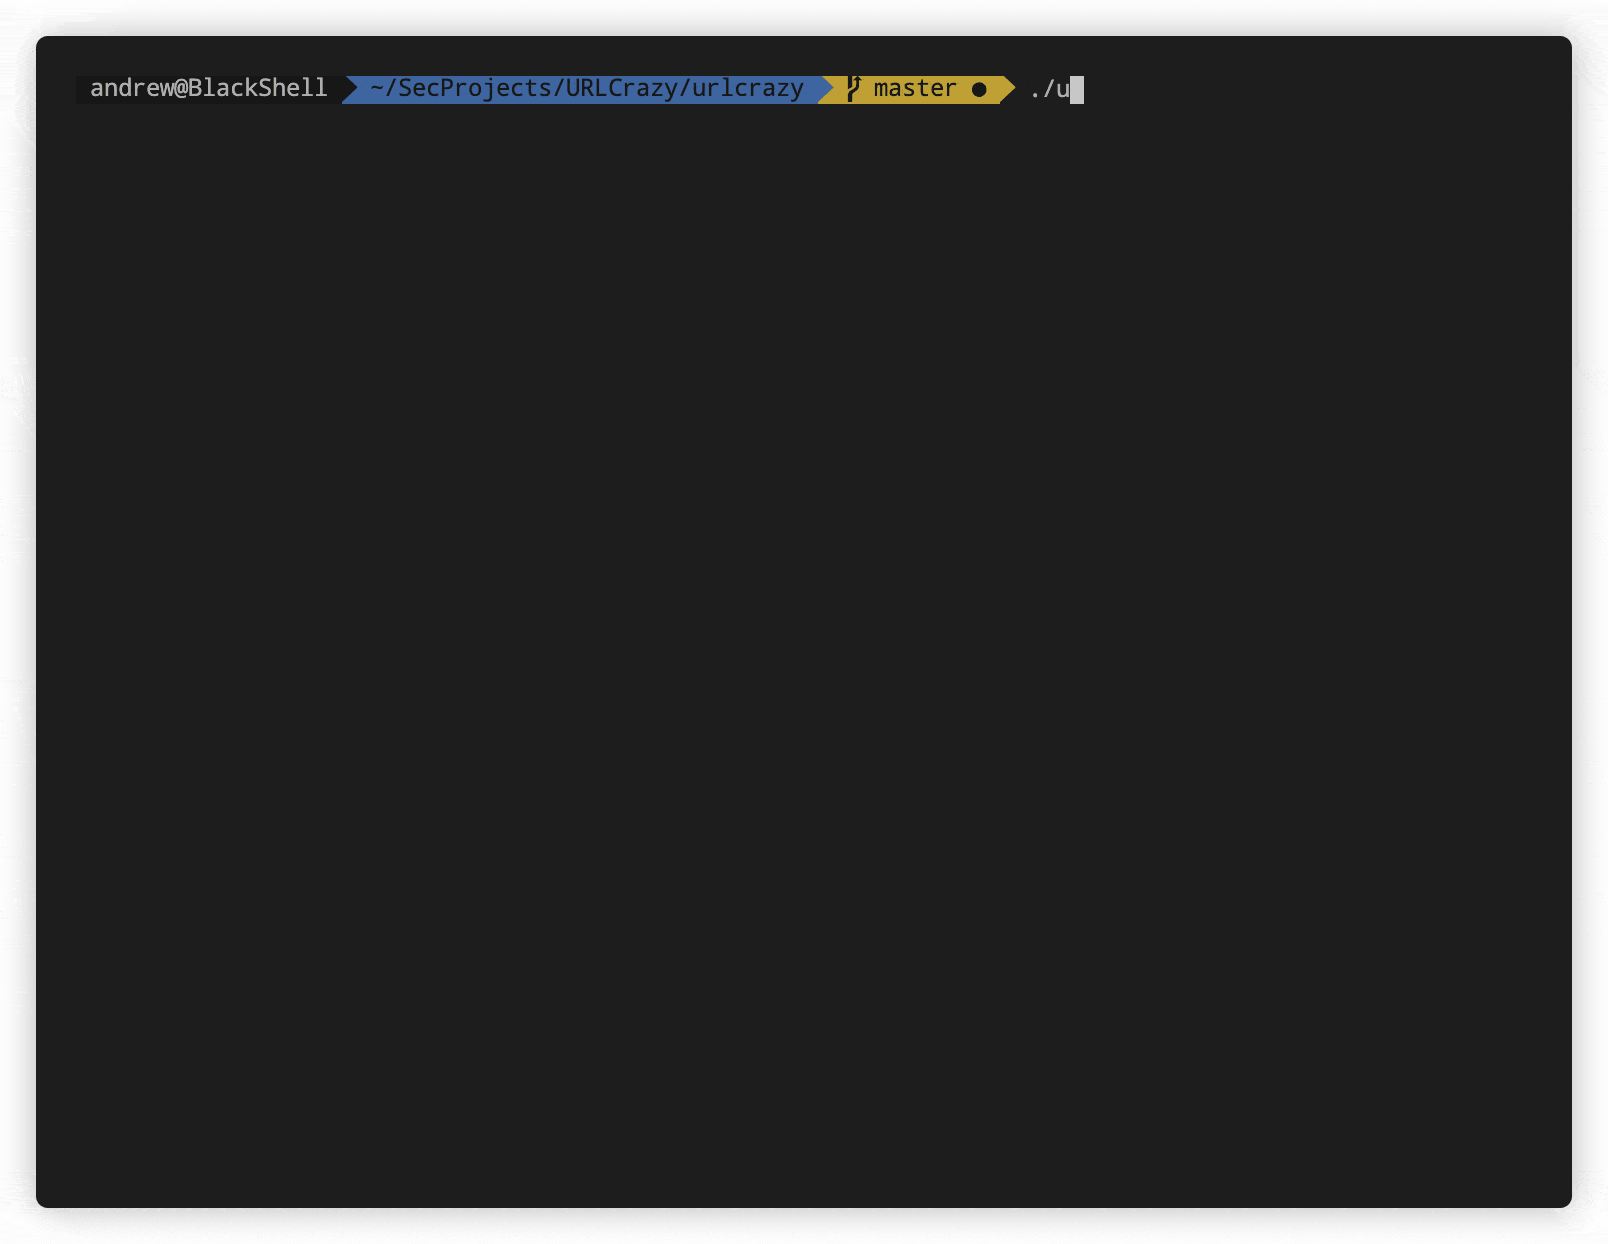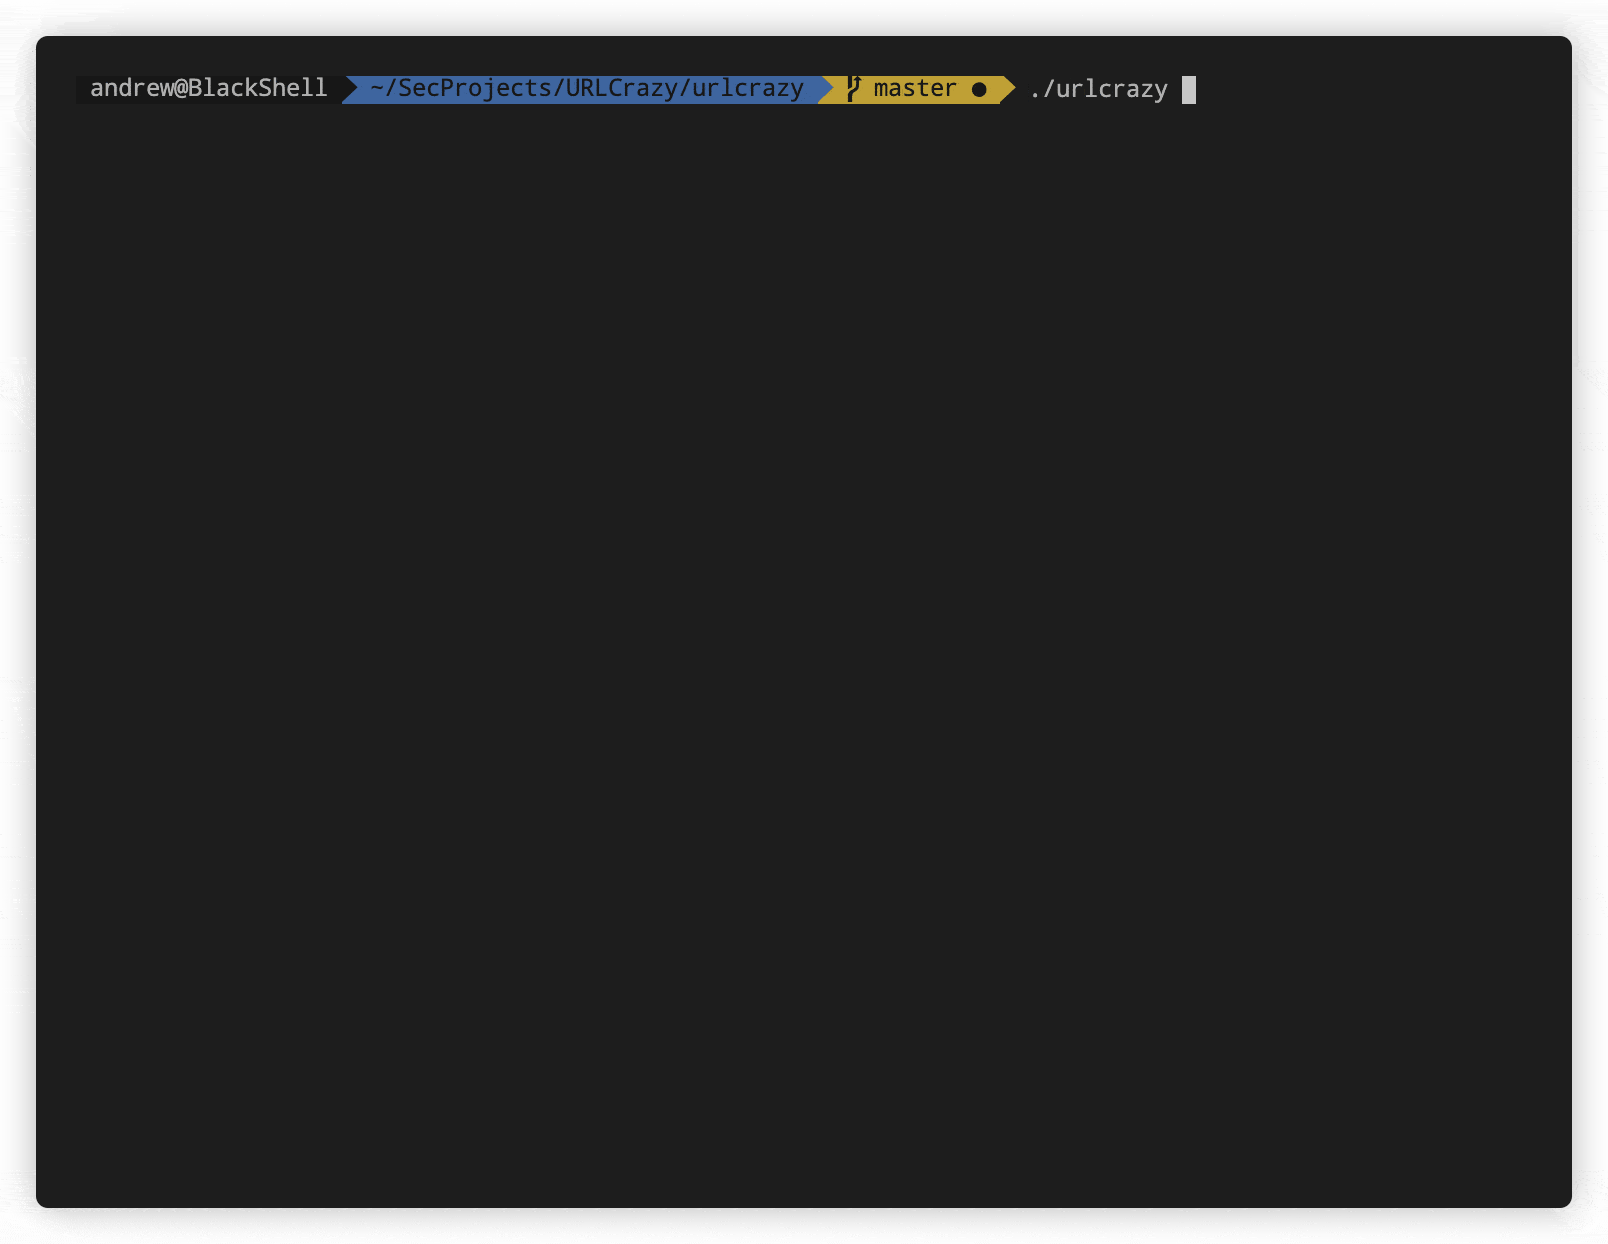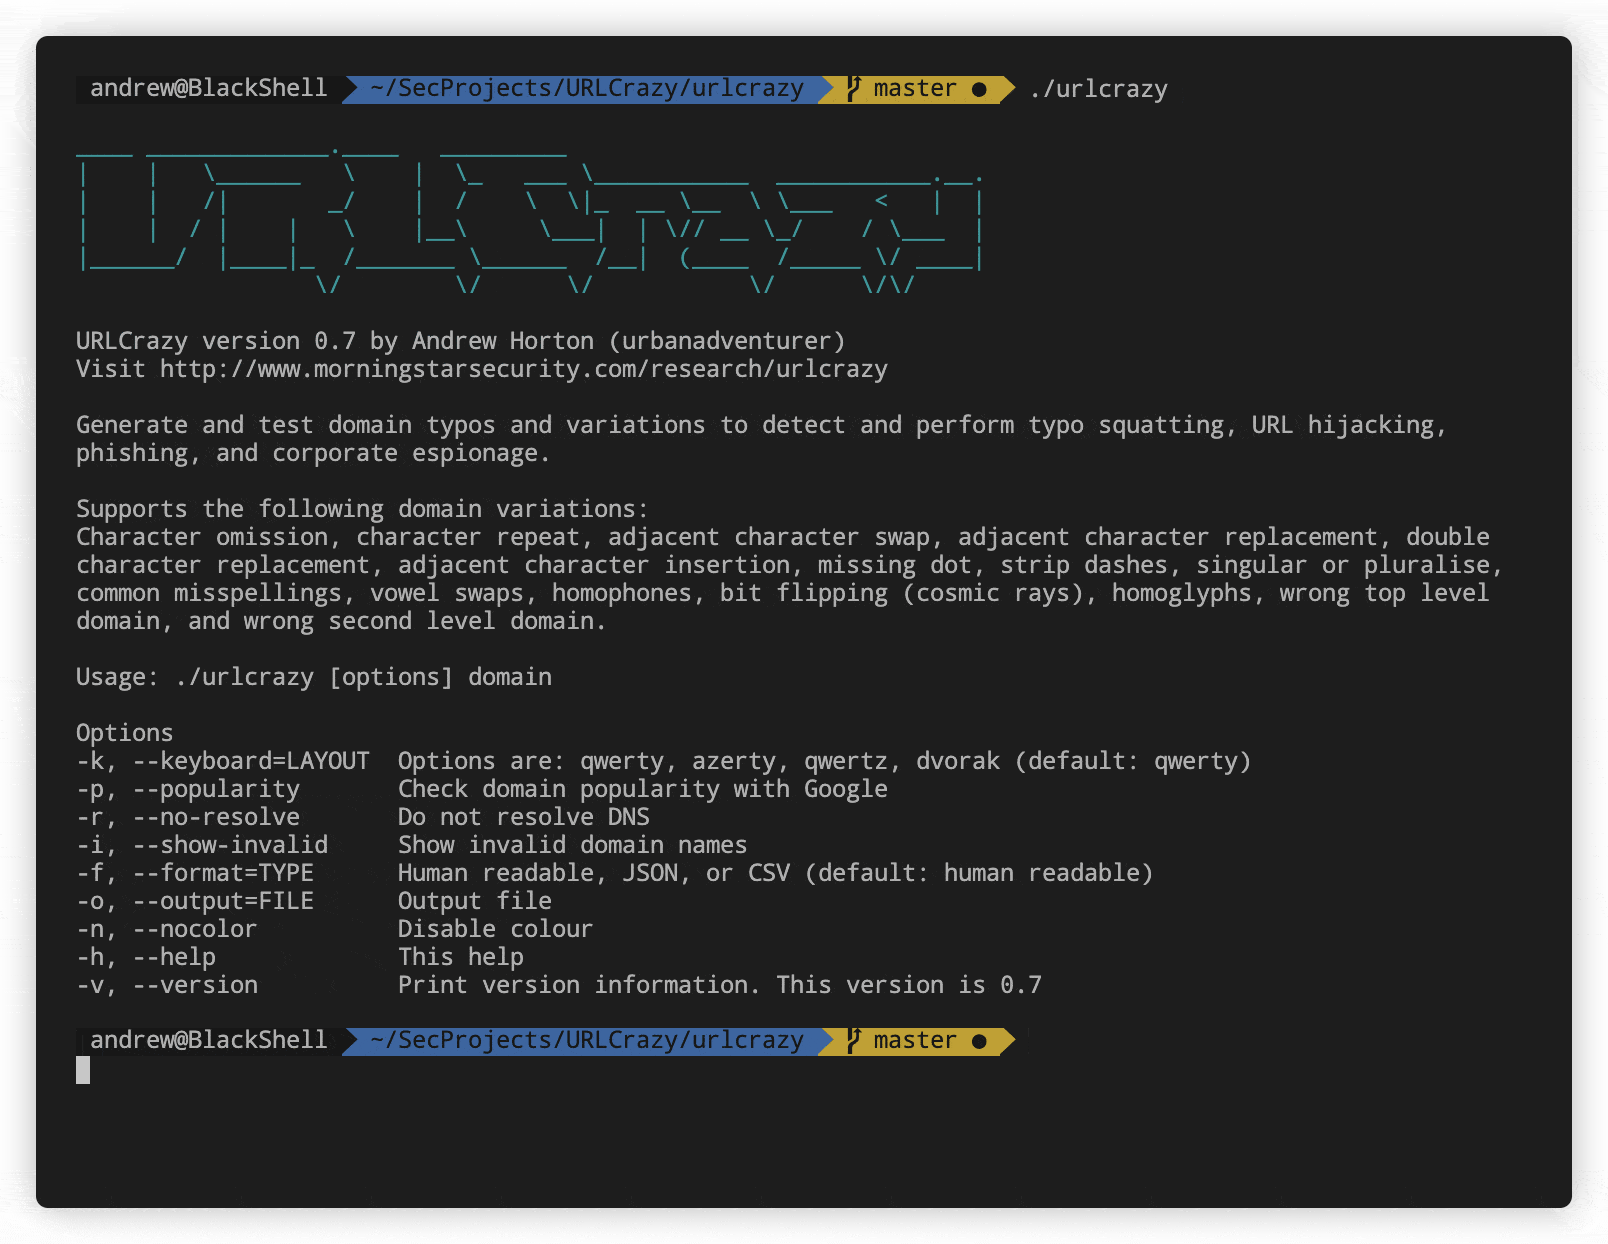 urbanadventurer/urlcrazy
डोमेन टाइपो और विविधताएं उत्पन्न करें और परीक्षण करें ताकि टाइपो स्क्वैटिंग, यूआरएल हाईजैकिंग, फिशिंग और कॉरपोरेट जासूसी का पता लगाया जा सके और…
 pranshuchittora/simvyn
एजेंटों और मनुष्यों के लिए यूनिवर्सल मोबाइल डेवटूल - एक ही डैशबोर्ड और CLI से iOS सिमुलेटर, Android एमुलेटर और वास्तविक उपकरणों को नियंत्रित करें
 testanull/proxynotshell-poc
Microsoft Exchange ProxyNotShell कमजोरियों (CVE-2022-41040 और CVE-2022-41082) का शोषण एक प्रमाणित PoC स्क्रिप्ट के साथ करता है जो कमजोर सर्वरों पर…
 nccgroup/crosssitecontenthijacking
फ्लैश, पीडीएफ और सिल्वरलाइट का उपयोग करके कंटेंट हाइजैकिंग प्रूफ-ऑफ-कॉन्सेप्ट
 yeeb1/socktail
हल्का Go बाइनरी जो किसी डिवाइस को Tailscale नेटवर्क से जोड़ता है और अस्थायी रेड टीम एक्सेस के लिए एक लोकल SOCKS5 प्रॉक्सी को एक्सपोज़ करता है।…
 reverseclabs/wepwnise
WePWNise आर्किटेक्चर-स्वतंत्र VBA कोड उत्पन्न करता है जिसका उपयोग Office दस्तावेज़ों या टेम्पलेट्स में किया जा सकता है और यह एप्लिकेशन नियंत्रण तथा…
 cybertix-pvt-ltd/one-liner-collections
इस रिपॉजिटरी में विवरण और इंस्टॉलेशन आवश्यकताओं के साथ वन-लाइनर्स की सूची शामिल है।








