AgentField पर AI-नेटिव कोड सुरक्षा ऑडिटर जो निर्णयों, ट्रेस और कार्रवाई योग्य साक्ष्य के साथ शोषणीयता साबित करता है।


आउटपुट • बेंचमार्क • यह कैसे काम करता है • तुलना • क्विक स्टार्ट • API
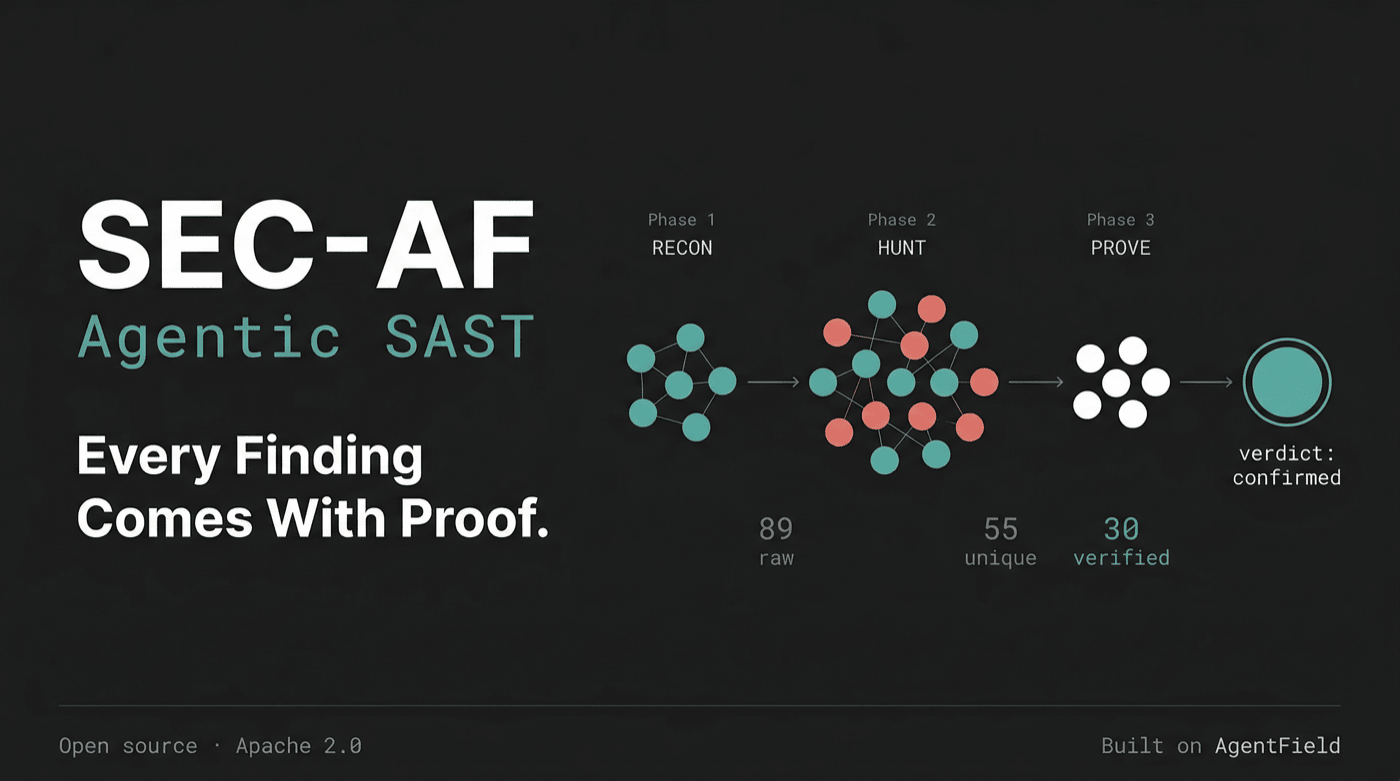
अन्य टूल केवल पैटर्न को चिह्नित करते हैं। SEC-AF शोषणीयता सिद्ध करता है: प्रत्येक निष्कर्ष एक निर्णय, एक डेटा फ़्लो ट्रेस, और ऐसे साक्ष्य के साथ आता है जिस पर आप कार्रवाई कर सकते हैं। मुफ़्त, ओपन सोर्स, एक API कॉल। 30 सत्यापित निष्कर्षों वाले पूर्ण ऑडिट की लागत लगभग LLM कॉल में $1.40 होती है।
इसे af CLI से ट्रिगर करें (af ≥ 0.1.87 आवश्यक है) — यह लाइव प्रगति स्ट्रीम करता है और परिणाम प्रिंट करता है:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
कच्चा HTTP पसंद है? सीधे curl के साथ API को हिट करें:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
यह SEC-AF द्वारा DVGA (एक जानबूझकर कमजोर बनाया गया GraphQL ऐप) का ऑडिट करते समय मिली एक वास्तविक खोज है:
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
प्रत्येक निष्कर्ष में एक निर्णय (confirmed / likely / inconclusive / not_exploitable), पूर्ण टेंट ट्रेस वाला एक प्रमाण ऑब्जेक्ट, और सटीक कोड स्थान शामिल होता है। "यह समस्या हो सकती है" नहीं। SEC-AF स्रोत से सिंक तक डेटा का पता लगाता है और सिद्ध करता है कि क्या यह वास्तव में शोषणीय है।
पूर्ण बेंचमार्क आउटपुट (30 निष्कर्ष):
exampl/dvga-benchmark-result.json| प्रदर्शन विश्लेषण:exampl/benchmark-analysis.json
हम SEC-AF को Damn Vulnerable GraphQL Application के विरुद्ध चलाते हैं, जो एक जानबूझकर असुरक्षित ऐप है जिसमें 21 प्रलेखित सुरक्षा परिदृश्य हैं।
| मीट्रिक | मान |
|---|---|
| खोजे गए कच्चे निष्कर्ष | 106 |
| AI डिडुप्लिकेशन के बाद | 61 |
| प्रतिकूल सत्यापन के बाद | 28 पुष्ट |
| अनिर्णीत (मैन्युअल समीक्षा आवश्यक) | 1 |
| शोषणीय नहीं (सही ढंग से अस्वीकृत) | 1 |
| शोर में कमी | 94% |
| DAG किनारे (रीज़नर कॉल) | 82 |
| एजेंट कॉल | ~166–255 |
| चलाई गई रणनीतियाँ | 11 |
| वॉल-क्लॉक समय | ~78 मिनट |
| अनुमानित लागत (Kimi K2.5) | ~$0.18–$0.90 |
| श्रेणी | संख्या | उदाहरण |
|---|---|---|
| अनुपस्थित प्रमाणीकरण | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, फ़ाइल अपलोड |
| कमांड इंजेक्शन | 4 | ImportPaste, system_debug, system_diagnostics के माध्यम से os.popen(cmd) |
| SQL इंजेक्शन | 3 | resolve_pastes में अनसैनिटाइज़्ड filter, LIKE पैटर्न इंजेक्शन, लॉगिन |
| प्रमाणीकरण बायपास | 3 | JWT हस्ताक्षर अक्षम, JWT प्राधिकरण बायपास, टूटा पासवर्ड प्रमाणीकरण |
| सादा पाठ क्रेडेंशियल | 3 | स्पष्ट पाठ पासवर्ड संग्रहण, सादा पाठ तुलना, डायग्नोस्टिक्स में पासवर्ड |
| SSRF | 2 | ImportPaste म्यूटेशन सर्वर-साइड पर उपयोगकर्ता-प्रदत्त URL का अनुसरण करता है |
| व्यावसायिक तर्क / URL सैनिटाइज़ेशन | 2 | अपर्याप्त URL सैनिटाइज़ेशन, अनधिकृत सामूहिक विलोपन |
| DoS / संसाधन थकावट | 3 | users/audits क्वेरी पर अनुपस्थित पेजिनेशन, अनियंत्रित simulate_load |
| कॉन्फ़िग / रहस्य | 2 | हार्डकोडेड JWT/Flask रहस्य, उत्पादन में डिबग मोड सक्षम |
SEC-AF कई वास्तुशिल्प पैटर्न लागू करता है जो एक एकल मोनोलिथिक स्कैन चलाने के बजाय कई केंद्रित AI एजेंटों को संयोजित करके विशिष्ट रूप से सक्षम होते हैं। ये पैटर्न AI-संचालित सुरक्षा विश्लेषण में मौलिक चुनौतियों का समाधान करते हैं।
1. प्रतिकूल एजेंट तनाव (HUNT बनाम PROVE)
अधिकांश AI सुरक्षा उपकरण एक ही मॉडल से पूछते हैं "क्या यह असुरक्षित है?" और उत्तर स्वीकार कर लेते हैं। SEC-AF संरचनात्मक रूप से निष्कर्ष एजेंटों को खंडन एजेंटों से अलग करता है। शिकारी एजेंटों को कमज़ोरियाँ खोजने के लिए प्रोत्साहित किया जाता है; प्रमाणक एजेंटों को उनका खंडन करने के लिए प्रोत्साहित किया जाता है। प्रत्येक निष्कर्ष 4-एजेंट सत्यापन श्रृंखला से गुज़रता है — एक ट्रेसर डेटा प्रवाह का पुनर्निर्माण करता है, एक सैनिटाइज़ेशन विश्लेषक उन शमनों की तलाश करता है जो शिकारी से छूट गए हों, एक शोषण परिकल्पना-निर्माता एक ठोस आक्रमण परिदृश्य का निर्माण करता है, और एक निर्णय एजेंट सभी परस्पर विरोधी साक्ष्यों को तौलता है। एजेंटों के बीच यह प्रतिकूल तनाव ही 94% शोर में कमी लाता है — वास्तुकला स्वयं संदेहवाद को कूटबद्ध करती है।
2. प्रगतिशील संकुचन के साथ सिग्नल कैस्केड
उपयोगकर्ता पर सभी निष्कर्ष डंप करने के बजाय, पाइपलाइन प्रत्येक चरण पर सिग्नल को संपीड़ित करती है: 106 कच्चे निष्कर्ष → AI डिडुप्लिकेशन के बाद 61 → प्रतिकूल सत्यापन के बाद 30। प्रत्येक चरण एक फ़िल्टर है। यह उस तरह को प्रतिबिंबित करता है जैसे मानव सुरक्षा टीमें ट्राइएज करती हैं — पहले व्यापक खोज, फिर उत्तरोत्तर कठोर जाँच। मुख्य अंतर्दृष्टि यह है कि प्रत्येक फ़िल्टर एक अलग प्रकार का AI तर्क है: डिडुप्लिकेशन के लिए अर्थपूर्ण समानता, सत्यापन के लिए टेंट विश्लेषण, पुष्टि के लिए शोषण निर्माण।
3. संदर्भ छँटाई के माध्यम से सूचना अर्थव्यवस्था
LLMs अप्रासंगिक संदर्भ दिए जाने पर अधिक भ्रम (hallucinate) करते हैं। SEC-AF केवल वही जानकारी प्रत्येक एजेंट तक पहुँचाता है जिसकी उसे आवश्यकता होती है: एक injection hunter को recon संदर्भ मिलता है जिसे data flow maps और input entry points तक सीमित कर दिया गया है, जबकि एक crypto hunter को dependency trees और key management patterns मिलते हैं। Verifiers को projected finding views मिलते हैं जिनमें केवल उनके विशिष्ट verification method के लिए आवश्यक फ़ील्ड होते हैं। यह प्रति-रणनीति संदर्भ छँटाई (context pruning) भ्रम और लागत दोनों को कम करती है — एजेंट उन जानकारियों से भ्रमित नहीं हो सकते जो उन्हें कभी दिखती ही नहीं।
4. स्ट्रीमिंग चरण ओवरलैप
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।