
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 iknowjason/purplecloud
Azure Identity के साथ खेलने के लिए एक छोटा उपकरण - Azure और Entra ID लैब निर्माण उपकरण। ब्लॉग: …
 peterferrie/win-exec-calc-shellcode
एक छोटा, null-मुक्त Windows shellcode जो calc.exe निष्पादित करता है (x86/x64, सभी OS/SPs)
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
 optiv/go365
एक Office365 उपयोगकर्ता हमला उपकरण
 d4vinci/pastejacker
PasteJacking हमलों के स्वचालन के साथ सिस्टम हैकिंग।
 orleven/tentacle
Tentacle एक POC भेद्यता सत्यापन और शोषण ढांचा है। यह शोषणों के मुक्त विस्तार का समर्थन करता है और POC स्क्रिप्ट का उपयोग करता है। यह zoomeye, fofa,…
 star-sg/cve
STAR Labs टीम द्वारा विभिन्न CVEs के लिए लिखे गए proof-of-concept exploit स्क्रिप्ट्स का संग्रह, जिन्हें उन्होंने खोजा या दूसरों से पाया।
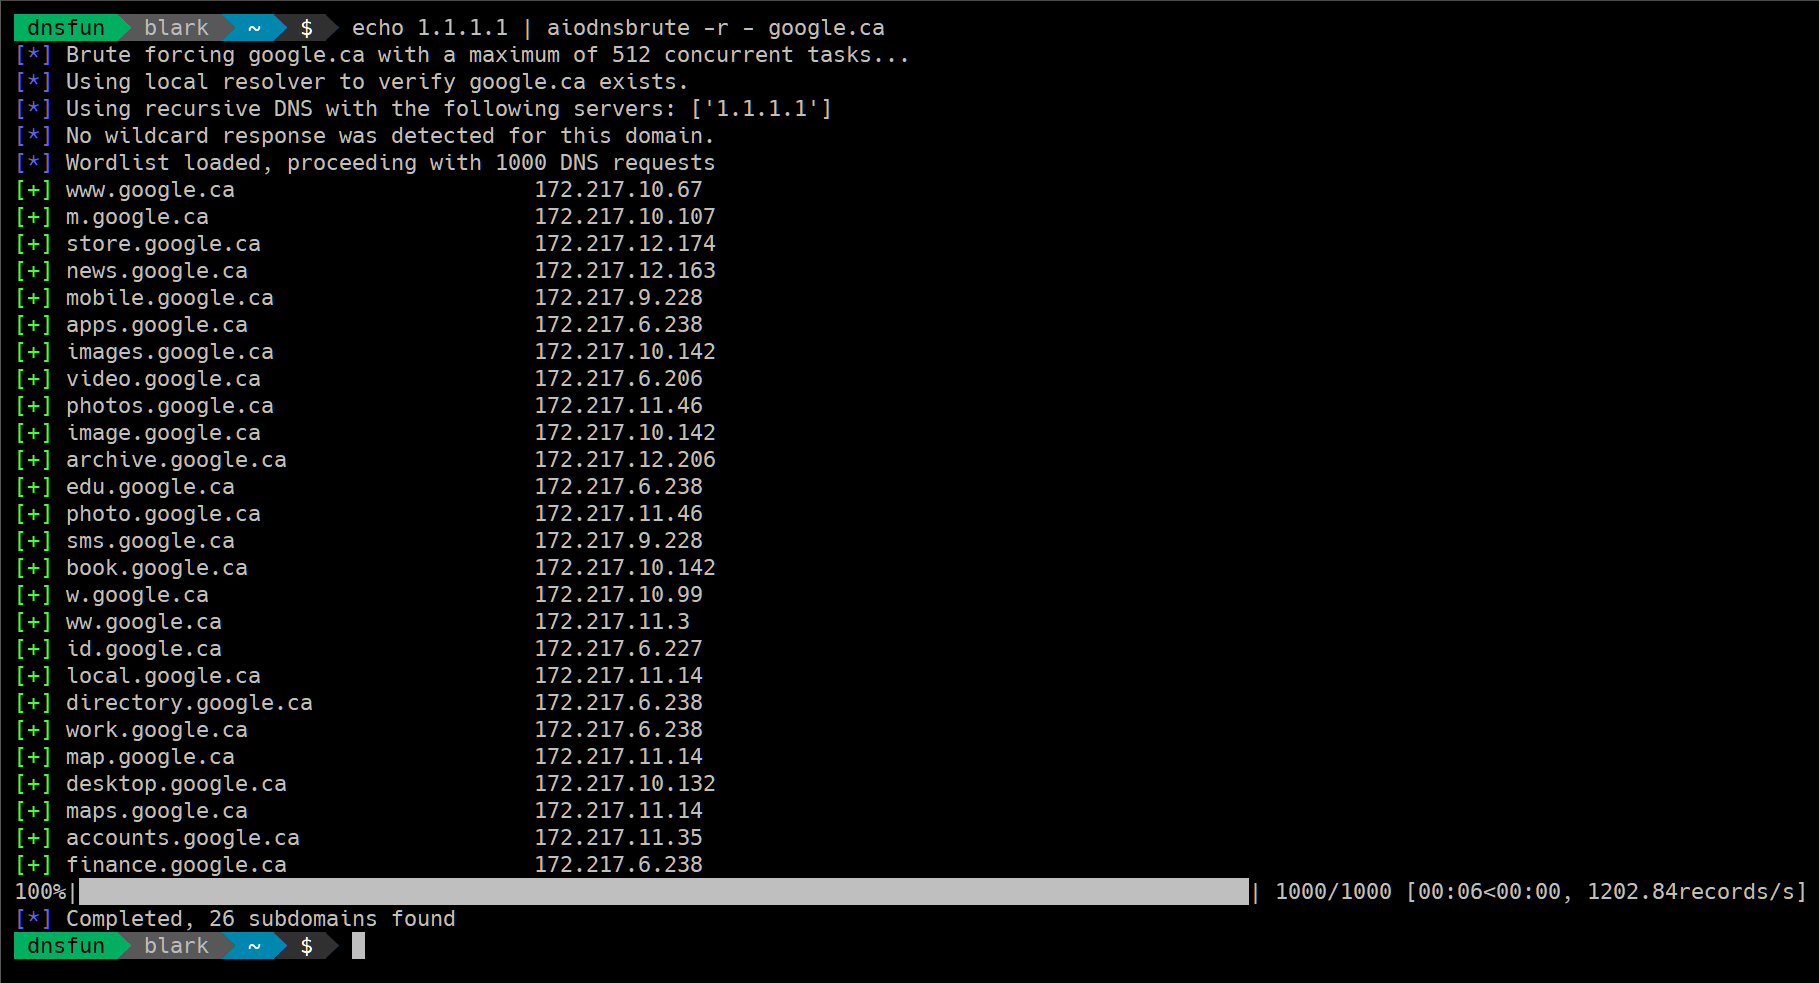 blark/aiodnsbrute
Python 3.5+ DNS asynchronous brute force उपयोगिता
 helich0pper/karkinos
पेनिट्रेशन टेस्टिंग और हैकिंग CTF का स्विस आर्मी नाइफ जिसमें शामिल हैं: रिवर्स शेल हैंडलिंग - एनकोडिंग/डीकोडिंग - एन्क्रिप्शन/डिक्रिप्शन - हैश…
 samhaxr/hackbox
HackBox एक शक्तिशाली और व्यापक उपकरण है जो वेब अनुप्रयोग और नेटवर्क सुरक्षा मूल्यांकन के लिए विभिन्न तकनीकों को जोड़ता है, जिसमें XSS परीक्षण,…
 signorrayan/redteam_toolkit
Red Team Toolkit एक ओपन-सोर्स Django आक्रामक वेब-ऐप है जो रेड-टीमिंग में उपयोग किए जाने वाले उपयोगी आक्रामक उपकरणों को एक साथ रखता है।
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - एक अत्यंत संवेदनशील Swift एप्लिकेशन iOS के लिए
 sslab-gatech/pwn2own2020
छह कमजोरियों को श्रृंखलित करके Safari के माध्यम से macOS Kernel से समझौता करना
 dievus/powershellforpentesters
पेंटेस्टर्स के लिए PowerShell पाठ्यक्रम की कोर्स रिपॉज़िटरी
 mwr-cybersec/pxethief
PXEThief एक टूलिंग सेट है जो Microsoft Endpoint Configuration Manager में ऑपरेटिंग सिस्टम डिप्लॉयमेंट कार्यक्षमता से पासवर्ड निकाल सकता है।
 kamorin/dhcpig
DHCP ख़त्म करने की स्क्रिप्ट जो Python में scapy नेटवर्क लाइब्रेरी का उपयोग करके लिखी गई है।
 ambionics/cnext-exploits
CNEXT (CVE-2024-2961) के लिए एक्सप्लॉइट्स, glibc के iconv() में बफर ओवरफ्लो।








