
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 s1ckb0y1337/cobalt-strike-cheatsheet
Cobalt Strike की कार्यक्षमता के लिए कुछ नोट्स और उदाहरण
 gentilkiwi/kekeo
एक छोटा टूलबॉक्स C में Microsoft Kerberos के साथ खेलने के लिए

 h4x0r-dz/leaked-credentials
लीक हुए क्रेडेंशियल्स कैसे खोजें !
 bishopfox/sj
एक्सपोज़्ड (Swagger/OpenAPI) परिभाषा फ़ाइलों में परिभाषित एंडपॉइंट्स के ऑडिटिंग के लिए एक उपकरण।
 arno0x/dnsexfiltrator
DNS अनुरोध गुप्त चैनल के माध्यम से डेटा निकासी
 cyberark/skyark
SkyArk Azure और AWS में सबसे विशेषाधिकार प्राप्त संस्थाओं की खोज, मूल्यांकन और सुरक्षा में मदद करता है।
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) लॉक्ड बूटलोडर वाले Android डिवाइसों के लिए कर्नेल एक्सप्लॉइट
 entropy1337/infernal-twin
wireless hacking - यह एक स्वचालित वायरलेस हैकिंग टूल है
 breenmachine/rottenpotatong
RottenPotato का नया संस्करण एक C++ DLL और स्वतंत्र C++ बाइनरी के रूप में - meterpreter या अन्य उपकरणों की कोई आवश्यकता नहीं है।
 spinkham/skipfish
वेब एप्लिकेशन सुरक्षा स्कैनर lcamtuf द्वारा google के लिए निर्मित - अनाधिकारिक मिरर
 ghostpack/sharpdpapi
SharpDPAPI कुछ Mimikatz DPAPI कार्यक्षमता का C# पोर्ट है।
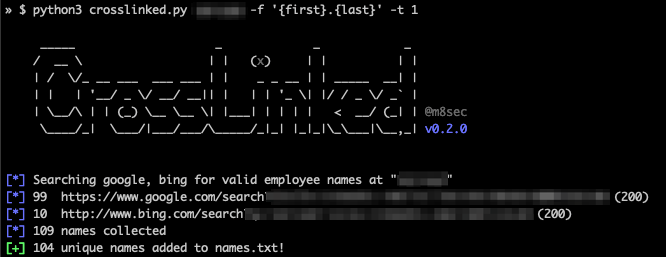 m8sec/crosslinked
LinkedIn enumeration tool जो search engine scraping के माध्यम से किसी संगठन से वैध कर्मचारी नाम निकालता है
 krisnova/boopkit
लिनक्स eBPF बैकडोर TCP पर। पूर्व विशेषाधिकार प्राप्त पहुँच पर रिवर्स शेल, RCE उत्पन्न करें। Less Honkin, More Tonkin.
 fkasler/cuddlephish
हथियारबंद ब्राउज़र-इन-द-मिडल (BitM) पेनिट्रेशन टेस्टर्स के लिए
 nccgroup/pmapper
AWS में IAM अनुमतियों का त्वरित मूल्यांकन करने के लिए एक उपकरण।
 lachlan2k/react2shell-cve-2025-55182-original-poc
React2Shell (CVE-2025-55182) के लिए मूल प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जो Webpack चंक पार्सिंग कमजोरियों के माध्यम से Next.js अनुप्रयोगों में रिमोट…
 0xinfection/xsrfprobe
प्राइम क्रॉस साइट रिक्वेस्ट फोर्जरी (CSRF) ऑडिट और एक्सप्लॉइटेशन टूलकिट।








