 0xinfection/xsrfprobe
प्राइम क्रॉस साइट रिक्वेस्ट फोर्जरी (CSRF) ऑडिट और एक्सप्लॉइटेशन टूलकिट।



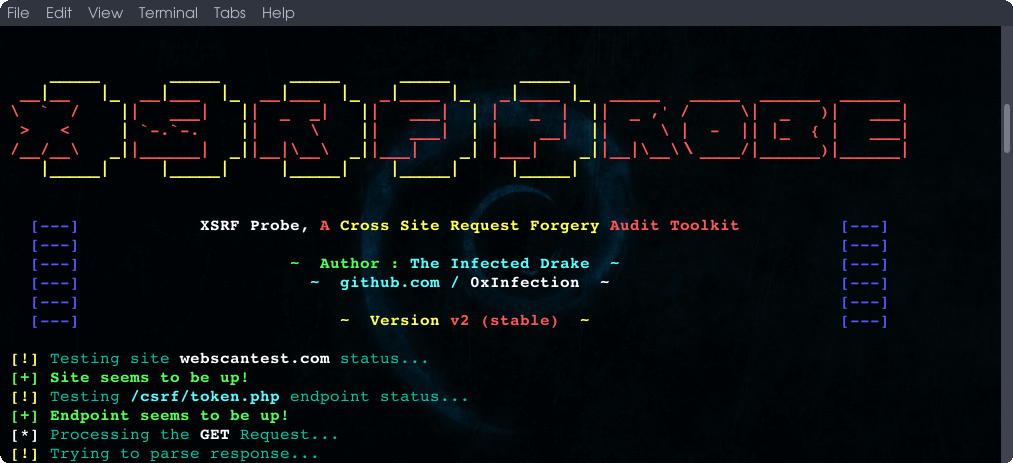
XSRFProbe एक उन्नत क्रॉस-साइट रिक्वेस्ट फोर्जरी (CSRF/XSRF) ऑडिट और शोषण टूलकिट है। यह एक शक्तिशाली क्रॉलिंग इंजन और अनेक व्यवस्थित जाँचों से सुसज्जित है, जो CSRF कमजोरियों, उनसे संबंधित बाइपास, और प्रत्येक पाई गई कमजोरी के लिए शोषण योग्य प्रूफ-ऑफ-कॉन्सेप्ट उत्पन्न करने में सक्षम है। XSRFProbe कैसे काम करता है, इसके बारे में अधिक जानकारी के लिए विकी पर XSRFProbe आंतरिक देखें।
XSRFProbe विकी • आरंभ करना • सामान्य उपयोग • उन्नत उपयोग • XSRFProbe आंतरिक • गैलरी
Origin: null) के साथ-साथ मेथड-ओवरराइड और Content-Type बाइपास के साथ Referer और Origin सत्यापन की जाँच करता है।--max-urls, --max-depth और --crawl-timeout के माध्यम से कॉन्फ़िगर करने योग्य) शामिल है।XSRFProbe द्वारा चलाई जाने वाली प्रत्येक जाँच का एक अद्वितीय पहचानकर्ता होता है। ID कंसोल आउटपुट में दिखाई जाती है (जैसे [T6] VULNERABLE: ...) और JSON रिपोर्ट में प्रत्येक निष्कर्ष के test_id फ़ील्ड के रूप में संग्रहीत होती है (इसके severity और, जहाँ प्रासंगिक हो, details के अंतर्गत एक exploitability नोट के साथ), ताकि प्रत्येक निष्कर्ष उस सटीक परीक्षण से जुड़ा हो जिसने इसे उत्पन्न किया।
| ID | श्रेणी | जाँच |
|---|---|---|
D1 | टोकन उपस्थिति | कोई एंटी-CSRF टोकन मौजूद नहीं (सामान्य अनुरोध जालसाजी) |
D2 | टोकन उपस्थिति | लॉगिन फॉर्म में CSRF टोकन गायब (लॉगिन CSRF) |
T2 | टोकन छेड़छाड़ | सत्यापन अनुरोध विधि से बंधा (GET ↔ POST स्विच) |
T3 | टोकन छेड़छाड़ | टोकन को पूरी तरह से हटाया जा सकता है |
T4 | टोकन छेड़छाड़ | टोकन उपयोगकर्ता सत्र से बंधा नहीं (क्रॉस-सत्र रीप्ले) |
T5 | टोकन छेड़छाड़ | टोकन गैर-सत्र कुकी से बंधा (जैसे csrfKey) |
T6 | टोकन छेड़छाड़ | नाभिक डबल-सबमिट कुकी (कुकी == बॉडी, कोई बाइंडिंग नहीं) |
T7 | टोकन छेड़छाड़ | खाली टोकन मान स्वीकार किया गया |
T8 | टोकन छेड़छाड़ | कस्टम-हेडर टोकन को हटाया या जाली बनाया जा सकता है |
M1 | विधि / Content-Type | _method पैरामीटर के माध्यम से HTTP विधि ओवरराइड |
M2 | विधि / Content-Type | X-HTTP-Method-Override हेडर के माध्यम से HTTP विधि ओवरराइड |
M4 | विधि / Content-Type | वैकल्पिक Content-Type के माध्यम से सत्यापन बाइपास |
R0 | Referer | फॉर्म सबमिशन पर Referer हेडर सत्यापित नहीं |
R1 | Referer | हेडर हटाकर Referer सत्यापन बाइपास |
R2a | Referer | Referer रेगेक्स बाइपास — लक्ष्य आक्रमणकारी सबडोमेन के रूप में |
R2b | Referer | Referer रेगेक्स बाइपास — लक्ष्य क्वेरी स्ट्रिंग में |
R2c | Referer | Referer रेगेक्स बाइपास — लक्ष्य पथ में |
O1 | Origin | Origin: null के साथ Origin सत्यापन बाइपास |
O2 | Origin | सबडोमेन ट्रिक के साथ Origin सत्यापन बाइपास |
O3 | Origin | हेडर हटाकर Origin सत्यापन बाइपास |
S2 | SameSite (ब्राउज़र) | क्लाइंट-साइड रीडायरेक्ट गैजेट के माध्यम से SameSite=Strict बाइपास |
S3 | SameSite (ब्राउज़र) | सहोदर सबडोमेन पर XSS के माध्यम से SameSite=Strict बाइपास |
S4 | SameSite (ब्राउज़र) | कुकी-रिफ्रेश / OAuth प्रवाह के माध्यम से SameSite=Lax बाइपास |
C1 | कुकी स्थिति | कुकी SameSite विशेषता विश्लेषण (None/Lax/Strict) |
C2 | कुकी स्थिति | कुकीज़ पर SameSite विशेषता सेट नहीं |
E1 | टोकन शक्ति | टोकन कमजोर/संरचित हैश एन्कोडिंग का उपयोग करता है |
A1 | टोकन शक्ति | स्कैन के बाद टोकन पूर्वानुमान/जालसाजी विश्लेषण |
S*जाँचों के लिए वैकल्पिक हेडलेस-ब्राउज़र एकीकरण (--browser) की आवश्यकता है।T*/M*/R*/O*HTTP-स्तर की जाँचें हैं जो प्रतिक्रिया डिफिंग/बेंचमार्क इंजन द्वारा नियंत्रित हैं।
आइए XSRFProbe के कुछ वास्तविक दुनिया के परिदृश्य देखें:
पूर्ण उपयोग जानकारी के लिए, कृपया विकी देखें — सामान्य उपयोग और उन्नत उपयोग।
XSRFProbe को एक ही कमांड से आसानी से स्थापित किया जा सकता है:
pip install xsrfprobe
