
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 trustedsec/titanis
Windows प्रोटोकॉल लाइब्रेरी, जिसमें SMB और RPC कार्यान्वयन शामिल हैं, अन्य के साथ।
 rushikesh-a-bhujbal/cve-2011-2523
Python में शुरुआत से एक्सप्लॉइट डेवलपमेंट। कोई Metasploit नहीं। कोई फ्रेमवर्क नहीं। अधिकृत लैब टारगेट्स के विरुद्ध वास्तविक CVE का रॉ सॉकेट-स्तरीय…
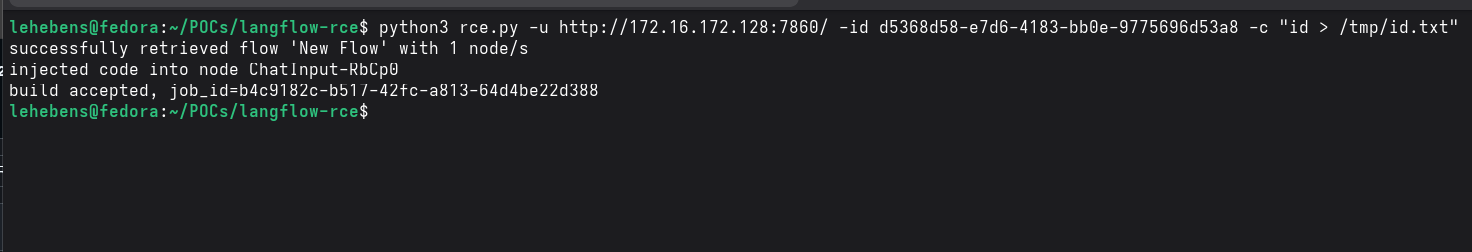 lukehebe/ibm-langflow-cve-2026-48519-poc
CVE-2026-48519 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो IBM Langflow <= 1.9.1 में Shareable Playground /api/v1/build_public_tmp एंडपॉइंट के माध्यम से…
 audrise/javaflood
Python मल्टीथ्रेडेड DoS टूल जो नकली हैंडशेक पैकेट, कनेक्शन पुनःउपयोग, पेलोड पैडिंग और प्रोटोकॉल संस्करण स्पूफिंग के साथ Minecraft Java सर्वर पर फ्लड…
 rajanagori/nightingale
Nightingale Docker for Pentesters एक व्यापक Dockerized वातावरण है जो प्रवेश परीक्षण और भेद्यता मूल्यांकन के लिए तैयार किया गया है। यह कुशल…
 murrez/cve-2026-19658
CVE-2026-19658 के लिए Python 3 चेकर और एक्सप्लॉइट हेल्पर, जो WordPress Give Tributes PHP ऑब्जेक्ट इंजेक्शन फ्लॉ है, जिसमें FOFA टारगेट डिस्कवरी और…
 murrez/cve-2026-13355
Python PoC स्कैनर और CVE-2026-13355 के लिए एक्सप्लॉइट, जो Meta Box AIO WordPress प्लगइन्स में एक अनधिकृत एडमिन प्रिविलेज एस्केलेशन है, साथ में FOFA…
 sarthak4126/web-app-pentesting
वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग लैब — कमजोर Flask ऐप, स्वचालित स्कैनर, और पेशेवर पेनटेस्ट रिपोर्ट। OWASP Top 10, SQLi, XSS, कमांड इंजेक्शन, फ़ाइल…
 nxploited/cve-2026-91097-cve-2026-91106
HPLIP < 3.26.6 — PAPPL वेब इंटरफ़ेस के माध्यम से पूर्ण एडमिन टेकओवर (कोई प्रमाणीकरण नहीं)। CVE-2026-91097 से CVE-2026-91106 से संबंधित (CVSS 9.3)
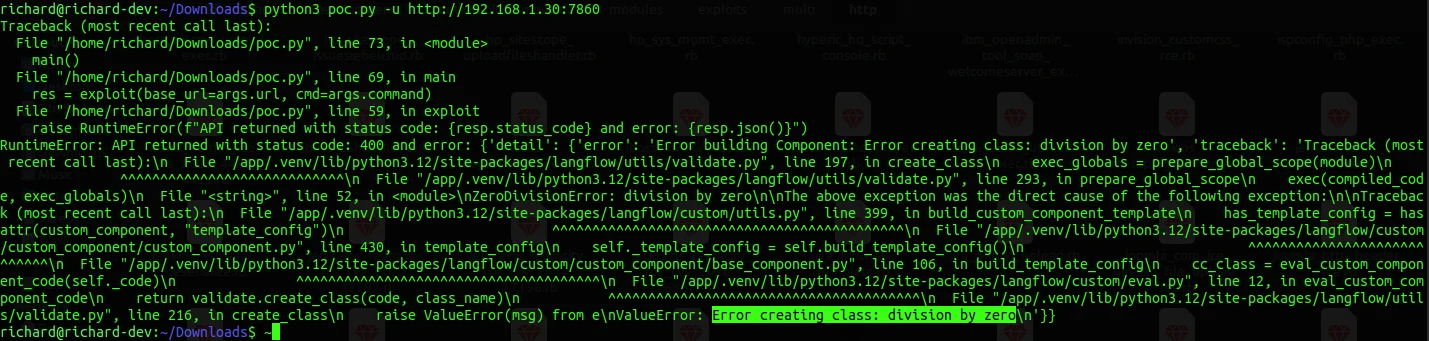 rmhowe425/poc-cve-2026-0769
CVE-2026-0769 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में है, जो क्राफ्टेड अनुरोधों के माध्यम से रिमोट कोड एक्ज़ीक्यूशन की अनुमति देता है।…
 rmhowe425/poc-cve-2026-93680
CVE-2026-93680 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो टूल इनवोकेशन के माध्यम से MCP SSE प्रमाणीकरण बायपास और डेटा एक्सफिल्ट्रेशन को प्रदर्शित करता…
 rmhowe425/poc-cve-2026-93674
Langflow में CVE-2026-93674 के लिए Python proof-of-concept exploit, जो authenticated blind command injection की सुविधा देता है और crafted requests के…
 kuleuven-cosic/whisperpair
हमारे हमले WhisperPair (CVE-2025-36911) का आधिकारिक संदर्भ कार्यान्वयन और भेद्यता सत्यापन जो Google के Fast Pair प्रोटोकॉल को प्रभावित करता है।
 madfxr/xss2shell-poc
XSS2Shell: WordPress प्रीऑथ XSS से RCE चेन (CVE-2026-64638)
 mitsu-bis/security-portfolio
वेब, Active Directory और डिटेक्शन इंजीनियरिंग को कवर करने वाले मूल जिम्मेदार-प्रकटीकरण निष्कर्षों, CTF और लैब राइट-अप, कार्यप्रणाली नोट्स, और…
 joaovicdev/exploit-cve-2026-33634
CVE-2026-33634 को पुनः उत्पन्न करने वाला जानबूझकर कमजोर Docker लैब: api_base के माध्यम से LiteLLM गेटवे SSRF और एक ट्रोजनाइज़्ड निर्भरता, क्रेडेंशियल…
 ivancabrera02/srhollow
Windows registry hives से मौजूदा या नव निर्मित VSS shadow copies के माध्यम से LSA secrets और DPAPI keys निकालता है, जिसमें inline regf parser और…
 trx-0/cve-2026-33157-craftcms-rce
Craft CMS CVE-2026-33157 filter-hud व्यवहार-इंजेक्शन RCE PoC








