
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE टूलकिट, जिसमें एक weaponized exploit chain (PEAR RCE, webshell, admin creation, loot) और एक non-intrusive…
 mdkaif302/secarchive
🥷 SecArchive - साइबर सुरक्षा संसाधन संग्रह साइबर सुरक्षा, बग बाउंटी, एथिकल हैकिंग और पेनेट्रेशन टेस्टिंग सीखने के लिए उच्च-गुणवत्ता वाले संसाधनों…
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow प्री-ऑथ RCE फ्रेमवर्क 🔥 JS इंजेक्शन → सैंडबॉक्स एस्केप → RCE → रूट। विशेषताएं: --detect, --exec, रिवर्स/इंटरैक्टिव शेल, बैच…
 ghxstsec/cve-2025-8110
CVE-2025-8110 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सिम्बोलिक लिंक्स के माध्यम से पाथ ट्रैवर्सल और sshCommand इंजेक्शन का शोषण करके रिवर्स शेल…
 tc4dy/cve-2026-67279-86060-toolkit
MikroTrick MikroTik RouterOS SSH प्री-ऑथ टेकओवर चेन के लिए Python टूलकिट: exploit.py एडमिन शेल के लिए rekey बायपास और fd-2 पॉलिसी स्वैप करता है, साथ…
 rastrea2r/rastrea2r
उत्साह और अंदाज़ के साथ IOCs का संग्रहण और शिकार
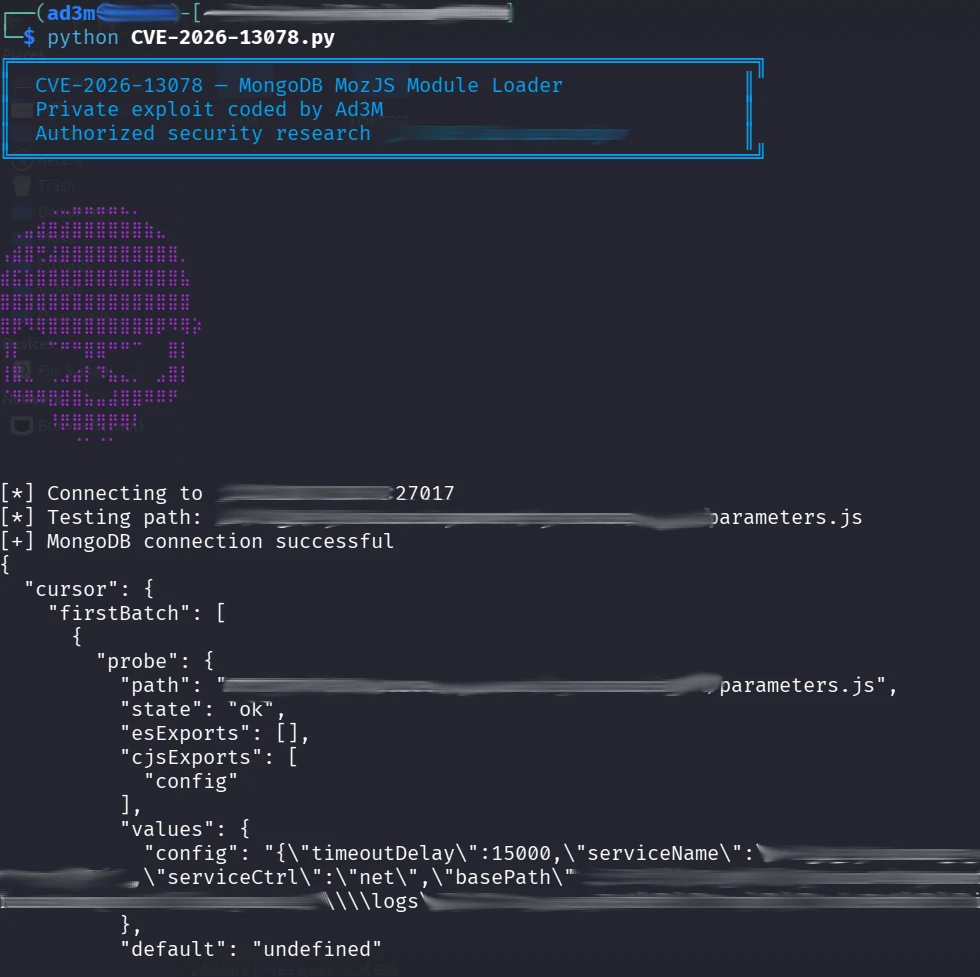 0xad3m/cve-2026-13078-poc
CVE-2026-13078 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट, जो MongoDB MozJS मॉड्यूल-लोडर में एक प्राधिकरण दोष (CWE-862) है, जिससे प्रमाणित उपयोगकर्ता…
 vighnesh91/ipaforge
निर्भरता-मुक्त Python CLI, iOS .ipa अभिलेखागारों को अनपैक, निरीक्षण, संपादित और पुनर्निर्माण करने के लिए, plists और strings को XML में परिवर्तित करते…
 candisexterior171/cve-2026-57827
RSFiles! Joomla घटक में अप्रमाणित रिमोट कोड निष्पादन भेद्यता को मनमाने फ़ाइल अपलोड के माध्यम से प्रदर्शित करें।
 occasionpuffbird12/airstrike
एक ही निर्देशित ग्राफ़िकल इंटरफ़ेस में मॉनिटर मोड, हैंडशेक कैप्चर और ऑफ़लाइन WPA/WPA2 पासवर्ड परीक्षण की मदद से Linux पर Wi-Fi सुरक्षा का ऑडिट करें
 pedrocruz2202/mongobleed-scanner
🔍 MongoDB कमजोरियों के लिए MongoBleed के साथ स्कैन करें, एक उच्च-प्रदर्शन उपकरण जो बड़े नेटवर्कों में CVE-2025-14847 का तेजी से और कुशलतापूर्वक पता…
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 सुरक्षा पेशेवरों के लिए डिज़ाइन किए गए एक मजबूत C++ टूल का उपयोग करके स्थानीय विशेषाधिकार वृद्धि के लिए CheckMK एजेंटों में CVE-2024-0670 का शोषण…
 alyaapm/cve-2025-55182-shellinteractive
इंटरैक्टिव शेल जो React Server Components में CVE-2025-55182 का शोषण करने के लिए है, जो लक्षित सर्वरों पर रिमोट कमांड निष्पादन, फ़ाइल स्थानांतरण और…
 zain3311/cve-2025-49844
CVE-2025-49844 Redis Lua UAF भेद्यता का शोषण करके कमजोर Redis इंस्टेंस पर मनमाना शेलकोड निष्पादित करें और स्थायी बैकडोर एक्सेस स्थापित करें।
 fromabuv/cve-2026-9586_poc_exploit
CVE-2026-9586 के लिए कार्यशील proof-of-concept, जिसे Python wrapper के रूप में पैकेज किया गया है जो curl request के चारों ओर बनाया गया है ताकि…
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei और Baidu में सार्वजनिक क्लाउड ऑब्जेक्ट-स्टोरेज एंडपॉइंट्स को स्कैन करता है ताकि सूचीबद्ध करने…
 saiteja-erukude/cve-2026-47103-python-statemachine-rce
Python StateMachine 3.0.0 < 3.2.0 में असुरक्षित SCXML <data expr> मूल्यांकन और Python eval() इंजेक्शन के माध्यम से RCE
 saiteja-erukude/cve-2026-47117-openmed-rce
OpenMed < 1.5.2 में PII गोपनीयता-फ़िल्टर मॉडल लोडिंग और trust_remote_code=True के माध्यम से बिना प्रमाणीकरण के RCE








