
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 ethicalgrey/phpbb-cve-2026-48611
CVE-2026-48611 के लिए स्वचालित PoC — phpBB OAuth login_link प्रमाणीकरण बाईपास
 lulztigre/cve-2026-67363-67364
PoC और Balbooa Forms (Joomla) में pre-auth RCE और payment tampering के लिए डिटेक्शन टेम्पलेट, जिसमें Python एक्सप्लॉइट और Nuclei डिटेक्शन टेम्पलेट…
 raajgupta01/htb-machine-ringdown
# रिंगडाउन के लिए विस्तृत डिज़ाइन और शोषण लेखन—एक मूल Debian/Asterisk संवेदनशील मशीन जिसमें CVE-2024-42365 (AMI), PJSIP प्री-हैश क्रैकिंग, और…
 sec-dan/wp2shell-scanner
# केवल-पठनीय CLI यह जाँचने के लिए कि क्या कोई WordPress साइट WP2Shell (CVE-2026-63030 / CVE-2026-60137) के संपर्क में है
 horkimhab/cve-2026-76581
शैक्षिक रिपॉजिटरी जो CVE-2026-76581 के लिए प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करती है, जिसमें पृथक वातावरण में अधिकृत सुरक्षा परीक्षण और शोध के लिए स्क्रिप्ट…
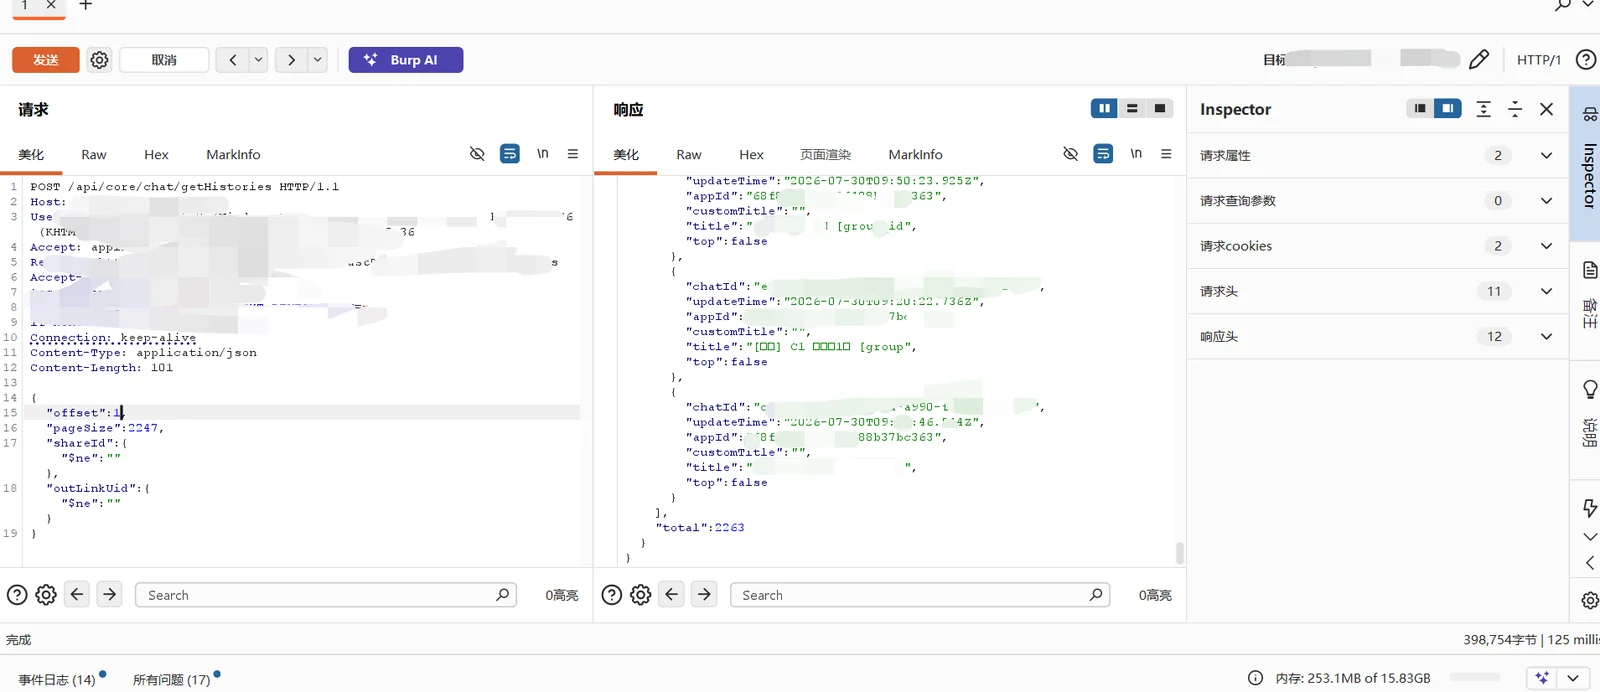 exploreio/cve-2026-79483-fastgpt-nosql-injection
# CVE-2026-79483 के लिए प्रूफ-ऑफ-कॉन्सेप्ट FastGPT कम्युनिटी एडिशन में NoSQL इंजेक्शन, जो बिना प्रमाणीकरण के चैट इतिहास शीर्षकों तक पहुंच की अनुमति…
 minhhk68/cve-2026-12513
तकनीकी सलाह और CVE-2026-12513 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Shared Files WordPress प्लगइन में पाथ ट्रैवर्सल के माध्यम से एक अनप्रमाणित…
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed एक्सप्लॉइट टूल - CVE-2025-5777 और CVE-2026-8452। Citrix NetScaler ADC और Gateway से बिना प्रमाणीकरण के रिमोट मेमोरी रीड। एडमिन सत्र टोकन…
 udinchan/cve-2026-82222-poc
CVE-2026-82222 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो GiveWP WordPress प्लगइन के 4.16.7.1 तक के संस्करणों में एक बिना प्रमाणीकरण के PHP ऑब्जेक्ट…
 davidcarliez/trustmebro
LLM गार्डरेल्स को नकली टूल आउटपुट से भ्रमित करके बायपास करें।
 cspf-founder/red-clippy
ओपन-सोर्स पेंटेस्ट प्रबंधन जिसे AI एजेंट द्वारा संचालित करने के लिए बनाया गया है
 joaovicdev/exploit-cve-2026-9198
CVE-2026-9198 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो IBM Langflow OSS में एक अनप्रमाणित RCE है, जो auto_login और validate/code एंडपॉइंट्स को चेन…
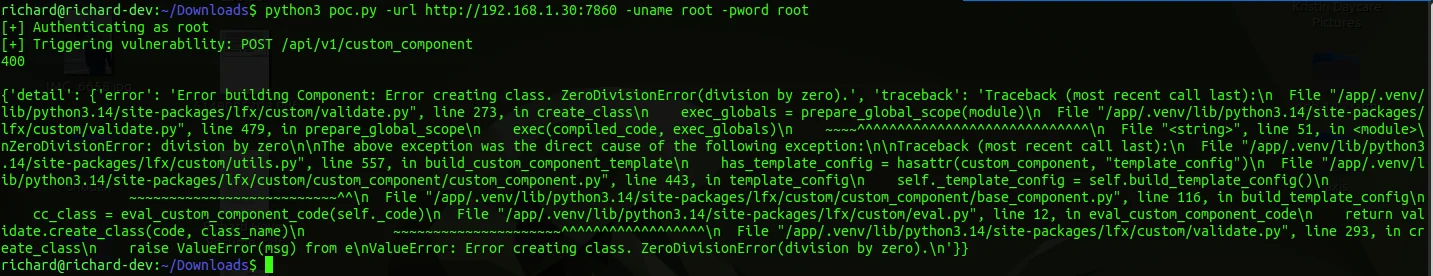 rmhowe425/poc-cve-2026-18729
CVE-2026-18729 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में तैयार किए गए अनुरोधों के माध्यम से रिमोट कोड निष्पादन प्रदर्शित करता है। उपयोग…
 sahmsec/cve-2026-1357
CVE-2026-1357 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, WPvivid Backup & Migration में एक अनप्रमाणित (unauthenticated) मनमाना फ़ाइल अपलोड जो रिमोट कोड…
 sadreck/crackerjack
वेब-आधारित GUI जो Hashcat के लिए है, पासवर्ड क्रैकिंग को सरल बनाता है, जिसमें सत्र प्रबंधन, मास्क जनरेशन, वर्डलिस्ट समर्थन और बहु-उपयोगकर्ता पहुंच…
 wi3memake/react2shell-scanner
कमांड-लाइन सुरक्षा मूल्यांकन ढांचा React और Next.js अनुप्रयोगों के लिए, React Server Components में गलत कॉन्फ़िगरेशन का विश्लेषण करता है, जिसमें…
 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1 में outputFileName (POST /crawl) के माध्यम से बिना प्रमाणीकरण के मनमाना फ़ाइल लेखन। PoC + स्व-निहित Docker लैब।…
 dinosn/cve-2026-23989-opencloud-lab
# प्रजनन प्रयोगशाला (A/B Docker) CVE-2026-23989 के लिए — OpenCloud / ownCloud Infinite Scale में Reva के public-link scope-सत्यापन बाईपास








