Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
crackerjack — वेब-आधारित GUI जो Hashcat के लिए है, पासवर्ड क्रैकिंग को सरल बनाता है, जिसमें सत्र प्रबंधन, मास्क जनरेशन, वर्डलिस्ट समर्थन और बहु-उपयोगकर्ता पहुंच शामिल है। | Kitploit
उपकरण/GitHubGitHub/sadreck/crackerjack
पासवर्ड क्रैकिंगहैश विश्लेषणवेब सुरक्षाक्रिप्टोग्राफीपेनिट्रेशन टेस्टिंगउपयोगिताएँ और फ्रेमवर्क
GitHubsadreck/crackerjack

crackerjack

वेब-आधारित GUI जो Hashcat के लिए है, पासवर्ड क्रैकिंग को सरल बनाता है, जिसमें सत्र प्रबंधन, मास्क जनरेशन, वर्डलिस्ट समर्थन और बहु-उपयोगकर्ता पहुंच शामिल है।

रिपॉजिटरी देखें
658521 साल पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

[!CAUTION] यह रिपॉजिटरी अनुरक्षित नहीं है, नवीनतम संस्करण के लिए https://github.com/sadreck/crackerjack पर जाएँ।

CrackerJack

Context Information Security द्वारा Hashcat के लिए वेब इंटरफ़ेस

सामग्री

  • परिचय
  • आर्किटेक्चर
  • विशेषताएँ
  • सीमाएँ
  • स्थापना
  • समस्या निवारण
  • स्क्रीनशॉट
  • लाइसेंस

परिचय

CrackerJack Hashcat के लिए Python में विकसित एक वेब GUI है।

आर्किटेक्चर

यह परियोजना GUI और Hashcat को स्वतंत्र रखने का लक्ष्य रखती है। संक्षेप में, यह इस प्रकार काम करता है:

  • उपयोगकर्ता हैश अपलोड करता है, वर्डलिस्ट/नियम/मास्क आदि चुनता है, और "start" पर क्लिक करता है।
  • वेब सर्वर एक नया screen स्पॉन करता है।
    • सेटिंग्स के आधार पर hashcat कमांड उत्पन्न करता है।
    • स्क्रीन में कमांड चलाता है।
    • स्क्रीन के आउटपुट की निगरानी करता है, उसे पार्स करता है, और GUI में प्रदर्शित करता है।

यह CrackerJack को भविष्य-प्रूफ बनाता है क्योंकि यह Hashcat के इनपुट/आउटपुट से जुड़ा हुआ है। साथ ही, यदि GUI किसी भी कारण से काम नहीं कर रहा है, तो hashcat चलता रहेगा।

विशेषताएँ

  • न्यूनतम निर्भरताएँ
    • sqlite3, screen, और hashcat का उपयोग करता है।
  • पूर्ण hashcat सत्र प्रबंधन।
    • चल रहे सत्रों को प्रारंभ/रोक/विराम/पुनर्स्थापित करें।
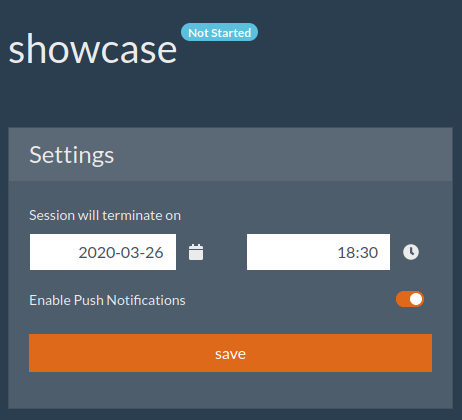
    • किसी विशिष्ट तिथि/समय के बाद क्रैकिंग कार्यों को समाप्त करें।
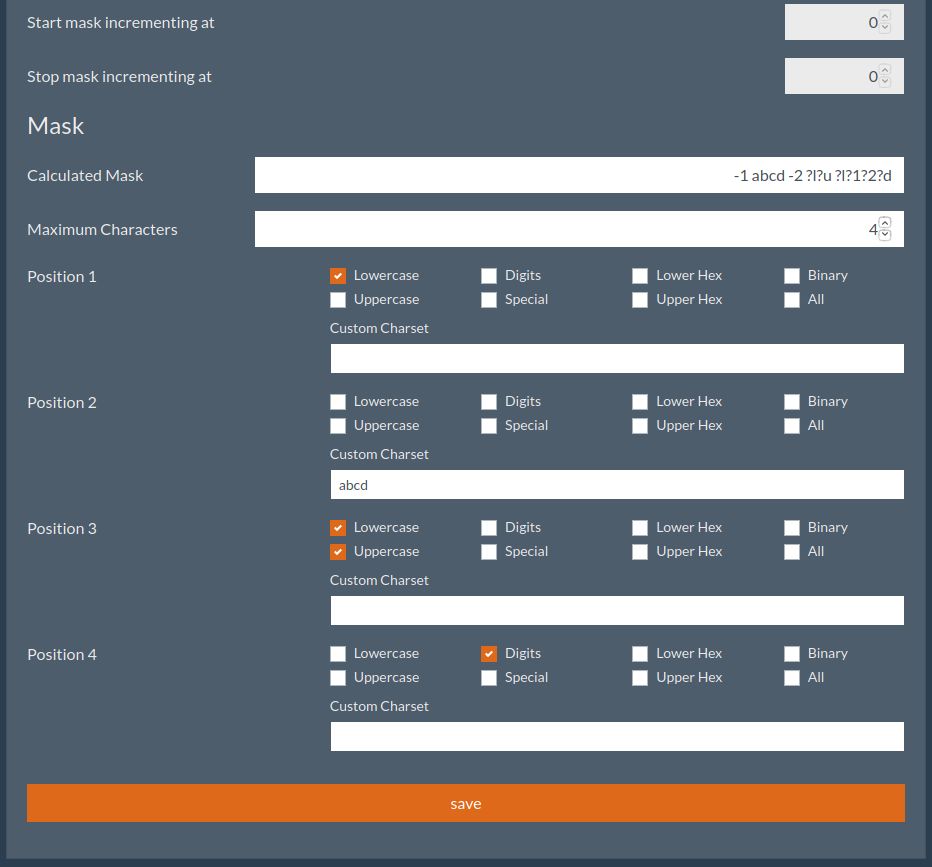
  • मास्क जनरेशन (?a?l?u) के लिए वेब इंटरफ़ेस।
  • पासवर्ड क्रैक होने पर वेब पुश सूचनाएँ।
  • Swagger 2.0 API।
  • पहले से क्रैक किए गए पासवर्ड से वर्डलिस्ट बनाएं और क्रैकिंग सत्र में वापस फीड करें।
  • आपके द्वारा पहले किए गए हमलों को ट्रैक करने के लिए सत्र इतिहास।
  • बहु-उपयोगकर्ता समर्थन (स्थानीय और/या LDAP)।
  • वर्डलिस्ट/मास्क/नियम समर्थन।
  • एकाधिक थीम समर्थन (Bootswatch)।
  • सीधा सेटअप।
    • संपूर्ण कॉन्फ़िगरेशन GUI के माध्यम से है। कॉन्फ़िग फ़ाइलों को मैन्युअल रूप से संपादित करने की आवश्यकता नहीं है।
    • Linux और Windows (WSL) पर स्थानीय रूप से चलाएँ।
    • ansible स्क्रिप्ट (Ubuntu 14/16/18 और CentOS 7/8) का उपयोग करके सर्वर पर स्थापित करें।
    • आसान बैकअप - सभी उपयोगकर्ता डेटा ./data निर्देशिका में हैं।
  • SSH के माध्यम से सत्रों का समस्या निवारण।

सीमाएँ

  • कार्यों को कतारबद्ध करने का समाधान नहीं है - यह केवल ऑन-डिमांड पासवर्ड क्रैकिंग के लिए है।
  • कमांड-लाइन उपयोग के प्रतिस्थापन के रूप में अभिप्रेत नहीं है। यह पूरक है और केवल बुनियादी और सबसे सामान्य क्रैकिंग कार्यों का समर्थन करता है।
  • कोई GPU ड्राइवर स्थापित नहीं करेगा। मुख्य धारणा यह है कि आपके पास पहले से एक क्रैकिंग रिग सेटअप है और आप एक वेब GUI की तलाश में हैं।
  • वर्डलिस्ट और नियम पहले से सिस्टम पर मौजूद होने चाहिए।

योगदान

चूंकि हम एक आंतरिक ट्रैकर भी बनाए रखते हैं, कृपया किसी भी सुविधा/परिवर्तन को लागू करने से पहले चर्चा करने के लिए एक issue बनाएं।

स्क्रीनशॉट

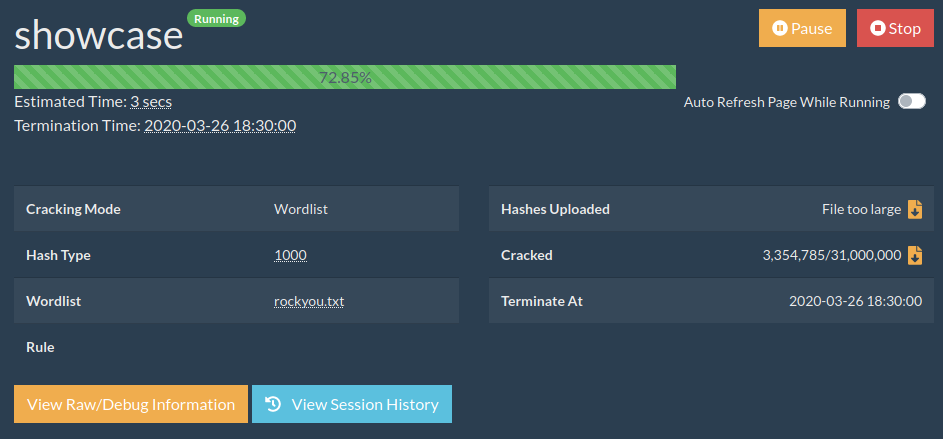
चल रहा सत्र
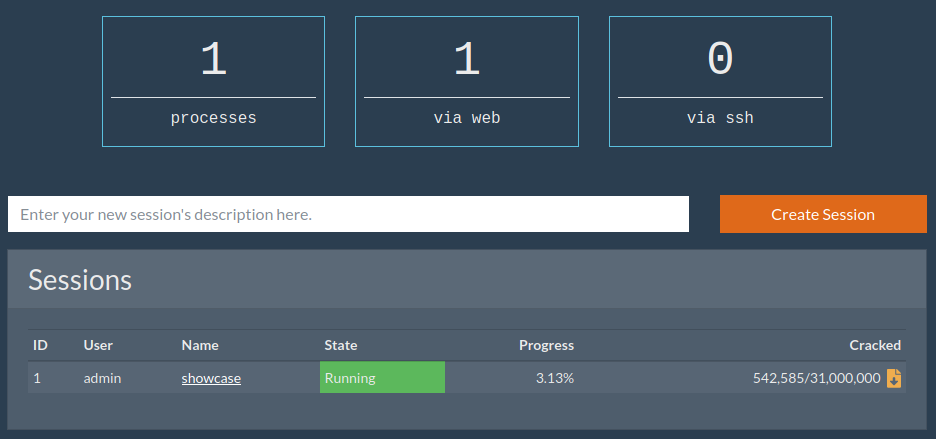
डैशबोर्ड
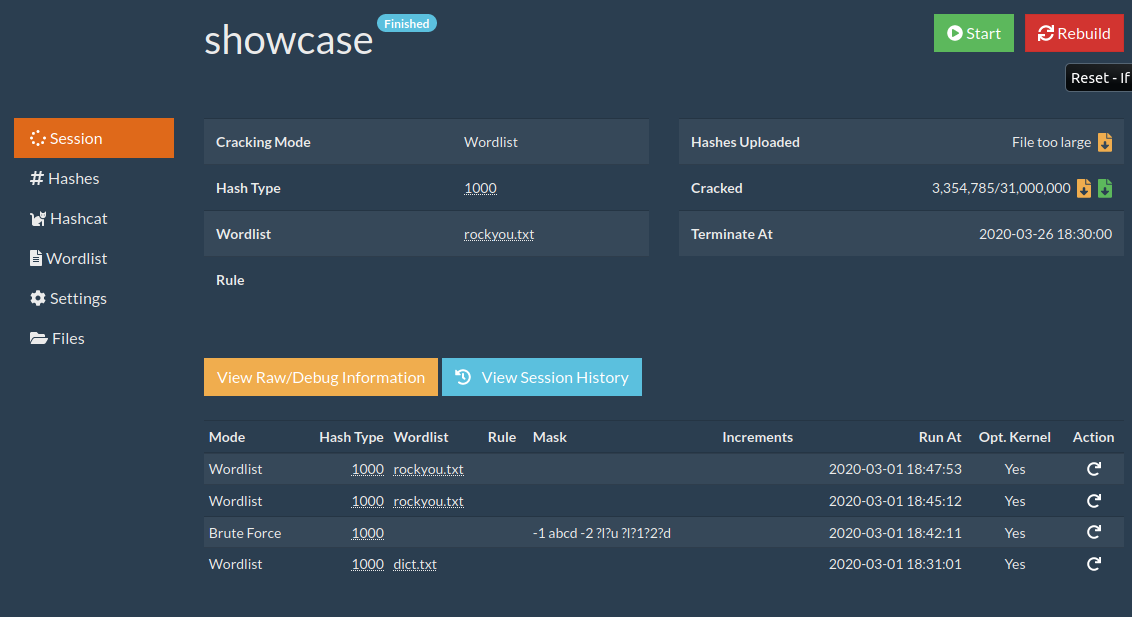
सत्र
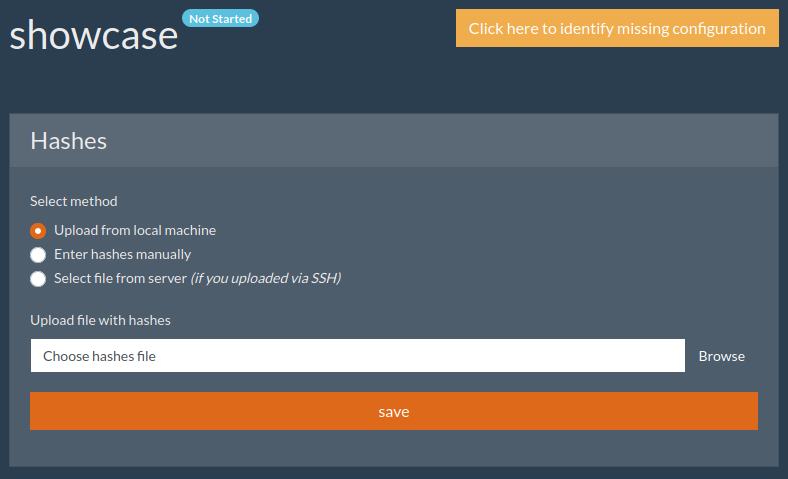
हैश चयन
HashType विकल्प
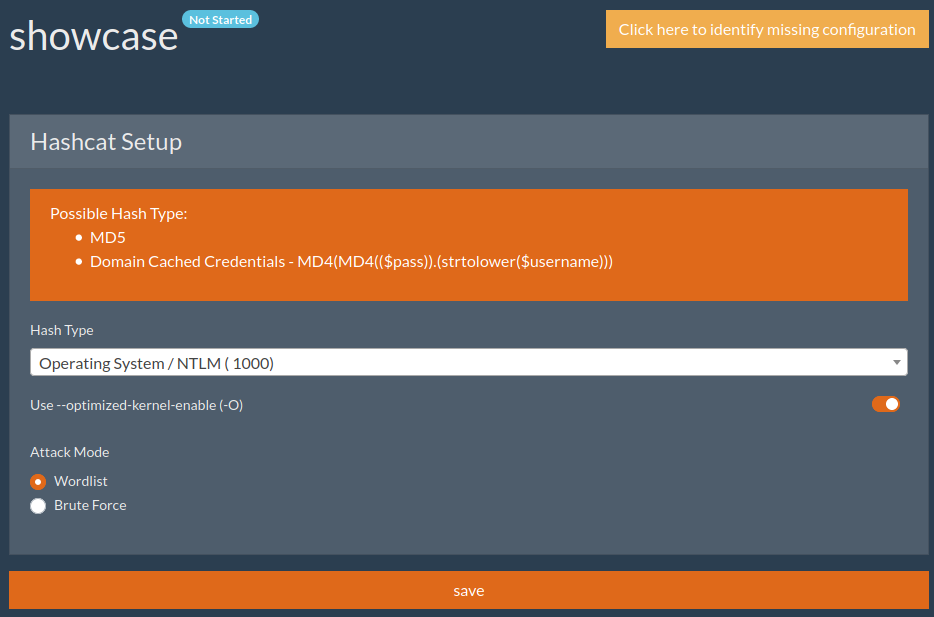
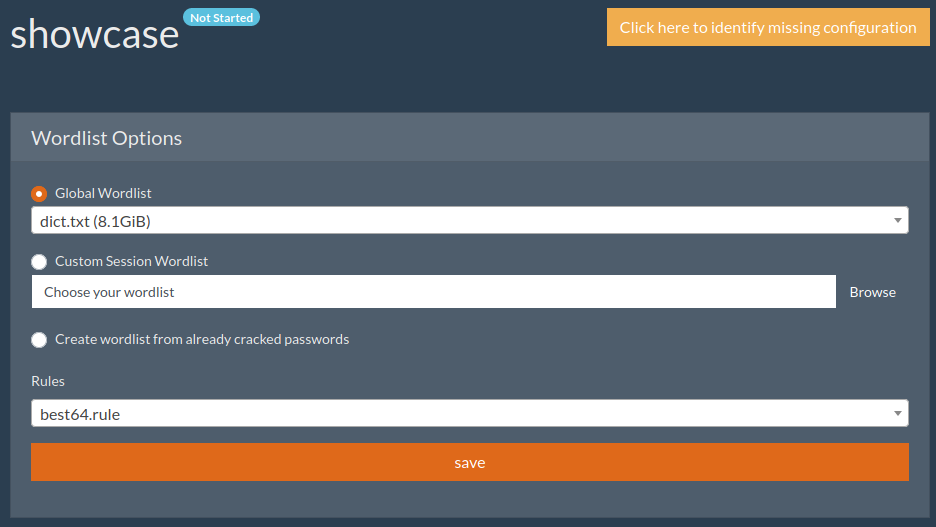
वर्डलिस्ट चयन
मास्क जनरेशन
सामान्य सत्र सेटिंग्स
लाइसेंस

CrackerJack MIT लाइसेंस के तहत जारी किया गया है।

इसके अतिरिक्त, निम्नलिखित तृतीय-पक्ष घटकों का भी उपयोग किया जाता है:

  • office2hashcat.py - संशोधित BSD - https://github.com/stricture/hashstack-server-plugin-hashcat/
  • keepass2john.py - GNU जनरल पब्लिक लाइसेंस - https://gist.github.com/HarmJ0y/116fa1b559372804877e604d7d367bbc
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →








