
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329 के लिए एक्सप्लॉइट, सेल्फ-होस्टेड JFrog Artifactory में एक अनऑथेंटिकेटेड ऑथ बायपास, जो ब्लैंक जॉइन की के माध्यम से एडमिन टोकन टेकओवर की…
 fankh/vulnerability-poc
CVE प्रूफ-ऑफ-कॉन्सेप्ट लैब, एक्सप्लॉइट स्क्रिप्ट, और उच्च-गंभीरता वाले CVE के लिए डिटेक्शन/प्रिवेंशन नियम (Nginx, Apache, Snort, YARA)। केवल अधिकृत…
 paulsec/api-dnsdumpster.com
Python क्लाइंट dnsdumpster.com के लिए जो DNS रिकॉर्ड, सबडोमेन और नेटवर्क मैप्स प्राप्त करता है, टोह लेने और सुरक्षा अनुसंधान के लिए।
 horkimhab/cve-2026-psa-2026-00043-1
प्रॉक्समॉक्स VE 7.0-8.0.3 में बिना प्रमाणीकरण के रूट प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अधिकृत सुरक्षा परीक्षण और शैक्षिक…
 aboubacar70/lab1-metasploitable
vsftpd 2.3.4 ftp सेवा (CVE-2011-2523) पर भेद्यता का शोषण
 innocentx0/cve-2022-25765
CVE-2022-25765 के लिए पायथन प्रूफ-ऑफ-कॉन्सेप्ट, pdfkit में एक कमांड इंजेक्शन भेद्यता, जो क्राफ्टेड PDF जनरेशन के माध्यम से रिमोट कोड निष्पादन को…
 nabeelmkhan/cve-2026-78839
CVE-2026-78839 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, AppNitro MachForm v30 में एक मनमाना फ़ाइल अपलोड भेद्यता जो क्राफ्टेड .phar फ़ाइलों के माध्यम से रिमोट कोड…
 rmhowe425/poc-cve-2026-5027
CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में तैयार किए गए HTTP अनुरोधों के माध्यम से रिमोट कमांड निष्पादन को सक्षम बनाता है।
 0xblackash/cve-2026-73296
CVE-2026-73296 के लिए गैर-विनाशकारी सुरक्षा मूल्यांकन उपकरण, जो उजागर Mobile MCP HTTP सर्वरों (पोर्ट 8020/8021) पर प्रमाणीकरण सीमाओं की जाँच करता है…
 chrisbarack/cve-2025-55182
तकनीकी पैठ परीक्षण रिपोर्ट जो Next.js में CVE-2025-55182 के शोषण, SQLite से क्रेडेंशियल संग्रहण, और रूट एक्सेस प्राप्त करने के लिए Node.js इंस्पेक्टर…
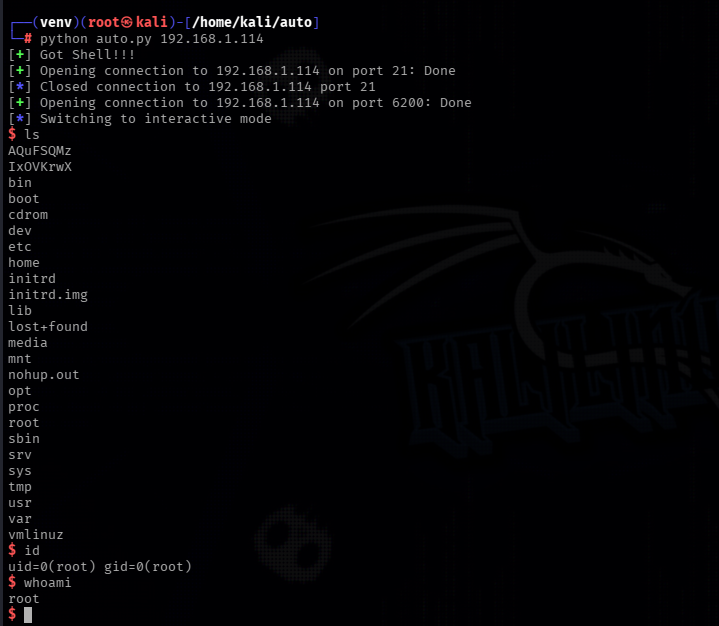 jun41ds2709/vsftpd-2.3.4-exploit
Python एक्सप्लॉइट vsFTPd 2.3.4 बैकडोर (CVE-2011-2523) के लिए।
 tarpeg007/cve-2026-19490
नेटस्केलर ADC/गेटवे SAML अहस्ताक्षरित-अभिकथन बायपास HTTP-रिडायरेक्ट बाइंडिंग के माध्यम से (CTX696939) - मूल कारण विश्लेषण + PoC
 wadingporque/apkprobe
# APK डीकंपाइलर और सीक्रेट्स स्कैनर — Android सुरक्षा अनुसंधान के लिए! लीक हुई API कुंजियाँ, हार्डकोडेड क्रेडेंशियल्स, APK फ़ाइलों से एंडपॉइंट्स…
 cckuailong/reapoc
ओपनसोर्स PoC && कमजोर-लक्ष्य भंडारण बॉक्स।
 gmh5225/cs-dropspawn_bof
CobaltStrike BOF जो DLL एप्लिकेशन डायरेक्टरी हाइजैकिंग का उपयोग करके Beacons को स्पॉन करता है
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 kyllr-qwen/fufu-sec
अनचाही आवृत्ति उपयोग के लिए ढांचा
 applied-risk/loracrack
LoRaWAN सत्र क्रैकर - कमजोर या साझा एप्लिकेशन कुंजियों का शोषण करने के लिए एक PoC








