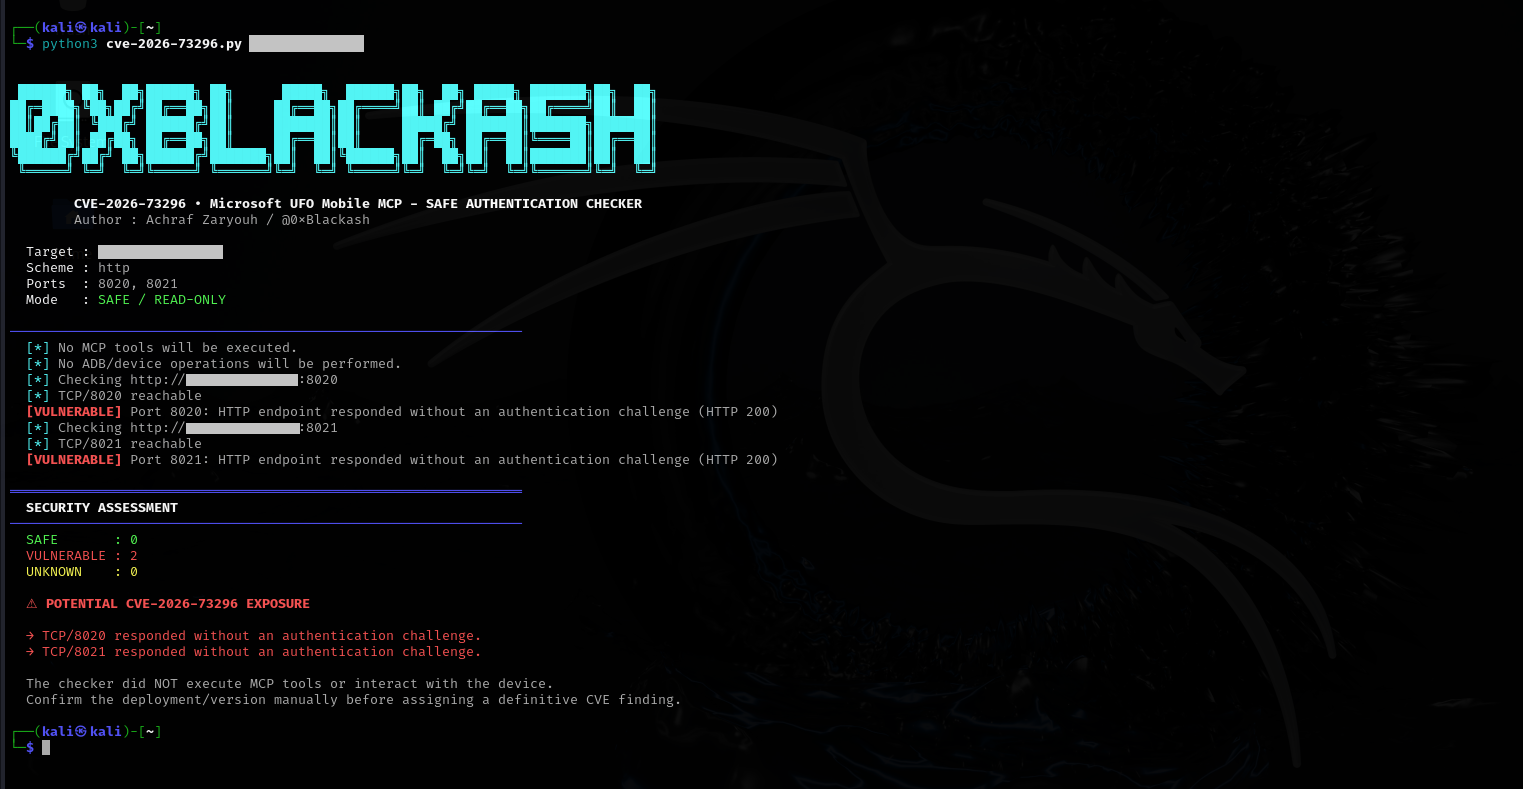
 0xblackash/cve-2026-73296
CVE-2026-73296 के लिए गैर-विनाशकारी सुरक्षा मूल्यांकन उपकरण, जो उजागर Mobile MCP HTTP सर्वरों (पोर्ट 8020/8021) पर प्रमाणीकरण सीमाओं की जाँच करता है ताकि संभावित अनधिकृत Android डिवाइस पहुँच का पता लगाया जा सके।

UFO-Vuln 💥
अप्रमाणित (Unauthenticated) Mobile MCP एक्सेस Android स्क्रीन डेटा उजागर कर सकता है और ADB के माध्यम से दूरस्थ UI-नियंत्रण क्षमताएँ प्रदान कर सकता है।
यह रिपॉजिटरी केवल अधिकृत सुरक्षा अनुसंधान, भेद्यता सत्यापन, रक्षात्मक परीक्षण और नियंत्रित प्रयोगशाला वातावरण के लिए है।
शामिल चेकर को गैर-विनाशकारी प्रमाणीकरण-सीमा जाँच करने के लिए डिज़ाइन किया गया है।
यह नहीं करता:
CVE: CVE-2026-73296
उत्पाद: Microsoft UFO
घटक: Mobile MCP HTTP सर्वर
गंभीरता: क्रिटिकल
CVSS v3.1: 9.4
प्रभावित संस्करण: <= v3.0.7
आधिकारिक रूप से पैच किए गए संस्करण: इस दस्तावेज़ीकरण के समय Microsoft UFO सलाहकार द्वारा कोई सूचीबद्ध नहीं।
CWE:
यह भेद्यता UFO के Mobile MCP डेटा-संग्रह और एक्शन सर्वर को प्रभावित करती है जब वे उचित प्रमाणीकरण के बिना नेटवर्क पर उजागर होते हैं।
आधिकारिक सलाहकार कमजोर कार्यान्वयन की पहचान इस प्रकार करता है:```text ufo/client/mcp/http_servers/mobile_mcp_server.py
प्रभावित सेवाएँ Streamable HTTP MCP इंटरफेस उजागर करती हैं जो ADB-कनेक्टेड Android डिवाइस के साथ इंटरैक्ट कर सकते हैं।

यदि सेवाएँ दूरस्थ रूप से पहुंच योग्य हैं और प्रमाणीकरण लागू नहीं किया गया है, तो एक अनप्रमाणित नेटवर्क क्लाइंट संवेदनशील डिवाइस जानकारी तक पहुंच सकता है और Android UI-नियंत्रण कार्यक्षमता को आमंत्रित कर सकता है।

---

# 🎯 कार्यकारी सारांश

Microsoft UFO एक AI-एजेंट फ्रेमवर्क है जिसे बुद्धिमान स्वचालन और बहु-डिवाइस ऑर्केस्ट्रेशन के लिए डिज़ाइन किया गया है।

इसकी Mobile MCP कार्यक्षमता ADB के माध्यम से Android डिवाइसों के साथ इंटरैक्ट करने के लिए MCP सर्वर प्रदान करती है।

कमजोर कॉन्फ़िगरेशन दो महत्वपूर्ण नेटवर्क सेवाओं को उजागर करता है:

| सेवा                          |   पोर्ट | कार्य                              |
| ---------------------------- | -----: | ----------------------------------- |
| Mobile Data Collection MCP   | `8020` | Android जानकारी और स्क्रीन डेटा     |
| Mobile Action MCP            | `8021` | Android इंटरैक्शन और नियंत्रण       |

प्रभावित संस्करणों में, Mobile MCP सर्वर प्रमाणीकरण प्रदाता या अनुरोध-स्तरीय प्राधिकरण जांच के बिना बनाए जा सकते थे।

परिणामस्वरूप:```text
Remote Client
      │
      │ HTTP / MCP
      ▼
┌──────────────────────┐
│ Mobile MCP Server    │
│                      │
│ Authentication:      │
└──────────┬───────────┘
           │
           ▼
      ADB Interface
           │
           ▼
    Android Device
The security boundary between the remote network client and the ADB-backed functionality is therefore insufficiently protected.
9.4 CRITICAL
वेक्टर:```py
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:L
| मेट्रिक | मान |
|---|---|
| अटैक वेक्टर | नेटवर्क |
| अटैक जटिलता | कम |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| दायरा | अपरिवर्तित |
| गोपनीयता | उच्च |
| अखंडता | उच्च |
| उपलब्धता | कम |
यह भेद्यता विशेष रूप से महत्वपूर्ण है क्योंकि शोषण के लिए स्वाभाविक रूप से आवश्यक नहीं है:
आधिकारिक सलाह में कहा गया है कि उजागर सेवा तक पहुंचने में सक्षम एक नेटवर्क क्लाइंट बिना कोई क्रेडेंशियल प्रस्तुत किए MCP सत्र आरंभ कर सकता है और उसके टूल्स को लागू कर सकता है।
आधिकारिक Microsoft UFO सुरक्षा सलाह के अनुसार:```py Affected: <= v3.0.7
Patched: None listed
आधिकारिक रिपॉजिटरी वर्तमान में `3.0.7` को एक रिलीज़ के रूप में सूचीबद्ध करता है।

> **महत्वपूर्ण:** यह दावा न करें कि `3.0.8` एक आधिकारिक रूप से पैच की गई रिलीज़ है, जब तक कि Microsoft उस जानकारी को प्रकाशित न करे। वर्तमान आधिकारिक सुरक्षा सलाहकार किसी भी पैच किए गए संस्करण को सूचीबद्ध नहीं करता है।

---

# 🏗️ कमज़ोर आर्किटेक्चर

कमज़ोर कार्यक्षमता निम्नलिखित में लागू की गई है:```py
ufo/client/mcp/http_servers/mobile_mcp_server.py
आधिकारिक सलाहकार द्वारा पहचाने गए महत्वपूर्ण कार्यों में शामिल हैं:
create_mobile_data_collection_server capture_screenshot get_ui_tree get_device_info get_mobile_app_target_info get_app_window_controls_target_info
### मोबाइल क्रियाएँ```py
create_mobile_action_server
tap
swipe
type_text
launch_app
press_key
click_control
दोनों HTTP सेवाएँ निम्नलिखित से जुड़ी हैं:```py TCP/8020 TCP/8021
यह सलाह विशेष रूप से इन सेवाओं को मोबाइल डेटा-संग्रह और एक्शन MCP सर्वर के रूप में पहचानती है।

---

# 🔬 मूल कारण

मूलभूत सुरक्षा समस्या यह है:```py
Powerful functionality
        +
Network exposure
        +
Missing authentication
        =
Unauthorized access
प्रभावित कार्यान्वयन में, Mobile MCP FastMCP सर्वर बिना किसी प्रमाणीकरण प्रदाता या समकक्ष अनुरोध-स्तरीय प्राधिकरण प्रवर्तन के निर्मित किए गए थे।
अवधारणात्मक रूप से:```python mcp = FastMCP( "Mobile MCP Server", host=host, port=port, )
समस्या केवल MCP के अस्तित्व की नहीं है।

समस्या यह है कि एक नेटवर्क-सुलभ इंटरफ़ेस सुरक्षा-संवेदनशील संचालन को उजागर करता है, बिना कॉलर को प्रमाणित पहचान स्थापित करने की आवश्यकता के।

---

# 🔗 आक्रमण प्रवाह

एक सरलीकृत आक्रमण श्रृंखला इस प्रकार दिखती है:```py
┌───────────────────┐
│ Unauthenticated   │
│ Network Client    │
└─────────┬─────────┘
          │
          │ HTTP
          ▼
┌─────────────────────────┐
│ Mobile MCP :8020/:8021  │
│                         │
│ Authentication missing  │
└───────────┬─────────────┘
            │
            │ MCP Tool
            ▼
┌─────────────────────────┐
│ Mobile MCP Tool         │
└───────────┬─────────────┘
            │
            │ ADB operation
            ▼
┌─────────────────────────┐
│ Android Device / ADB    │
└─────────────────────────┘
महत्वपूर्ण सुरक्षा संक्रमण यह है:```py Unauthenticated network request ↓ MCP functionality ↓ ADB-backed action ↓ Android device
---

# 📡 एक्सपोज़्ड सर्विसेज़

## पोर्ट 8020 — डेटा कलेक्शन

डेटा-कलेक्शन सर्वर निम्नलिखित से जुड़ी कार्यक्षमता को एक्सपोज़ कर सकता है:```py
capture_screenshot
get_ui_tree
get_device_info
get_mobile_app_target_info
get_app_window_controls_target_info
संभावित रूप से उजागर होने वाली जानकारी में शामिल हैं:
यह एक महत्वपूर्ण गोपनीयता जोखिम पैदा करता है।
एक्शन सर्वर निम्नलिखित से संबंधित कार्यक्षमता को उजागर करता है:```text tap swipe type_text launch_app press_key click_control
ये ऑपरेशन किसी दूरस्थ कॉलर को Android UI इंटरैक्शन क्षमताएँ प्रदान कर सकते हैं।
