
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 mziqudhd92/honeypot-auditor
क्या यह हनीपॉट जैसा दिखता है? (DTLLAH) मल्टी-प्रोटोकॉल CLI जो फिंगरप्रिंट करता है कि कोई लक्ष्य IP हनीपॉट की तरह व्यवहार करता है या नहीं —…
 anekazek/cve-2026-47627
# CVE-2026-47627 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट NVIDIA Triton Inference Server में पाथ ट्रैवर्सल भेद्यता, जो Zip-Slip के माध्यम से मनमानी…
 horkimhab/cve-2026-19949
शैक्षिक रिपॉजिटरी जो CVE-2026-19949 के लिए प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करती है, जिसका उद्देश्य अधिकृत सुरक्षा अनुसंधान और पृथक वातावरण में परीक्षण है।
 toanln-cov/cve-2026-78070
plg_content_dpcalendar में ORDER BY Shortcode के माध्यम से SQL Injection — DPCalendar Free ≤ 10.11.2
 v3ilsm1th/cve-2023-45866_wip
सिमुलेट करता है एक ब्लूटूथ कीबोर्ड जो CVE-2023-45866 का शोषण करता है, तथा DuckyScript के माध्यम से कमजोर Android, iOS, macOS और Linux डिवाइसों पर…
 pwnhyo/t-map
MCP सर्वरों पर LLM एजेंटों के रेड-टीमिंग के लिए ट्रैजेक्टरी-जागरूक विकासवादी खोज ढांचा, जो जोखिम श्रेणियों में भेद्यता परिदृश्यों को मैप करने के लिए…
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 पहचान और शोषण उपकरण
 horkimhab/cve-2026-59822
शैक्षिक रिपॉजिटरी जो नियंत्रित वातावरण में CVE-2026-59822 को सीखने और शोध करने के लिए है, जिसमें सेटअप निर्देश और अधिकृत सुरक्षा परीक्षण के लिए नैतिक…
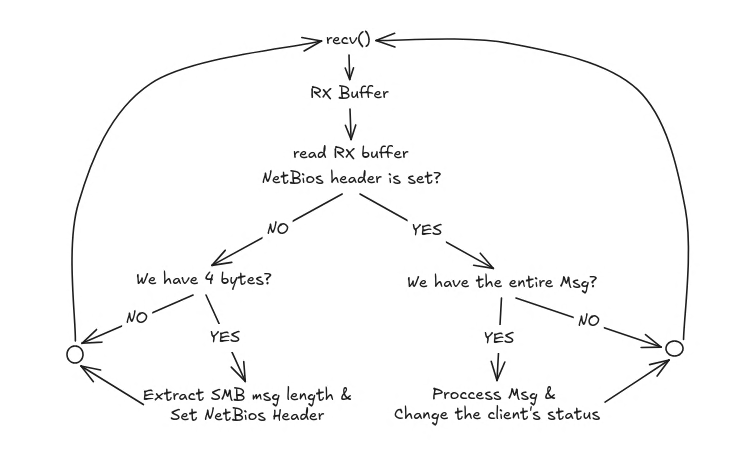 lcky00/impostor
SMB1 सर्वर NTLMv2 हैश इंटरसेप्शन के लिए, C में लिखा गया।
 incredibleindishell/certi-bhai
यहाँ AD CS शोषण से संबंधित सामग्री दी गई है
 ericmtzmtz/pwnproxy
पेंटेस्टर्स, AI एजेंट्स, CI/CD पाइपलाइनों और टीमों के लिए एक खुला, स्थानीय-प्रथम सुरक्षा परीक्षण प्लेटफ़ॉर्म।
 j3ssie/dynast-bench
जानबूझकर कमजोरियों वाले ऐप्स का एक DAST बेंचमार्क, जिसमें स्कैनर्स को स्कोर करने के लिए ग्राउंड-ट्रुथ उत्तर कुंजियाँ शामिल हैं।
 hackerest/pwneye
आपका ONVIF और RTSP कैमरा साथी, वास्तविक दुनिया के सुरक्षा कैमरों की खोज और हैकिंग के लिए 🎥
 cyberalp0/smartermail-cve-2026-24423
SmarterTools SmarterMail (ConnectToHub) में CVE-2026-24423 के लिए अनधिकृत RCE PoC। केवल अधिकृत सुरक्षा परीक्षण, CTFs और अनुसंधान के लिए।
 buffertrychar/cve-2025-24071-poc
CVE-2025-24071 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक दुर्भावनापूर्ण ZIP फ़ाइल उत्पन्न करता है जो Windows Explorer के माध्यम से NTLM हैश…
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory बिना प्रमाणीकरण के प्रमाणीकरण बायपास ("फैंटम जॉइन की" -> जाली सेवा व्यवस्थापक टोकन)
 rmhowe425/poc-cve-2026-0768
CVE-2026-0768 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में तैयार किए गए HTTP अनुरोधों के माध्यम से रिमोट कमांड निष्पादन की अनुमति देता है।
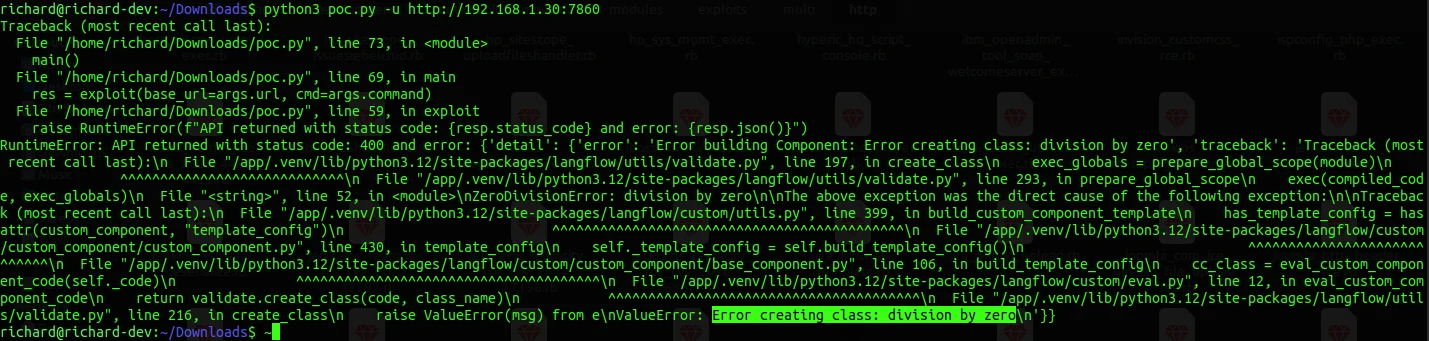 rmhowe425/poc-cve-2026-0769
CVE-2026-0769 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में है, जो क्राफ्टेड अनुरोधों के माध्यम से रिमोट कोड एक्ज़ीक्यूशन की अनुमति देता है।…








