
 #1
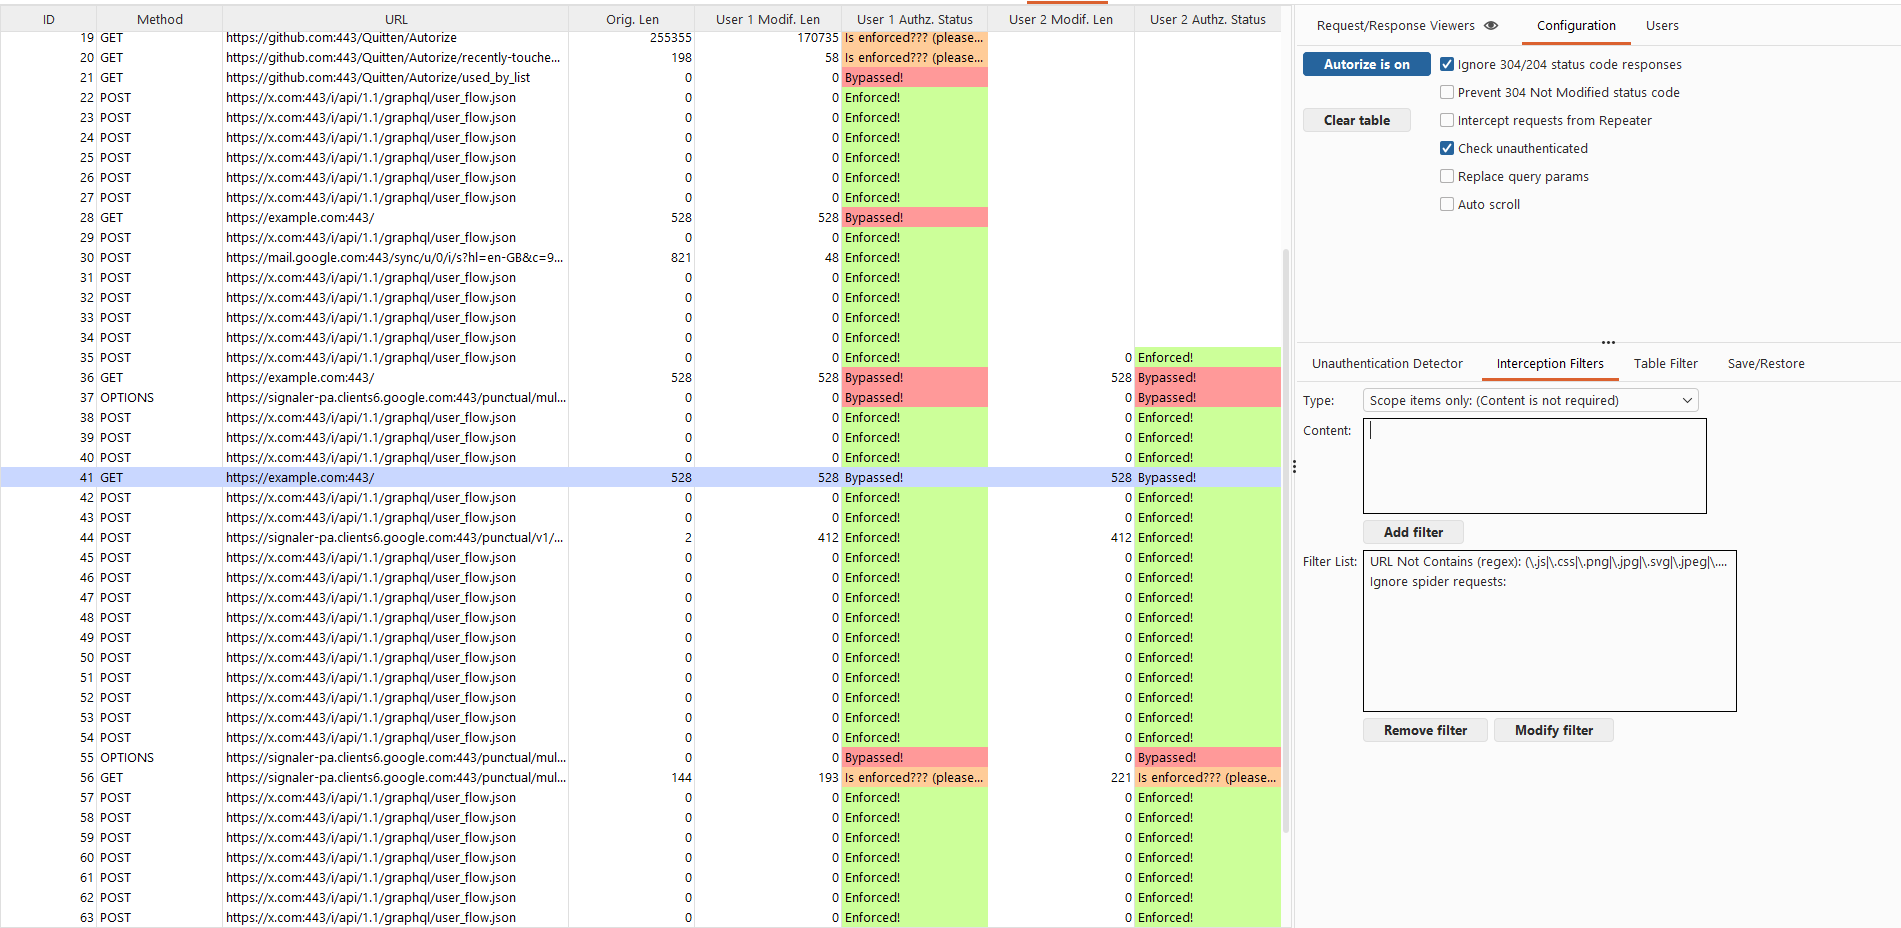
 quitten/autorize
स्वचालित प्राधिकरण प्रवर्तन पहचान एक्सटेंशन बर्प सुइट के लिए Jython में लिखा गया, Barak Tawily द्वारा विकसित, एप्लिकेशन सुरक्षा लोगों के काम को आसान…
 joelgmsec/autordpwn
The Shadow Attack Framework
 uphiago/recon-skills
फ़ील्ड-सत्यापित आक्रामक सुरक्षा कौशल-पैक जिसमें टोह लेने और पैठ परीक्षण के लिए 169 तकनीकें शामिल हैं। यह CORS, SSRF, सबडोमेन टेकओवर, क्लाउड IAM…
 bats3c/adcspwn
एक्टिव डायरेक्टरी नेटवर्क में मशीन अकाउंट्स से प्रमाणीकरण मजबूर करके और प्रमाणपत्र सेवा पर रिले करके विशेषाधिकार बढ़ाने का एक उपकरण।
 joelgmsec/invoke-stealth
सरल और शक्तिशाली PowerShell स्क्रिप्ट ऑबफस्केटर
 0xsauby/yasuo
एक रूबी स्क्रिप्ट जो नेटवर्क पर कमजोर और शोषण योग्य तीसरे पक्ष के वेब अनुप्रयोगों को स्कैन करती है।
 wmal/linux-kodachi
सुदृढ़ डेबियन-आधारित गोपनीयता OS जिसमें पूर्व-एकीकृत गुमनामी स्टैक (Tor, VPN, DNSCrypt), एंटी-फोरेंसिक टूलिंग, SOC सुरक्षा केंद्र, और पेनिट्रेशन…
 edoardottt/missing-cve-nuclei-templates
न्यूक्ली टेम्प्लेट्स आधिकारिक रिपॉजिटरी में अनुपलब्ध CVEs की साप्ताहिक अद्यतन सूची। मुख्य रूप से बग बाउंटी के लिए निर्मित, लेकिन पेनेट्रेशन परीक्षण…
 zcgonvh/cve-2020-0688
CVE-2020-0688 के लिए शोषण और पहचान उपकरण
 3lp4tr0n/sessionhop
COM के माध्यम से विंडोज सत्र अपहरण
 mverschu/adwsdomaindump
Active Directory information dumper via ADWS for evasion purposes.
 mcw0/dahuaconsole
Dahua Console, Dahua डिवाइसों में आंतरिक डीबग कंसोल और/या अन्य शोधित फ़ंक्शन तक पहुँच प्राप्त करें। इस परियोजना में योगदान करने के लिए बेझिझक रहें।
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 एक उपयोगी python स्क्रिप्ट है जो पेंटेस्टर्स और सुरक्षा शोधकर्ताओं को Microsoft .NET Framework RCE का परीक्षण…
 nettitude/malsccm
SCCM सर्वरों का दुरुपयोग करके, प्रबंधित होस्टों पर दुर्भावनापूर्ण एप्लिकेशन तैनात करें, जिससे पार्श्व गति और रेड टीम संचालन किया जा सके।
 noptrix/sshprank
एक तेज़ SSH मास-स्कैनर, लॉगिन क्रैकर, बैनर ग्रैबर और पासवर्ड ऑथ चेकर टूल जो python-masscan और shodan मॉड्यूल का उपयोग करता है।
 ctxis/dllhsc
विंडोज एक्सीक्यूटेबल्स में DLL सर्च ऑर्डर हाईजैकिंग उम्मीदवारों की खोज के लिए स्वचालित स्कैनर, जिसमें इम्पोर्ट टेबल पार्सिंग, रनटाइम मॉड्यूल गणना, और…
 almounah/silph
स्टील्थ इन-मेमोरी लोकल पासवर्ड हार्वेस्टर (SILPH) टूल: इनडायरेक्ट सिस्कॉल के साथ LSA, SAM और DCC2 डंप करें









