
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 t3l3machus/hoaxshell
एक विंडोज रिवर्स शेल पेलोड जनरेटर और हैंडलर जो बीकन-जैसी रिवर्स शेल स्थापित करने के लिए http(s) प्रोटोकॉल का दुरुपयोग करता है।
 security-prince/resources-for-application-security
एप्लिकेशन सुरक्षा के साथ शुरुआत करने के लिए कुछ अच्छे संसाधन
 87achrafg-stack/cve-2026-5513
CVE-2026-5513 — Bookly ≤ 27.2 स्टोर्ड XSS कुकी के माध्यम से
 danielmiessler/seclists
सुरक्षा मूल्यांकन के लिए शब्दसूचियों का संकलित संग्रह, जिसमें पेनिट्रेशन परीक्षण और रिकॉनिसेंस के लिए उपयोगकर्ता नाम, पासवर्ड, URL, फ़ज़िंग पेलोड और…
 its-a-feature/mythic
एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क
 spyboy-productions/cloakquest3r
Cloudflare और समान रिवर्स प्रॉक्सी सेवाओं द्वारा सुरक्षित वेबसाइटों के origin IP एक्सपोज़र की पहचान करने के लिए ओपन-सोर्स सुरक्षा अनुसंधान उपकरण।
 commixproject/commix
स्वचालित ऑल-इन-वन OS कमांड इंजेक्शन शोषण उपकरण।
 metarget/metarget
Metarget एक ढांचा है जो कमजोर बुनियादी ढांचे के स्वचालित निर्माण प्रदान करता है।
 qeeqbox/social-analyzer
API, CLI, और Web App - 1000 सोशल मीडिया \ वेबसाइटों में किसी व्यक्ति का प्रोफ़ाइल खोजने और विश्लेषण करने के लिए।
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
 sevdakhidirova/cve-2025-32375-poc
BentoML में CVE-2025-32375 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो प्रभावित डिप्लॉयमेंट्स के विरुद्ध भेद्यता को प्रदर्शित और मान्य करता है।
 vaib25vicky/awesome-mobile-security
एक ही स्थान पर सभी उपयोगी एंड्रॉइड और iOS सुरक्षा संबंधित सामग्री को एकत्रित करने का एक प्रयास। सभी संदर्भ और उपकरण उनके संबंधित मालिकों के हैं। मैं…
 yslxotwod/imsisting
GTK4 और CLI सेलुलर सुरक्षा टूलकिट जिसमें 2G GSM, 3G UMTS, 4G LTE और 5G NR एयर इंटरफ़ेस, कोर नेटवर्क, SIM पहचान, RF ट्रैकिंग और हमला विश्लेषण के लिए…
 spacehuhntech/esp8266_deauther
सस्ती वाईफाई हैकिंग प्लेटफॉर्म परीक्षण और सीखने के लिए
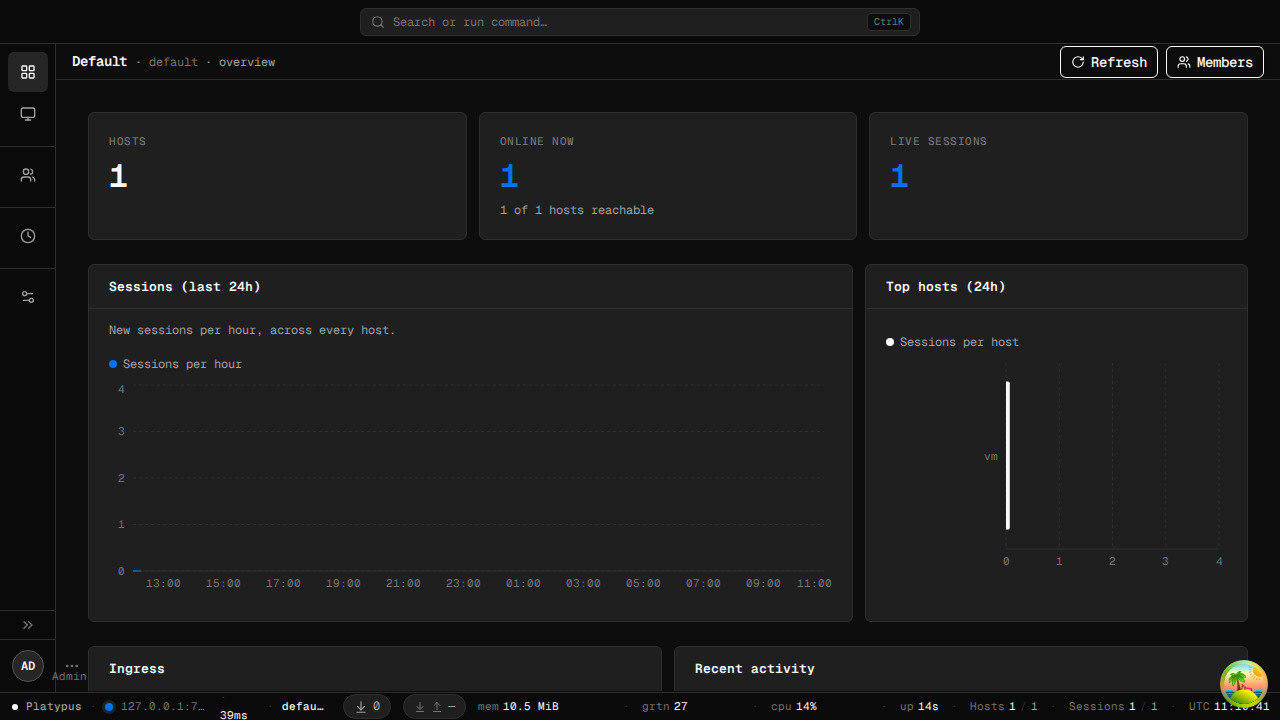 wangyihang/platypus
:hammer: एक आधुनिक, क्रॉस-प्लेटफॉर्म मशीन प्रबंधक
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
 juice-shop/juice-shop
जानबूझकर कमजोर वेब एप्लिकेशन जो सुरक्षा प्रशिक्षण, CTF प्रतियोगिताओं और पैनेट्रेशन टेस्टिंग अभ्यास के लिए OWASP Top 10 कमजोरियों को कवर करता है,…








