
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 tausifzaman/cve-2026-3844
CVE-2026-3844 के लिए PoC एक्सप्लॉइट, जो WordPress Breeze प्लगइन में एक गंभीर बिना प्रमाणीकरण वाली फ़ाइल अपलोड भेद्यता है और RCE की ओर ले जाती है।
 ac8999/cve-2025-27636-rce-in-apache-camel
Python PoC जो CVE-2025-27636 का उपयोग करता है, एक Apache Camel हेडर इंजेक्शन RCE, जो कमांड निष्पादन, फ़ाइल पढ़ने, और रिवर्स शेल पेलोड का समर्थन करता…
 xen0bit/cve-2022-37434_poc
तुम्हें लगता है कि यह नहीं करता, लेकिन यह करता है।
 mrmtwoj/cve-2025-2005
WordPress FEUP मनमाना फ़ाइल अपलोड एक्सप्लॉइट (CVE-2025-2005)
 mohwahyudi/poc-cve-2026-64638-
PoC एक्सप्लॉइट श्रृंखला WordPress प्री-ऑथ XSS से RCE तक, DOM क्लोबरिंग, REST JSONP/SOME, और प्लगइन अपलोड के माध्यम से, Docker लैब सत्यापन और…
 0xdak/cve-2026-53595_exploit
CVE-2026-53595 (अनाम खाता अधिग्रहण) और CVE-2026-53593 (.pht अपलोड) को श्रृंखलाबद्ध करने वाली शोषण स्क्रिप्ट, FreeScout हेल्प डेस्क सॉफ्टवेयर पर बिना…
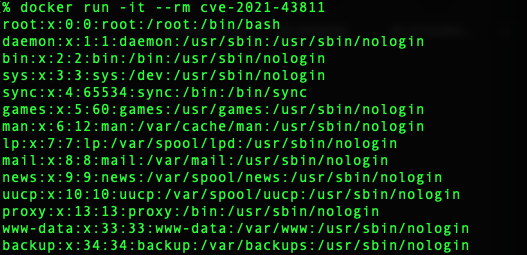 s-index/cve-2021-43811
awslabs/sockeye असुरक्षित YAML लोडिंग द्वारा कोड इंजेक्शन CVE-2021-43811
 izzz0/cve-2023-27372-poc
SPIP CMS में CVE-2023-27372 का पता लगाने के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट। एक या एकाधिक URL को कमजोरी के लिए स्कैन करता है और परिणाम टर्मिनल या फ़ाइल…
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
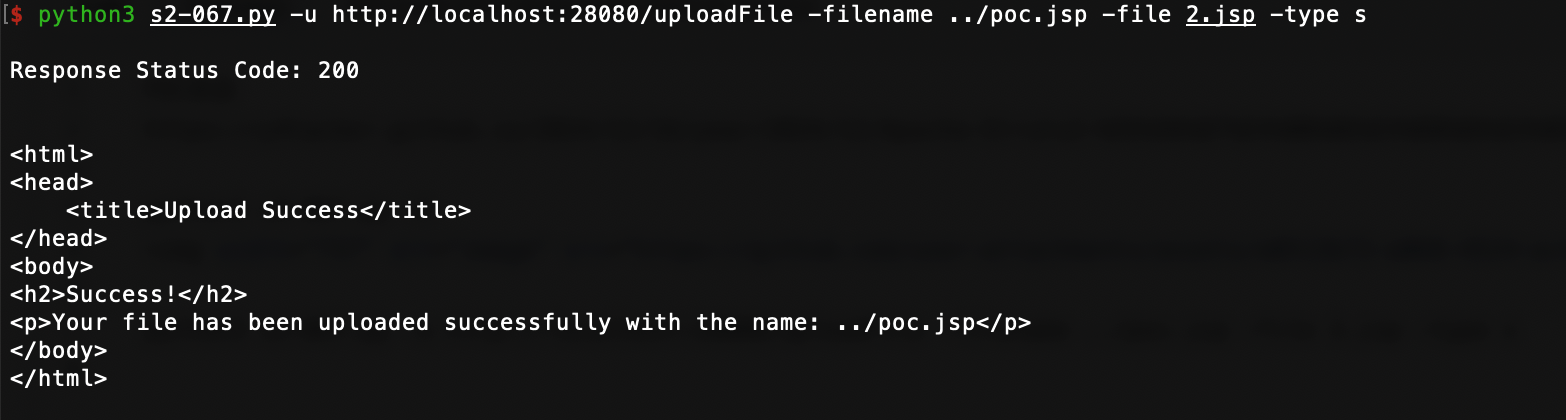 yangyanglo/cve-2024-53677
CVE-2024-53677 (S2-067) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Apache Struts2 फ़ाइल अपलोड लॉजिक बाईपास है जो गढ़े गए फ़ाइलनाम पैरामीटर्स के माध्यम…
 cillian-collins/cve-2025-55182
CVE-2025-55182 के लिए एक प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट स्क्रिप्ट
 krn966/cve-2023-6634
CVE-2023-6634
 vickyaryan7/text4shell-exploit
# CVE-2022-42889 के RCE का शोषण करने के लिए Python स्क्रिप्ट
 gbuyssens/cve-2026-39987
0.23.0 से पहले के संस्करणों के लिए Marimo एक्सप्लॉइट। websocket एंडपॉइंट : /terminal/ws के माध्यम से बिना प्रमाणीकरण के RCE भेद्यता।
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) via Resource Exhaustion using Oversized Image Bitmaps
 liaomilk/cve-2025-69212-for-myself
just record for myself
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और पेलोड जनरेटर, जो enclave-vm <2.7.0 में एक सैंडबॉक्स एस्केप है जो मनमाना कोड निष्पादन और रिवर्स…
 ezramansor/cve-2025-32432-poc
CraftCMS की Remote Code Execution (RCE) भेद्यता पर एक सरल PoC, जिसे CVE-2025-32432 के रूप में नामित किया गया है, Go में लिखा गया है।








