#1

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — Exchange MRSProxy प्री-ऑथ RCE PoC | स्कैनर + एक्सप्लॉइट | NTLM Relay → Webshell → SYSTEM
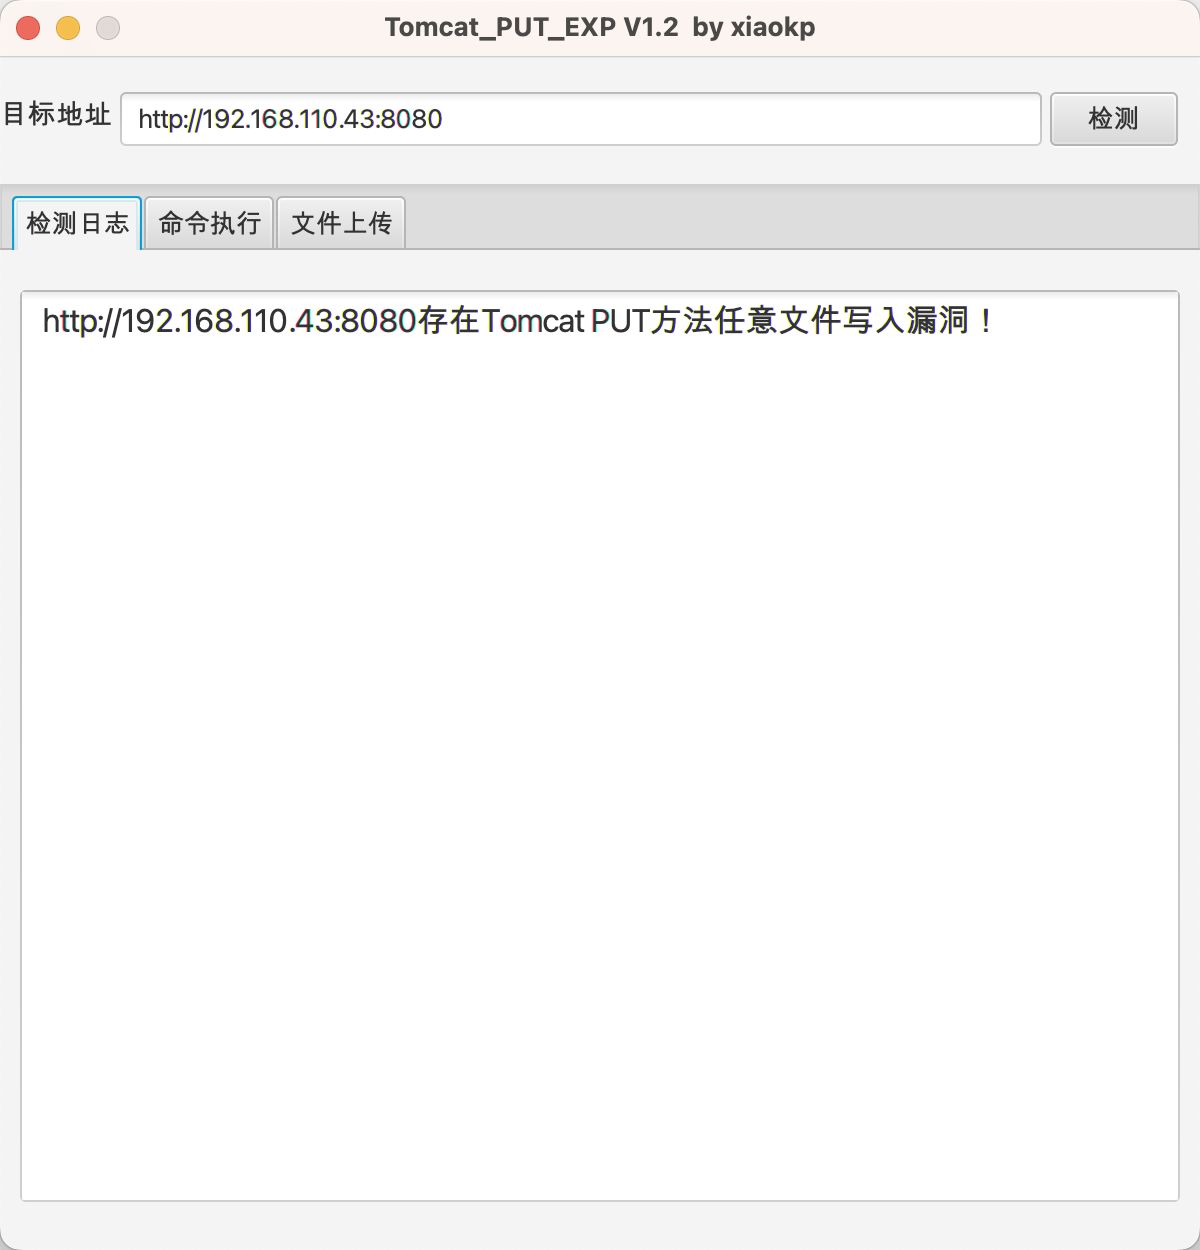 xiaokp7/tomcat_put_gui_exp
Tomcat PUT विधि मनमाना फ़ाइल लेखन (CVE-2017-12615) exp
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457 को पुनः उत्पन्न करने वाली प्रयोगात्मक लैब: Docker हमलावर/पीड़ित कंटेनर सेट अप करती है, GDB के साथ स्टैक पते ढूँढती है, और एक msfvenom…
 rburrito/payloadgenerator
MSFvenom के लिए एक रैपर जो पेलोड के आसान निर्माण की अनुमति देता है
 elitexspam/def4cer
CVE-2026-53787 Amasty Order Attribute File Upload Exploit का एक सुरक्षित संस्करण, जिसमें txt से html में फ़ाइल अपलोड का संशोधन शामिल है।
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - अप्रमाणित मनमाना फ़ाइल अपलोड
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32 फर्मवेयर जो अधिकृत सुरक्षा परीक्षण के लिए Android फ़ोन के साथ स्वतः पेयर होने और स्क्रिप्टेड कीस्ट्रोक इंजेक्ट करने हेतु Bluetooth HID कीबोर्ड…
 ktn1990/cve-2019-9978
Wordpress Social Warfare Remote Code Execution (AUTO UPLOAD SHELL)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
शेयरपॉइंट CVE-2019-0604 का शोषण करने के लिए स्वचालित उपकरण
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
स्वचालित रूप से एक JavaScript XSS पेलोड का निर्माण और होस्टिंग करता है ताकि एक दुर्भावनापूर्ण थीम मॉड्यूल स्थापित किया जा सके, जो WonderCMS में रिमोट…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 और CVE-2017-12615 Tomcat सर्वर के लिए
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCE एक्सप्लॉइट
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow by timwr स्वचालित मल्टी फ़ाइल पैच टूल
 jimidk/better-cve-2022-29464
CVE-2022-29464 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो संवेदनशील WSO2 उत्पादों पर अप्रतिबंधित फ़ाइल अपलोड और दूरस्थ कोड निष्पादन सक्षम करता है, कमांड…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 दूरस्थ कमांड निष्पादन भेद्यता POC&EXP
 grimlockx/cve-2019-9978
WordPress के लिए Social Warfare प्लगइन में 3.5.3 से पहले रिमोट कोड एक्ज़ीक्यूशन।