
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 dimamend/cve-2022-42889-text4shell
Apache Commons Text में CVE-2022-42889 (Text4Shell) दूरस्थ कोड निष्पादन कमजोरी को पुनरुत्पादित और परीक्षण करने के लिए Docker-आधारित प्रयोगशाला…
 xiaohj233/ghostlock-x200-app
vivo X200 डिवाइस-एंड वन-क्लिक रूट ऐप (Shizuku अधिकृत शेल डोमेन निष्पादन, CVE-2026-43499)
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - timezone php.ini prepend
 ne0nd0g/merlin
Merlin गोलैंग में लिखा गया एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड एंड कंट्रोल सर्वर और एजेंट है।
 i-am-shodan/usbarmyknife
USB Army Knife – पेनेट्रेशन टेस्टर्स और रेड टीमर्स के लिए अंतिम क्लोज़ एक्सेस टूल।
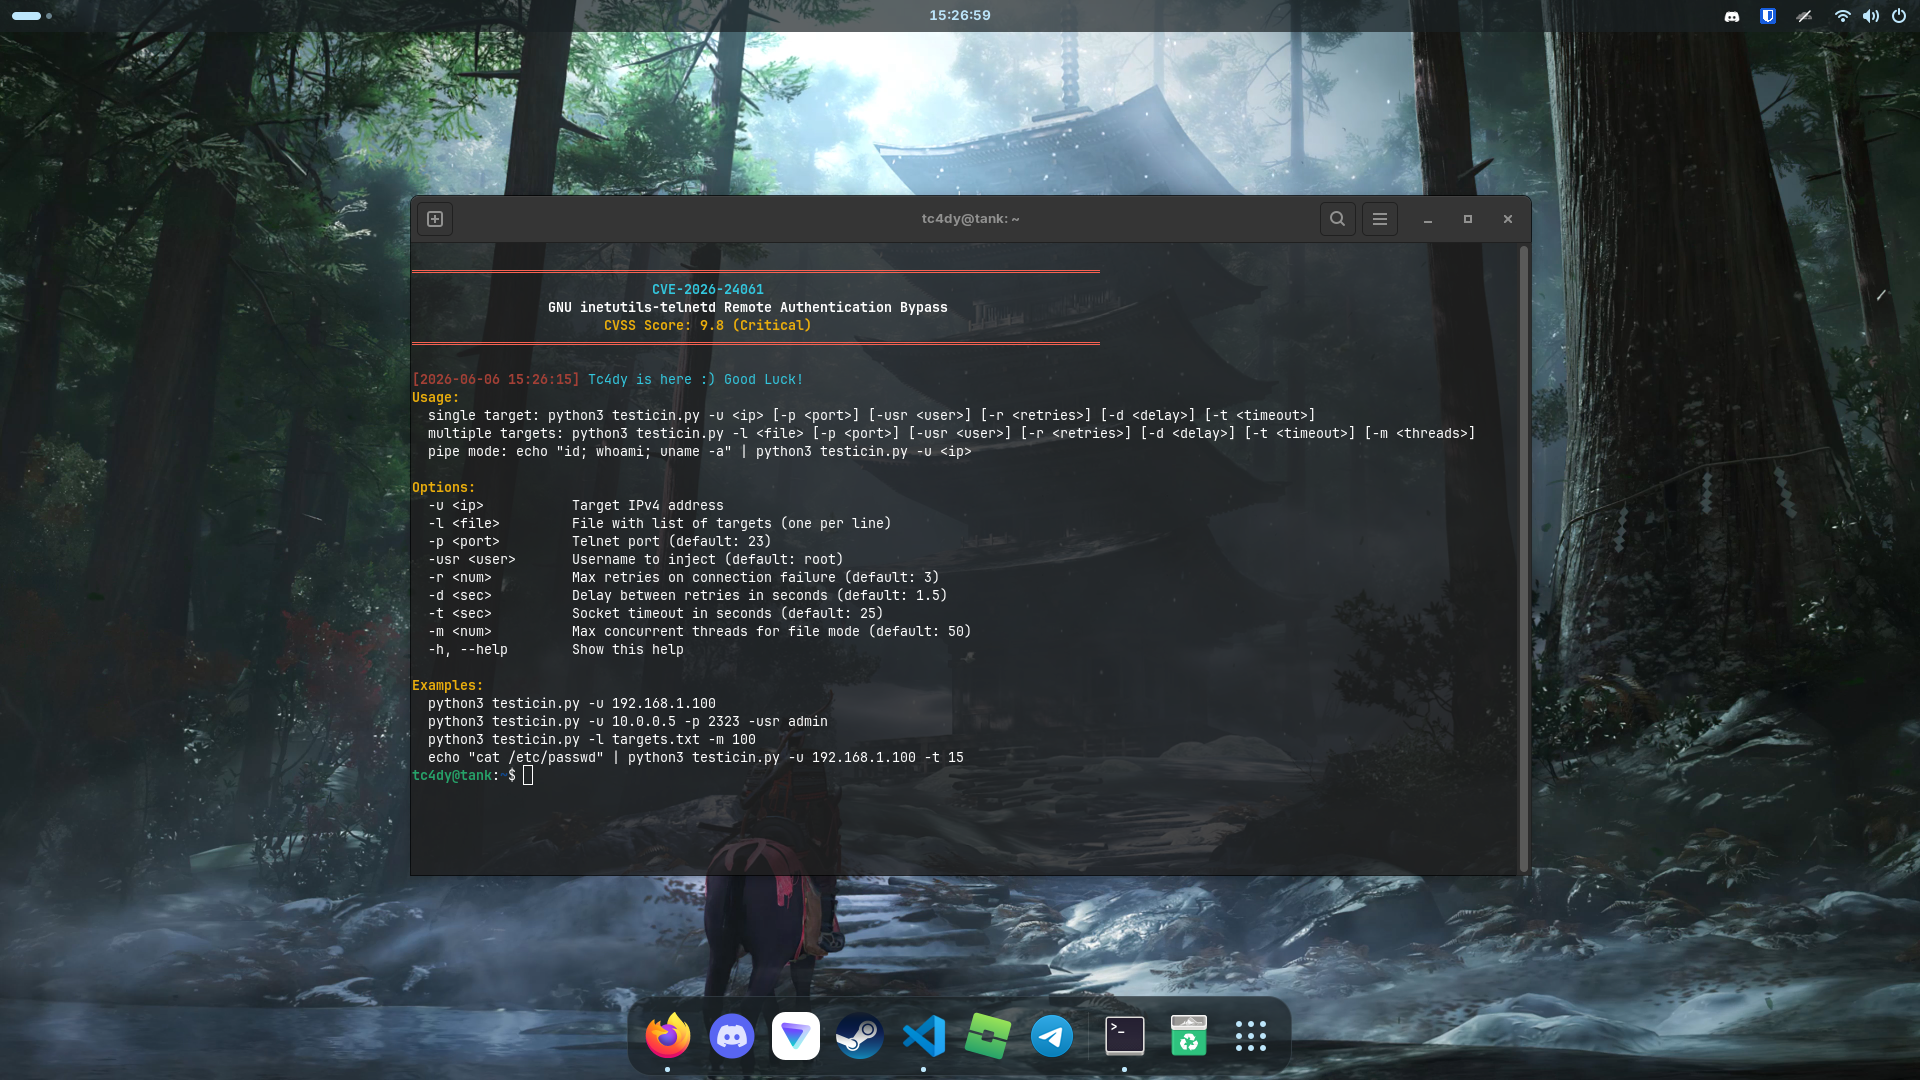 tc4dy/cve-2026-24061-poc-exploit
Remote authentication bypass exploit for GNU inetutils-telnetd (CVE-2026-24061) using CRLF injection to gain instant root shell. Supports single/mass…
 horizon3ai/ahsaycbs-auth-bypass-rce
AhsayCBS को प्रभावित करने वाले CVE-2026-105133 और CVE-2026-105134 के लिए एक proof of concept exploit
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) exploit fork for RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). For authorized research on own devices only.
 showy-headteacher114/cve-2025-66398
Signal K Server CVE-2025-66398 के शोषण का प्रदर्शन जो अनधिकृत हमलावरों को बैकडोर इंजेक्ट करने और दूरस्थ कोड निष्पादन सक्षम करने की अनुमति देता है।
 404godd/cve-2026-20841-poc
🛠 CVE-2026-20841 प्रूफ ऑफ कॉन्सेप्ट का उपयोग करके Windows Notepad संस्करण 11.2510 से नीचे में रिमोट कोड निष्पादन प्रदर्शित करें।
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499 का उपयोग करके अपने Galaxy को रूट करें
 nullsecuritynet/tools
पैठ परीक्षण और शैक्षणिक आक्रामक सुरक्षा अनुसंधान के लिए सुरक्षा उपकरणों, शोषणों, प्रूफ-ऑफ-कॉन्सेप्ट कोड, शैलकोड और स्क्रिप्ट्स का संकलित संग्रह।
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - उच्च - रिमोट - विशेषाधिकार अवशेष - प्रक्रिया-वैश्विक Python डेटा स्रोत मैप
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - IPsec login_banner start-scripts
 rapid7/metasploit-payloads
विभिन्न Metasploit Framework पेलोड्स के लिए एकीकृत रिपॉज़िटरी
 shaheeryasirofficial/smugglemypayload
क्लाइंट-साइड पर JavaScript के माध्यम से फ़ाइलों को एम्बेड और पुनर्निर्मित करने वाले HTML स्मगलिंग पेज जनरेट करता है, जिसमें पेलोड एन्कोडिंग, चंकिंग,…
 hamzamalik3461/cve-2026-20841
🛠 Windows Notepad में मार्कडाउन लिंक्स के माध्यम से असुरक्षित URL प्रोटोकॉल का फायदा उठाकर रिमोट कोड निष्पादन प्रदर्शित करें।
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940 के लिए PoC एक्सप्लॉइट जो CRLF इंजेक्शन के माध्यम से cPanel/WHM प्रमाणीकरण बायपास को लक्षित करता है। अधिकृत पेनेट्रेशन टेस्टिंग के लिए…








