
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 hklabcr/cve-2011-2523
vsftpd 2.3.4 बैकडोर (CVE-2011-2523) के लिए मैनुअल और स्वचालित शोषण वॉकथ्रू, कस्टम रिवर्स शेल पेलोड और पेनिट्रेशन टेस्टिंग प्रशिक्षण के लिए Metasploit…
 binracer/ms08-067
यह रिपॉजिटरी MS08-067 Windows Server Service भेद्यता (CVE-2008-4250) के लिए एक Metasploit मॉड्यूल कार्यान्वयन शामिल करती है। यह एक क्लासिक रिमोट कोड…
 0xhuesca/cve-2019-18655
CVE-2019-18655 metasploit मॉड्यूल। SEH आधारित बफ़र ओवरफ़्लो फ़ाइल शेयरिंग विज़ार्ड ऐप v.1.5.0 में।
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: आर्काइव निष्कर्षण के दौरान SUID/SGID संरक्षण के माध्यम से स्थानीय विशेषाधिकार वृद्धि
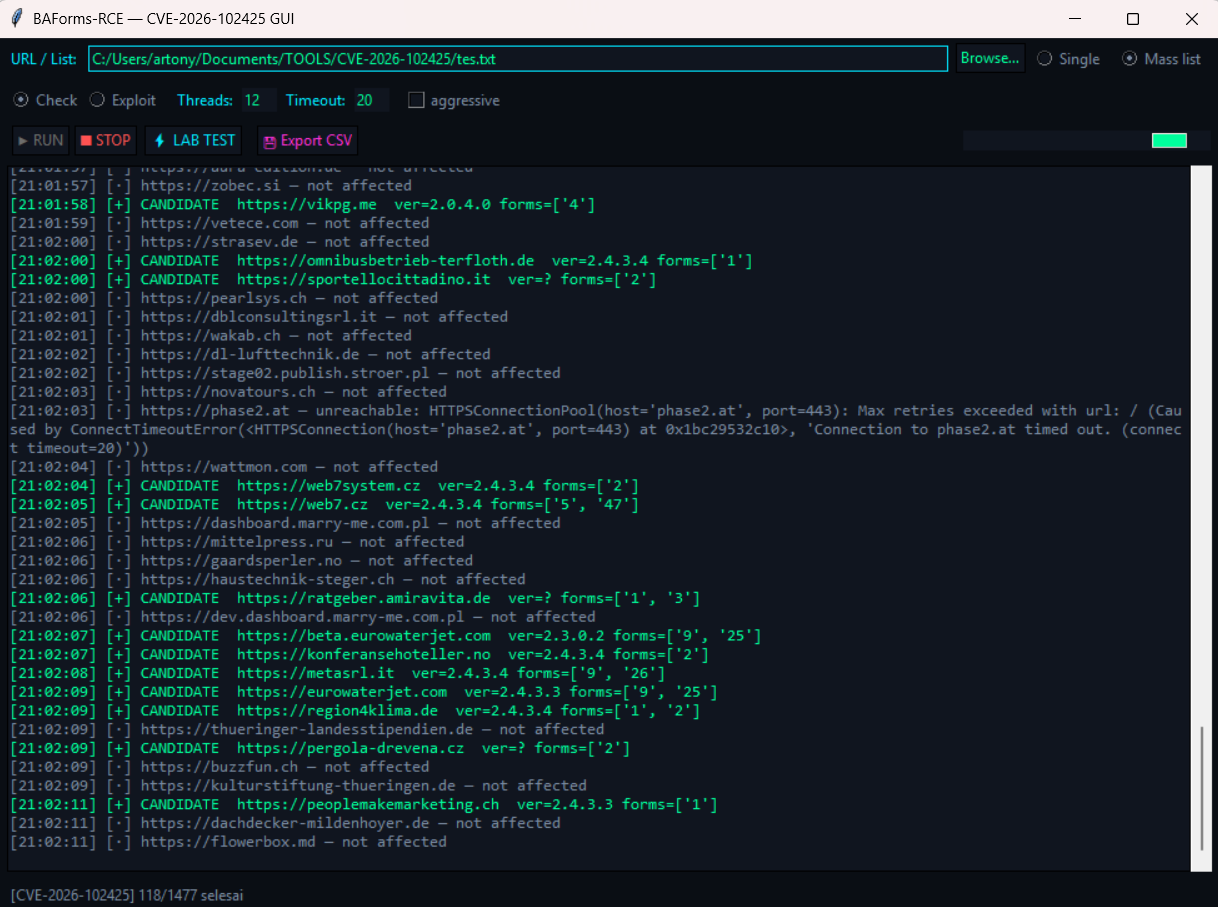 tonydelouvre/cve-2026-102425
GUI स्कैनर और CVE-2026-102425 के लिए एक्सप्लॉइट, जो Balbooa Forms (com_baforms) में PHP शॉर्टकोड इंजेक्शन के माध्यम से एक अनऑथेंटिकेटेड RCE है,…
 murrez/cve-2026-18143
Python PoC जो CVE-2026-18143 की जाँच और शोषण करता है, जो Addify Request a Quote for WooCommerce ≤ 2.9.2 में popup AJAX handler के माध्यम से एक…
 petriqore/cve-2026-26026_poc
CVE-2026-26026 GLPI संस्करण 11.0.0 से 11.0.5 के लिए PoC स्क्रिप्ट
 winrarzipsexploit/cve-2026-48908
Python exploit suite for CVE-2026-48908, an unauthenticated ZIP upload RCE in Joomla SP Page Builder (<=6.6.1), with fingerprinting, batch mode, and…
 ivanesk315/cve-2026-60137-and-cve-2026-63030
Docker-आधारित WordPress लैब जो CVE-2026-60137 और CVE-2026-63030 प्री-ऑथ RCE को पुनः उत्पन्न करती है, साथ में SQLi, विशेषाधिकार वृद्धि, और webshell…
 0b0111100/2008
Linux कर्नेल एक्सप्लॉइट कार्यान्वयन जो CVE-2008-0600, CVE-2008-0900, और CVE-2008-4210 को लक्षित करते हैं, विशेषाधिकार वृद्धि और स्थानीय हमलों के लिए…
 aboubacar70/lab1-metasploitable
vsftpd 2.3.4 ftp सेवा (CVE-2011-2523) पर भेद्यता का शोषण
 machine1337/pyobfuscate
पायथन पेलोड को पूरी तरह से FUD बनाने के लिए उन्हें अस्पष्ट (obfuscate) करने हेतु एक सरल और कुशल स्क्रिप्ट
 danimrtzp/cve-2026-31431-revshell
हथियारबंद Python एक्सप्लॉइट CVE-2026-31431 के लिए, Linux कर्नेल विशेषाधिकार वृद्धि को एक डेमॉनाइज़्ड रूट रिवर्स शेल के साथ जोड़ता है, जिसमें पूर्ण…
 xshysjhq/cve-2026-34197-payload-apache-activemq-
CVE-2026-34197 के लिए एक्सप्लॉइट स्क्रिप्ट, जो Apache ActiveMQ के Jolokia API को लक्षित करके दुर्भावनापूर्ण Spring XML कॉन्फ़िगरेशन के माध्यम से…
 kaleth4/cve-2026-21858
n8n के लिए स्वचालित शोषण श्रृंखला जो बिना प्रमाणीकरण के मनमाना फ़ाइल पढ़ने, एडमिन टोकन जालसाज़ी, और एक्सप्रेशन इंजेक्शन के माध्यम से सैंडबॉक्स बाईपास…
 jcatala/f_poc_cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि है, जो साझा लाइब्रेरी इंजेक्शन के माध्यम से…
 hackfaiz/cve-2026-20841-poc
Microsoft Notepad में निर्मित फ़ाइलों के माध्यम से कमांड निष्पादन प्रदर्शित करने वाला प्रूफ ऑफ कॉन्सेप्ट, जो मनमाना कोड निष्पादन और सिस्टम से समझौता…
 epsilonpoint88-glitch/epsilonpoint-
# CVE-2026-23550 के लिए मॉड्यूलर एक्सप्लॉइट फ्रेमवर्क WordPress में CVE-2026-23550 को लक्षित करने वाला मॉड्यूलर एक्सप्लॉइट फ्रेमवर्क, जिसमें बड़े…








