#1
हैश, एन्क्रिप्टेड स्रोतों, या ब्रूट-फोर्स/शब्दकोश हमलों के माध्यम से पासवर्ड पुनर्प्राप्त करने के उपकरण।
Kitploit अनुशंसित

 wingleszy/htb-enigma-walkthrough
Enigma मशीन (HTB) का Write-up। कॉर्पोरेट इन्फ्रास्ट्रक्चर: NFS exposure → Webmail recon → OpenSTAManager RCE (CVE-2026-38751) → OliveTin API में…
 abdelaaziz0/kdsextract
CVE-2026-58222 का उपयोग करके Samba KDS रूट कुंजियाँ पुनर्प्राप्त करता है और निम्न-विशेषाधिकार वाले डोमेन खाते से gMSA क्रेडेंशियल प्राप्त करता है।
 ffffffff0x/digital-privacy
सूचना संरक्षण और OSINT संसाधन | एक डिजिटल गोपनीयता संग्रह, संरक्षण और सफाई का एकीकृत समाधान, साथ ही खुले स्रोत खुफिया (OSINT) प्रतिरोध।

 praetorian-inc/hob0rules
हैशकैट के लिए सांख्यिकी और उद्योग पैटर्न पर आधारित पासवर्ड क्रैकिंग नियम
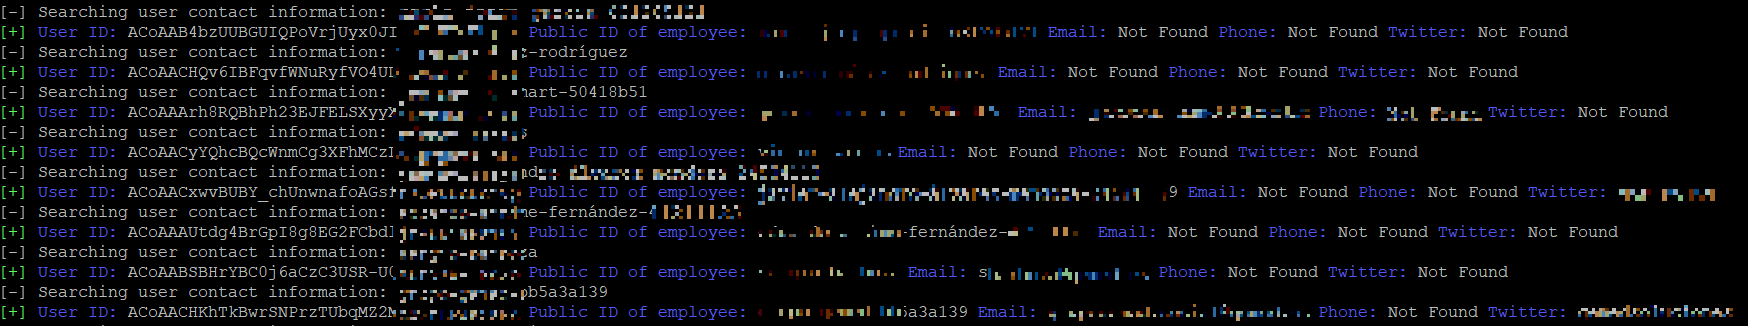 mrtuxx/socialpwned
SocialPwned एक OSINT उपकरण है जो किसी लक्ष्य से, Instagram, Linkedin और Twitter जैसे सोशल नेटवर्क्स पर प्रकाशित ईमेल प्राप्त करने की अनुमति देता है,…
 utkusen/leviathan
व्यापक रेंज मास ऑडिट टूलकिट
 tenable/routeros
RouterOS सुरक्षा अनुसंधान उपकरण और अवधारणा प्रमाण
 screetsec/brutesploit
BruteSploit स्वचालित जनरेट, ब्रूटफोर्स और इंटरैक्टिव शेल के साथ वर्डलिस्ट हेरफेर के लिए विधियों का एक संग्रह है। इसका उपयोग पेनिट्रेशन टेस्ट के दौरान…
 mehulj94/braindamage
दूरस्थ प्रशासन सेवा जो ट्विटर को कमांड और कंट्रोल सर्वर के रूप में उपयोग करती है।
 mvrozanti/rat-via-telegram
टेलीग्राम के माध्यम से विंडोज़ रिमोट एडमिनिस्ट्रेशन टूल
 chryzsh/darthsidious
एक Active Directory डोमेन बनाना और उसे हैक करना
 paradoxis/stegcracker
स्टेग्नोग्राफी ब्रूट-फोर्स उपयोगिता जो फाइलों के अंदर छिपे डेटा को उजागर करती है

 maldev-academy/dumpchromesecrets
आधुनिक Chrome संस्करणों से डेटा निकालें, जिसमें refresh tokens, कुकीज़, सहेजे गए क्रेडेंशियल, ऑटोफिल डेटा, ब्राउज़िंग इतिहास और बुकमार्क शामिल हैं