
 ms-web-bn/h4rpy
स्वचालित WPA/WPA2 PSK हमला उपकरण।

h4rpy एक स्वचालित WPA/WPA2 PSK हमला उपकरण है, जो aircrack-ng framework का रैपर है।
h4rpy WPA/WPA2 PSK नेटवर्कों के स्वचालित क्रैकिंग के लिए एक साफ इंटरफ़ेस प्रदान करता है। h4rpy चयनित वायरलेस इंटरफ़ेस पर मॉनिटर मोड सक्षम करता है, एक्सेस पॉइंट्स के लिए वायरलेस स्पेस को स्कैन करता है, एक्सेस पॉइंट के लिए WPA/WPA2 4-वे हैंडशेक को कैप्चर करने का प्रयास करता है, और हैंडशेक पर एक डिक्शनरी अटैक शुरू करता है। साथ ही, एक्सेस पॉइंट से जुड़े क्लाइंट्स को डिसअसोसिएट पैकेट भेजना भी संभव है।
स्थापना में रेपो को क्लोन करना, एक स्क्रिप्ट चलाना जो निर्भरताओं को स्थापित करेगी (aircrack-ng framework और Terminator h4rpy चलाने के लिए आवश्यक हैं), या उन्हें मैन्युअल रूप से स्थापित करना, और h4rpy को निष्पादन योग्य बनाना शामिल है। स्थापना स्क्रिप्ट apt और pacman पैकेज मैनेजरों (डेबियन और आर्क) के साथ काम करती है।
# git clone https://github.com/MS-WEB-BN/h4rpy/
# cd h4rpy
# sudo bash config.sh
# sudo chmod +x h4rpy
h4rpy चलाने के लिए:
# sudo ./h4rpy
ऊपर-बाएं: मॉनिटर मोड सक्षम करना, एक्सेस पॉइंट्स के लिए स्कैन करना (कच्चे 802.11 फ्रेम्स का पैकेट कैप्चर);
ऊपर-दाएं: चयनित वायरलेस नेटवर्क पर पैकेट कैप्चर, WPA/WPA2 4-वे हैंडशेक कैप्चर करना;
नीचे-बाएं: चयनित एक्सेस पॉइंट से वर्तमान में जुड़े क्लाइंट्स को डिसअसोसिएट पैकेट भेजता है;
नीचे-दाएं: कैप्चर किए गए WPA/WPA2 4-वे हैंडशेक पर डिक्शनरी अटैक।

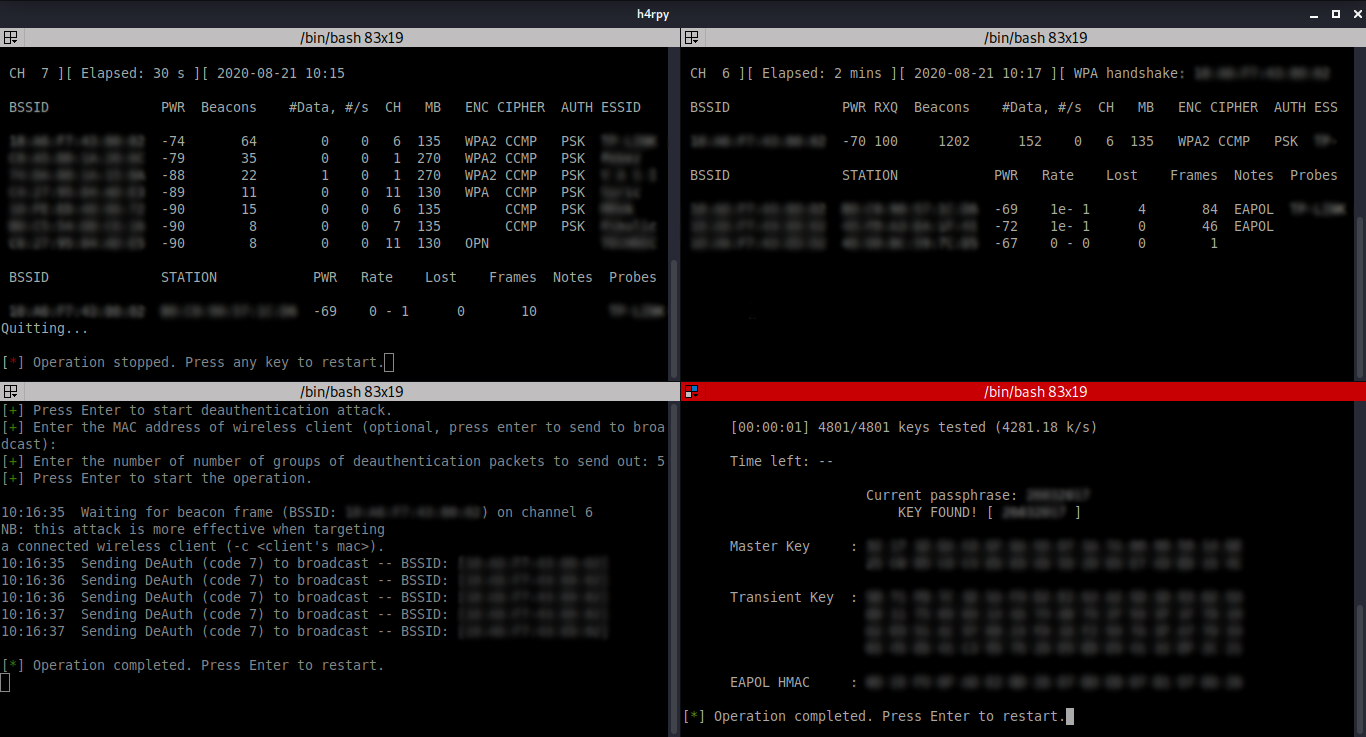
सॉफ्टवेयर का उपयोग, संशोधन और वितरण करने के लिए स्वतंत्र है, जब तक कि निर्माता (n1x_ [MS-WEB]) को श्रेय दिया जाता है।
h4rpy का उपयोग करके किए गए कोई भी कार्य और/या गतिविधियाँ पूरी तरह से आपकी जिम्मेदारी हैं। h4rpy का दुरुपयोग संबंधित व्यक्तियों के खिलाफ आपराधिक आरोप ला सकता है। यदि कानून तोड़ने के लिए h4rpy का दुरुपयोग करने वाले किसी भी व्यक्ति के खिलाफ कोई आपराधिक आरोप लाया जाता है तो लेखक जिम्मेदार नहीं होगा।
यहां होस्ट की गई प्रत्येक स्क्रिप्ट/टूल/प्रोग्राम MS-WEB के साइबर सुरक्षा पाठ्यक्रमों के भाग के रूप में बनाई गई है, जो शुरुआती लोगों के लिए लक्षित हैं, इसलिए पूरी तरह से शैक्षिक और/या प्रदर्शनात्मक हैं, और इसी तरह रहने का इरादा है, भले ही व्यापक दर्शक और वास्तविक दुनिया का उपयोग प्राप्त हो। कोड में मौजूद सभी विराम इसलिए हैं ताकि उपयोगकर्ता आउटपुट पढ़ सके, ताकि चल रही कार्रवाई समझी जा सके। ऐसे विरामों या आउटपुट के हिस्सों को हटाने वाले सभी पुल रिक्वेस्ट शैक्षिक उद्देश्य के विरुद्ध हैं, और स्वीकार नहीं किए जाएंगे।






