
 #1
पासवर्ड क्रैकिंग, ब्रूट-फोर्स, वर्डलिस्ट और क्रेडेंशियल परीक्षण उपकरण।
Kitploit अनुशंसित
 randomrobbiebf/cve-2022-0439
CVE-2022-0439 - Email Subscribers & Newsletters < 5.3.2 - Subscriber+ ब्लाइंड SQL इंजेक्शन
 spyx/cve-2019-17240
Go-आधारित ब्रूट-फोर्स टूल जो Bludit ब्रूटफोर्स शमन बायपास (CVE-2019-17240) का शोषण करता है, एडमिन लॉगिन पेजों के खिलाफ स्वचालित पासवर्ड क्रैकिंग के…
 triple-octopus/bludit-cve-2019-17240-fork
rastating.github.io/bludit-brute-force-mitigation-bypass/ का बेहतर संस्करण
 n000xy/cve-2019-19609-poc-python
Strapi फ्रेमवर्क, 3.0.0-beta.17.4
 mdriaz009/cve-2025-21574-exploit
ब्लैक-बॉक्स एक्सप्लॉइट CVE-2025-21574 के लिए जो MySQL सर्वरों को लक्षित करता है। क्रेडेंशियल ब्रूट-फोर्सिंग, अनाम एक्सेस प्रयासों को स्वचालित करता…
 remenis/cve-2025-56764
Trivision NC-227WF में उपयोगकर्ता नाम गणना
 ins1gn1a/pwdlyser
Pwdlyser एक सर्वव्यापी सुरक्षा ऑडिटिंग टूल है। यह रिपॉजिटरी Pwdlyser के नए संस्करण (पहले बंद-स्रोत) के लिए ओपन-सोर्स आधार के रूप में कार्य करती है।
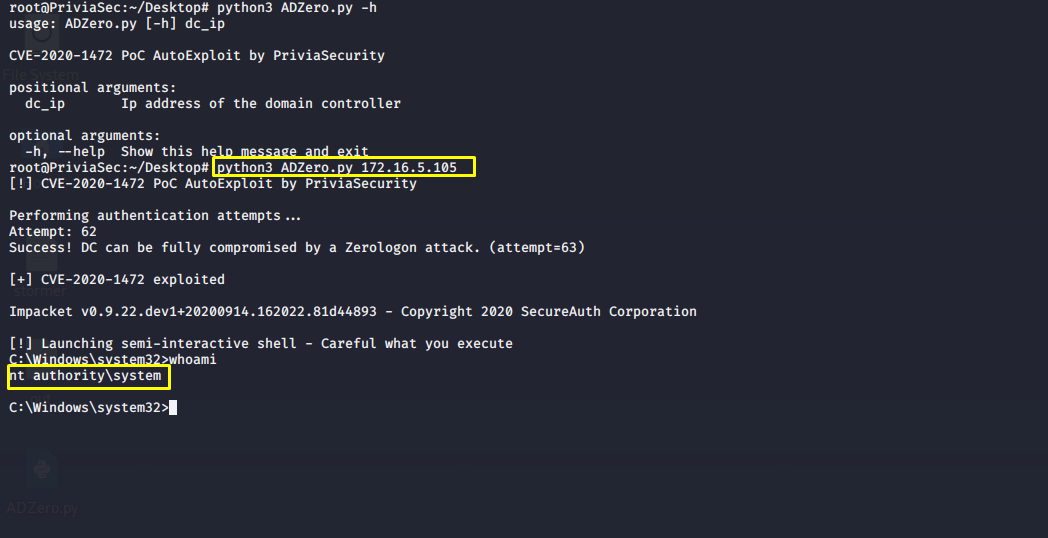 privia-security/adzero
Zerologon ऑटोएक्सप्लॉइट टूल | CVE-2020-1472
 shaheemirza/tendaspill
CVE-2015-5995 का उपयोग करके पासवर्ड निकालने के लिए एक शोषण उपकरण।
 kamranhasan/cve-2024-1698-exploit
यह एक एक्सप्लॉइट स्क्रिप्ट है जो CVE-2024-1698 का शोषण करके वर्डप्रेस एडमिन के उपयोगकर्ता नाम और पासवर्ड हैश का पता लगाती है।
 sariamubeen/cve-2023-7028
CVE-2023-7028 के लिए Python एक्सप्लॉइट, GitLab पासवर्ड रीसेट पॉइज़निंग का दुरुपयोग करके तैयार ईमेल अनुरोधों के माध्यम से प्रशासकों सहित खातों पर…
 npocmak/cve-2020-1472
https://github.com/dirkjanm/CVE-2020-1472
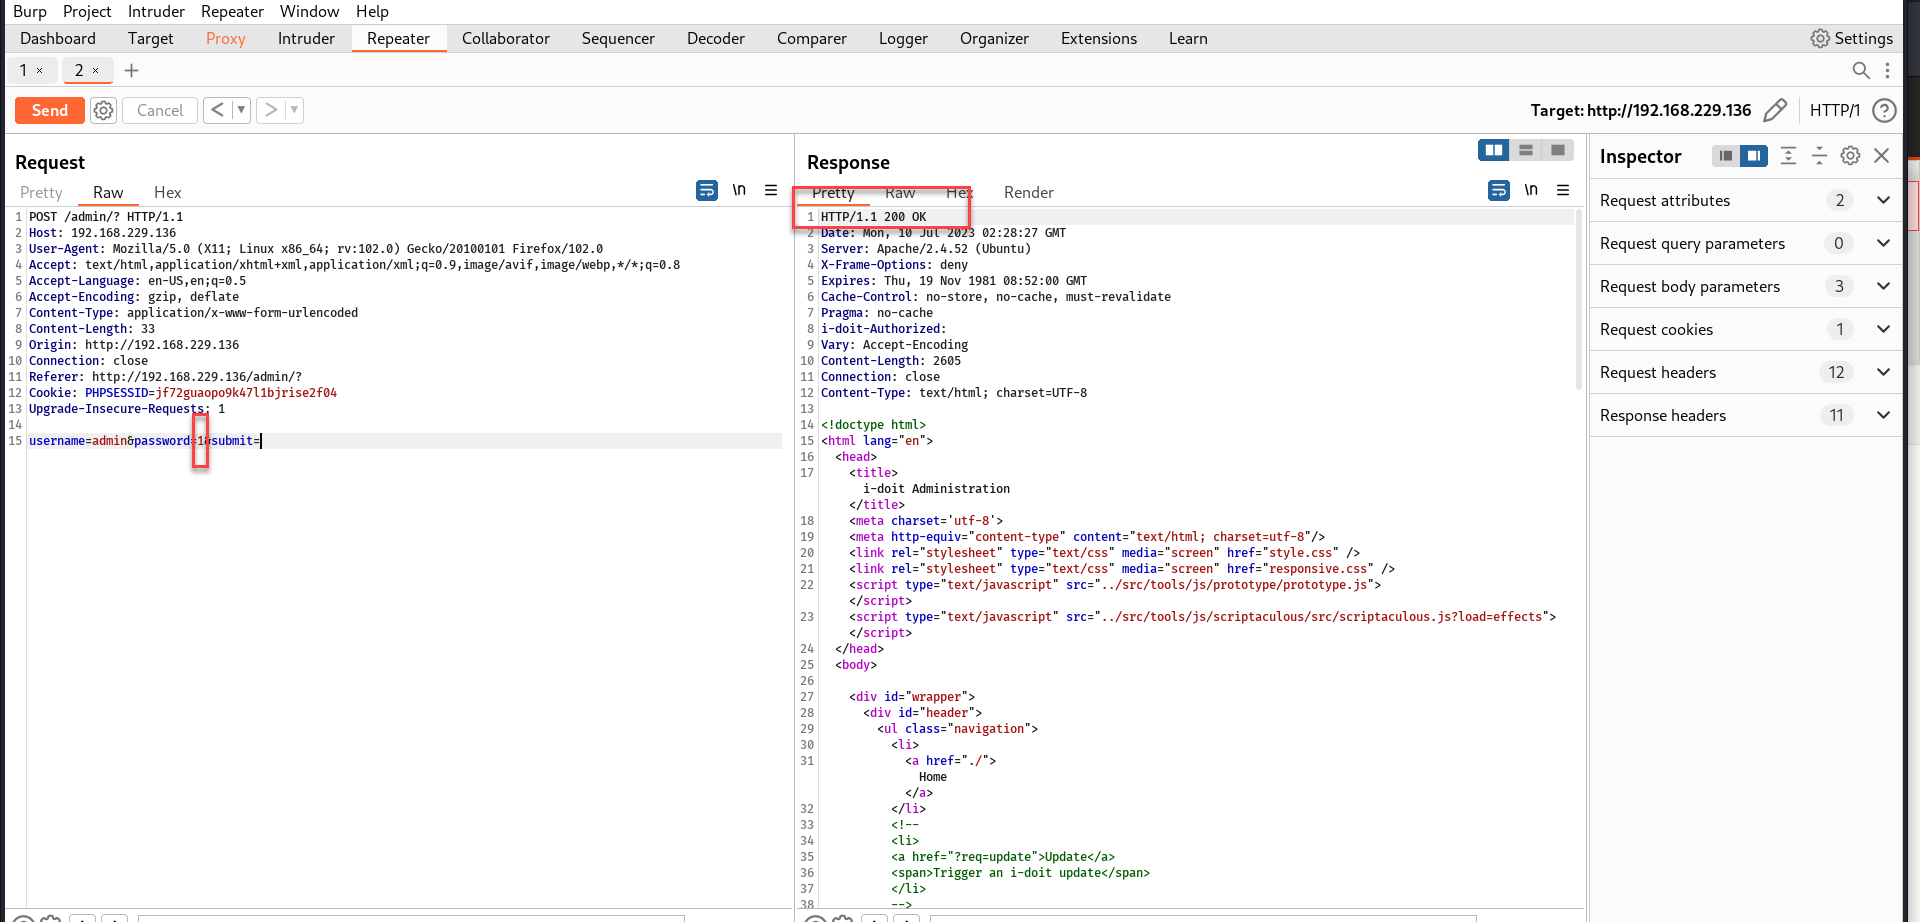 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
CVE-2023-37756 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: i-doit Pro एडमिन-सेंटर में कमजोर पासवर्ड आवश्यकताएं ब्रूट-फोर्स लॉगिन और दुर्भावनापूर्ण प्लगइन अपलोड सक्षम…
 jason-siu/cve-2019-9053-exploit-in-python-3
CVE-2019-9053 (SQL injection) के लिए Python 3 exploit, hash-cracking के साथ, TryHackMe CTF उपयोग के लिए पुराने Python 2 कोड से अपडेट किया गया।
 ephunter/cve-2025-24071-exploit
CVE-2025-24071 का एक्सप्लॉइट
 alucard0x1/cve-2024-28000
LiteSpeed Cache विशेषाधिकार वृद्धि PoC
 hussainfathy/cve-2024-28999
CVE-2024-28999 SolarWinds Platform रेस कंडीशन भेद्यता के लिए एक्सप्लॉइट - लॉगिन पृष्ठ
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054, NTLMv2 हैश प्राप्त किए जा सकने वाली एक कमजोरी








