
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित
 francozappa/bluffs
ब्लूटूथ सत्र स्थापना को फ़ॉरवर्ड और फ़्यूचर सीक्रेसी हमलों के विरुद्ध परीक्षण करने के लिए टूलकिट, जिसमें फ़र्मवेयर पैचिंग, PCAP विश्लेषण और स्वचालित…
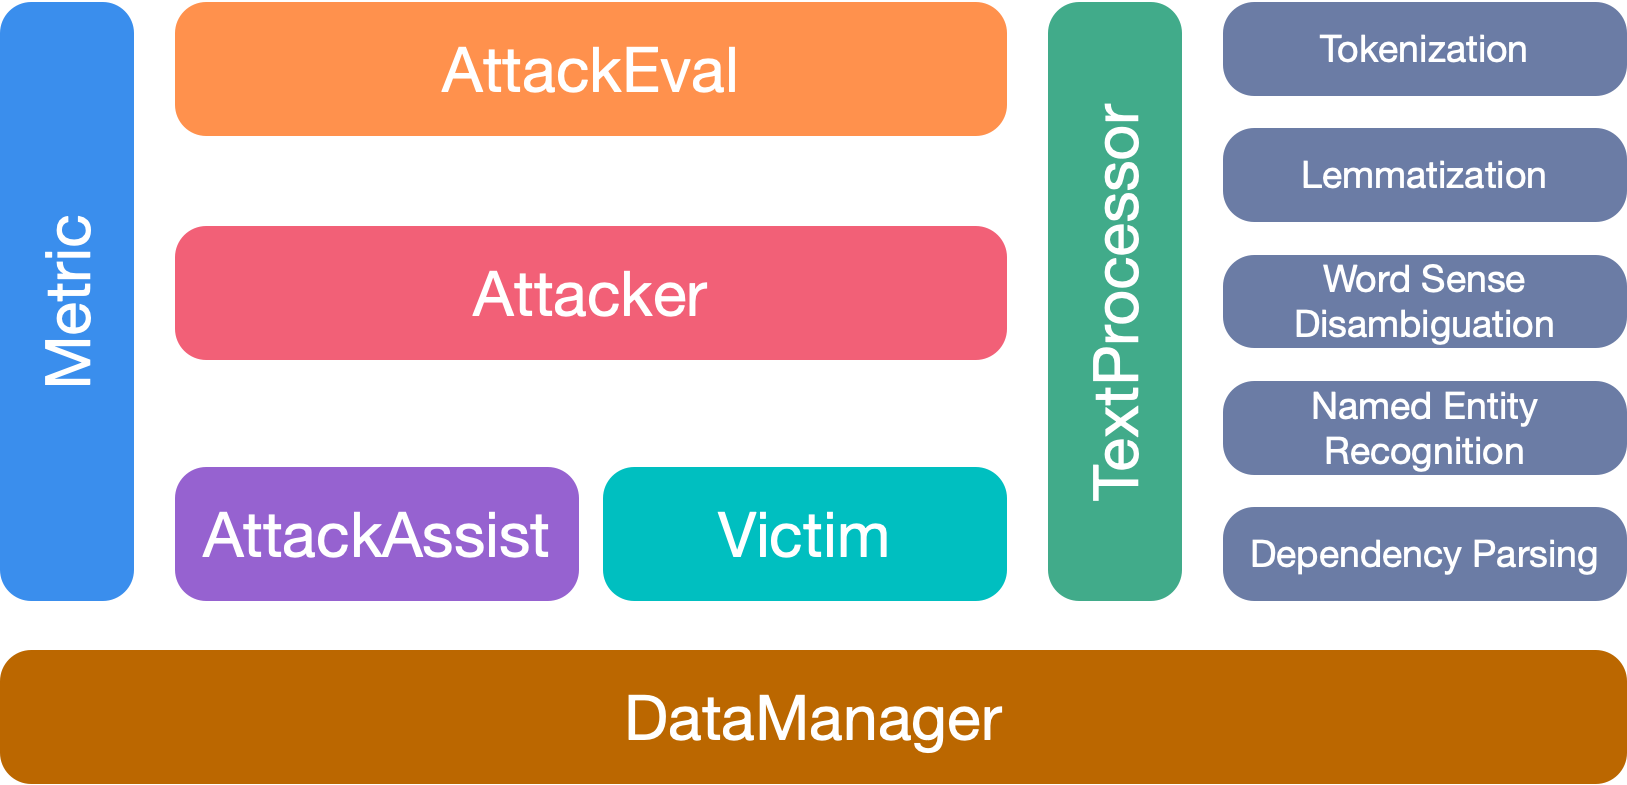 thunlp/openattack
पाठ्य प्रतिकूल हमले के लिए एक ओपन-सोर्स पैकेज।
 s0md3v/papers
मेरे शोध पत्रों को होस्ट करने के लिए रिपॉजिटरी
 trailofbits/polytracker
सार्वभौमिक टेंट ट्रैकिंग, डेटाफ़्लो विश्लेषण और ट्रेसिंग के लिए एक LLVM-आधारित इंस्ट्रूमेंटेशन उपकरण।
 harendra-shakya/smart-contract-attack-vectors
स्मार्ट कॉन्ट्रैक्ट हमले के वैक्टरों की एक क्यूरेटेड सूची
 mrphrazer/msynth
कोड डीऑब्फस्केशन फ्रेमवर्क जो मिक्स्ड बूलियन-अरिथमेटिक (MBA) एक्सप्रेशन्स को सरल बनाता है
 wack0/bitlocker-attacks
बिटलॉकर पर सार्वजनिक हमलों की एक सूची
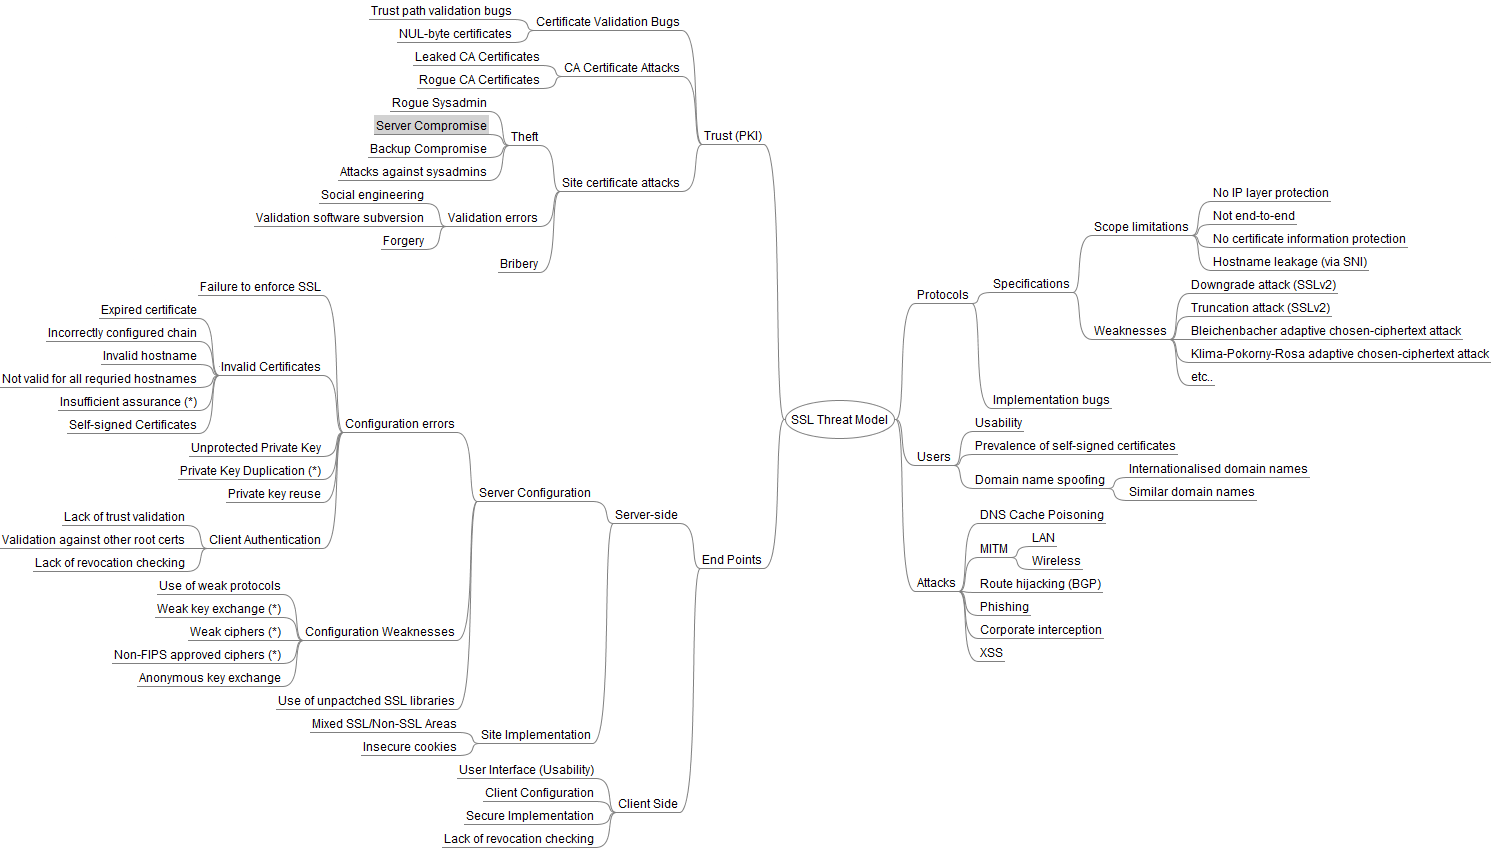 taleliyahu/threat_model_examples
विभिन्न तकनीकों में वास्तविक-विश्व खतरे के मॉडल उदाहरणों का एक संग्रह, जो सुरक्षा जोखिमों की पहचान और शमन में व्यावहारिक अंतर्दृष्टि प्रदान करता है।
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI वर्कस्ट्रीम 4, एजेंटिक सिस्टम के लिए सिक्योर डिज़ाइन पैटर्न्स का रिपॉजिटरी
 poppopjmp/vmdragonslayer
बहु-इंजन ढांचा, जो VM-संरक्षित बाइनरीज़ को अनपैक और विश्लेषण करने के लिए गतिशील दाग ट्रैकिंग, प्रतीकात्मक निष्पादन, पैटर्न वर्गीकरण, और एमएल-संचालित…
 robustbench/robustbench
मानकीकृत विरोधात्मक मजबूती बेंचमार्क जिसमें सार्वजनिक लीडरबोर्ड और डाउनलोड करने योग्य मॉडल ज़ू शामिल है, जो Lp हमलों और सामान्य विकृतियों के विरुद्ध…
 dhotrey/awesome-cybersec
सुरक्षा के बारे में शानदार प्लेटफॉर्म, ब्लॉग, दस्तावेज़, किताबें, संसाधनों और बढ़िया सामग्री का एक संग्रह
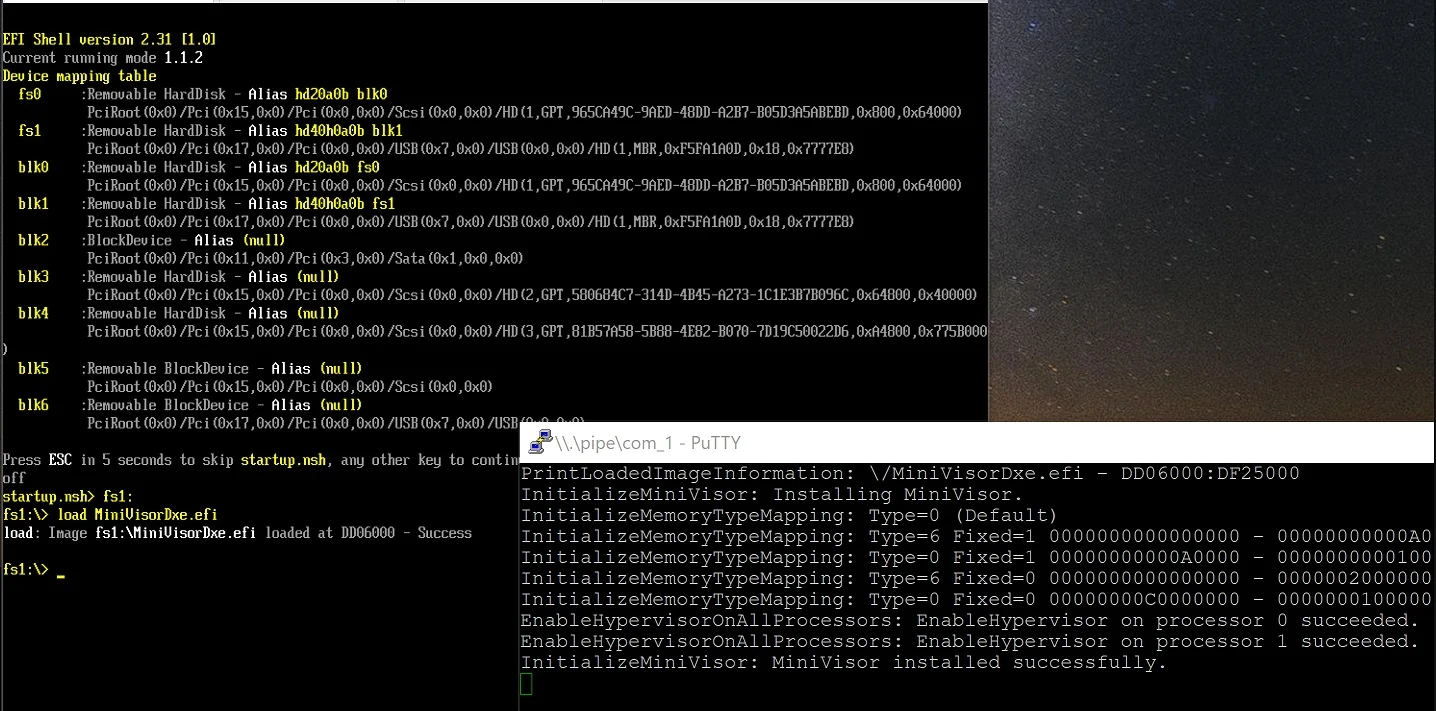 tandasat/minivisorpkg
ऑपरेटिंग सिस्टम को बूट करने का समर्थन करने वाला शोध UEFI हाइपरवाइज़र।
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 elttam/publications
आक्रामक सुरक्षा अनुसंधान हब जो विविध उत्पाद ऑडिट से मूल भेद्यता सलाहकार (vulnerability advisories), CVE प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, सम्मेलन वार्ता…
 vp777/windows-kernel-exploitation
विंडोज़ कर्नेल शोषण के लिए तकनीकें और उपकरण, जिसमें पूल ओवरफ्लो शोषण, सेगमेंट हीप मेटाडेटा का दुरुपयोग, और हीप निरीक्षण के लिए डिबगिंग स्क्रिप्ट…
 specterops/presentations
स्पेक्टरऑप्स प्रस्तुतियाँ








