Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Threat_Model_Examples — विभिन्न तकनीकों में वास्तविक-विश्व खतरे के मॉडल उदाहरणों का एक संग्रह, जो सुरक्षा जोखिमों की पहचान और शमन में व्यावहारिक अंतर्दृष्टि प्रदान करता है। | Kitploit
उपकरण/GitHubGitHub/taleliyahu/threat_model_examples
कंटेनर सुरक्षाIoT सुरक्षावेब सुरक्षाक्लाउड सुरक्षापेपर और शोधलर्निंग और शिक्षाचयनित संसाधनAPI सुरक्षाAI सुरक्षा
साझा करें
GitHubtaleliyahu/threat_model_examples

Threat_Model_Examples

विभिन्न तकनीकों में वास्तविक-विश्व खतरे के मॉडल उदाहरणों का एक संग्रह, जो सुरक्षा जोखिमों की पहचान और शमन में व्यावहारिक अंतर्दृष्टि प्रदान करता है।

रिपॉजिटरी देखें
51481371 साल पहलेKitploit द्वारा समीक्षित

थ्रेट मॉडल उदाहरण

यह रिपॉजिटरी विभिन्न तकनीकों और प्रणालियों के लिए विभिन्न थ्रेट मॉडल उदाहरणों को शामिल करती है। ये संसाधन विभिन्न डोमेन में थ्रेट मॉडल के उदाहरणात्मक उदाहरण प्रदान करते हैं, जिससे सुरक्षा पेशेवरों, डेवलपर्स और शोधकर्ताओं को यह बेहतर ढंग से समझने में मदद मिलती है कि सुरक्षा जोखिमों को संबोधित करने के लिए थ्रेट मॉडलिंग को प्रभावी ढंग से कैसे लागू किया जा सकता है।

यह परियोजना यह बताने के लिए स्थापित की गई थी कि थ्रेट मॉडल के अंतिम परिणाम कैसे दिख सकते हैं। इतने सारे दिशानिर्देशों और पद्धतियों के उपलब्ध होने पर, हमने देखा कि ठोस उदाहरण होने से समुदाय को यह बेहतर समझने में मदद मिलेगी कि 'अच्छा' कैसा दिखता है।


🛡️ वेब और API सुरक्षा

  • OAuth 2.0

    • OAuth 2.0 थ्रेट मॉडल (RFC 6819)
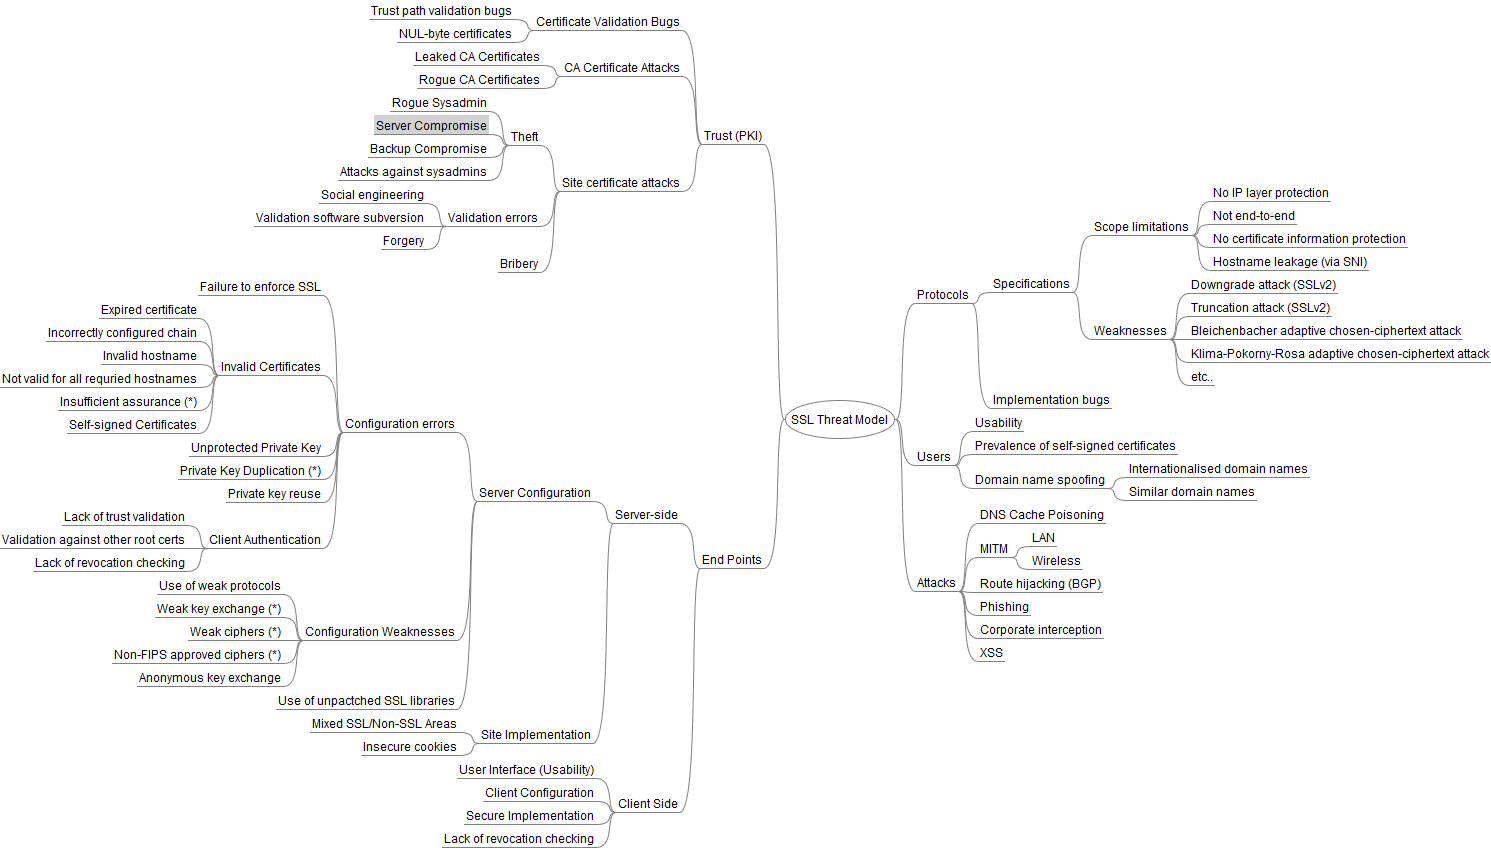
  • SSL

    • SSL थ्रेट मॉडल आरेख
  • DNSSEC, DoT, और DoH

    • DNSSEC, DoT, और DoH थ्रेट मॉडल
  • वेब एप्लिकेशन

    • OWASP थ्रेट मॉडलिंग प्रक्रिया

🧠 AI सुरक्षा

  • जनरेटिव AI वर्कलोड - AWS
  • एजेंटिक AI - OWASP (पृष्ठ 12)
  • Azure में होस्ट किया गया जनरेटिव AI ऐप - Aristiun

☁️ क्लाउड और कंटेनर सुरक्षा

क्लाउड और कंटेनर वातावरण स्केलेबल इंफ्रास्ट्रक्चर के लिए आवश्यक हैं, लेकिन हमलों के प्रमुख लक्ष्य भी हैं। निम्नलिखित उदाहरण इन क्षेत्रों में प्रमुख थ्रेट मॉडल दर्शाते हैं।

  • Kubernetes

    • Kubernetes थ्रेट मॉडल - CNCF Financial User Group
    • Kubernetes हार्डनिंग मार्गदर्शन (DoD) (पृष्ठ 5)
    • Kubernetes थ्रेट मॉडल - CloudSecDocs
    • Kubernetes थ्रेट मॉडलिंग में एक गहन अध्ययन - Trend Micro
  • Docker

    • Docker थ्रेट मॉडल - CloudSecDocs
  • AWS Fargate

    • AWS Fargate थ्रेट मॉडलिंग - Sysdig
  • Amazon S3

    • Amazon S3 थ्रेट मॉडल - TrustonCloud
  • Google Cloud Storage

    • Google Cloud Storage थ्रेट मॉडल - NCC Group

📱 मोबाइल और IoT सुरक्षा

मोबाइल और IoT डिवाइस आधुनिक प्रणालियों का अभिन्न अंग हैं, लेकिन वे अद्वितीय सुरक्षा चुनौतियाँ पेश करते हैं। ये उदाहरण ऐसे जोखिमों को कम करने के उपायों को प्रदर्शित करते हैं।

  • IoT प्रमाणीकरण

    • IoT प्रमाणीकरण थ्रेट मॉडलिंग - SAFECode (पृष्ठ 18)
  • IoT डिवाइस

    • IoT डिवाइस सुरक्षा थ्रेट मॉडल - PSA Certified
  • स्मार्ट होम

    • स्मार्ट होम थ्रेट मॉडल - GitHub
  • IoT आपूर्ति श्रृंखला

    • IoT के लिए आपूर्ति श्रृंखला थ्रेट मॉडल - ENISA

🧠 AI और मशीन लर्निंग सुरक्षा

AI सिस्टम तेजी से महत्वपूर्ण कार्यों में एकीकृत हो रहे हैं। निम्नलिखित उदाहरण जनरेटिव AI वर्कलोड के लिए थ्रेट मॉडलिंग की पड़ताल करता है।

  • जनरेटिव AI वर्कलोड
    • सुरक्षा जोखिम का मूल्यांकन करने के लिए अपने जनरेटिव AI वर्कलोड की थ्रेट मॉडलिंग - AWS

🏢 एंटरप्राइज़ सुरक्षा

  • PCI DSS

    • PCI थ्रेट मॉडल - Adam Shostack
  • पासवर्ड भंडारण मॉड्यूल (PSM)

    • सुरक्षित पासवर्ड भंडारण - OWASP
  • प्रमाणपत्र पारदर्शिता

    • प्रमाणपत्र पारदर्शिता थ्रेट विश्लेषण
  • खाता अधिग्रहण (ATO)

    • ATO थ्रेट मॉडल चेकलिस्ट
  • पासवर्ड मैनेजर

    • पासवर्ड मैनेजर थ्रेट मॉडल - Stanford (पृष्ठ 5)

🏦 विशेष प्रणालियाँ और प्रौद्योगिकियाँ

  • चिकित्सा उपकरण (AMPS, SNAP, SKATE)

    • चिकित्सा उपकरणों की थ्रेट मॉडलिंग के लिए प्लेबुक - MITRE
  • कनेक्टेड कार

    • कनेक्टेड कारों में सुरक्षा लाना - Trend Micro
  • इलेक्ट्रिक वाहन चार्जिंग अवसंरचना

    • हाई-पावर इलेक्ट्रिक वाहन चार्जिंग अवसंरचना का थ्रेट मॉडल - PNNL

📢 योगदान

हम समुदाय से योगदान का स्वागत करते हैं! अपनी विशेषज्ञता साझा करने के लिए एक पुल रिक्वेस्ट खोलें।

📝 लाइसेंस

यह रिपॉजिटरी MIT लाइसेंस के तहत लाइसेंस प्राप्त है। अधिक जानकारी के लिए LICENSE फ़ाइल देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →