
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - कोड निष्पादन
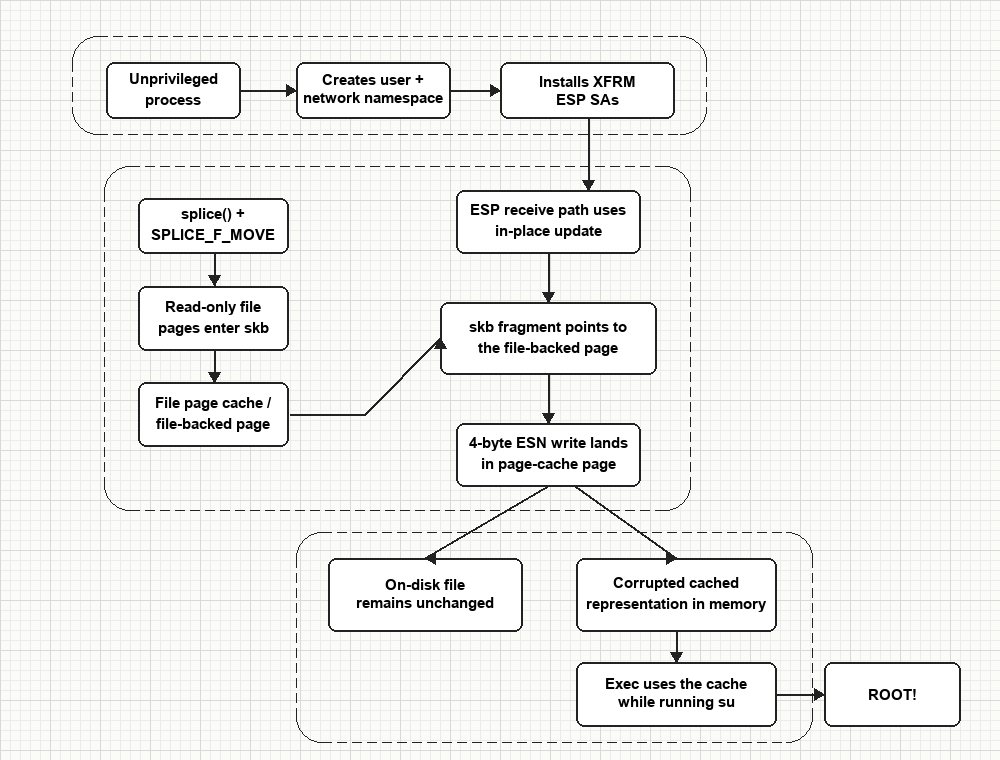 chernstepanov/dirtyfrag-for-dummies
CVE-2026-43284 (Dirty Frag) के लिए तकनीकी विश्लेषण और साफ-सुथरा PoC, यह Linux कर्नेल xfrm-ESP भेद्यता है जो splice() और इन-प्लेस रीप्ले-विंडो राइट्स…
 syntaxsaiyan/cve-2026-36851
UnPoller 2.33.0 के लिए फ़ाइल पथ ट्रैवर्सल भेद्यता (CVE-2026-36851) का वॉकथ्रू और PoC
 0xmrma/cve-2026-46558
प्लेन का V2 एसेट सबसिस्टम उपयुक्त सदस्यता जांच लागू किए बिना workspace slugs और asset UUIDs पर भरोसा करता था, जिससे एक प्रमाणित उपयोगकर्ता अन्य…
 mein-0/cve-2025-7771
CVE-2025-7771 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, ThrottleStop.sys में एक Windows कर्नेल ड्राइवर भेद्यता जो मनमाना भौतिक मेमोरी पढ़ने/लिखने और SYSTEM तक…
 artur-augustyniak/class_struggle
CERT Polska चेतावनी सूची डेटा का उपयोग करके फ़िशिंग डोमेन की पहचान के लिए ऑटोएन्कोडर-आधारित विसंगति पहचान, अनुसंधान और शिक्षा के लिए Jupyter नोटबुक…
 luisbuilds-data/cve-2024-1086-writeup
CVE-2024-1086 के लिए मूल कारण विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux कर्नेल netfilter डबल-फ्री भेद्यता जो मनमाने मेमोरी लेखन के लिए हीप…
 born0monday/teamspeak3-vulnerabilities
CVE-2026-4390, CVE-2026-4391 और CVE-2026-4392 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट TeamSpeak 3 सर्वर (3.13.7) में।
 tfawnies/cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux कर्नेल भेद्यता जो कई डिस्ट्रीब्यूशन को प्रभावित करती है, परीक्षण किए गए संस्करणों और एक…
 hunt-benito/zephyr-lwm2m-firmware-update-oob-read-cve-2026-10672-truncated-package-uri
CVE-2026-10672 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Zephyr RTOS LwM2M फर्मवेयर-अपडेट पुल क्लाइंट में एक आउट-ऑफ-बाउंड्स रीड। इसमें स्वतंत्र C…
 seqra/cve-2026-58138
CVE-2026-58138 के लिए प्रतिकृति किट, Conductor में एक अप्रमाणित RCE। इसमें OpenTaint स्थैतिक विश्लेषण नियम, पृथक परीक्षण, SARIF परिणाम, और GraalVM…
 hunt-benito/llama-factory-webui-rce-cve-2026-58116-trust-remote-code-model-path-injection
CVE-2026-58116 के लिए प्रमाण-अवधारणा एक्सप्लॉयट जो LLaMA-Factory WebUI में trust_remote_code मॉडल पथ इंजेक्शन के माध्यम से रिमोट कोड निष्पादन का…
 heshamash/cve-2026-11417-aws-cdk-rce
तकनीकी विवरण और प्रूफ ऑफ कॉन्सेप्ट (PoC) CVE-2026-11417 के लिए: AWS CDK के NodejsFunction में OS कमांड इंजेक्शन / रिमोट कोड एक्ज़ीक्यूशन (RCE)
 0xmrma/cve-2026-34207
SSRF फ़िल्टर ने होस्टनाम टेक्स्ट की जाँच की, लेकिन वास्तविक गंतव्य बाद में DNS द्वारा तय किया गया। उस अंतराल ने हमलावर-नियंत्रित वेबहुक URL को…
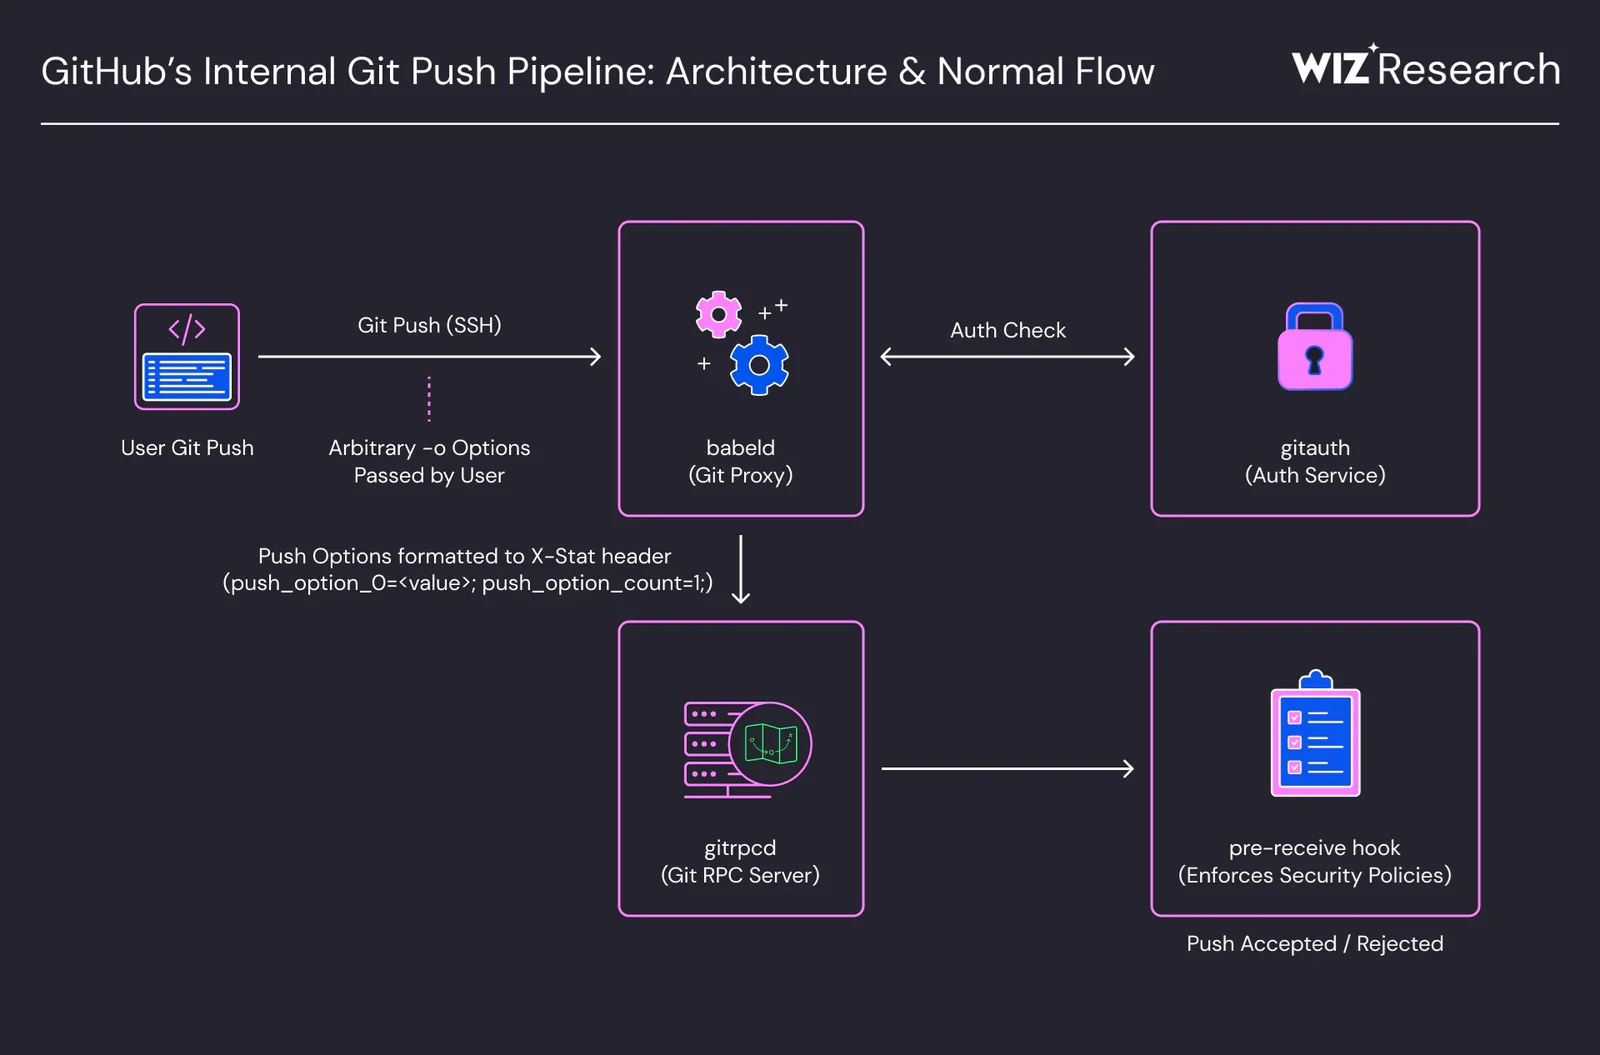 5kr1pt/cve-2026-3854
# CVE-2026-3854 का तकनीकी विश्लेषण: git push में हेडर इंजेक्शन के माध्यम से GitHub RCE यह CVE-2026-3854 का तकनीकी विश्लेषण है, जो git push में हेडर…
 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
स्व-निहित Docker पुनरुत्पादन और CVE-2024-23897 का विश्लेषण, जो args4j @-सिंटैक्स तर्क विस्तार के माध्यम से Jenkins CLI में मनमाना फ़ाइल पठन है।
 kaleth4/cve-2026-55200
CVE-2026-55200 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, libssh2 में एक गंभीर हीप-आधारित बफर ओवरफ्लो जो प्री-ऑथेंटिकेशन RCE की अनुमति देता है।…
 0xmrma/cve-2026-45806
Penpot का रिमोट इमेज इम्पोर्ट एक प्रमाणित फ़ाइल संपादक को एक सामान्य मीडिया सुविधा को बैकएंड-उत्पत्ति SSRF में बदलने देता है, क्योंकि…








