
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित

 hibanitt/cve-2024-38063
# CVE-2024-38063 का गहन तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट CVE-2024-38063 के लिए गहन तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट, जो एक गंभीर Windows…
 oscerd/cve-2026-59230
Apache Camel camel-mail MimeMultipart हेडर इंजेक्शन (CVE-2026-59230) के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जो Spring Boot और Quarkus रनटाइम में…
 dingo97/cve-2026-20516
CVE-2026-20516 के लिए Write-up और ADB proof of concept, जो MediaTek Android TV MiracastService में एक confused deputy दोष है जो स्थानीय Wi-Fi Direct…
 oscerd/cve-2026-60093
Apache Camel की camel-azure-storage-datalake में पाथ ट्रैवर्सल भेद्यता (CVE-2026-60093) के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जो downloadToFile के…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 एक्सप्लॉइट शोध और बूटलोडर-अनलॉक यात्रा
 ak777177/dirty-frag-analysis
गंदा फ्रैग (CVE-2026-43284/43500) - बॉम्ब द्वारा लिनक्स कर्नेल LPE गहन तकनीकी विश्लेषण
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
सुरक्षा सलाह: facil.io MIME पार्सर में अनंत लूप DoS (आंशिक बाउंड्री)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
CVE-2026-86547 के लिए स्टैंडअलोन प्रूफ ऑफ कॉन्सेप्ट, जो mrubyc op_enter() में 4.0.0 तक NULL पॉइंटर डीरेफरेंस है।
 brunoteixeira1996/cve-2023-36250
GNOME Time Tracker 3.0.2 में CSV इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट, क्राफ्ट किए गए .tsv फ़ाइलों और फॉर्मूला इंजेक्शन के माध्यम से मनमाना कोड…
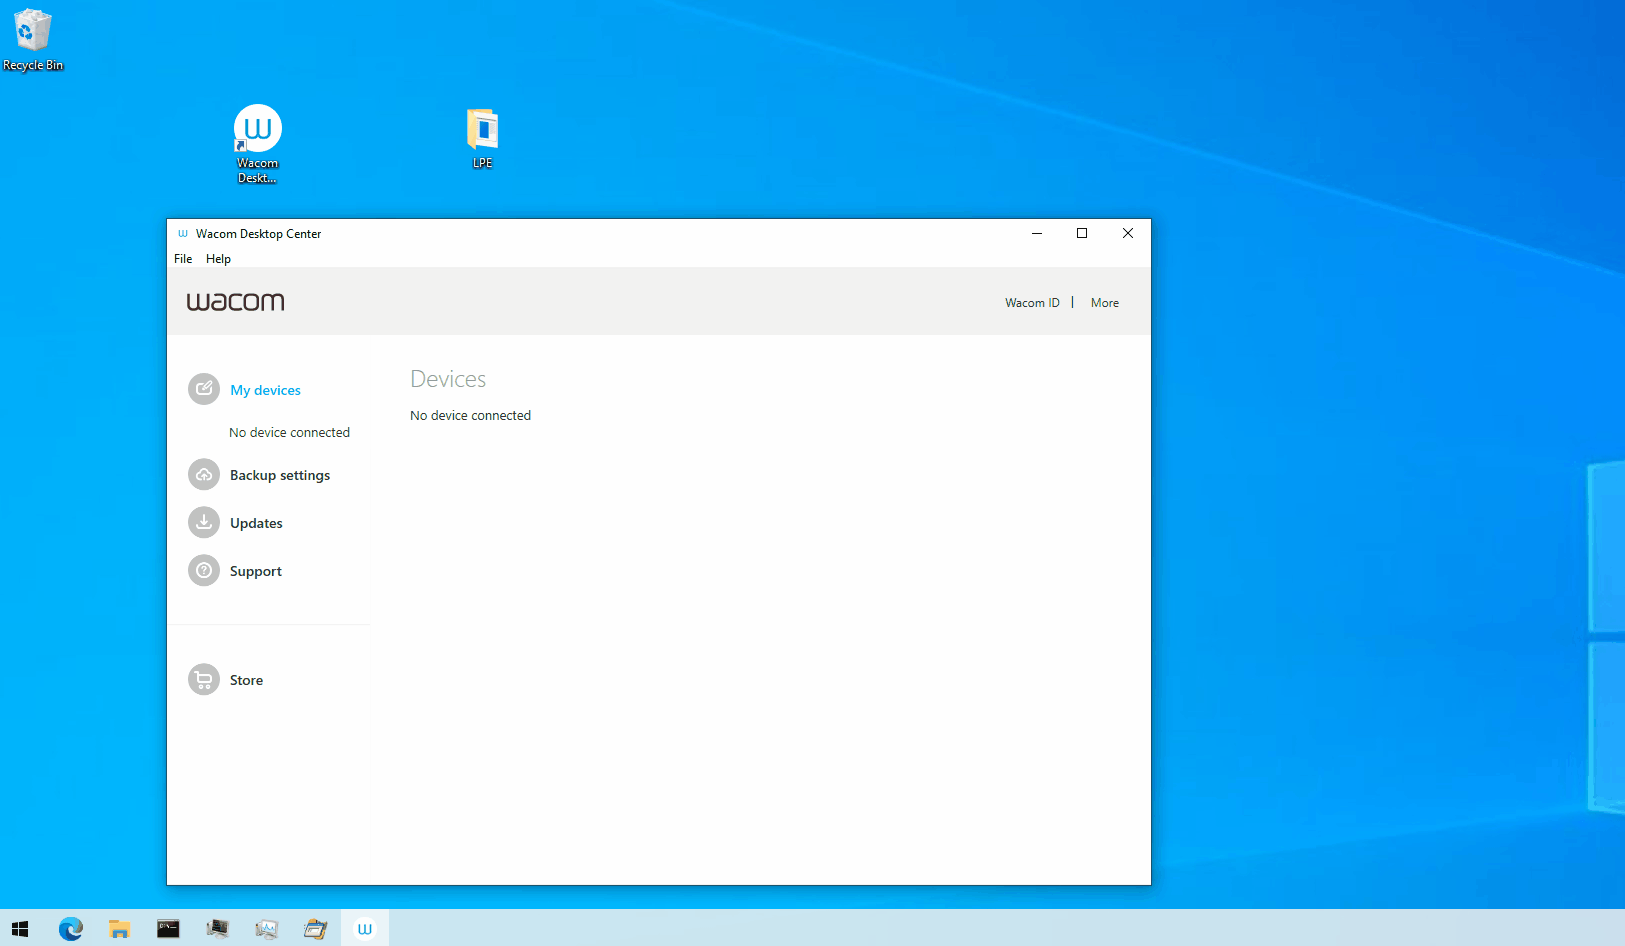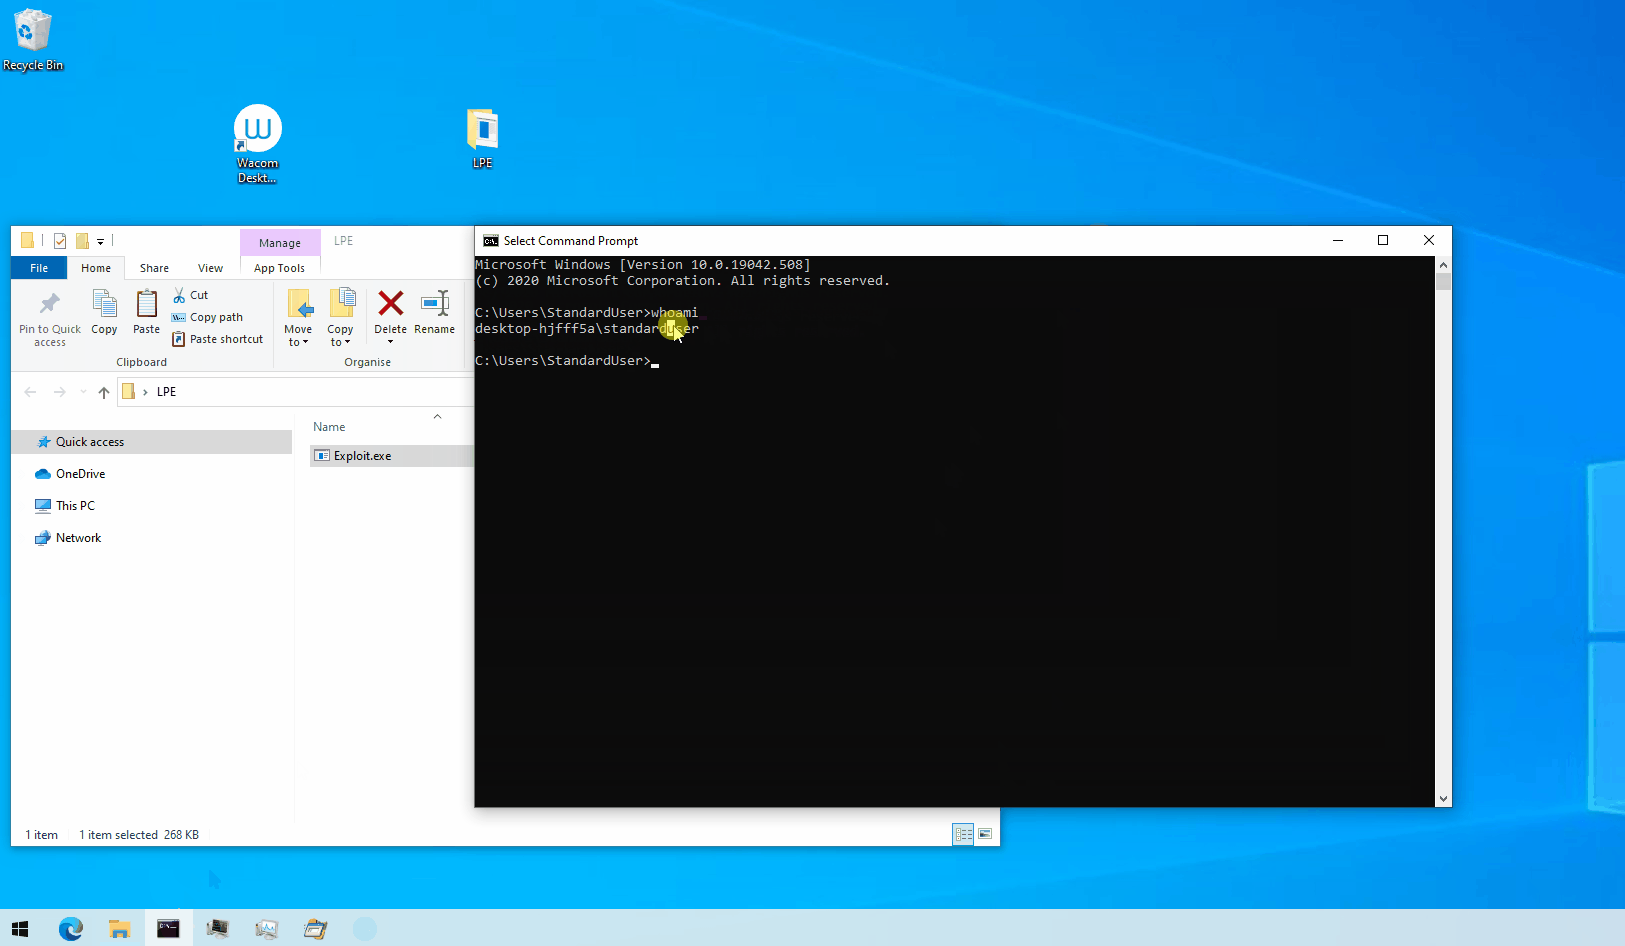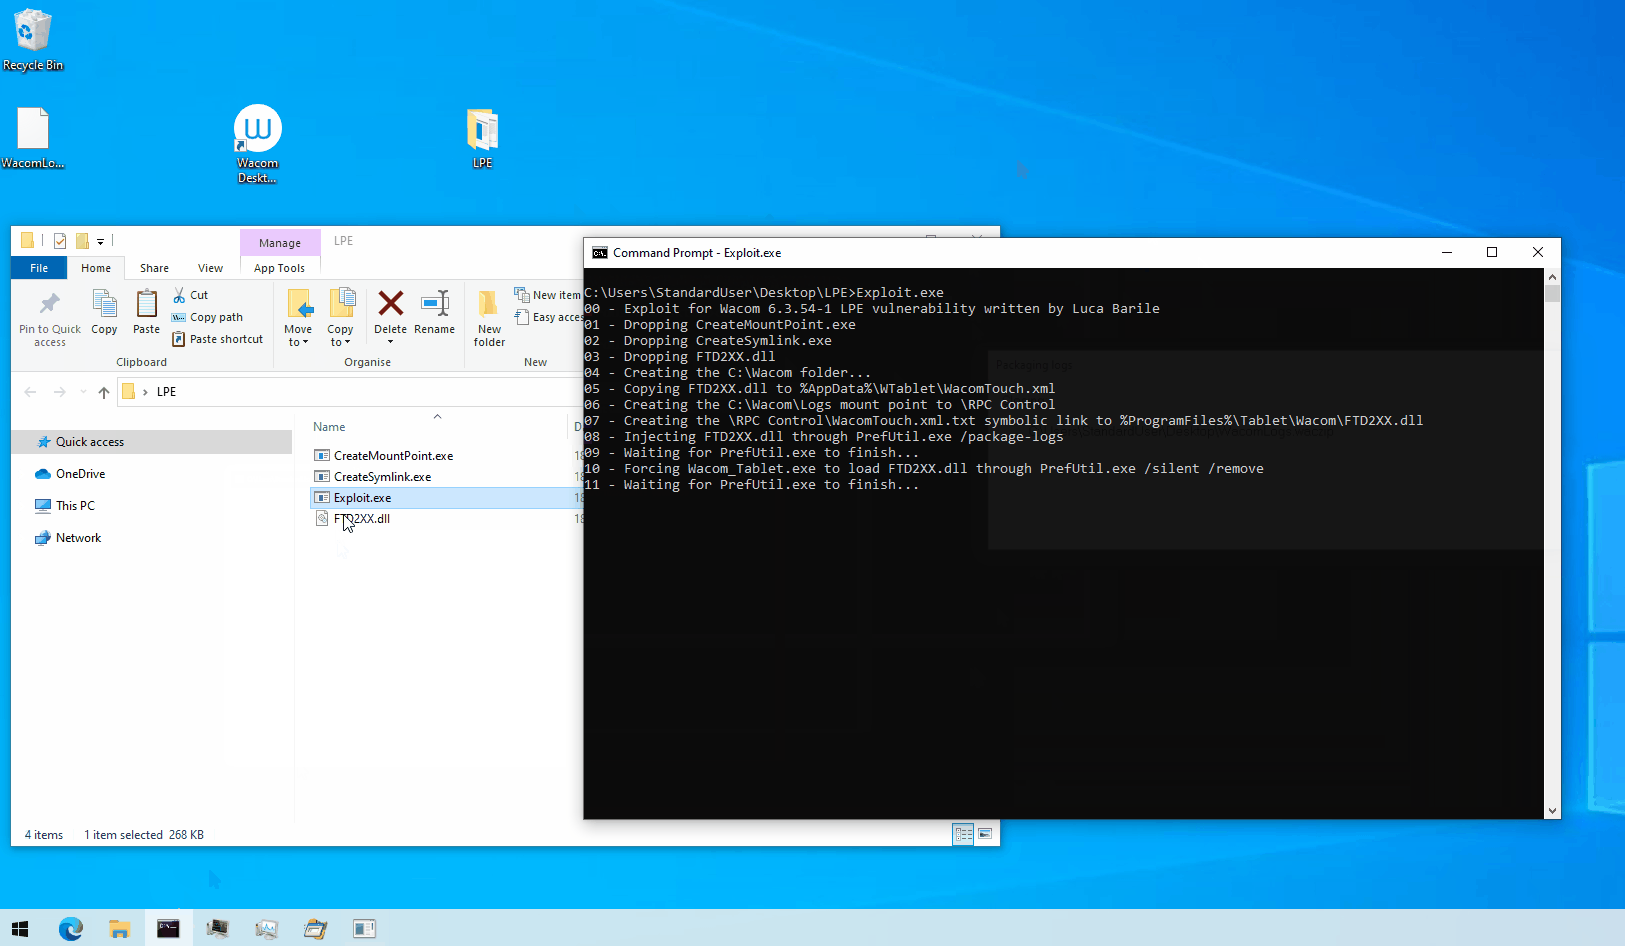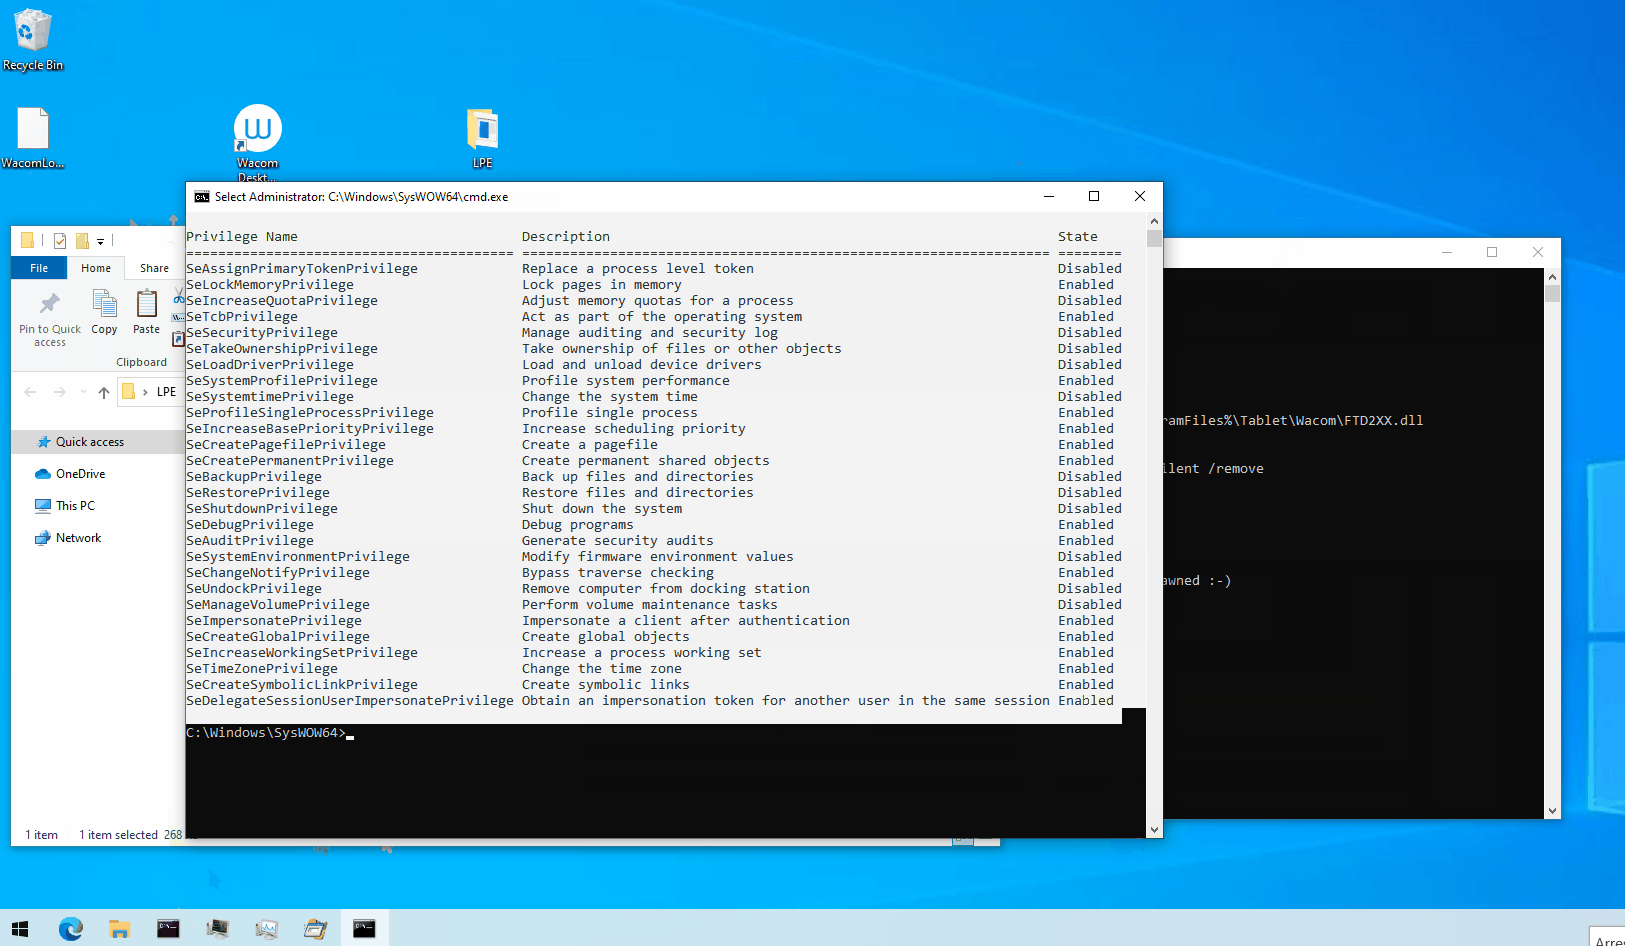 lucabarile/zdi-can-16857
CVE-2023-32163 के लिए एक्सप्लॉइट और रिपोर्ट
 velessecurity/cve-2021-1675-printnightmare-analysis
PrintNightmare (CVE-2021-1675 / CVE-2021-34527) का तकनीकी विवरण और विश्लेषण, जिसमें RCE/LPE शोषण, Windows इवेंट लॉग के माध्यम से पहचान, तथा Print…
 itres-labs/cve-2023-3350
# IBERMATICA RPS में क्रिप्टोग्राफिक Issue भेद्यता के लिए एक्सप्लॉइट [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU के editOEN पैरामीटर में ब्लाइंड SQL इंजेक्शन। बिना प्रमाणीकरण के, इंटरनेट पर उपलब्ध। पेलोड,…
 skoveit/cve-2026-34200
प्रमाण-अवधारणा जो Nhost MCP सर्वर के अनप्रमाणित क्रॉस-ओरिजिन अधिग्रहण को प्रदर्शित करती है, जिससे डेटाबेस डेटा निष्कासन, तालिका विलोपन और अनुमति…
 k0nnect/cve-2026-21440-writeup-poc
poc और cve-2026-21440 के लिए writeup: @adonisjs/bodyparser में एक गंभीर path traversal भेद्यता जो मनमानी फ़ाइल लेखन की अनुमति देती है
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor और load_weights h5py ExternalLinks का अनुसरण करते हैं, जिससे keras ≤ 3.14.0 में मनमानी स्थानीय HDF5 फ़ाइल सामग्री का…
 gabrielftanaka/cve-2026-82221-poc
RegistrationMagic WordPress प्लगइन में अप्रमाणित रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) के लिए PoC
 oscerd/cve-2026-63039
CVE-2026-63039 के लिए प्रमाण-अवधारणा, जो Apache InLong के AuditAlertRule में orderField/orderType के माध्यम से ORDER BY SQL इंजेक्शन प्रदर्शित करता…








