
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित

 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota और अन्य (Source 2) के लिए रनटाइम स्कीमा + RTTI निष्कर्षण उपकरण। source2gen की आवश्यकता नहीं है।
 alphaseclab/all-my-collection-repos
मेरे द्वारा प्रकाशित सभी सुरक्षा संसाधन संग्रह रिपॉज़िटरीज़।
 iaga-team/iaga-sentinel
AI एजेंटों के लिए क्रिप्टोग्राफिक रूप से हस्ताक्षरित, पुनः-सत्यापनीय साक्ष्य परत। लूप में कार्यों को नियंत्रित करता है, Ed25519-हस्ताक्षरित रसीदें…
 colmmacc/cve-2022-3602
CVE-2022-3602 के लिए तकनीकी गहन अध्ययन और एंटी-पीओसी, जो OpenSSL 3.0.x में एक पुनिकोड बफर ओवरफ्लो है, प्रतिकृति स्क्रिप्ट, स्टैक विश्लेषण और कंपाइलर…
 facebook/mcpguard-dynamic
एलएलएम एजेंट टूल कॉल्स को सुरक्षित करने के लिए कर्नेल-स्तरीय eBPF सैंडबॉक्स, जो मॉडल कॉन्टेक्स्ट प्रोटोकॉल (MCP) के माध्यम से किए जाते हैं।
 cosmosyi/autocontrol-arena
उन्नत एजेंट मॉडलों में अव्यक्त जोखिमों को उजागर करने के लिए निष्पादन योग्य, दबाव-समृद्ध परीक्षण वातावरण को संश्लेषित करने वाला फ्रंटियर AI सुरक्षा…
 frenchyeti/rasputin
मेरे सम्मेलनों और (un)RASPs पर काम से संबंधित संसाधन और शोध पत्र। यह काम प्रगति पर है, कृपया धैर्य रखें :) योगदान करने / मुझसे संपर्क करने / PR करने…
 nxenon/h2spacex
HTTP/2 अंतिम फ़्रेम सिंक्रोनाइज़ेशन (जिसे सिंगल पैकेट अटैक भी कहा जाता है) Scapy + एक्सप्लॉइट टाइमिंग अटैक्स पर आधारित लो लेवल लाइब्रेरी / टूल

 4d4j/objdump-out-of-bounds-write
प्रूफ ऑफ कॉन्सेप्ट (PoC) जो CVE-2026-18220 को प्रदर्शित करता है, जो GNU binutils के DLX ELF बैकएंड में एक आउट-ऑफ-बाउंड्स (OOB) राइट भेद्यता है (विशेष…
 livecvebench/cve-factory
CVE-फैक्ट्री
 0xmachos/apple-platform-security-guides
हर Apple प्लेटफ़ॉर्म सुरक्षा गाइड
 pasquini-dario/project_mantis
Project Mantis: AI-हैकर की जवाबी हैकिंग; LLM-संचालित साइबर हमलों के विरुद्ध बचाव के रूप में प्रॉम्प्ट इंजेक्शन
 packtpublishing/learning-linux-binary-analysis
लिनक्स बाइनरी विश्लेषण सीखना, Packt द्वारा प्रकाशित
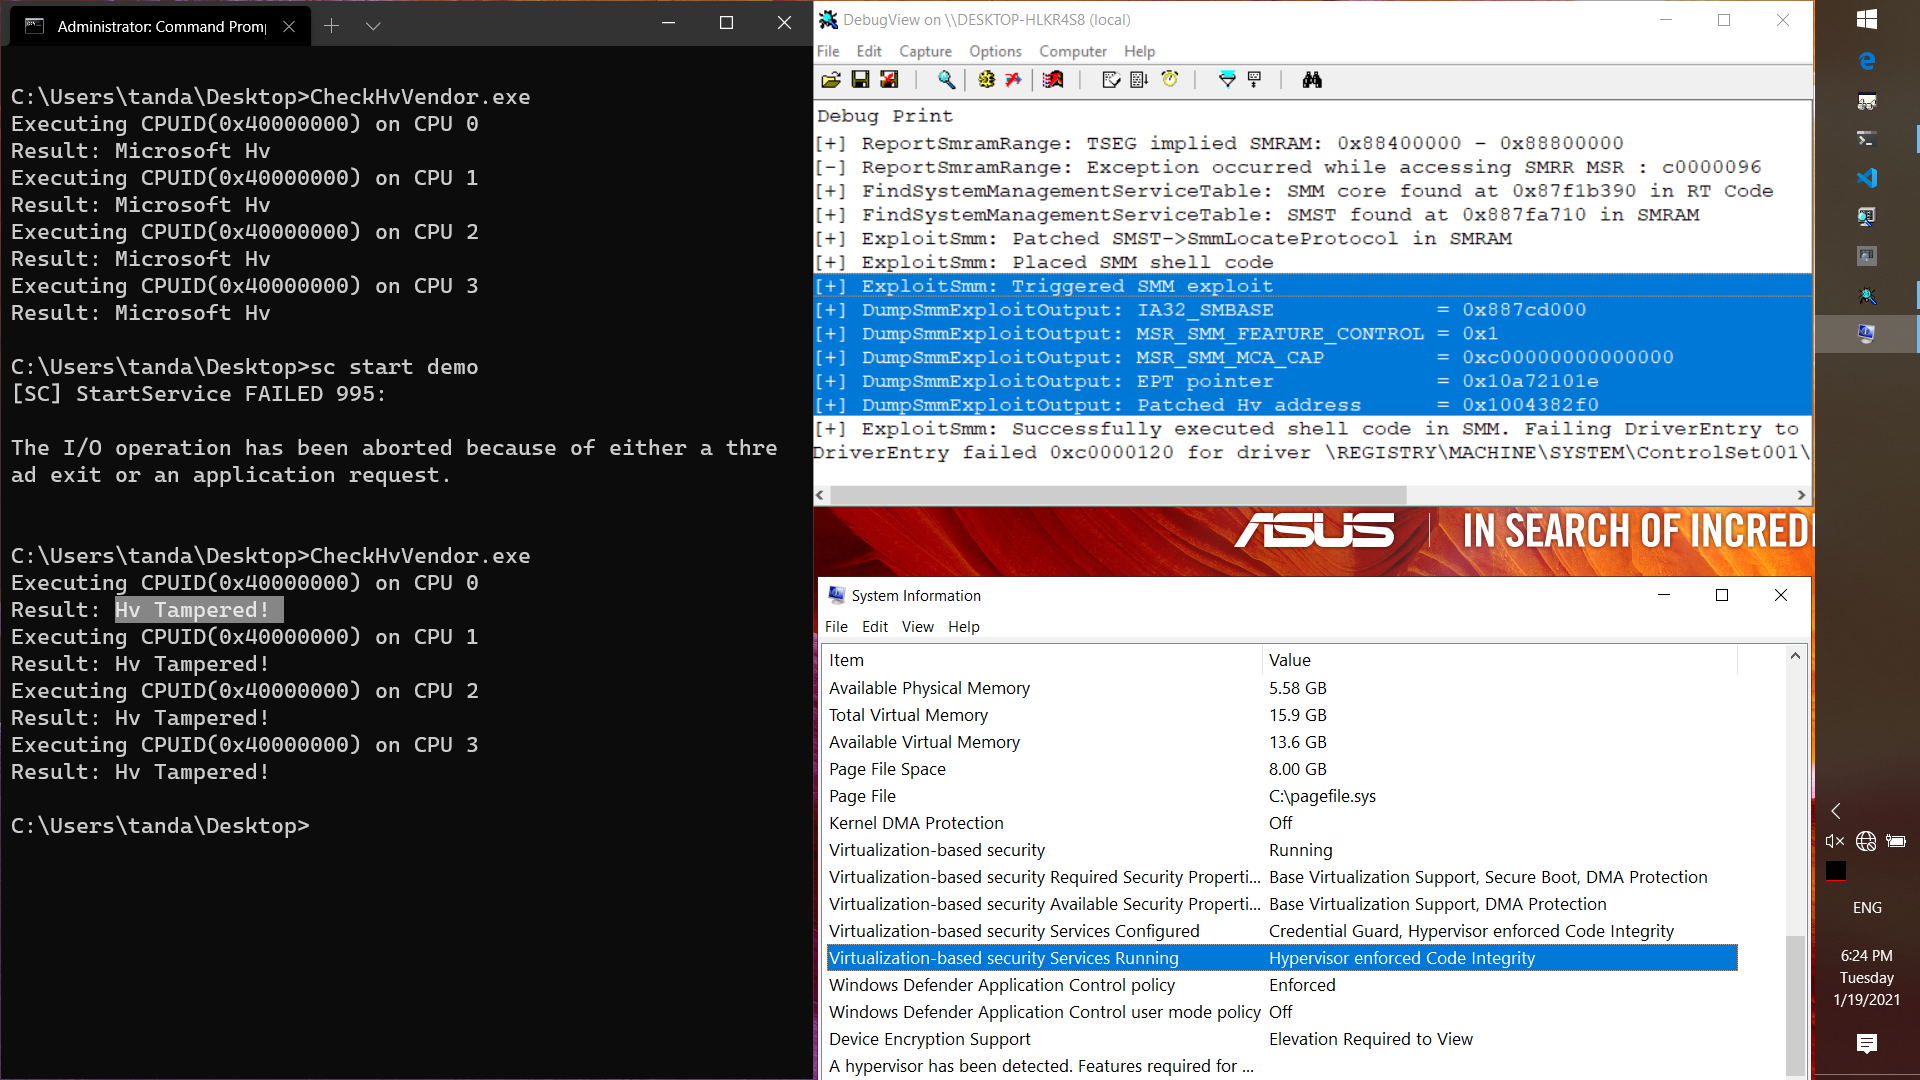 tandasat/smmexploit
CVE-2021-26943 की रिपोर्ट और एक्सप्लॉइट, ASUS UX360CA BIOS संस्करण 303 में कर्नेल-से-SMM स्थानीय विशेषाधिकार वृद्धि भेद्यता।
 mohshomis/modo
साइबर सुरक्षा सीखने के संसाधनों, CTF राइटअप्स, शोध पत्रों, और व्यावहारिक लैब्स का क्यूरेटेड संग्रह, जो वेब सुरक्षा, एक्सप्लॉइटेशन, OSINT, और फोरेंसिक…
 project-artist/artist
एंड्रॉइड ऐप्स और जावा मिडलवेयर के लिए ओपन-सोर्स इंस्ट्रुमेंटेशन फ्रेमवर्क, जो ART कंपाइलर के माध्यम से डिवाइस पर संकलन के दौरान कोड को संशोधित करता…
 qiuhaoli/cve-2021-3929-3947
पुनरावर्ती MMIO VM एस्केप PoC








