
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 kabiri-labs/cve-2024-4367-poc
यह प्रूफ ऑफ कॉन्सेप्ट (PoC) CVE-2024-4367 भेद्यता के शोषण को प्रदर्शित करता है, जिसमें क्रॉस-साइट स्क्रिप्टिंग (XSS) हमले शामिल हैं।
 n2x4/feb2023-cve-2021-21974-osint
Shodan परिणामों से फिरौती की मांगों का विश्लेषण
 rxerium/internal-security-detect
किसी कंपनी में आंतरिक सुरक्षा नियंत्रणों का पता लगाना
 hossamsalem23/truecalle-bot
TrueCaller Python Bot फ़ोन नंबरों के बारे में खोजता है और टर्मिनल में परिणाम प्रिंट करता है।
 n4xh4ck5/cve-2017-10797
CVE-2017-10797- OwnCloud Server 8.1-10.0 में उपयोगकर्ता गणना
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma सुरक्षा मूल्यांकन – पूर्ण पेंटेस्ट पूरा हुआ, NFS प्रकटीकरण, IMAPS पासवर्ड पुन: उपयोग, और OpenSTAManager में OS कमांड इंजेक्शन…
 ttsite/cve-2019-0708-
धोखाधड़ी की घोषणा करता है
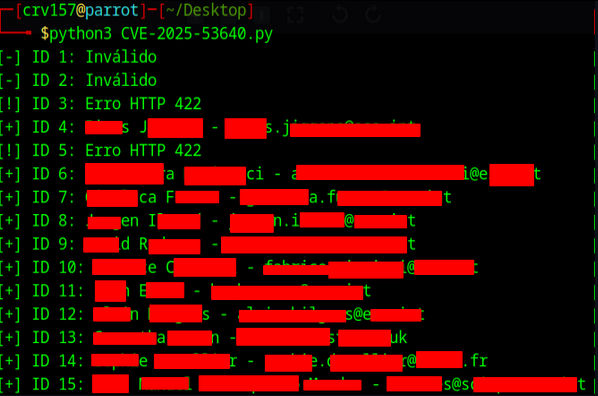 rafaelcorvino1/cve-2025-53640
CERN के Indico में Broken Object Level Authorization (BOLA) प्रमाणित उपयोगकर्ताओं की गणना की ओर ले जाता है।
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — अधिकृत प्रवेश परीक्षण रिपोर्ट D-Link DNS-320L NAS | ग्राहक: Otonata
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Email Enumeration Oracle (CWE-204, CVSS 5.3 MEDIUM)
 und3sc0n0c1d0/userenumjira
ज्ञात कमजोरियों (CVE-2020-14181, CVE-2019-3403, CVE-2019-8449...) से JIRA उपयोगकर्ता नामों की गणना करने के लिए स्क्रिप्ट की श्रृंखला
 star-sg/random-scripts
DFIR और OSINT Python स्क्रिप्ट्स का संग्रह, जो दुर्भावनापूर्ण LNK सैंपल्स को पार्स करने, MHTML से OLE ऑब्जेक्ट्स निकालने, और फ़िशिंग साइटों की तलाश…
 osintnet/osintnet-public
OsintNET एक ब्राउज़र-आधारित OSINT प्लेटफ़ॉर्म है जो डोमेन खुफिया, वेबसाइट जोखिम स्कैनिंग, SERP खोज, छवि खुफिया और AI छवि पहचान के लिए है।
 andripwn/pulse-exploit
Pulse Secure SSL VPN शोषण (CVE-2019-11510) Shodan API से प्राप्त होस्ट का उपयोग करके।
 s_r_e_e_r_a_j/netspecter
NetSpecter एक हल्का लेकिन शक्तिशाली एसिंक्रोनस OSINT और टोही इंजन है जो Python में बनाया गया है।
 jenderal92/reverse_ip_multithreading1
मल्टीथ्रेडेड रिवर्स आईपी लुकअप टूल, जो समान आईपी पते पर होस्ट किए गए डोमेन का पता लगाता है।
 opfour/coeus-ci
सार्वजनिक डेटा स्रोतों से प्रतिस्पर्धी खुफिया जानकारी। इसका नाम कोयस (Coeus) के नाम पर रखा गया है, जो जिज्ञासु मस्तिष्क का यूनानी टाइटन था।
 jenderal92/fofa-api-threaded-searcher
FOFA API को क्वेरी करने, कस्टम फ़ील्ड्स (IP, port, cert, TLS, आदि) निकालने, परिणामों को डीडुप्लिकेट करने और बाधित खोजों को फिर से शुरू करने के लिए…








