#1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 jenderal92/fofa-api-threaded-searcher
FOFA API को क्वेरी करने, कस्टम फ़ील्ड्स (IP, port, cert, TLS, आदि) निकालने, परिणामों को डीडुप्लिकेट करने और बाधित खोजों को फिर से शुरू करने के लिए…
 aidilzlkfli/scanning
नेटवर्क स्कैन परिणामों, सेवा भेद्यताओं, OS फिंगरप्रिंटिंग, और Ghostcat (CVE-2020-1938) सहित महत्वपूर्ण Nessus निष्कर्षों का विश्लेषण।
 s_r_e_e_r_a_j/ipanalyzer
IPAnalyzer एक IP एड्रेस ट्रैकर OSINT एथिकल हैकिंग टूल है जो Linux वितरणों के लिए बनाया गया है, जिसे IP पतों के बारे में विस्तृत जानकारी एकत्र करने के…
 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
L1 SOC विश्लेषण: OSINT का पता लगाना और सार्वजनिक रूप से उजागर MikroTik RouterOS RCE के लिए संवेदनशील की जोखिम मान्यकरण | उपकरण: Shodan, NIST NVD
 randomrobbiebf/what-wordpress
उपकरण जो किसी वर्डप्रेस साइट के मुख्य पृष्ठ पर दिखाई देने वाले सभी थीम और प्लगइन्स को निकालता है।
 r3k1ng/wpusersscan
वर्डप्रेस उपयोगकर्ता नाम गणना /CVE-2017-5487,WordPress < 4.7.1 -
 s_r_e_e_r_a_j/ipghost
IPGhost नैतिक हैकर्स के लिए एक मजबूत उपकरण है। यह उपकरण स्वचालित रूप से आपका IP पता बदल देता है, जिससे किसी के लिए भी आपकी ऑनलाइन गतिविधियों को ट्रैक…
 ef3tr/cve-2026-4106
वर्डप्रेस HTMega बिना प्रमाणीकरण के PII प्रकटीकरण शोषण (CVE-2026-4106)
 halencarjunior/cve-2023-36845
स्वचालित होस्ट खोज और Juniper उपकरणों के शोषण के लिए Shodan और Censys एकीकरण के साथ CVE-2023-36845 के लिए स्कैनर।
 hannahbellesheart/blackbox.ai.security.analysis
Blackbox.ai एक्सटेंशन में जोखिमों की पहचान करने वाला सुरक्षा विश्लेषण उपकरण, जिसमें क्रेडेंशियल चोरी, अनपैच्ड CVE, और छिपे हुए पिक्सेल ट्रैकिंग से…
 rdoix/cve-2024-21762-checker
Shodan-आधारित स्कैनर जो FortiGate SSL VPN उपकरणों की खोज करता है और CVE-2024-21762 भेद्यता के लिए उनका परीक्षण करता है, संगठन और देश मेटाडेटा…
 nmanzi/webcvescanner
एक देश / राज्य जोड़ी में Citrix उपकरणों की सूची एकत्र करें, और जाँच करें कि क्या वे CVE-2019-19781 के लिए कमजोर हैं।
 zhazhalove/osquery_cve-2024-23443
Osqery एक्सटेंशन HP BIOS WMI
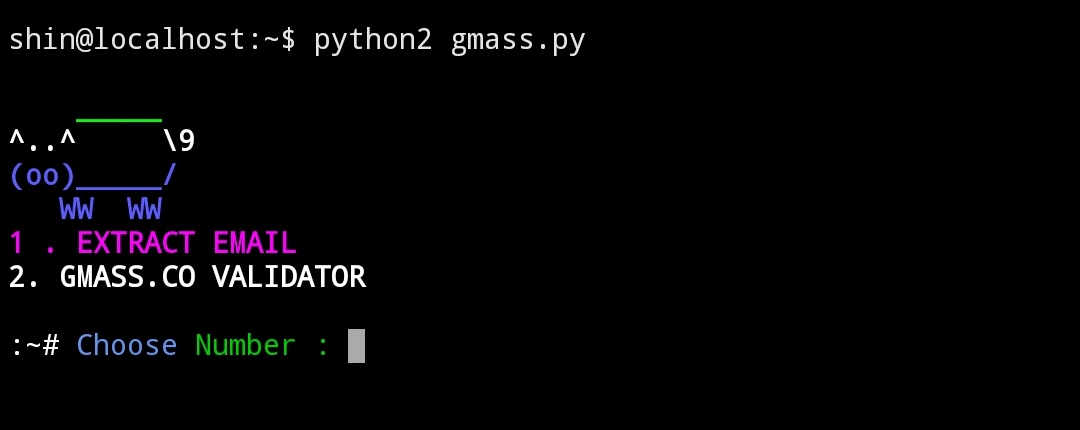 jenderal92/email_extract_gmass.co_validator
पायथन 2.7
 gregory-chatelier/huntglyph
दृश्य रूप से समान वर्णों (homoglyphs) और पाठ में छिपे डेटा का पता लगाएं ताकि भ्रामक हमलों से बचा जा सके
 rxerium/responsible-disclosure-email-gathering
किसी दिए गए होस्ट(होस्टों) से जिम्मेदार प्रकटीकरण ईमेल एकत्र करने की एक कार्यप्रणाली।
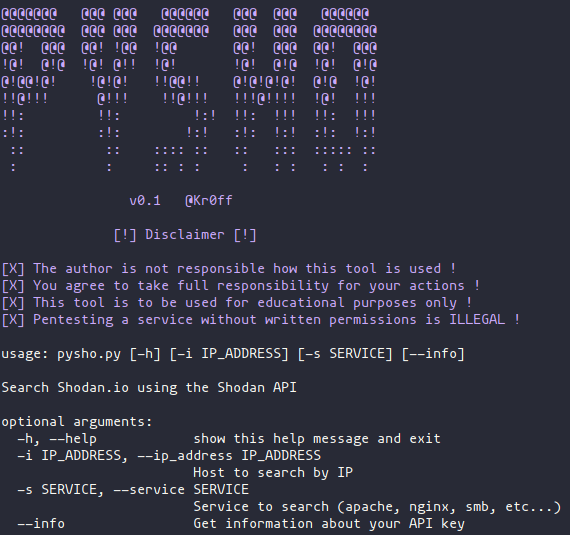 kr0ff/pysho
Shodan API का उपयोग करके Shodan खोजने के लिए एक python टूल