
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
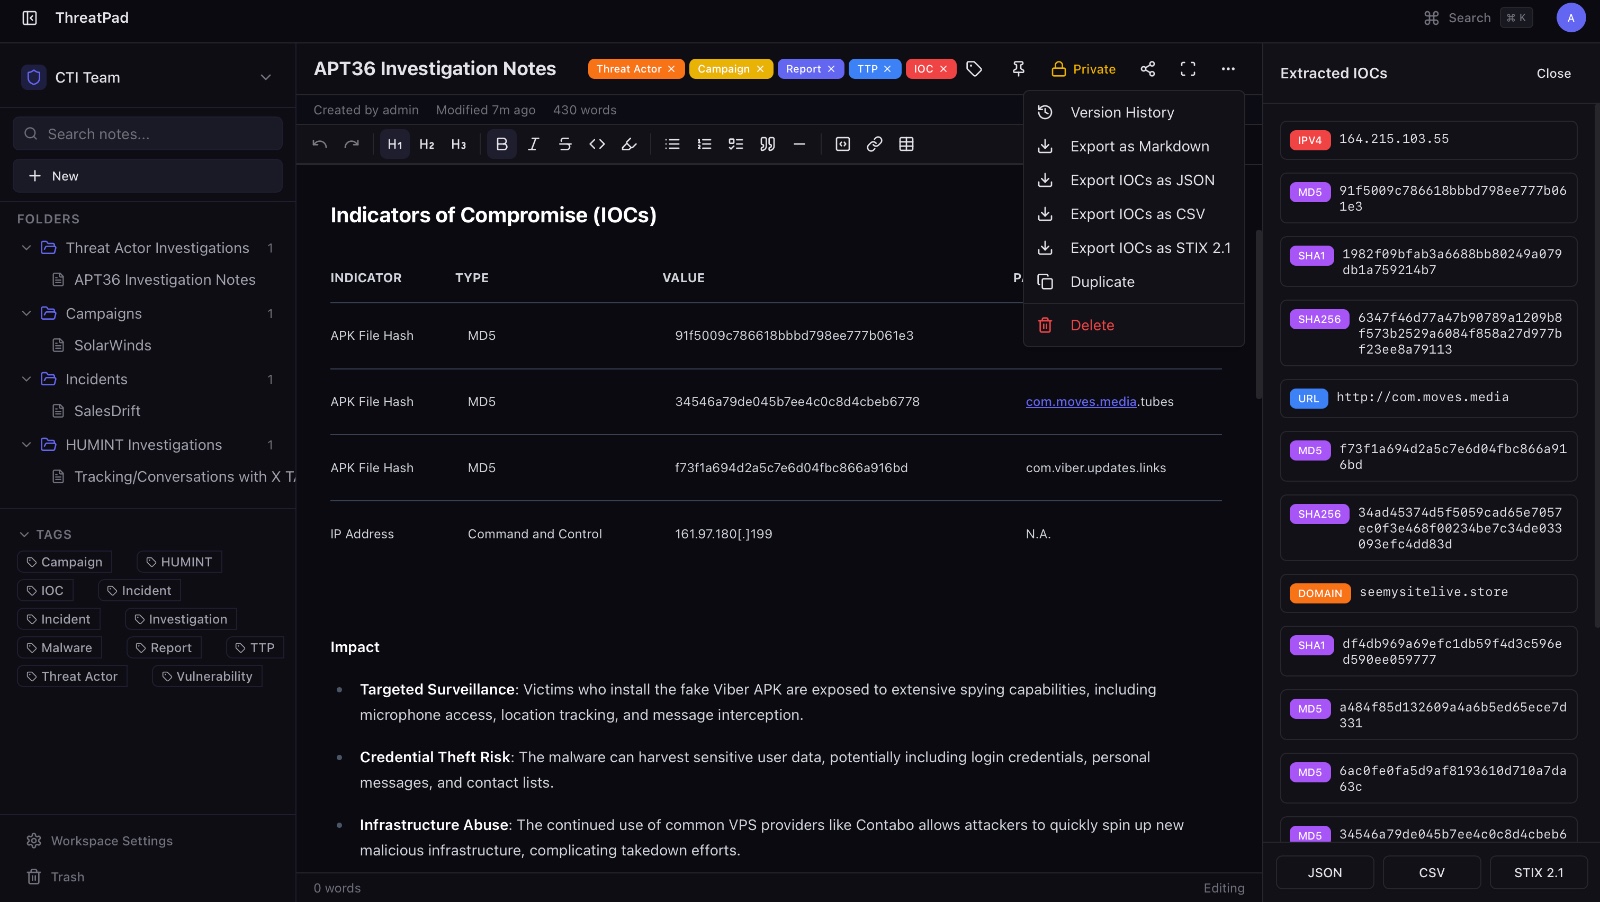
 bhavikmalhotra/threatpad
साइबर सुरक्षा और CTI टीमों के लिए ओपन-सोर्स सहयोगात्मक नोट-लेने का प्लेटफ़ॉर्म। IOC स्वचालित निष्कर्षण, STIX 2.1 निर्यात, रीयल-टाइम संपादन, RBAC,…
 mohshomis/modo
साइबर सुरक्षा सीखने के संसाधनों, CTF राइटअप्स, शोध पत्रों, और व्यावहारिक लैब्स का क्यूरेटेड संग्रह, जो वेब सुरक्षा, एक्सप्लॉइटेशन, OSINT, और फोरेंसिक…
 jgoyd/fourteen_endpoints
Apple के Privacy Relay के अंदर शेल कंपनियाँ
 raddad87/rayhunter-web-flasher
EFF के Rayhunter को Orbic RC400L पर फ्लैश करने के लिए इंटरैक्टिव विज़ार्ड — स्वचालित रूप से OS का पता लगाता है

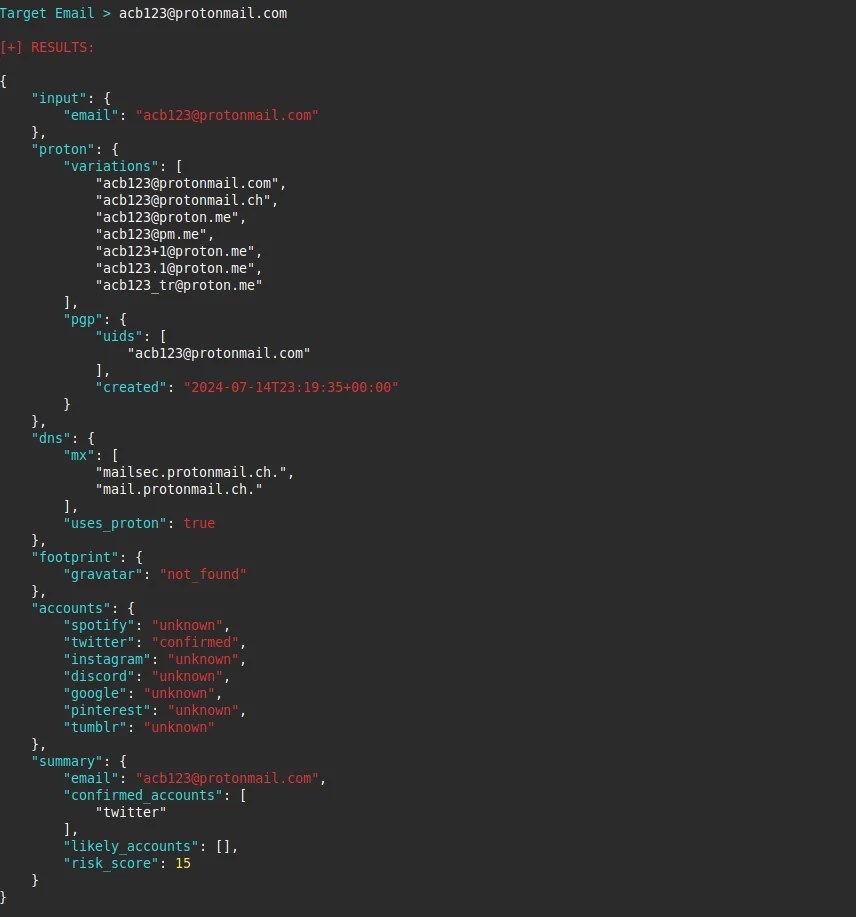 emrekybs/protonscope
हल्का Python OSINT टूल जो ईमेल पतों का विश्लेषण करके खुफिया जानकारी और डिजिटल फुटप्रिंट डेटा निकालता है, जिसमें ProtonMail अवसंरचना पर विशेष ध्यान…
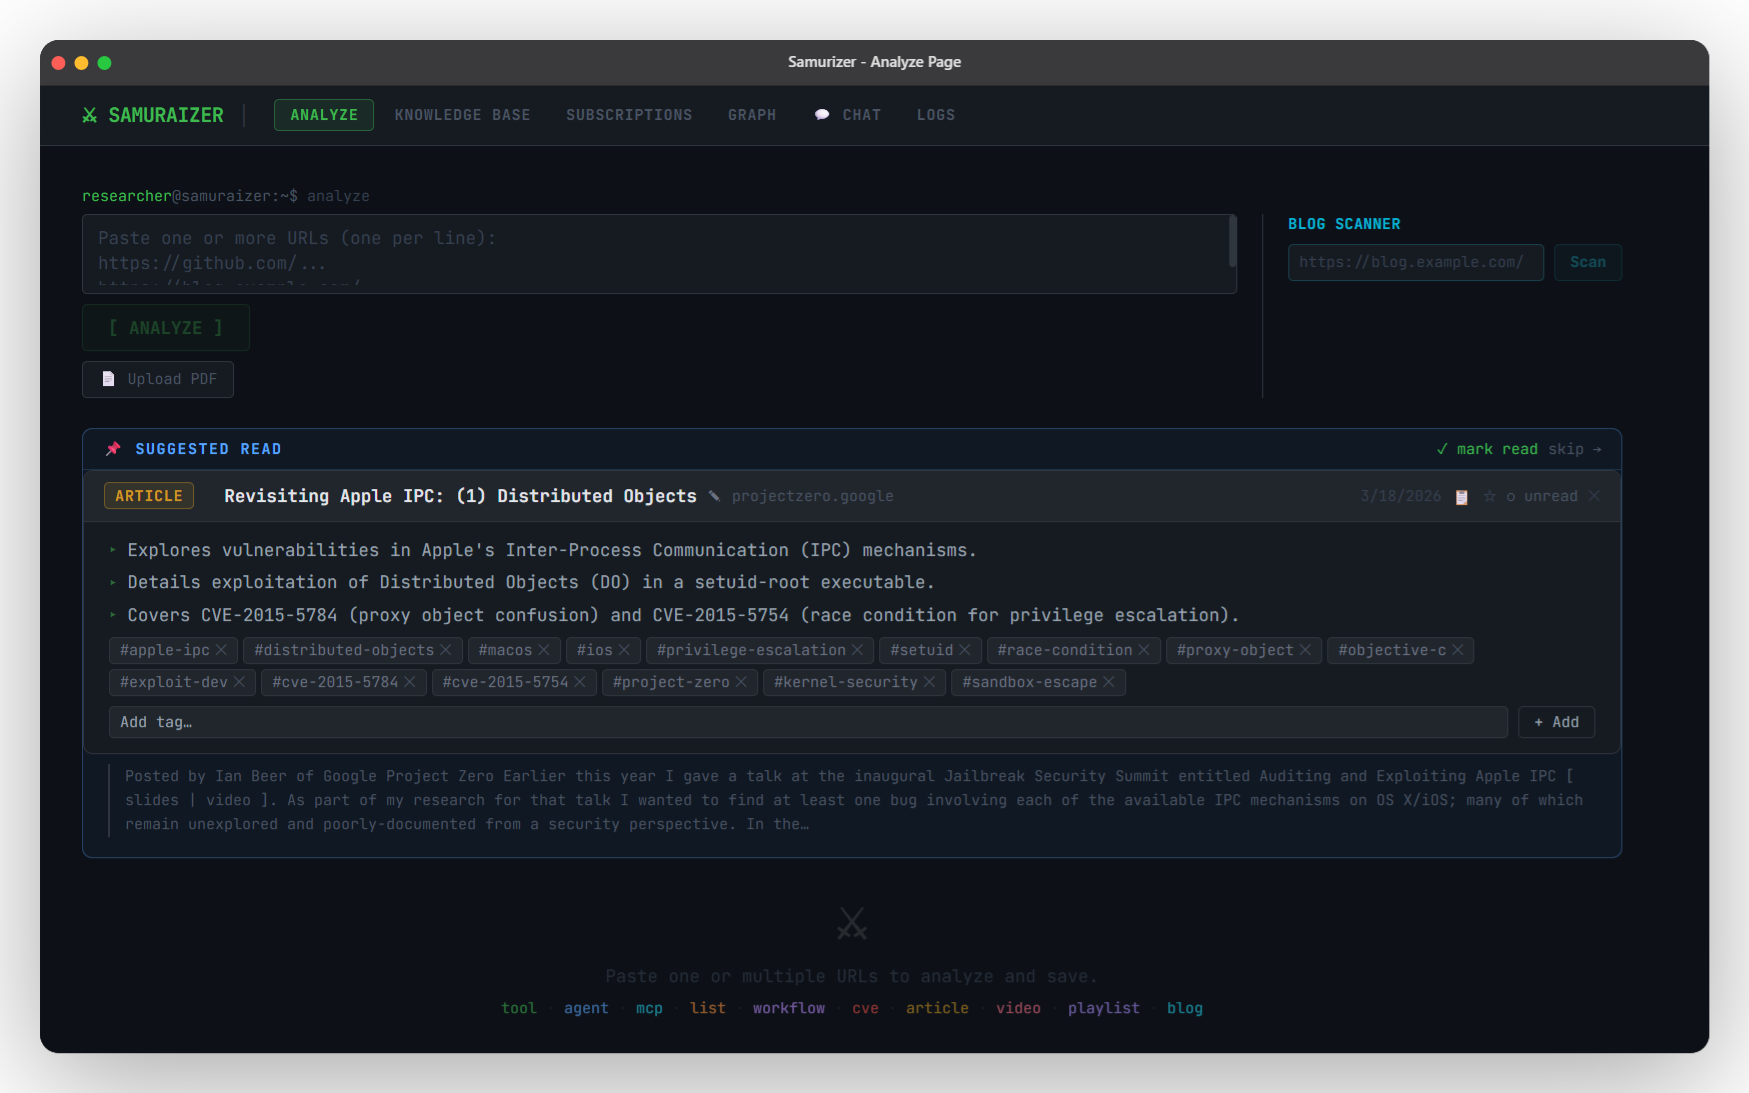 zomry1/samuraizer
NotebookLM को स्टेरॉयड पर — सुरक्षा शोधकर्ताओं के लिए विशेष रूप से निर्मित।
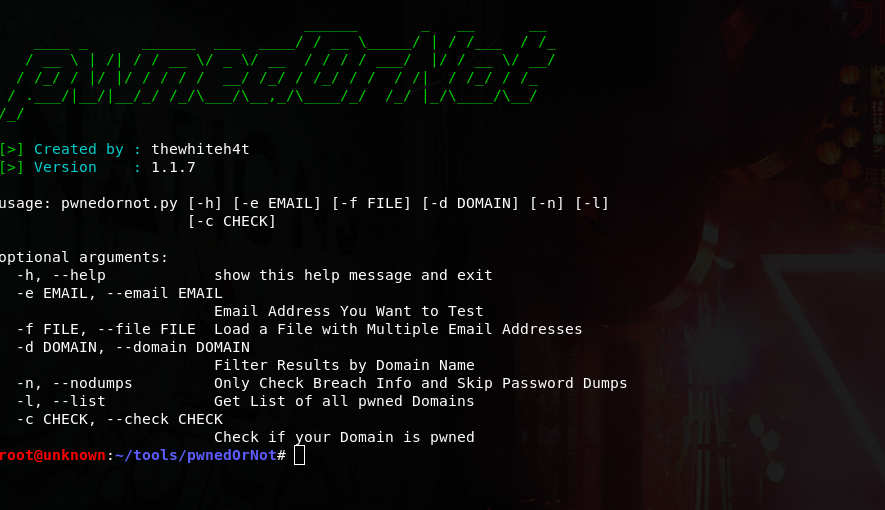 thewhiteh4t/pwnedornot
समझौता किए गए ईमेल पतों के पासवर्ड खोजने के लिए OSINT टूल
 johackim/docker-hacklab
मेरा व्यक्तिगत हैकलैब, अपना खुद का बनाएं।
 canuk40/xpfarm
स्वचालित बग बाउंटी और रिकॉन फ्रेमवर्क — Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana और अन्य को एकीकृत वेब UI के पीछे लपेटता है
 sparkyniner/netryx-opensource-next-gen-street-level-geolocation
स्थानीय-प्रथम भू-स्थान इंजन जो CosPlace, ALIKED और LightGlue कंप्यूटर विज़न मॉडल का उपयोग करके सड़क-स्तर की तस्वीरों के सटीक GPS निर्देशांक पहचानता…
 sh1katagana1/threatintelligence
साइबर खतरा खुफिया से संबंधित सभी चीज़ों के लिए एक रिपॉजिटरी
 skynet0x01/tugarecon
TugaRecon एक उन्नत उपडोमेन टोही और खुफिया फ्रेमवर्क है जो सुरक्षा शोधकर्ताओं, पैनेट्रेशन परीक्षकों और OSINT पेशेवरों के लिए बनाया गया है। यह OSINT…
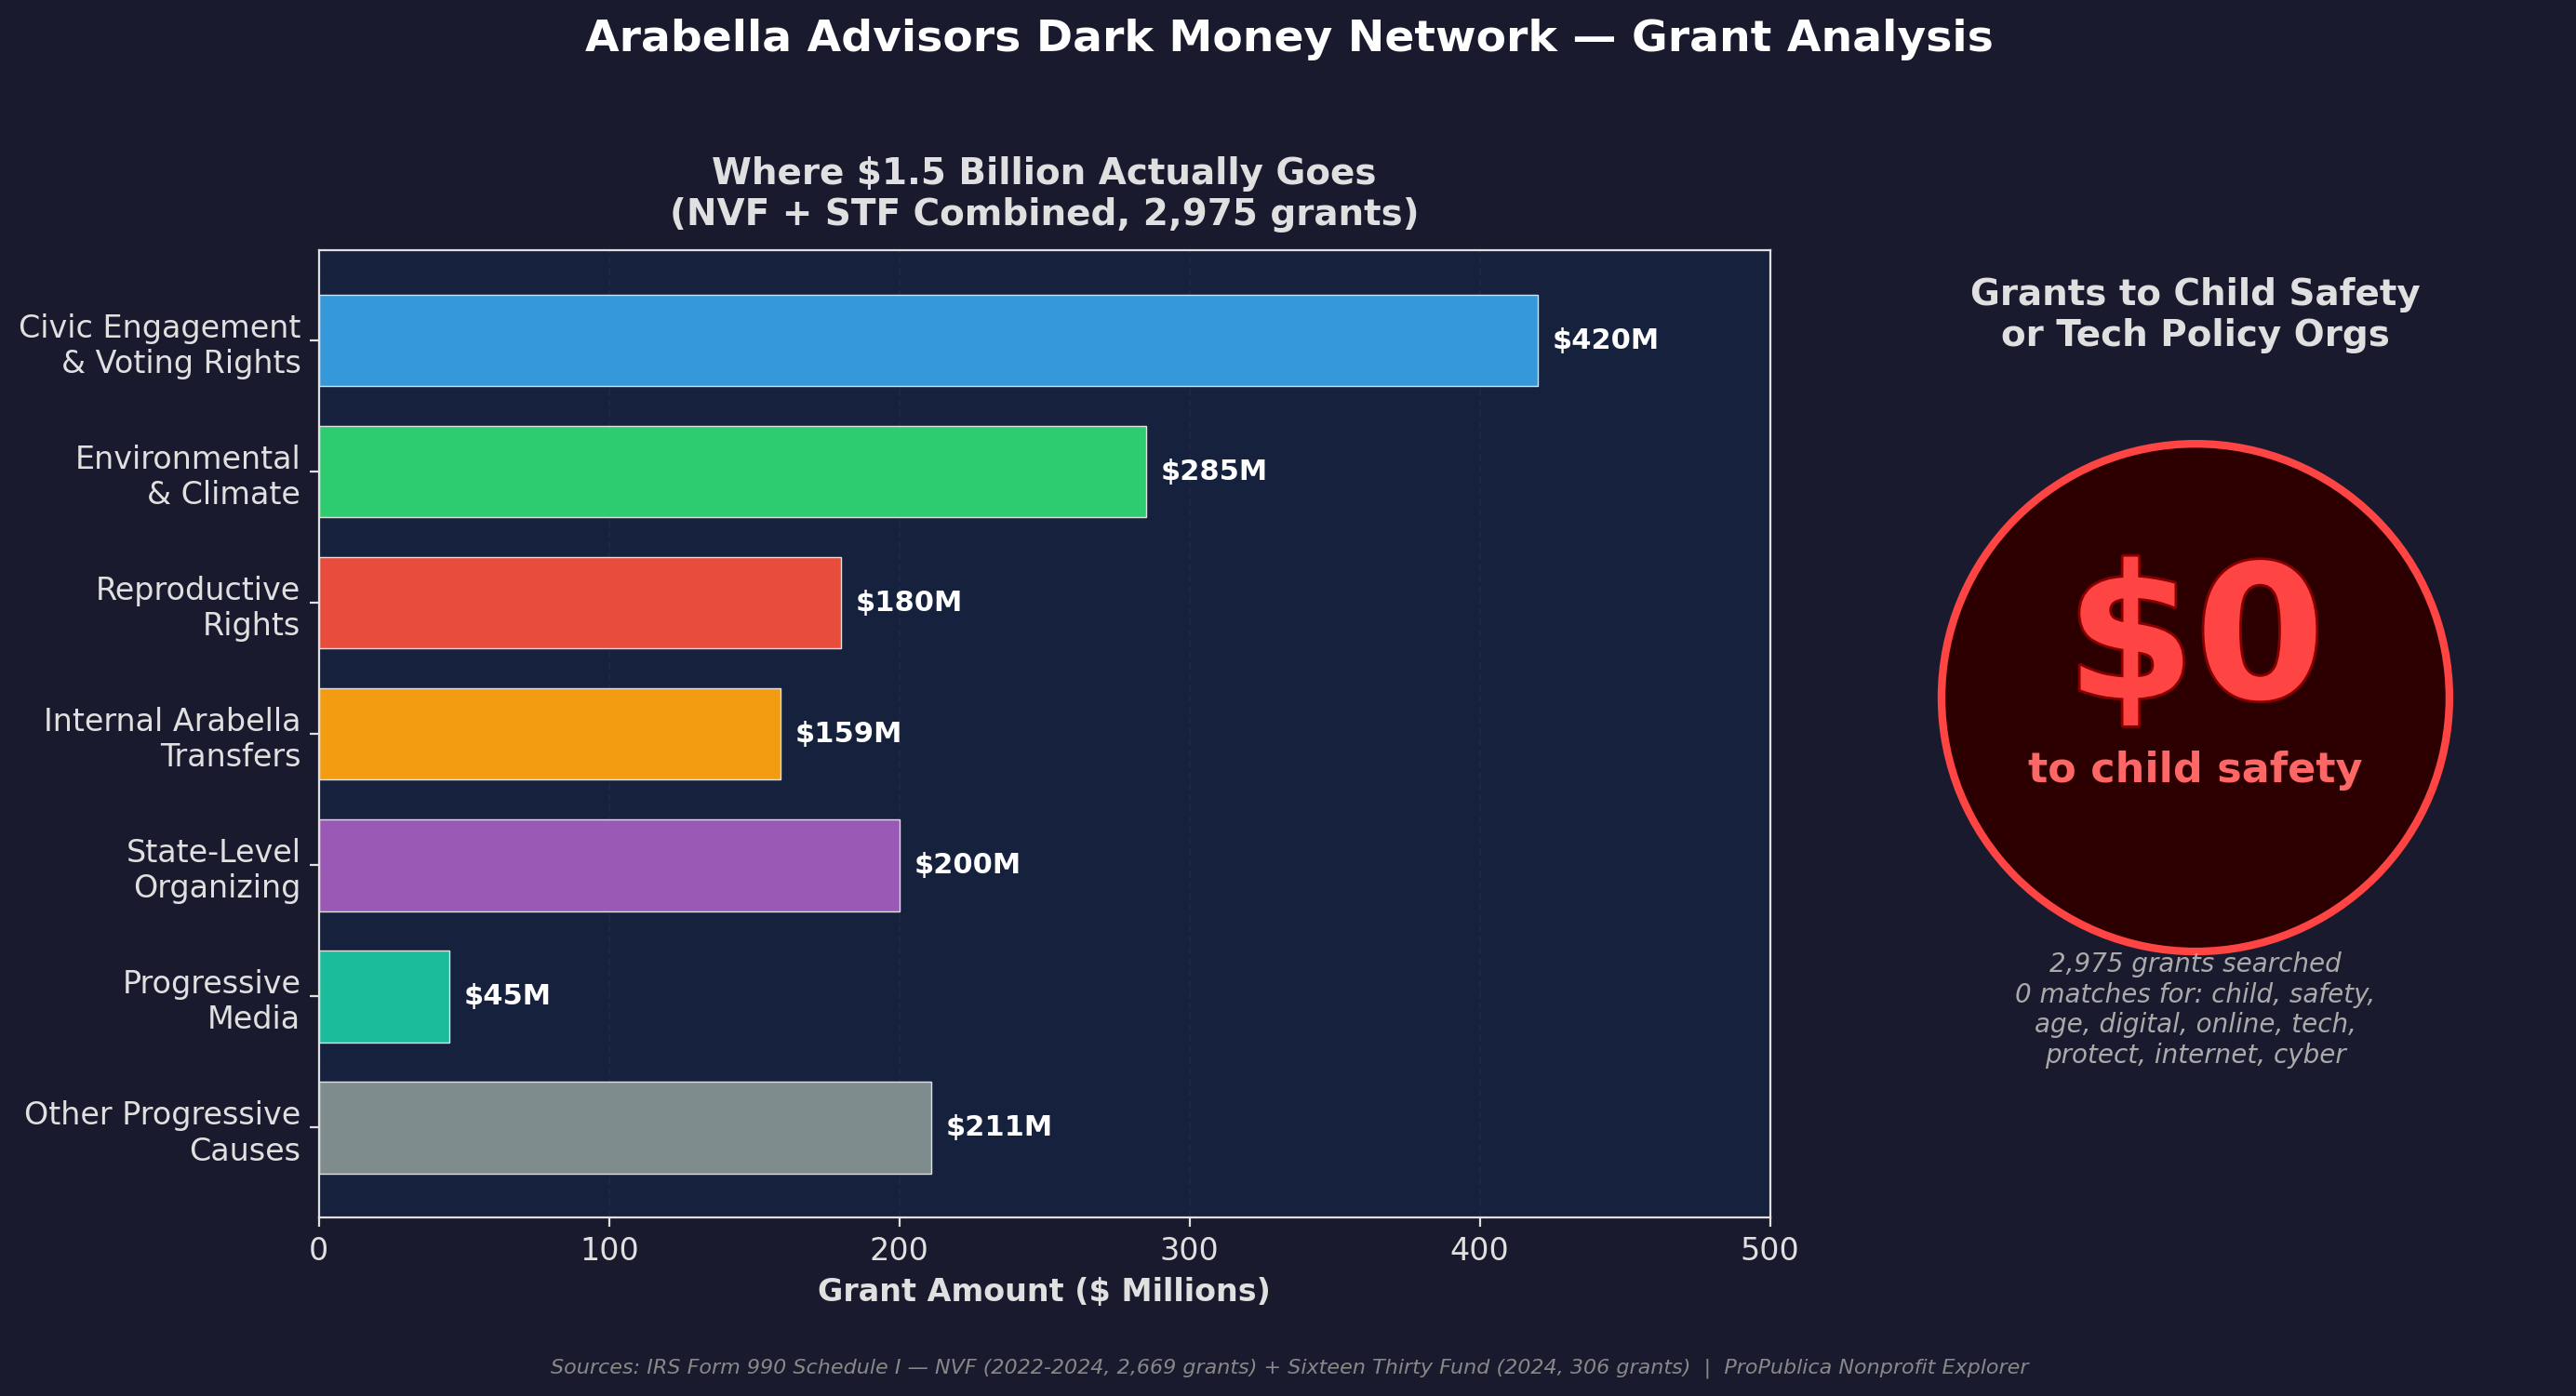 upper-up/meta-lobbying-and-other-findings
मेटा के ऐप स्टोर अकाउंटेबिलिटी एक्ट के लिए मल्टी-चैनल लॉबिंग अभियान की ओपन-सोर्स इंटेलिजेंस जांच, सार्वजनिक रिकॉर्ड विश्लेषण के माध्यम से डार्क मनी…
 playtikaoss/leaktopus
GitHub और पेस्ट साइटों के लिए स्वचालित गुप्त और लीक डिटेक्शन स्कैनर, जिसमें ह्यूरिस्टिक फ़िल्टरिंग, Shhgit/TruffleHog के माध्यम से IOL संवर्धन, और…
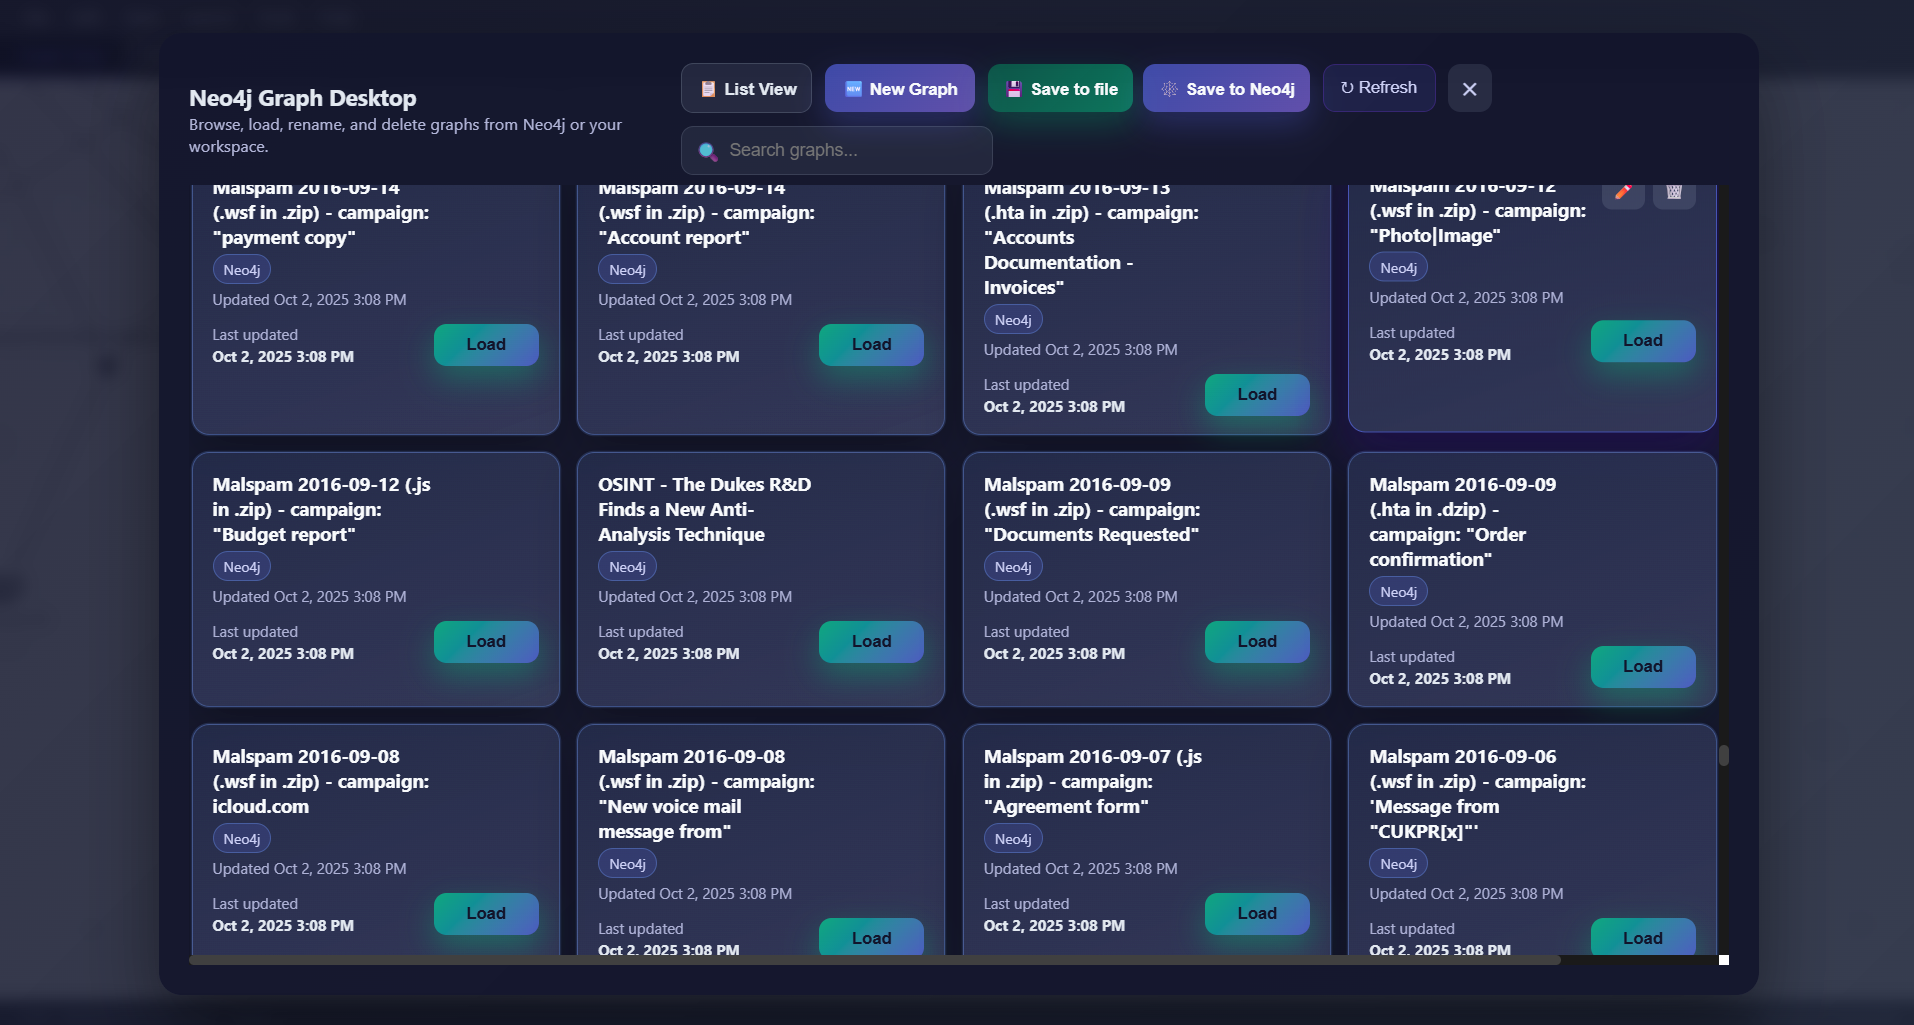 rsac-labs/quantickle
खतरा अनुसंधान के लिए एक ग्राफिंग टूलकिट - और अन्य चीजें
 scramblr/rf-chaos
# आरएफ चाओस एक एंड्रॉइड ऐप है जिसे सभी संभावित आरएफ एडेप्टर के माध्यम से अराजकता फैलाने के लिए डिज़ाइन किया गया है - आनंद लें!
 kaal22/darkgrid
3D खतरा खुफिया डैशबोर्ड जो AbuseIPDB और OpenPhish जैसे OSINT स्रोतों से दुर्भावनापूर्ण बुनियादी ढांचे का दृश्य प्रस्तुत करता है, इसमें लाइव खतरा…








