
 #1
ऑनलाइन स्रोतों से सार्वजनिक रूप से उपलब्ध जानकारी इकट्ठा करने और उसका विश्लेषण करने के उपकरण।
Kitploit अनुशंसित

 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bluscreenofjeff/red-team-infrastructure-wiki
रेड टीम इंफ्रास्ट्रक्चर हार्डनिंग संसाधनों को एकत्र करने के लिए विकी
 timborin0/log4j-dork-scanner
Apache Log4j CVE-2021-44228 से प्रभावित फ़ाइलों को Google dorks का उपयोग करके खोजने, स्क्रैप करने और स्कैन करने के लिए एक स्क्रिप्ट
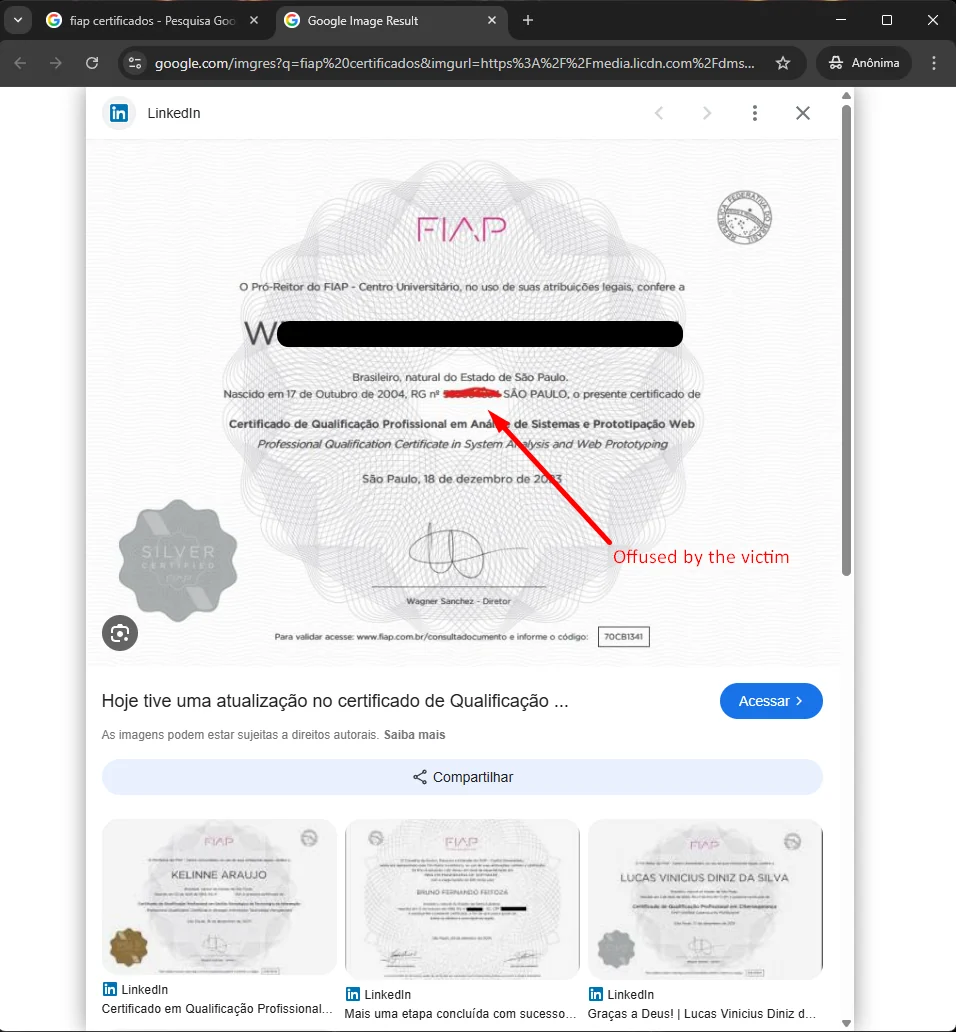 rrespxwnss/cve-2026-36374
इस टूल में सार्वजनिक प्रमाणपत्र लुकअप एंडपॉइंट में एक बिना प्रमाणीकरण वाली एन्यूमरेशन भेद्यता का प्रदर्शन किया गया है, जो CPF और RG जैसे व्यक्तिगत…
 nate0634034090/bug-free-memory
संगठनों को साइबर ऑपरेशन के दौरान समर्थन देने के लिए सत्यापित OSINT स्रोतों, खतरे की रिपोर्टों और समझौते के संकेतक (indicators of compromise) प्रदान…

 toxy4ny/rinhit
macOS और iOS आर्टिफैक्ट एकत्र करके नेटवर्क गतिविधि, क्रॉस-डिवाइस पहचान और भौतिक स्थान सहसंबंध की समयरेखा बनाता है, जो रिकॉनिसेंस और रेड टीम ऑपरेशन के…
 gnomeman/badbanana-threat-observatory
CISA KEV, ThreatFox, URLhaus और MalwareBazaar फ़ीड्स को एकत्र करने वाली थ्रेट इंटेल वेधशाला, जिसमें खोज, परिवर्तन ट्रैकिंग और STIX/CSV/JSONL निर्यात…
 ph4l4nx/ctf-s-tools
CTF के लिए उपयोगी उपकरणों को अनुक्रमित करने के लिए रिपॉजिटरी
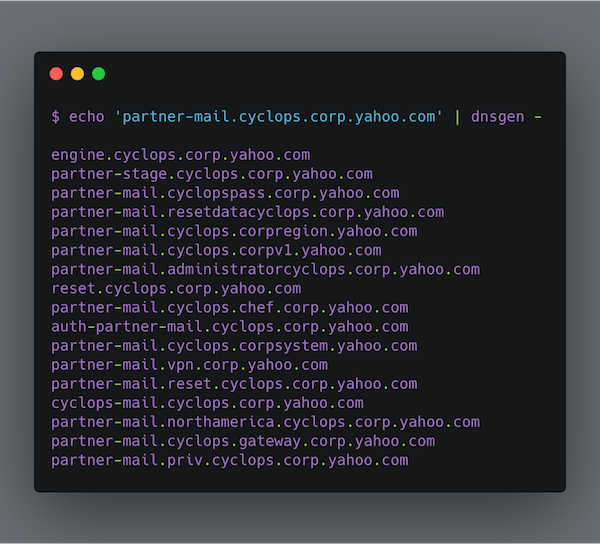 alephnullsk/dnsgen
सबडोमेन एन्यूमरेशन और रीकॉन के लिए डोमेन नाम पर्म्यूटेशन उत्पन्न करता है, जो कस्टम वर्डलिस्ट, क्लाउड पैटर्न और सुरक्षा मूल्यांकन के लिए फास्ट मोड का…
 trickest/github-logs
15TB GitHub इवेंट लॉग्स से OSINT अंतर्दृष्टि निकालना
 hslatman/awesome-threat-intelligence
SOC/CTI टीमों के लिए खतरे की खुफिया जानकारी के स्रोतों, फ़ीड, फ्रेमवर्क, उपकरणों और शोध की चयनित निर्देशिका—IOCs, STIX/TAXII प्रारूपों और प्लेटफ़ॉर्म…
 jiep/offensive-ai-compilation
आक्रामक AI को कवर करने वाले उपयोगी संसाधनों की एक चुनिंदा सूची।
 hakluke/hakrevdns
छोटा, तेज़ टूल जो बड़े पैमाने पर रिवर्स DNS लुकअप करने के लिए है।
 misp/misp-galaxy
MISP घटनाओं या विशेषताओं (जैसे खतरा अभिनेता) से जोड़ने के लिए क्लस्टर और तत्व
 webbreacher/whatsmyname
नवंबर 2026 को संग्रहीत। उपयोगकर्ता नाम से खाते खोजने के लिए 691 वेबसाइटों का अंतिम डेटासेट। अब अनुरक्षित नहीं।
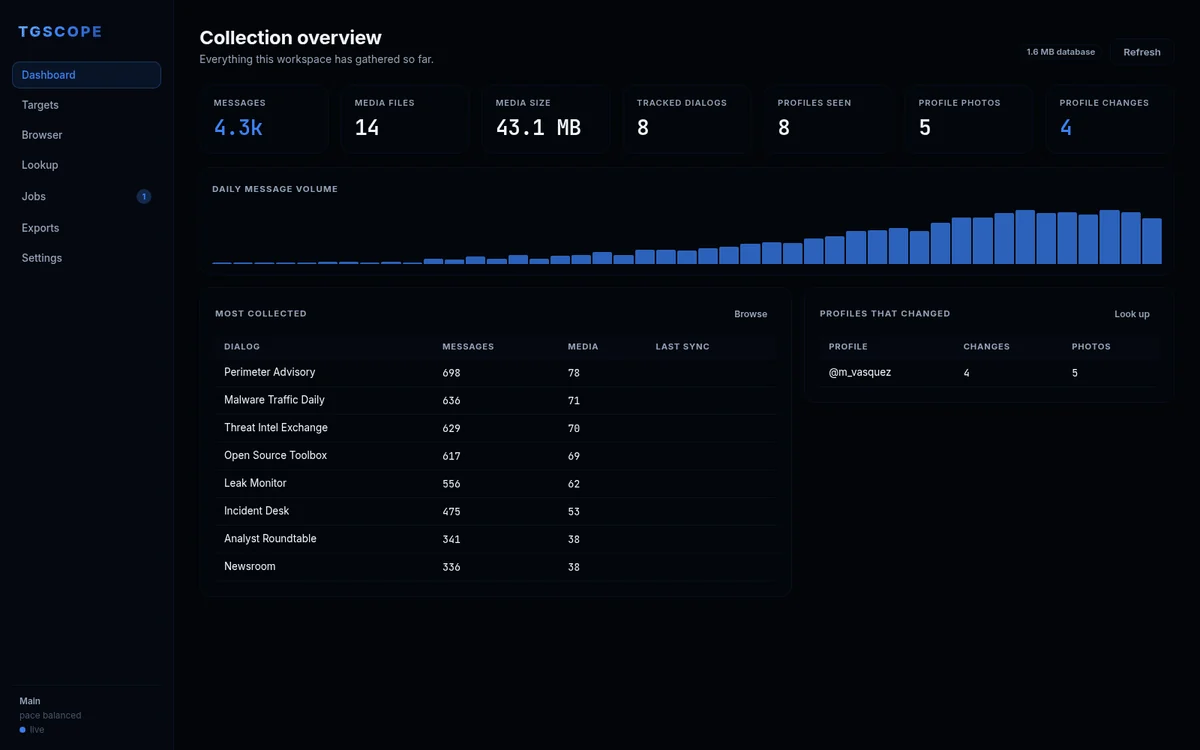 itsmoorgrove/tgscope
Telegram OSINT, स्क्रैपिंग और अभिलेखीकरण एक स्थानीय वेब ऐप के रूप में। मल्टी-अकाउंट संग्रह, ऐतिहासिक फ़ोटो और परिवर्तन diffs के साथ प्रोफ़ाइल खोज, दस…
 qyvora/qyvora-toha3ee
अधिकृत पैठ परीक्षण, नेटवर्क टोही, ट्रैफ़िक अवरोधन, वायरलेस सुरक्षा परीक्षण और लेयर 2/3/7 आक्रमण अनुसंधान के लिए Go-आधारित नेटवर्क शोषण और MITM…
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
CVE-2009-4496 का रक्षात्मक विश्लेषण: Boa वेब सर्वर लॉग में टर्मिनल एस्केप-सीक्वेंस इंजेक्शन — स्रोत समीक्षा, पैच विश्लेषण और पुनरुत्पादनीय जाँच।








