
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 pandaadir05/snoop
eBPF पर निर्मित एक आधुनिक सिस्कॉल ट्रेसर। strace की तरह सोचें, लेकिन वास्तविक TUI, स्मार्ट फिल्टर, TLS डिक्रिप्शन, और वास्तव में पढ़ने योग्य आउटपुट…
 mcp-shark/mcp-shark
Wireshark-जैसा फोरेंसिक विश्लेषण Model Context Protocol संचार के लिए अपने IDE और MCP सर्वरों के बीच सभी HTTP अनुरोधों और प्रतिक्रियाओं को कैप्चर…
 chaelsoo/hollow
एक शेलकोड लोडर जनरेटर जो कई इंजेक्शन तकनीकों का समर्थन करता है, रेड टीम अभियानों के लिए बनाया गया।
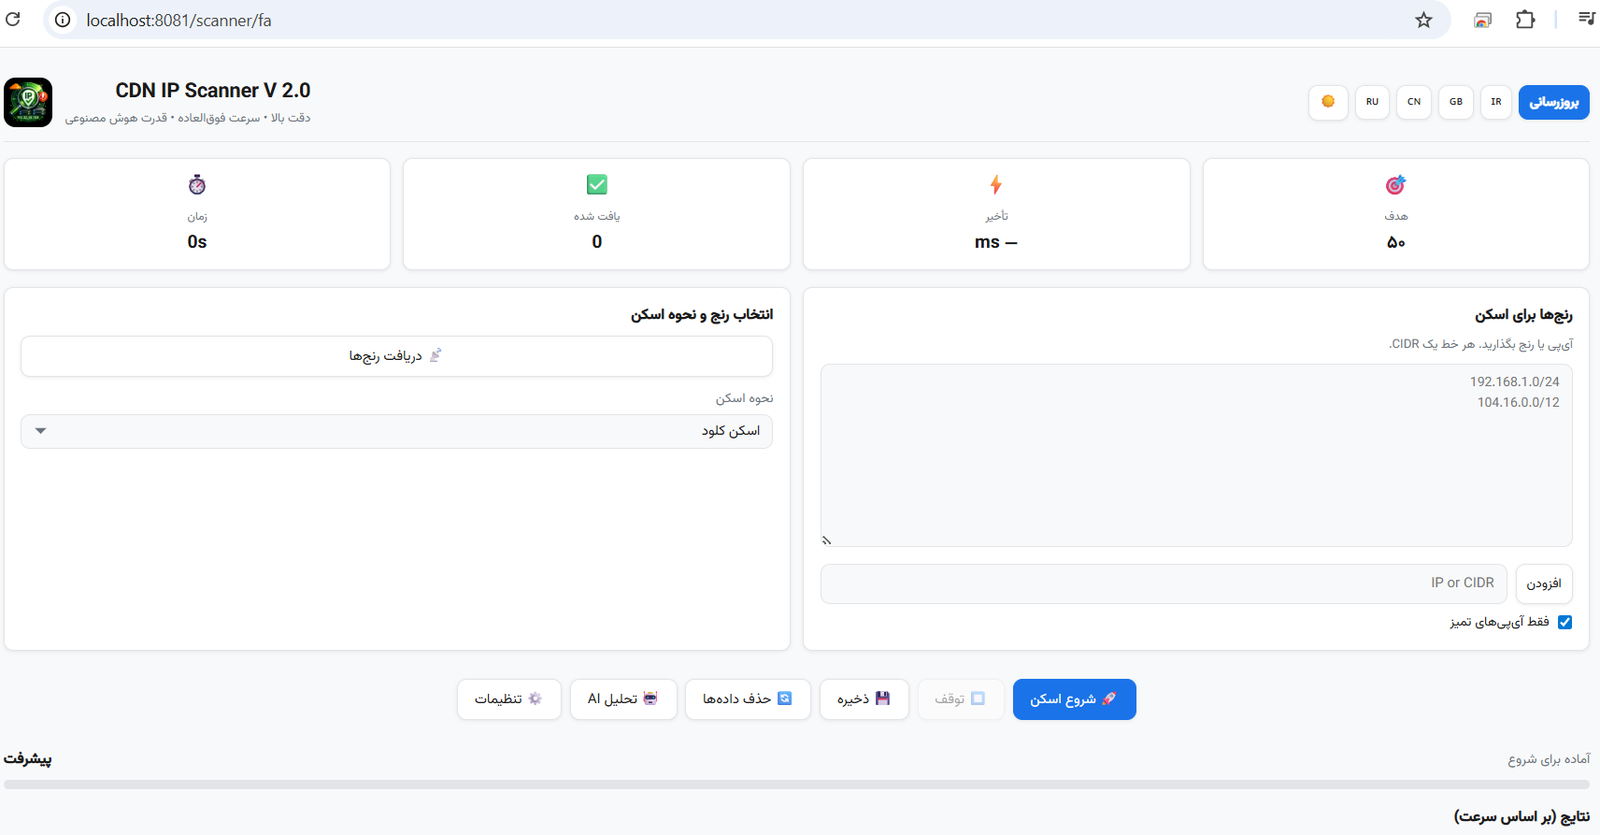 shahinst/cdn-ip-scanner
वेब-आधारित स्कैनर जो मल्टी-थ्रेडेड 5-प्रयास सत्यापन और V2Ray कॉन्फ़िग परीक्षण का उपयोग करके Cloudflare, Fastly और अन्य प्रदाताओं से तेज़, कम-विलंबता…
 hikari-systems/slater
कम-मेमोरी graphdb जिसमें Bolt+tls समर्थन, एट-रेस्ट एन्क्रिप्शन और वेक्टर शामिल हैं, जो लोकल रेप्लिका ग्राफ उपयोग-मामलों के लिए डिज़ाइन किया गया है।
 eshlomo1/cloudsec
क्लाउड शोषण की कला में महारत हासिल करें। आक्रामक सुरक्षा शोधकर्ताओं और रेड टीम के सदस्यों के लिए एक विशेष संसाधन, जो Azure, Entra ID, AWS, और M365…
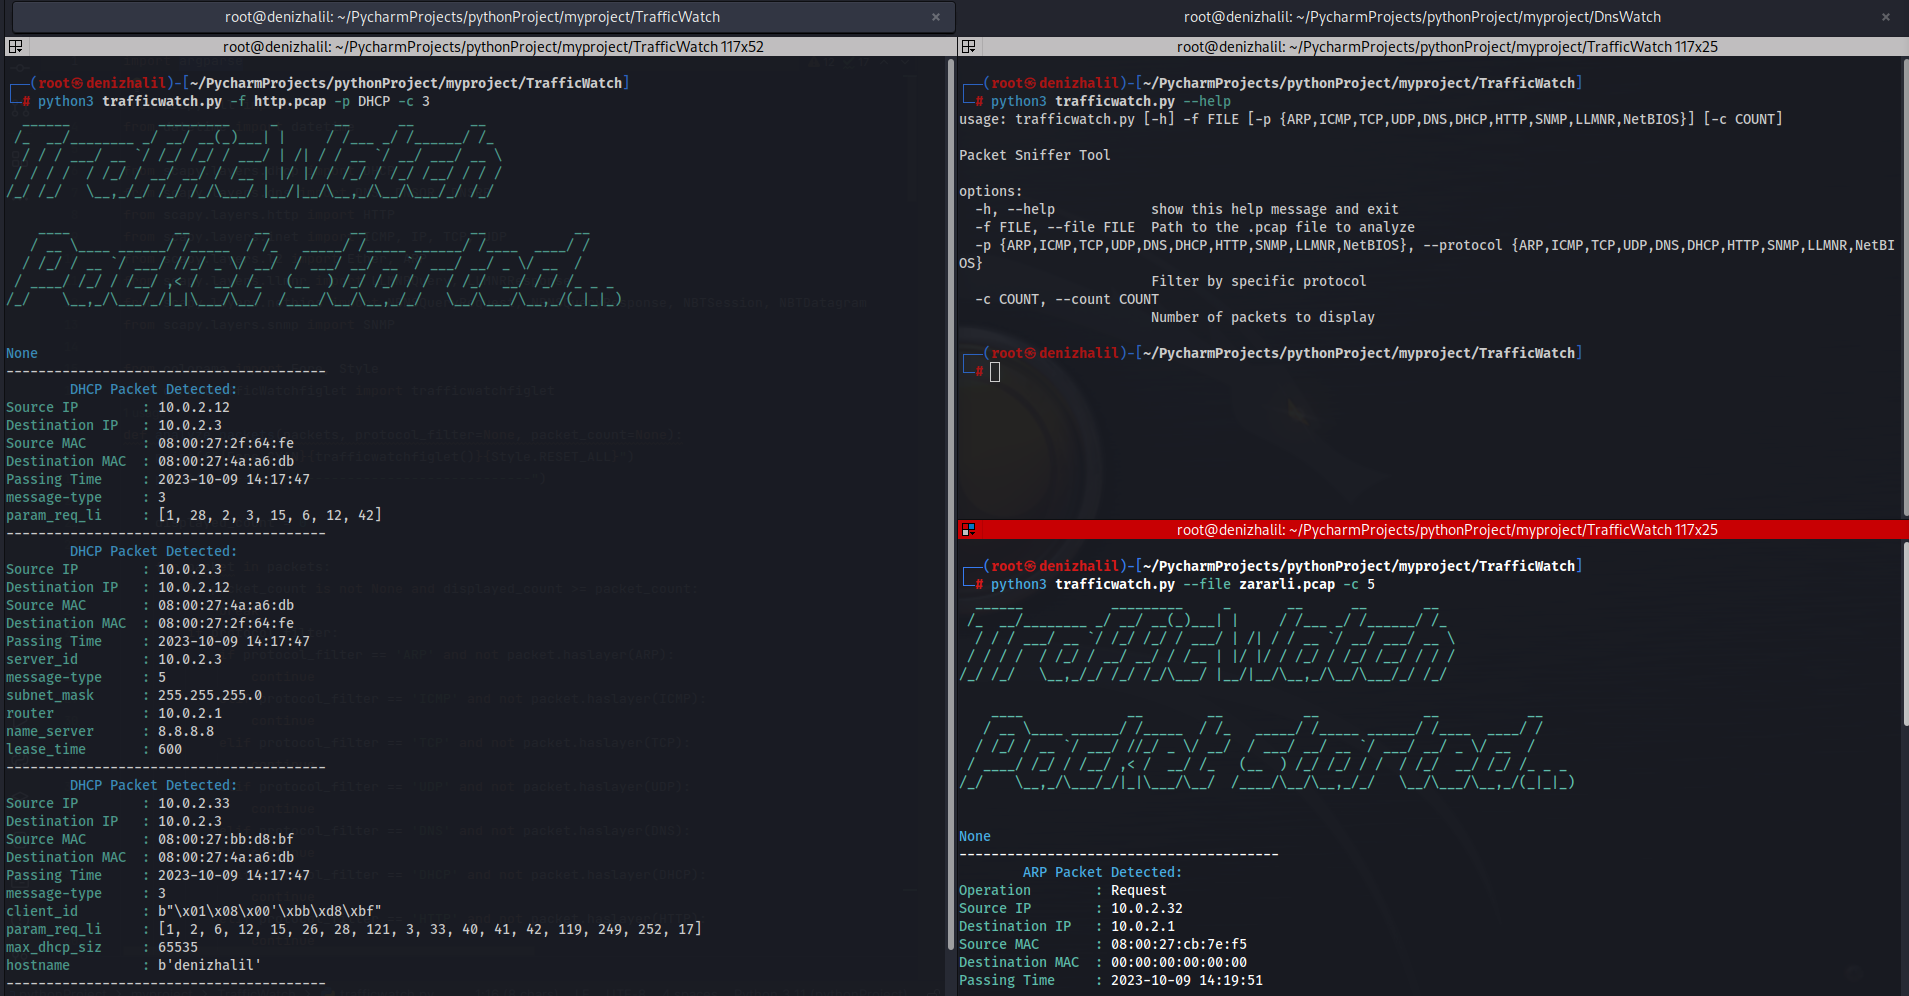 halildeniz/trafficwatch
PCAP-आधारित पैकेट स्निफर और विश्लेषक जो ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR, और NetBIOS प्रोटोकॉल निरीक्षण को फ़िल्टरिंग और सारांश…
 al1ex/awesome-pentest
पैठ परीक्षण उपकरणों का संग्रह
 busescanfly/rpi-hunter
LAN पर रास्पबेरी पाई का स्वचालित खोज और शोषण
 aau-network-security/hostage
निम्न अंतःक्रिया मोबाइल हनीपॉट
 silentisvox/syscallrevenant
सिस्टम कॉल टैम्परिंग के साथ स्वच्छ इनडायरेक्ट सिस्टम कॉल।
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 ariary/volana
🌒 शैल कमांड अस्पष्टीकरण ताकि पहचान प्रणालियों से बचा जा सके
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP फ्रेमवर्क जो नियोक्लाउड और AI डेटा सेंटर अवसंरचना में शीर्ष 10 सुरक्षा जोखिमों को सूचीबद्ध करता है, जिसमें हार्डवेयर, नेटवर्किंग, आइसोलेशन,…
 h21lab/tsharkvm
tshark + ELK एनालिटिक्स वर्चुअल मशीन
 lucthienphong1120/full-60-ddos-tools
पायथन-आधारित DDoS हमला उपकरणों का संग्रह, जिसमें 60 उपकरण शामिल हैं, नेटवर्क स्ट्रेस टेस्टिंग और सुरक्षा मूल्यांकन के लिए, स्वचालित पैकेट फ्लडिंग…
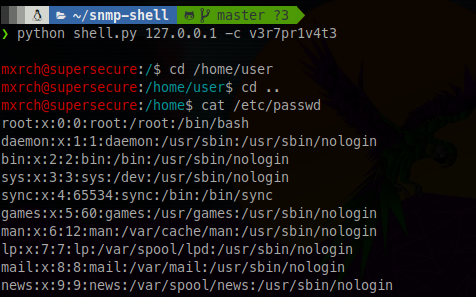 mxrch/snmp-shell
Net-SNMP पर extend कार्यक्षमता के साथ Shell Simulation
 ammarion/waf-detector
🛡️ उच्च-प्रदर्शन WAF और CDN डिटेक्शन टूल। सुरक्षा परतों (Cloudflare, Akamai, AWS, Fastly, और अन्य) की पहचान करें, evasion payloads के साथ…








