
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 mrexodia/lolbin-poc
माइक्रोसॉफ्ट-हस्ताक्षरित executable को lolbin के रूप में उपयोग करने का एक छोटा PoC।
 secforce/sharpwhispers
SysWhispers2 का C# पोर्टिंग। यह सिस्टम कॉल स्टब को निष्पादित करने के लिए कोड गुफाओं (code caves) को खोजने हेतु SharpASM का उपयोग करता है।
 mahdamin/esp-idf-injection-ng
ESP-IDF v5+/v6+ पर एक-कमांड objcopy --weaken-symbol पैच के माध्यम से रॉ 802.11 फ़्रेम इंजेक्शन। esp_wifi_80211_tx() के माध्यम से Authentication (SAE…
 carmaa/nacker
Nacker एक उपकरण है जो वायर्ड LAN पर 802.1x Network Access Control (NAC) को दरकिनार करने के लिए है। Nacker आपके सबनेट पर किसी भी गैर-802.1x कॉन्फ़िगर…
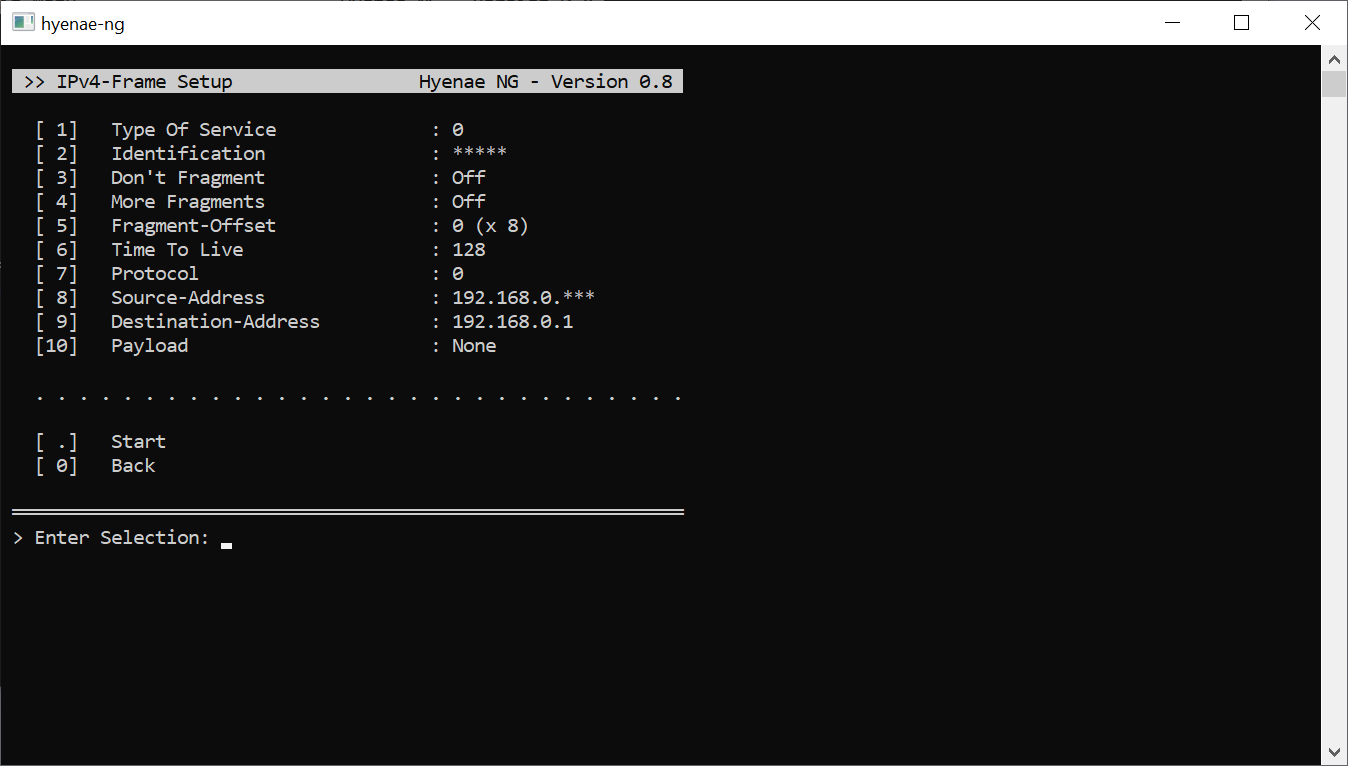 r-richter/hyenae-ng
क्रॉस-प्लेटफ़ॉर्म नेटवर्क पैकेट जनरेटर जिसमें पूर्ण लेयर स्पूफिंग, पैटर्न-आधारित एड्रेस रैंडमाइज़ेशन, और स्ट्रेस-टेस्टिंग तथा पेनिट्रेशन टेस्टिंग…
 projectdiscovery/tinydns
छोटा एम्बेड करने योग्य DNS सर्वर
 venkatkrishna07/mkdev
विश्वसनीय localhost HTTPS — स्थानीय CA, /etc/hosts, mDNS LAN साझाकरण, रिवर्स प्रॉक्सी. मैप करता है https://name.local → localhost:port
 adamlaurie/hdmi-sniff
HDMI DDC (I2C) ट्रैफ़िक स्निफ़ करें
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
 danielmiessler/egression
विभिन्न सफलता और विफलता स्तरों के साथ नेटवर्क के egress नियंत्रणों का परीक्षण करें।

 duhirsch/moveedr
स्थानीय व्यवस्थापक के रूप में EDRs को स्थायी रूप से अक्षम करें।
 bc-security/ironsharppack
आयरनशार्पपैक लोकप्रिय C# प्रोजेक्ट्स का एक रिपॉजिटरी है, जिन्हें आयरनपायथन स्क्रिप्ट्स में एम्बेड किया गया है, जो एक AMSI बायपास निष्पादित करते हैं…
 gen0sec/jailer
Jailer एक eBPF-आधारित प्रोसेस जेलिंग सिस्टम है जो Linux के लिए अनिवार्य एक्सेस नियंत्रण (MAC) प्रदान करता है। यह BPF task_storage मैप्स का उपयोग करके…
 reddyyz/astsu
Python 3 और Scapy का उपयोग करके विकसित एक नेटवर्क स्कैनर उपकरण।
 division-36/z-jail
एक हल्का, बहु-परत वाला Linux सैंडबॉक्स जो namespaces, pivot_root, seccomp-bpf, capability dropping, और एक साक्ष्य-आधारित निर्णय इंजन (Truthimatics…
 peterpt/eternal_check
Eternal Blue, Romance, Synergy, Champion, Erraticgopher और Eagerlever के लिए आईपी भेद्यता जांच








