
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 cagataycali/hstp
एप्लिकेशन-लेयर प्रोटोकॉल फ्रेमवर्क जो विषम नेटवर्कों में विश्वास-आधारित, एंड-टू-एंड एन्क्रिप्टेड संचार के लिए है, जो TCP, HTTP और ब्लॉकचेन लेयरों पर…
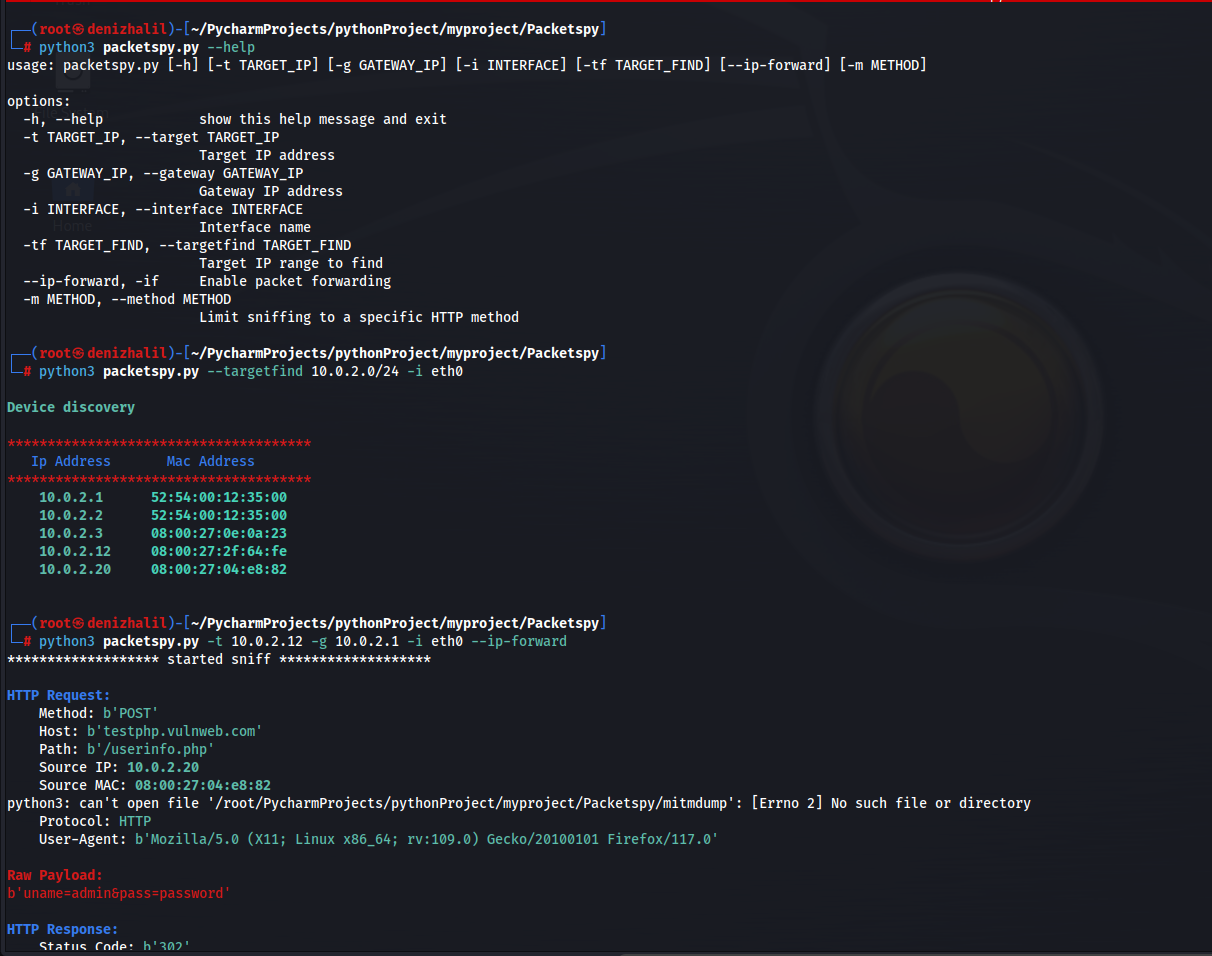 halildeniz/packetspy
रीयल-टाइम ट्रैफ़िक कैप्चर, HTTP निरीक्षण, रॉ पेलोड विश्लेषण, और बिल्ट-इन मैन-इन-द-मिडिल क्षमताओं के साथ डिवाइस डिस्कवरी के लिए नेटवर्क पैकेट स्निफर।
 shredzwho/ig-detective
IG हैंडल्स को ट्रैक करने के लिए शोधित और डिज़ाइन किया गया OSINT टूल
 malwareapilib/malwareapilibrary
मैलवेयर विकास में उपयोग किए जाने वाले एपीआई का संग्रह
 devsecopsdocs/nuclearpond
Nuclear Pond एक उपयोगिता है जो Nuclei का उपयोग करके एक कप कॉफी की कीमत पर इंटरनेट-व्यापी स्कैन करती है।
 ariary/queensono
ICMP प्रोटोकॉल के साथ डेटा एक्सफिल्ट्रेशन के लिए गोलांग बाइनरी (+ ICMP bindshell, ICMP के ऊपर HTTP टनलिंग, ...)

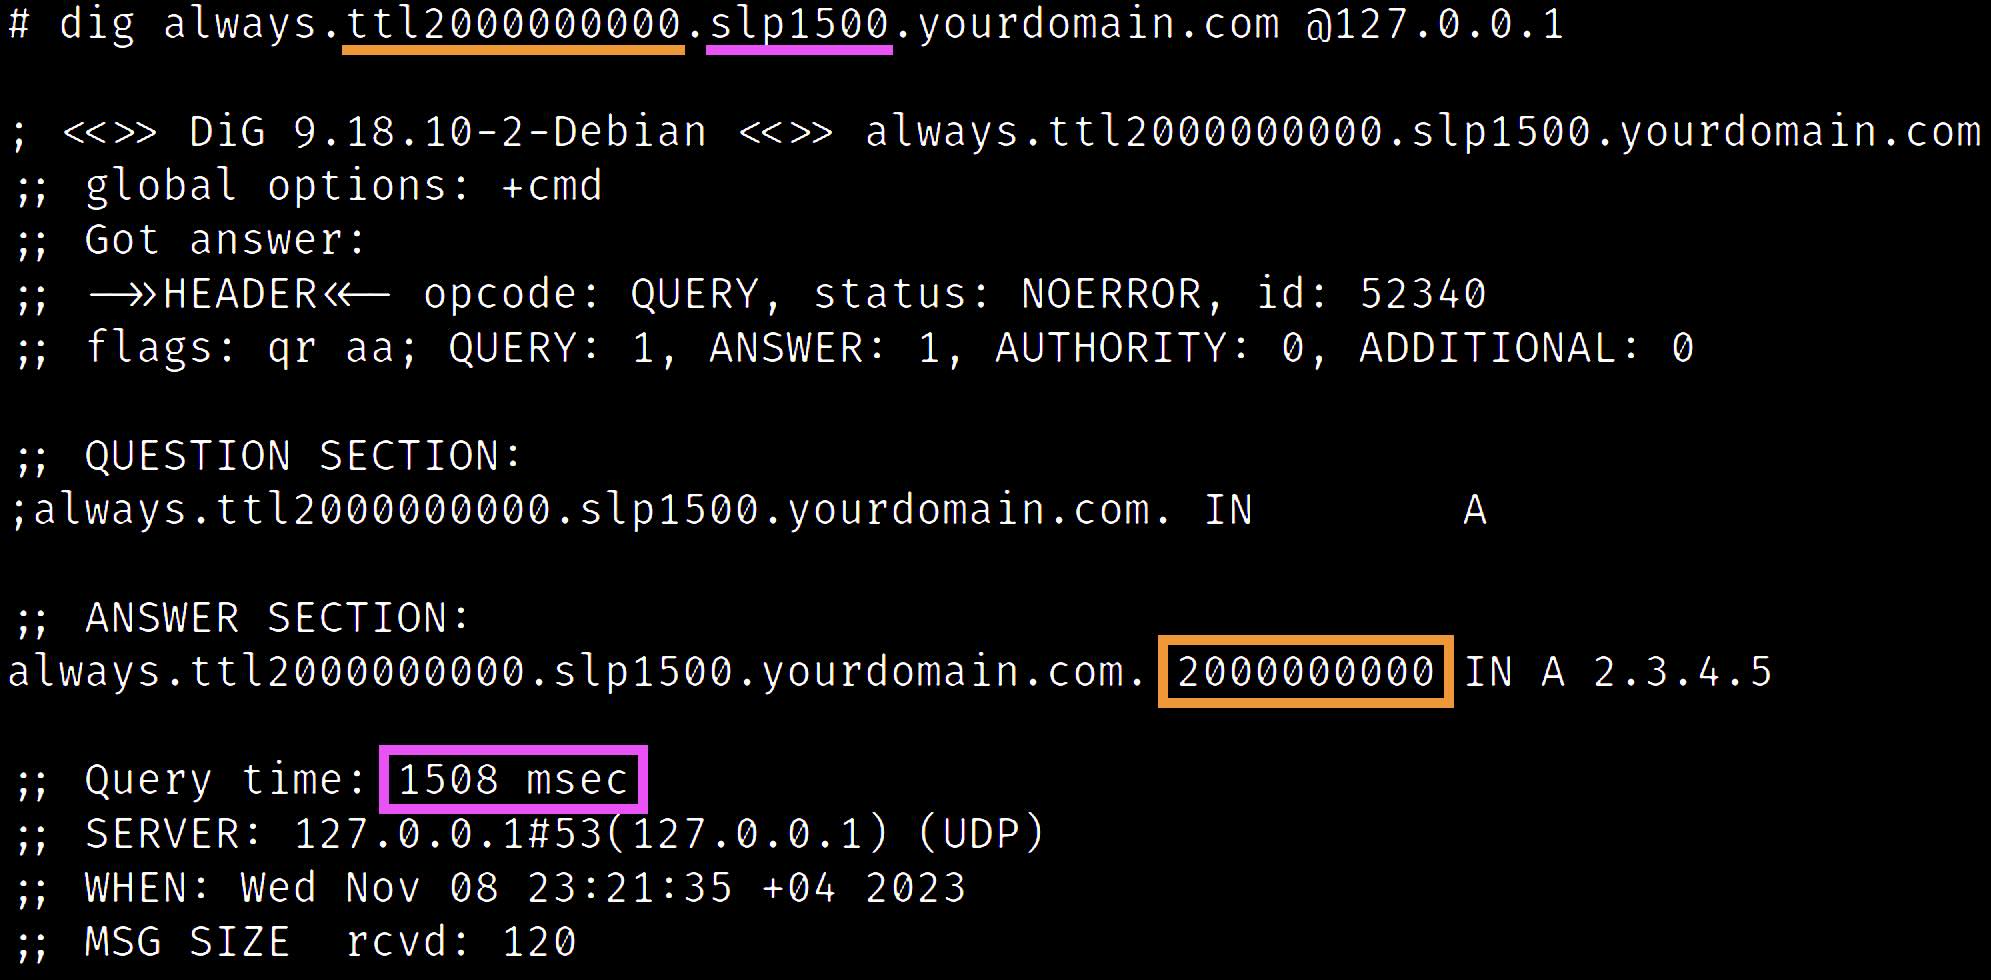 oryxlabs/polardns
PolarDNS एक विशेष प्राधिकृत DNS सर्वर है जो पैनेट्रेशन परीक्षण और भेद्यता अनुसंधान के लिए उपयुक्त है।
 stamparm/tsusen
नेटवर्क ट्रैफ़िक सेंसर
 hwbp/lazyhook
व्यवहारिक विश्लेषण से बचें, भरोसेमंद Microsoft कॉल स्टैक के अंदर दुर्भावनापूर्ण कोड निष्पादित करके, पैचलेस हुकिंग लाइब्रेरी IAT/EAT।
 p0dalirius/dumpsmbshare
एक पायथन स्क्रिप्ट जो विंडोज SMB शेयर से दूरस्थ रूप से फ़ाइलों और फ़ोल्डरों को डंप करती है।
 tlkh/prowler
वितरित नेटवर्क भेद्यता स्कैनर
 adversarial-detection-engineering/adversarial-detection-engineering-framework
एक ढांचा और वर्गीकरण SIEM, EDR, और XDR नियमों में डिटेक्शन लॉजिक की खामियों की पहचानने, वर्गीकृत करने और उन पर तर्क करने के लिए, ठोस उदाहरणों और…
 halildeniz/dnswatch
DNS ट्रैफ़िक स्निफ़र और विश्लेषक DNS क्वेरीज़ में निगरानी, फ़िल्टरिंग और विसंगतियों का पता लगाने के लिए। सुविधाओं में PCAP निर्यात, DoH समर्थन, और…
 europa502/sharp
एक एंटी-ARP-स्पूफिंग एप्लिकेशन सॉफ्टवेयर जो नेटवर्क से किसी भी ARP स्पूफर का पता लगाने और हटाने के लिए सक्रिय और निष्क्रिय स्कैनिंग विधियों का उपयोग…
 binarydefense/log4j-honeypot-flask
आंतरिक नेटवर्क हनीपॉट जो किसी हमलावर या आंतरिक खतरे द्वारा आपके नेटवर्क को log4j CVE-2021-44228 के लिए स्कैन करने का पता लगाता है
 fox-it/citrix-netscaler-triage
फोरेंसिक ट्राइएज टूलकिट Citrix NetScaler डिवाइसों के लिए, जिसमें वेबशेल, टाइमस्टॉम्पिंग और संदिग्ध बाइनरीज़ के लिए Dissect-आधारित IOC स्कैनर शामिल…
 codepr/creak
विषाक्त करें, रीसेट करें, स्पूफ करें, रीडायरेक्ट करें MITM स्क्रिप्ट








