
 europa502/sharp
एक एंटी-ARP-स्पूफिंग एप्लिकेशन सॉफ्टवेयर जो नेटवर्क से किसी भी ARP स्पूफर का पता लगाने और हटाने के लिए सक्रिय और निष्क्रिय स्कैनिंग विधियों का उपयोग करता है।

|| _______ _______
|| /\ | ? | ?
|| / \ | ? | ?
|| / \ | ? | ?
// ||------- / \ |? |?
// || || /--------\ | \ |
//_____ || || / \ | \ |
// || || / \ | \ |
// || || / \ | \ |
// || || / \ | \ |
ARP स्पूफिंग एक हमलावर को नेटवर्क पर डेटा फ्रेम को इंटरसेप्ट करने, ट्रैफ़िक को संशोधित करने या सभी ट्रैफ़िक को रोकने की अनुमति देता है। अक्सर इस हमले का उपयोग अन्य हमलों, जैसे डिनायल ऑफ सर्विस, मैन इन द मिडल, या सेशन हाईजैकिंग हमलों के लिए एक शुरुआत के रूप में किया जाता है। यह एंटी-ARP स्पूफिंग प्रोग्राम, (shARP) एक निजी नेटवर्क में किसी तीसरे पक्ष की उपस्थिति का सक्रिय रूप से पता लगाता है। इसके 2 मोड हैं: डिफेंसिव और ऑफेंसिव।
पिछले रिलीज़ - shARP_1.0
-लिनक्स डिस्ट्रो
-पायथन 2.7.x
-एयरक्रैक-एनजी
-ईस्पीक (वैकल्पिक)
-नेटवर्क कार्ड जो मॉनिटर मोड और पैकेट इंजेक्शन को सपोर्ट करता हो
आप इस पेज से जांच सकते हैं कि आपका लिनक्स वायरलेस ड्राइवर इन कार्यक्षमताओं को सपोर्ट करता है या नहीं।
नया क्या है ?
shARP_2.0 डिफेंसिव और ऑफेंसिव दोनों मोड में सक्रिय स्कैन के साथ-साथ निष्क्रिय स्कैन भी कर सकता है।
डिफेंसिव मोड - डिफेंसिव मोड उपयोगकर्ता के सिस्टम को नेटवर्क से डिस्कनेक्ट करके स्पूफर से बचाता है। यह मोड स्पूफिंग का पता चलने पर ऑडियो संदेश द्वारा उपयोगकर्ता को सचेत भी करता है।
ऑफेंसिव मोड - ऑफेंसिव मोड उपयोगकर्ता के सिस्टम को नेटवर्क से डिस्कनेक्ट करता है और आगे हमलावर के सिस्टम पर डी-ऑथेंटिकेशन पैकेट भेजकर उसे बाहर निकाल देता है, इससे वह प्रोग्राम को मैन्युअल रूप से रीसेट किए जाने तक नेटवर्क से पुनः कनेक्ट नहीं हो सकता।
सक्रिय स्कैन - इसका उपयोग तब करें जब आपका सिस्टम अधिकांश समय निष्क्रिय रहता हो। सक्रिय स्कैन आपके सिस्टम और नेटवर्क को ARP-स्पूफिंग घटनाओं से बचाने का सबसे कुशल तरीका है।
निष्क्रिय स्कैन - इसका उपयोग तब करें जब आपका सिस्टम नेटवर्क के माध्यम से डेटा स्थानांतरित करने में व्यस्त हो। निष्क्रिय स्कैन निरंतर डेटा स्थानांतरण करने वाले उपकरणों के लिए कुशल है क्योंकि गति या नेटवर्क बैंडविड्थ से समझौता किए बिना आपका उपकरण और नेटवर्क ARP-स्पूफिंग घटनाओं से सुरक्षित रहेगा।
सहायता
bash ./shARP.sh -h

सक्रिय स्कैनिंग के साथ डिफेंसिव मोड
bash ./shARP.sh -d -a wlan0

निष्क्रिय स्कैनिंग के साथ डिफेंसिव मोड
bash ./shARP.sh -d -p wlan0

सक्रिय स्कैन के साथ ऑफेंसिव मोड
bash ./shARP.sh -o -a wlan0


निष्क्रिय स्कैन के साथ ऑफेंसिव मोड
bash ./shARP.sh -o -p wlan0
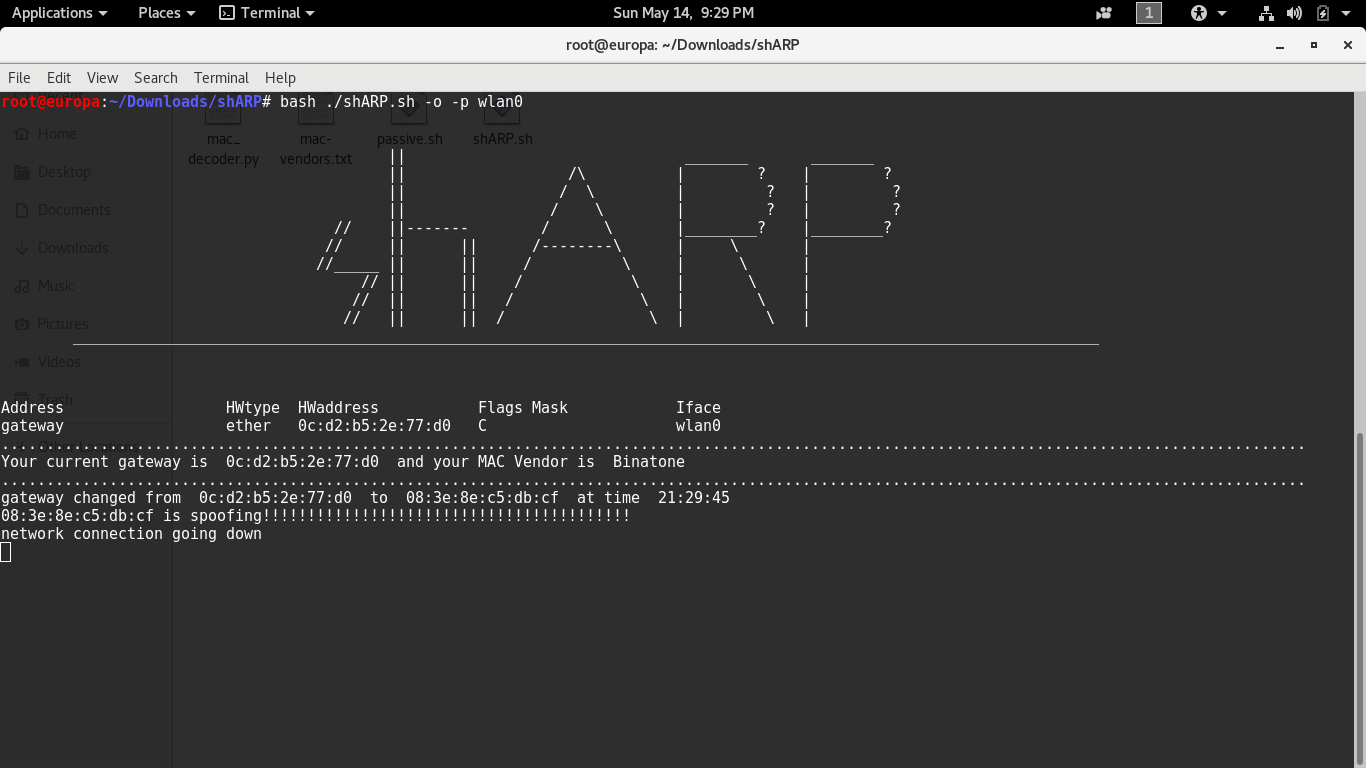
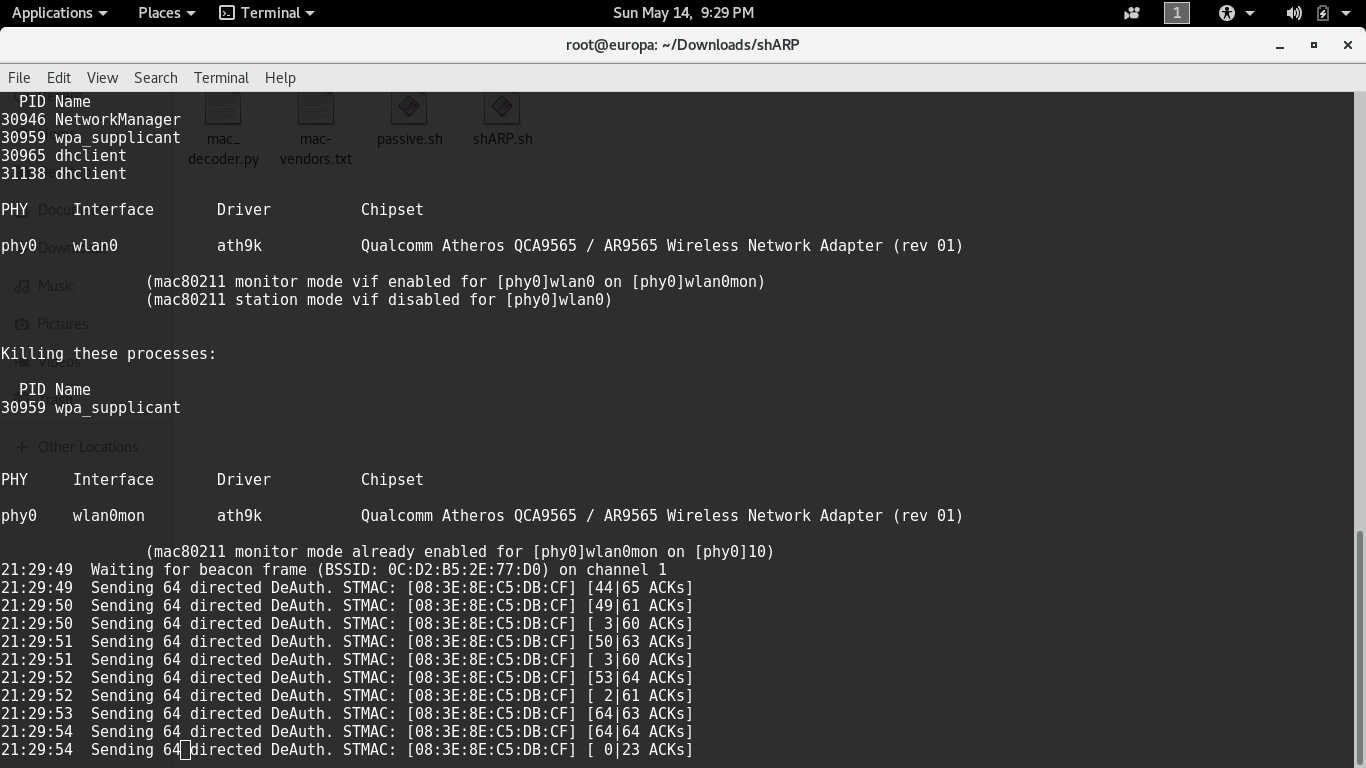
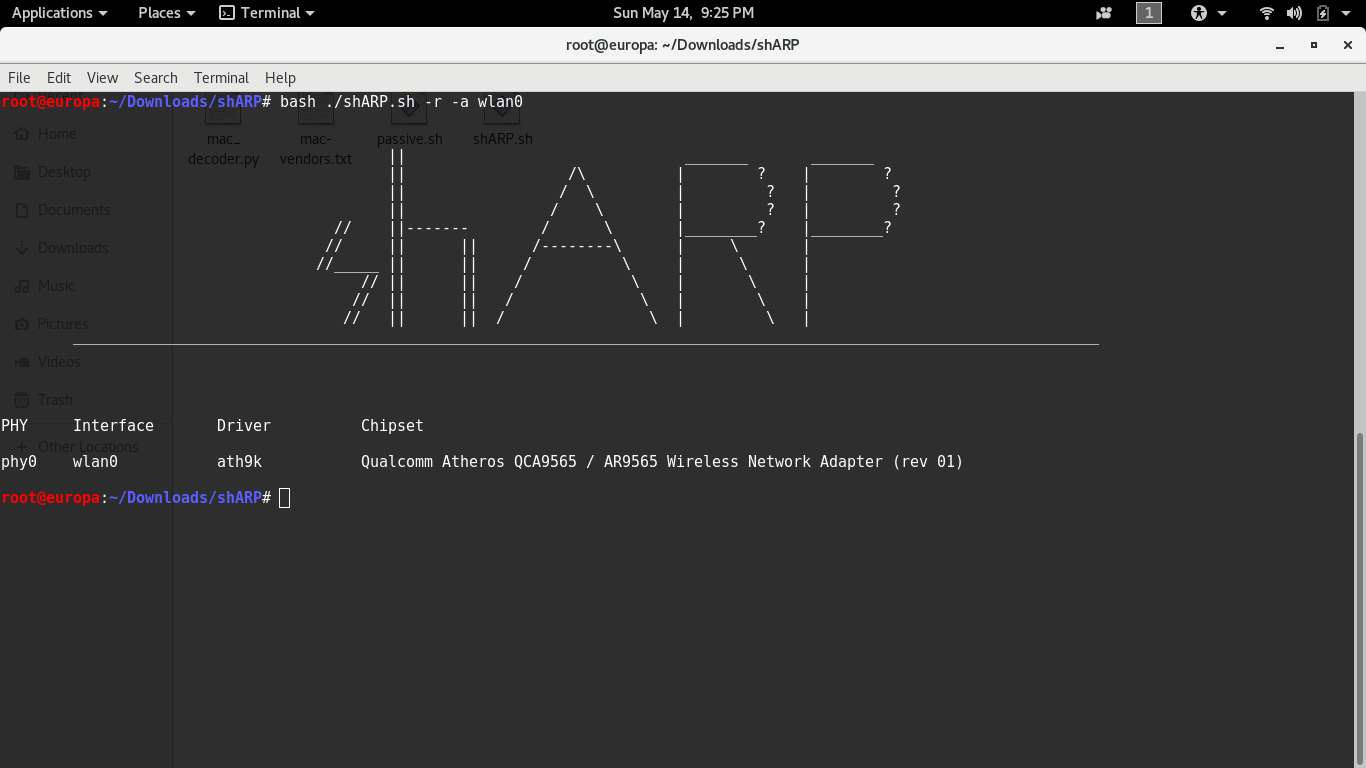
नेटवर्क कार्ड रीसेट करें
bash ./shARP.sh -r wlan0
अपने नेटवर्क कार्ड को केवल तभी रीसेट करें जब सक्रिय मोड का उपयोग किया गया हो या जब नेटवर्क एडाप्टर ठीक से काम न कर रहा हो। अन्यथा, आप अपने नेटवर्क कनेक्शन को मैन्युअल रूप से वापस चालू कर सकते हैं।
यह प्रोग्राम /usr/shARP/ फोल्डर में एक लॉग फाइल बनाता है जिसमें हमले का विवरण जैसे हमलावर का मैक एड्रेस, मैक वेंडर, हमले का समय और तारीख शामिल होती है।
प्राप्त मैक एड्रेस की सहायता से कोई हमलावर के सिस्टम के NIC की पहचान कर सकता है। यह पूरा प्रोग्राम विशेष रूप से लिनक्स के लिए डिज़ाइन किया गया है और बैश और पायथन में लिखा गया है। ऑफेंसिव मोड में, प्रोग्राम उपयोगकर्ता की अनुमति से एक ओपन-सोर्स एप्लिकेशन डाउनलोड करता है जिसका नाम एयरक्रैक-एनजी है (यदि यह उपयोगकर्ता के सिस्टम में पहले से मौजूद नहीं है)। अधिक जानकारी के लिए https://www.aircrack-ng.org पर जाएं।
यदि आप ऑडियो अलर्ट प्राप्त करना चाहते हैं तो कृपया espeak डाउनलोड करें या स्रोत कोड में उन पंक्तियों को कमेंट आउट करें।






