
 #1
नेटवर्क इन्फ्रास्ट्रक्चर और प्रोटोकॉल का विश्लेषण करने, निगरानी करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 cognis-digital/c2detect
C2 server fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 ammarion/waf-detector
🛡️ उच्च-प्रदर्शन WAF और CDN डिटेक्शन टूल। सुरक्षा परतों (Cloudflare, Akamai, AWS, Fastly, और अन्य) की पहचान करें, evasion payloads के साथ…
oisf/suricataरीयल-टाइम ट्रैफ़िक निरीक्षण, घुसपैठ का पता लगाने और रोकथाम, प्रोटोकॉल विश्लेषण, और नियम-आधारित खतरे की खोज के लिए ओपन-सोर्स नेटवर्क IDS/IPS/NSM इंजन।
 nccgroup/sniffle
TI CC1352/CC26x2 हार्डवेयर के लिए ब्लूटूथ 5 और 4.x LE स्निफ़र, जिसमें विस्तारित विज्ञापन (extended advertising), सभी PHY मोड, MAC/RSSI फ़िल्टरिंग और…
 vavkamil/awesome-bugbounty-tools
पेनिट्रेशन परीक्षकों के लिए रिकोनिसेंस, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, कंटेंट डिस्कवरी, एक्सप्लॉइटेशन और वल्नरेबिलिटी स्कैनिंग श्रेणियों में…
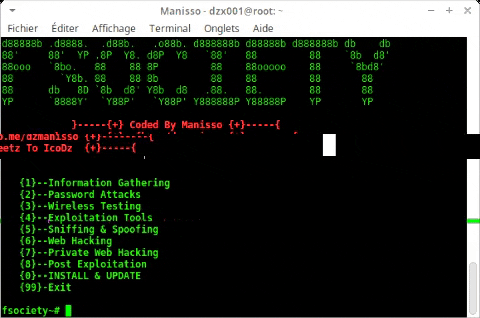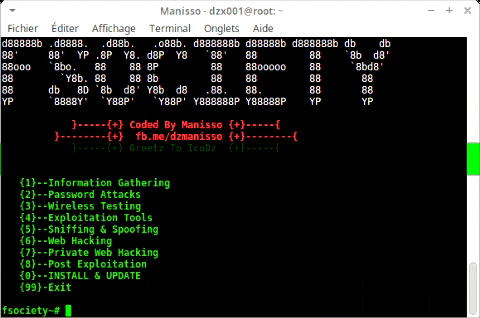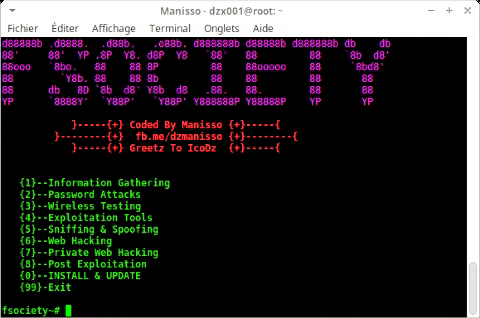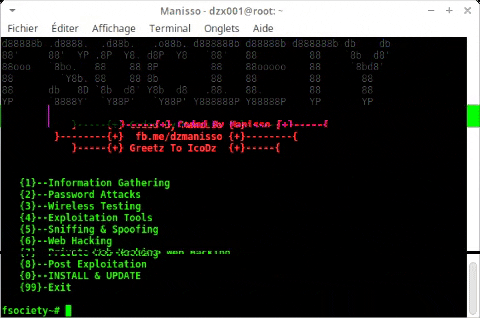 manisso/fsociety
fsociety हैकिंग टूल्स पैक – एक पेनेट्रेशन टेस्टिंग फ्रेमवर्क
 0x4m4/hexstrike-ai
MCP सर्वर जो AI एजेंटों को स्वायत्त रूप से 150+ साइबर सुरक्षा उपकरणों को निष्पादित करने में सक्षम बनाता है, जो नेटवर्क, वेब ऐप्स और क्लाउड…
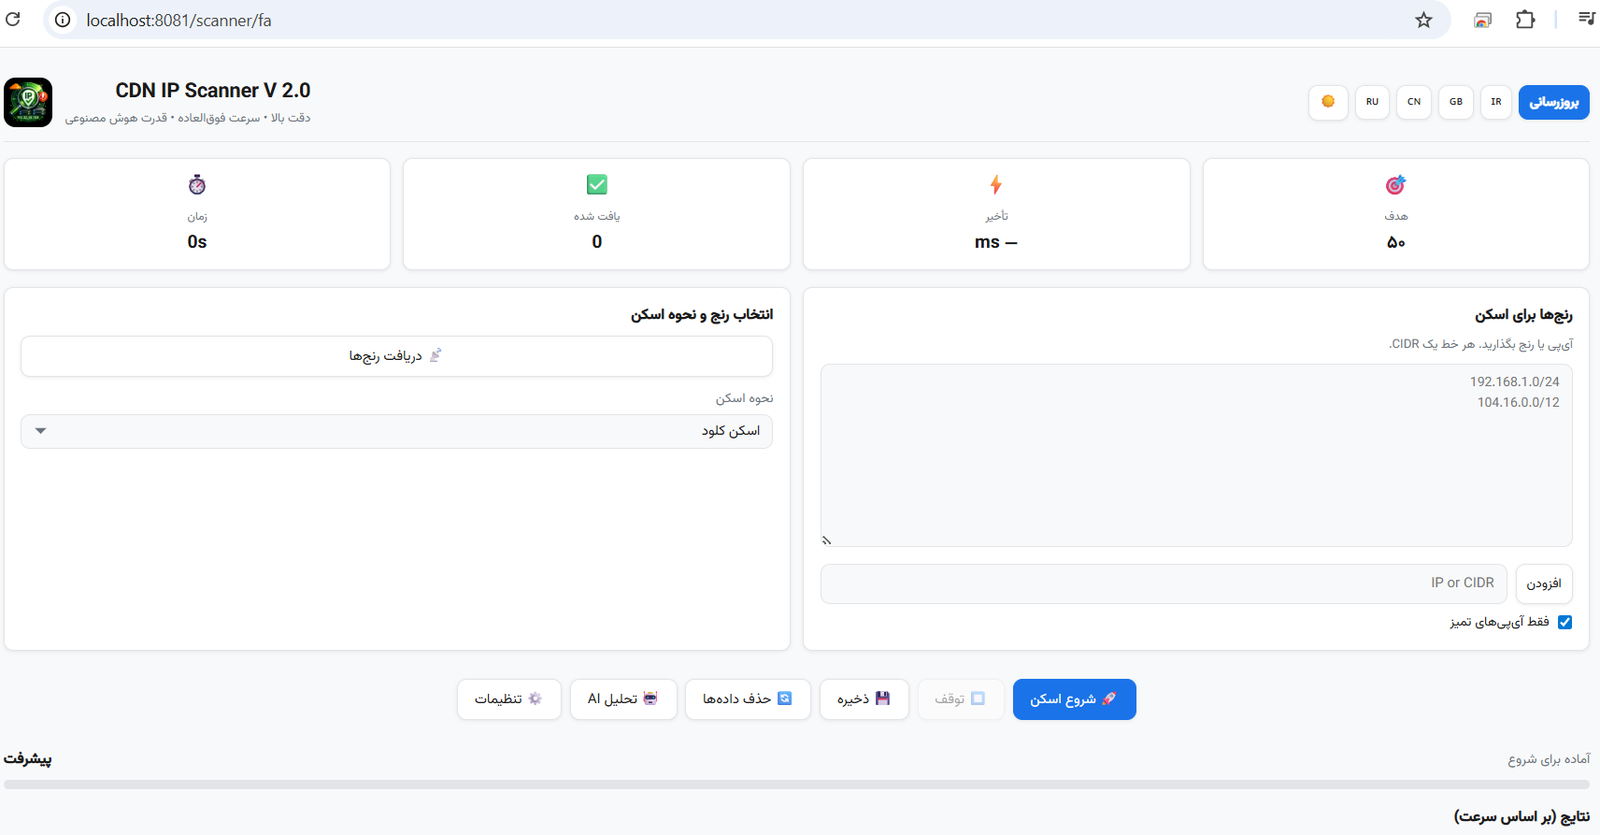 shahinst/cdn-ip-scanner
वेब-आधारित स्कैनर जो मल्टी-थ्रेडेड 5-प्रयास सत्यापन और V2Ray कॉन्फ़िग परीक्षण का उपयोग करके Cloudflare, Fastly और अन्य प्रदाताओं से तेज़, कम-विलंबता…
 goauthentik/authentik
केंद्रीकृत प्रमाणीकरण, प्राधिकरण और पहुँच प्रबंधन के लिए SAML, OAuth2/OIDC, LDAP और RADIUS समर्थन के साथ ओपन-सोर्स SSO और पहचान प्रदाता कार्यक्षमता…
 drduh/macos-security-and-privacy-guide
चुनिंदा macOS सुरक्षा और गोपनीयता मार्गदर्शिका, जिसमें खतरा मॉडलिंग, डिस्क एन्क्रिप्शन, फ़ायरवॉल कॉन्फ़िगरेशन, सुरक्षित प्रमाणीकरण और नेटवर्क…
 keycloak/keycloak
आधुनिक अनुप्रयोगों और सेवाओं के लिए ओपन सोर्स पहचान और अभिगम प्रबंधन
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
 blackarch/blackarch
ArchLinux आधारित वितरण जो पेनिट्रेशन टेस्टर और सुरक्षा शोधकर्ताओं के लिए है।
 projectdiscovery/httpx
Fast, multi-probe HTTP toolkit for reconnaissance and information gathering. Probes TLS, CSP, headers, tech stack, and CDN. Supports matchers,…
 six2dez/reconftw
reconFTW एक उपकरण है जो लक्ष्य डोमेन पर स्वचालित रीकॉन करने और स्कैनिंग करके कमजोरियों का पता लगाने के लिए सर्वोत्तम उपकरणों का सेट चलाता है।
 cowrie/cowrie
Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/








