#1
 0xbharath/domains-from-csp
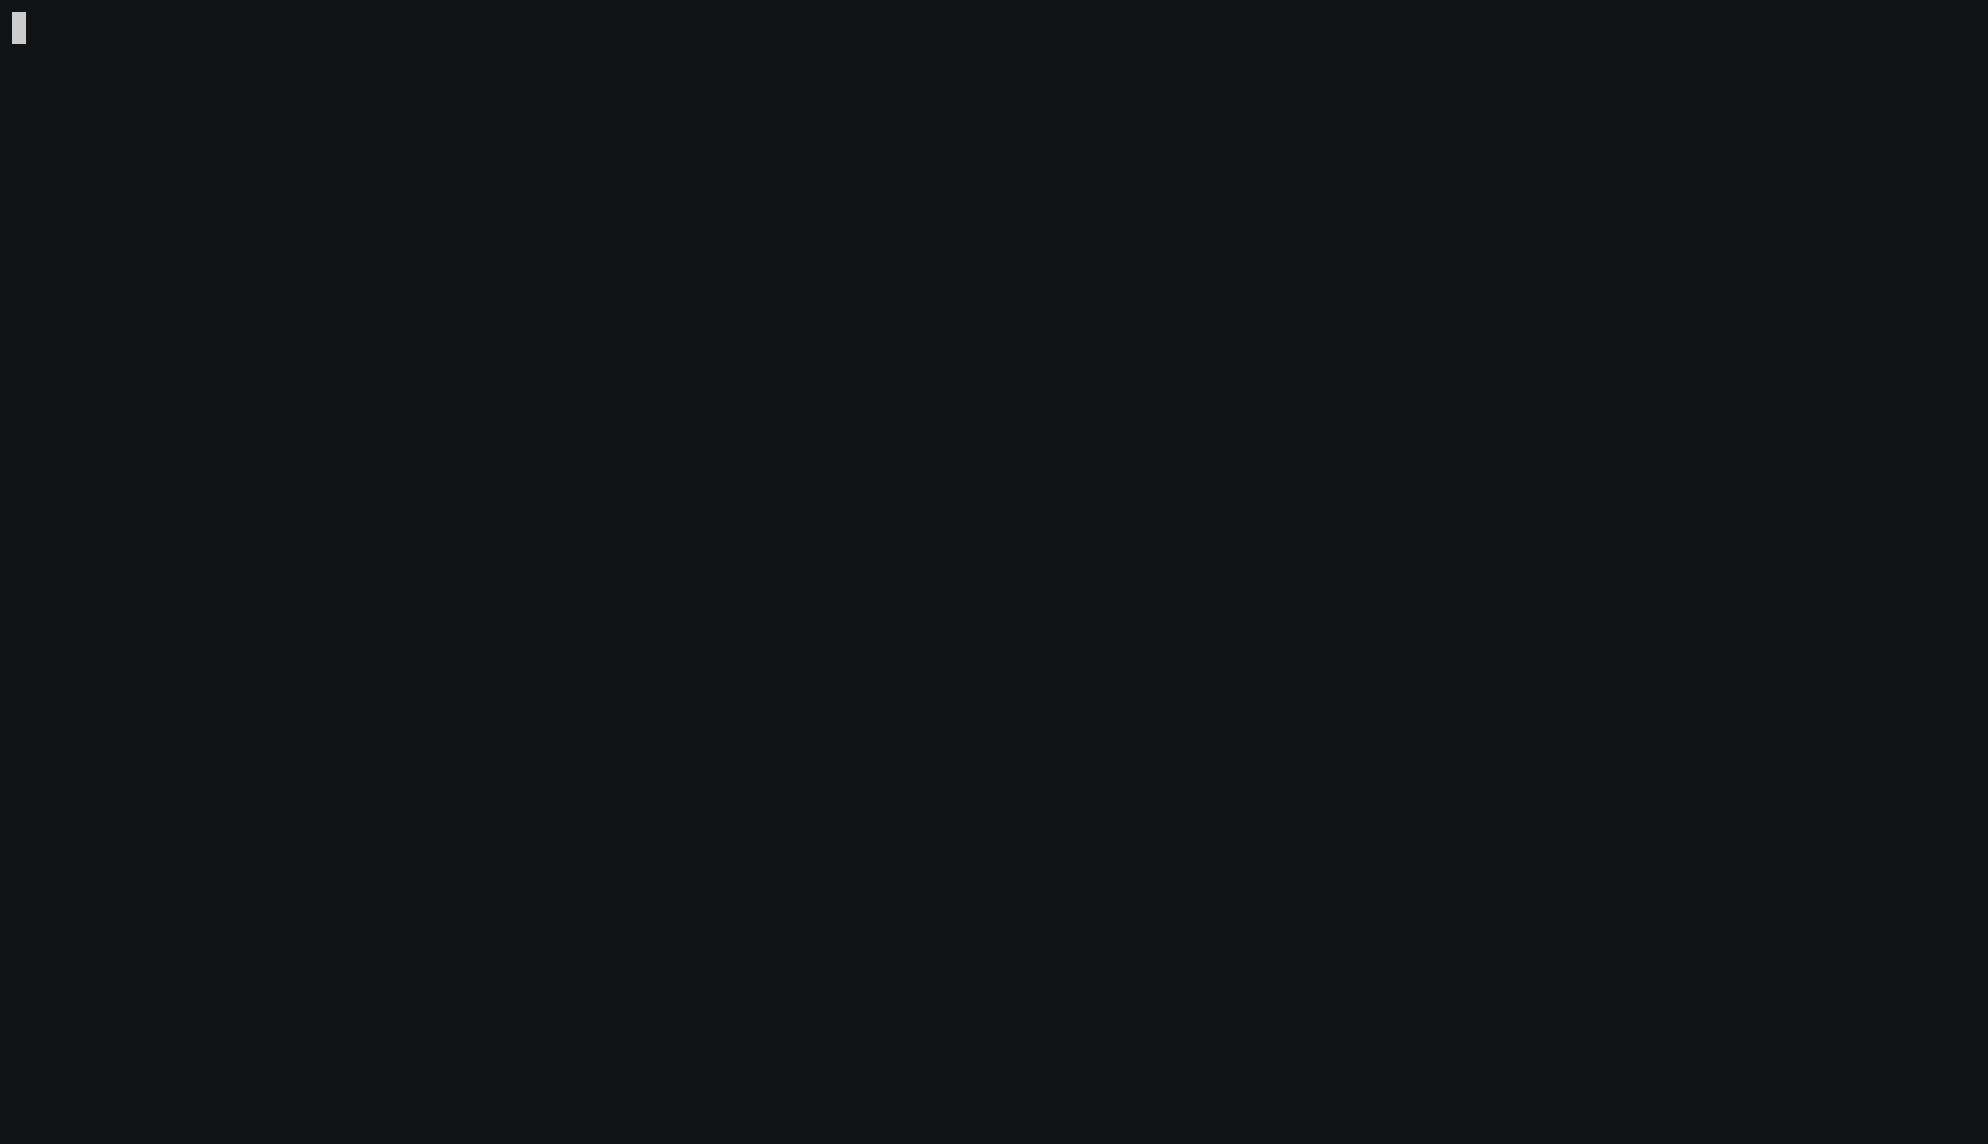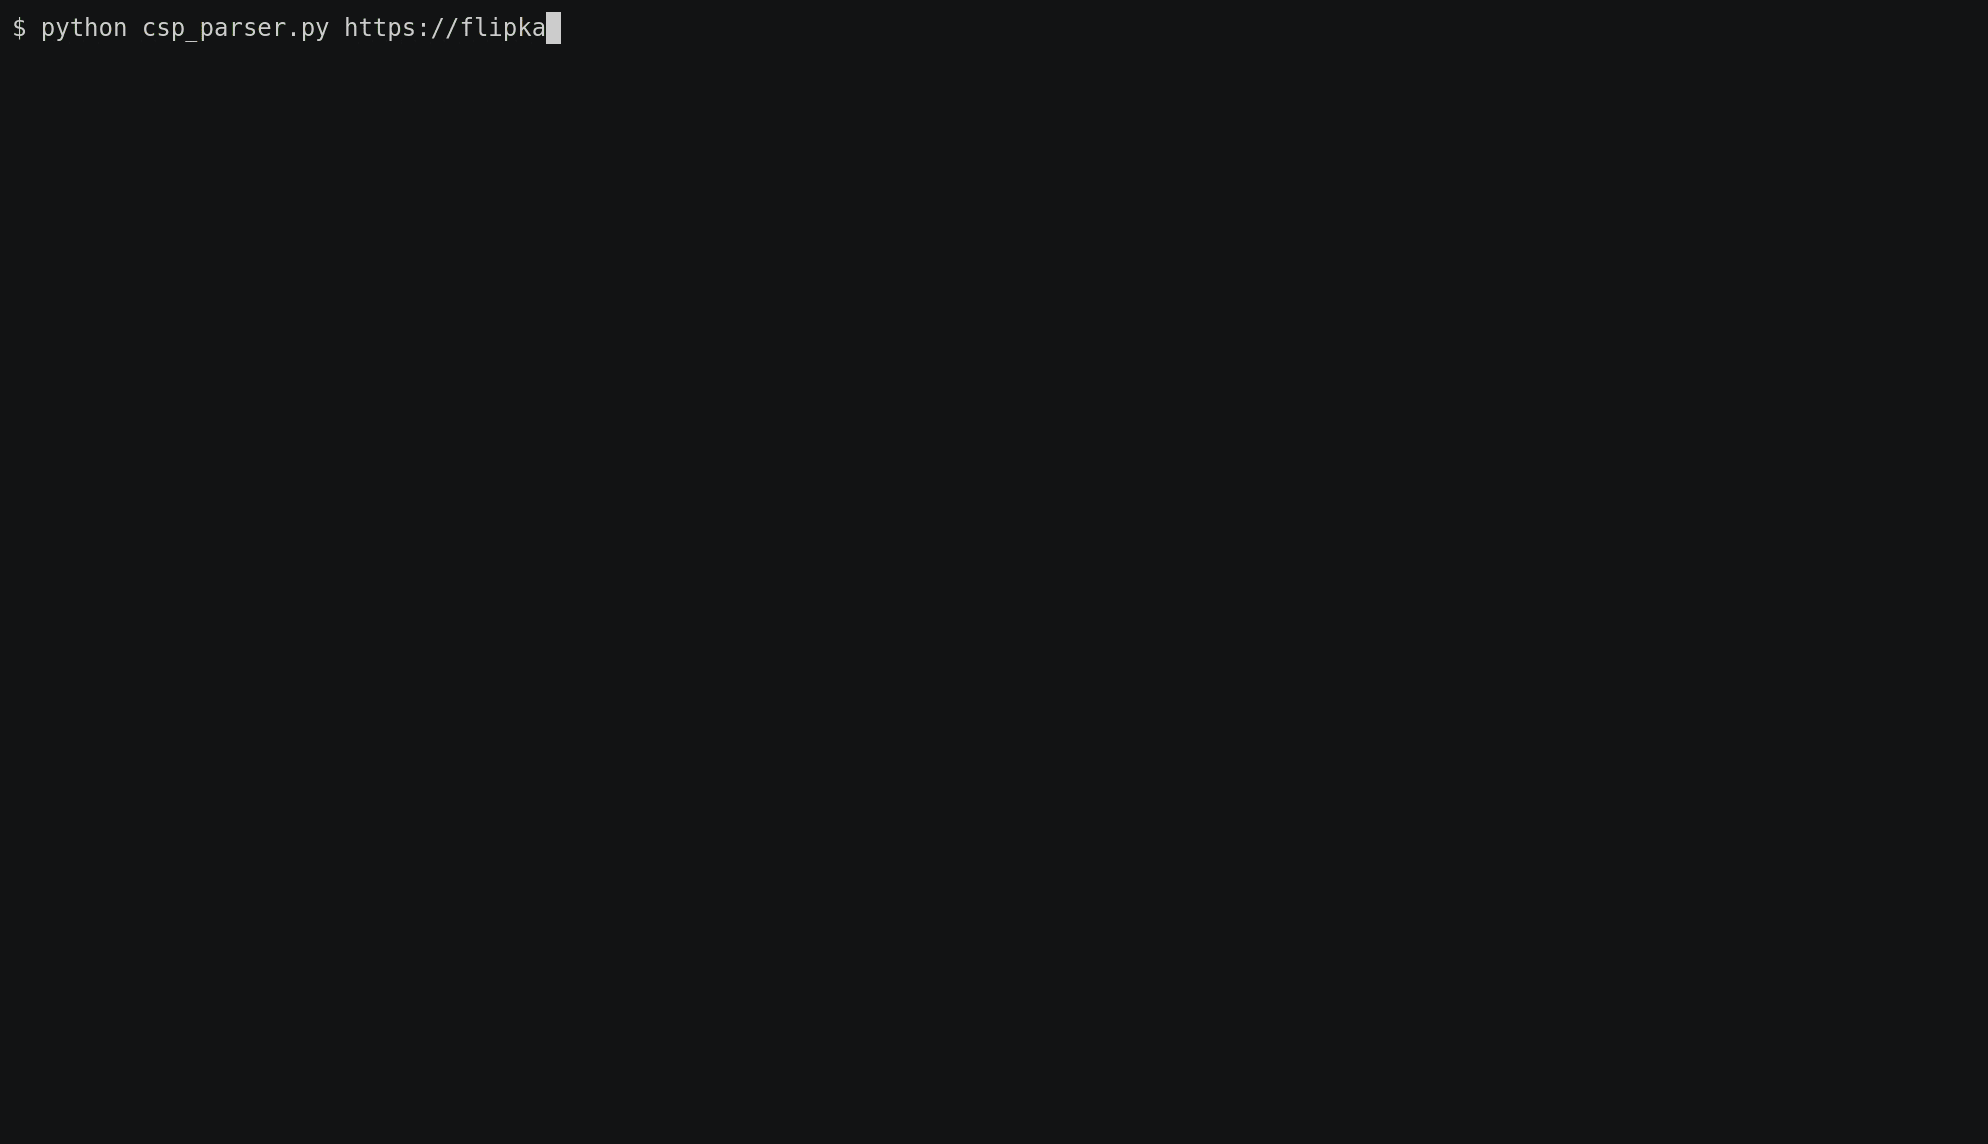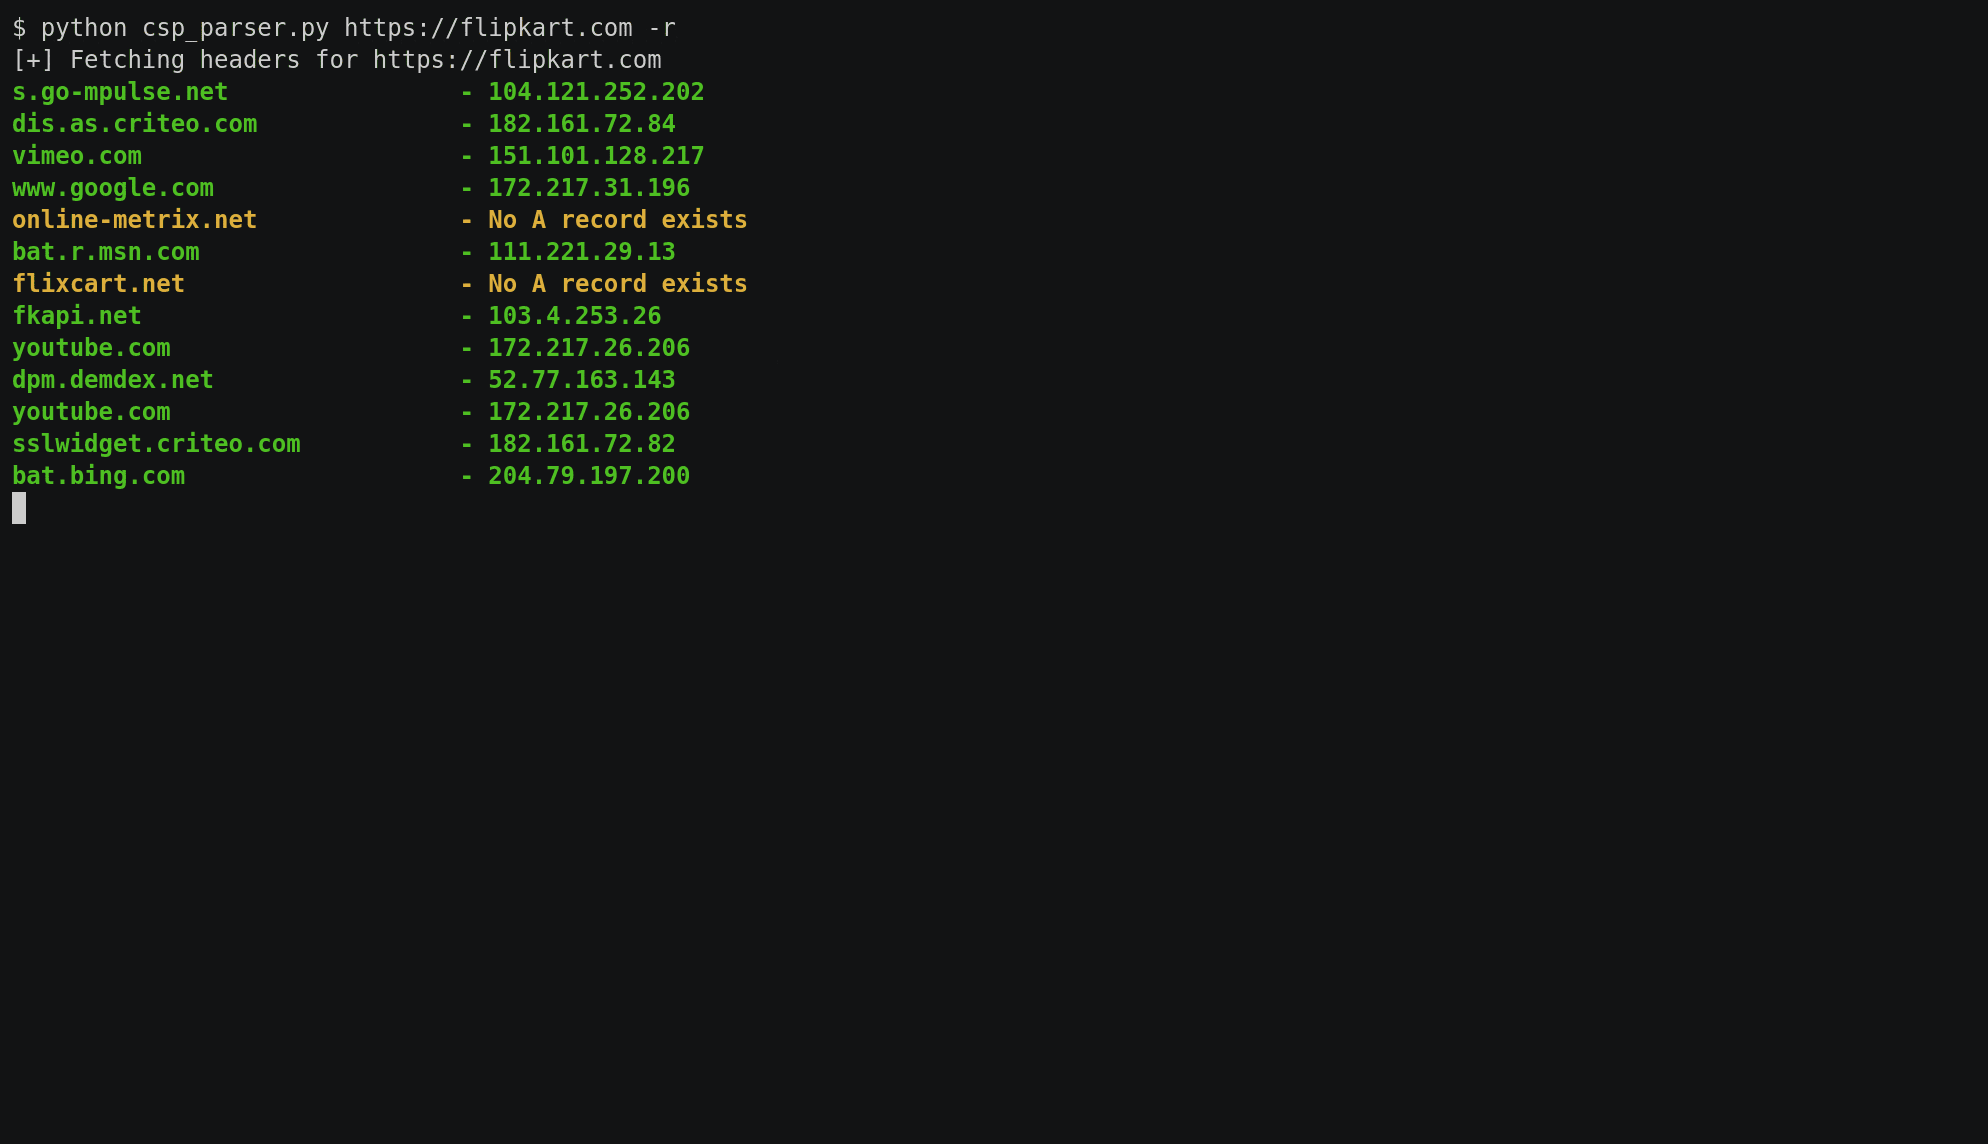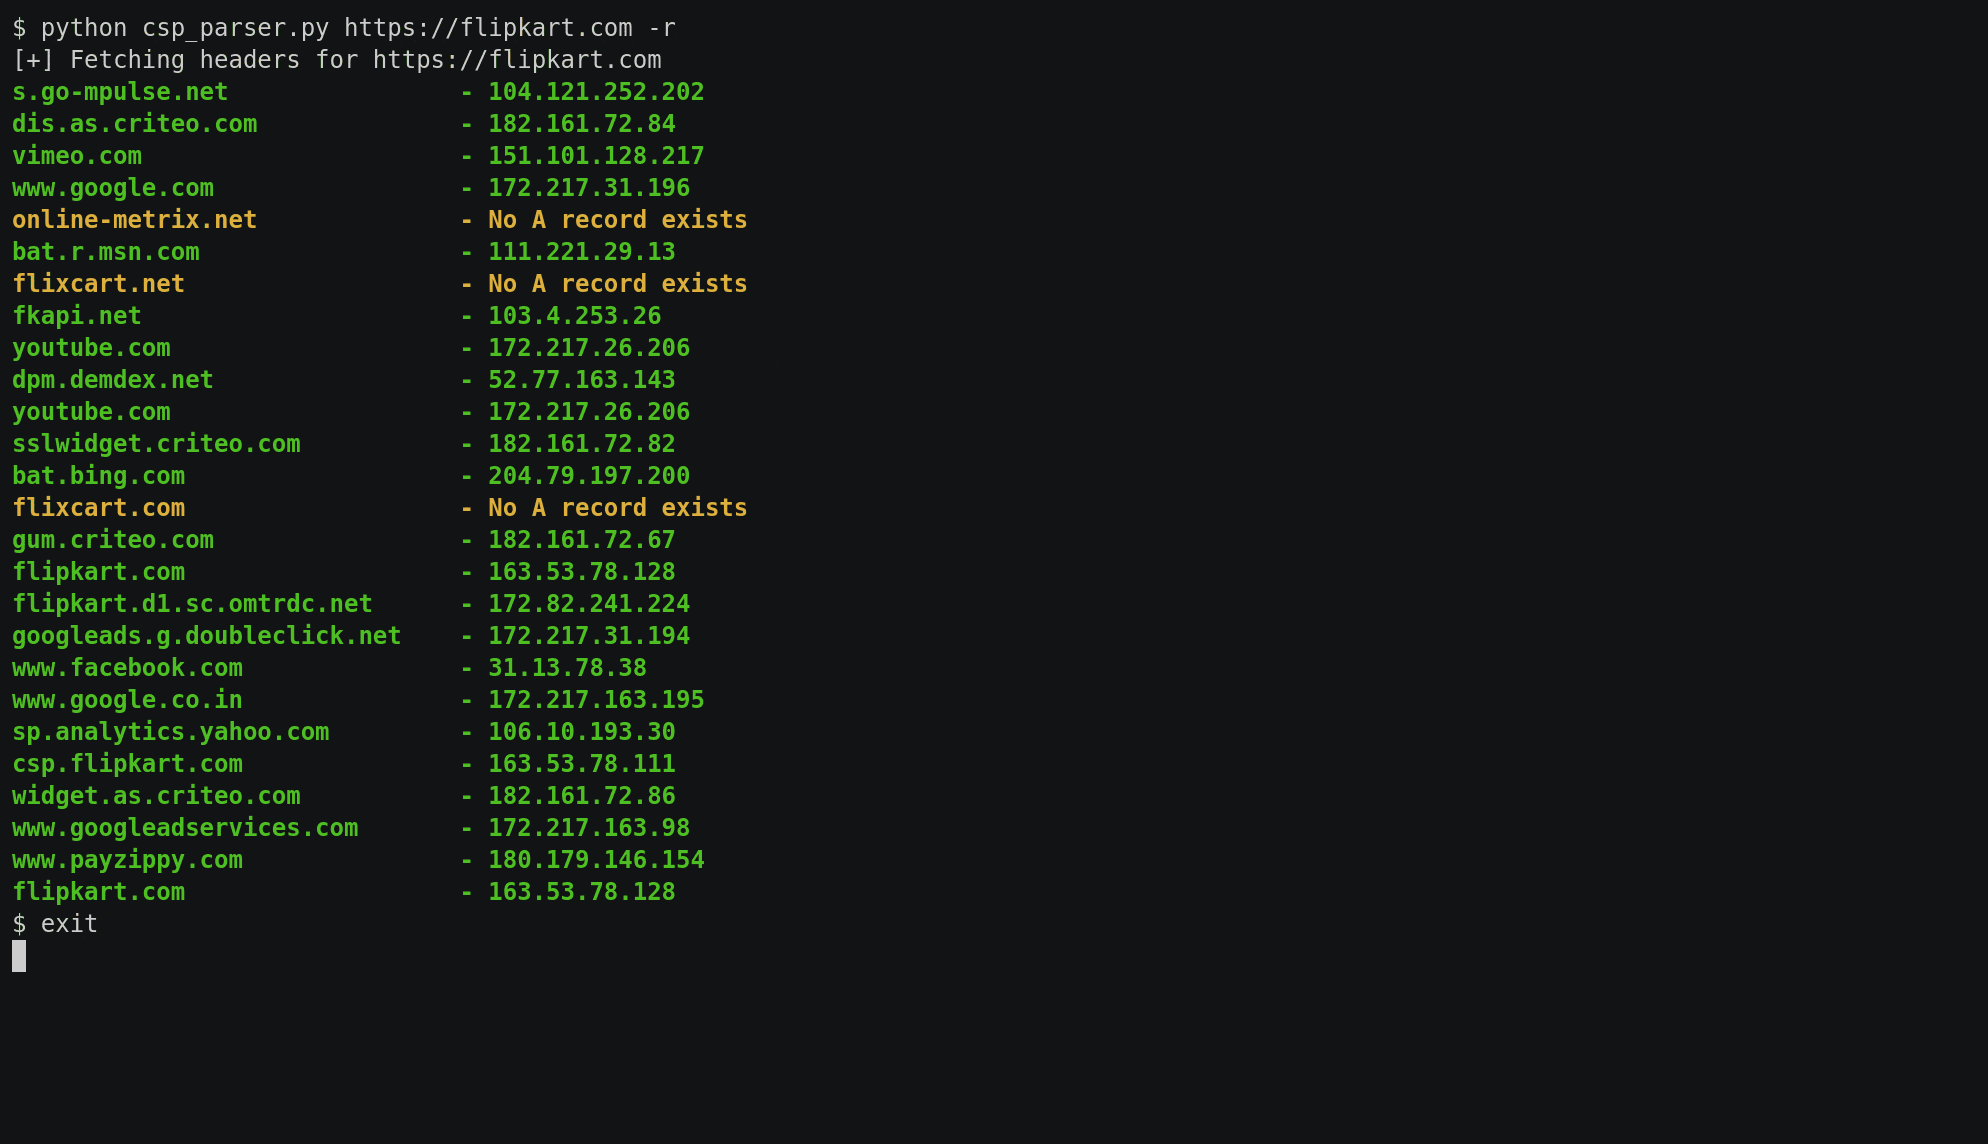
एक स्क्रिप्ट जो Content Security Policy(CSP) हेडर से डोमेन नाम निकालती है
 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
 reddyyz/astsu
Python 3 और Scapy का उपयोग करके विकसित एक नेटवर्क स्कैनर उपकरण।
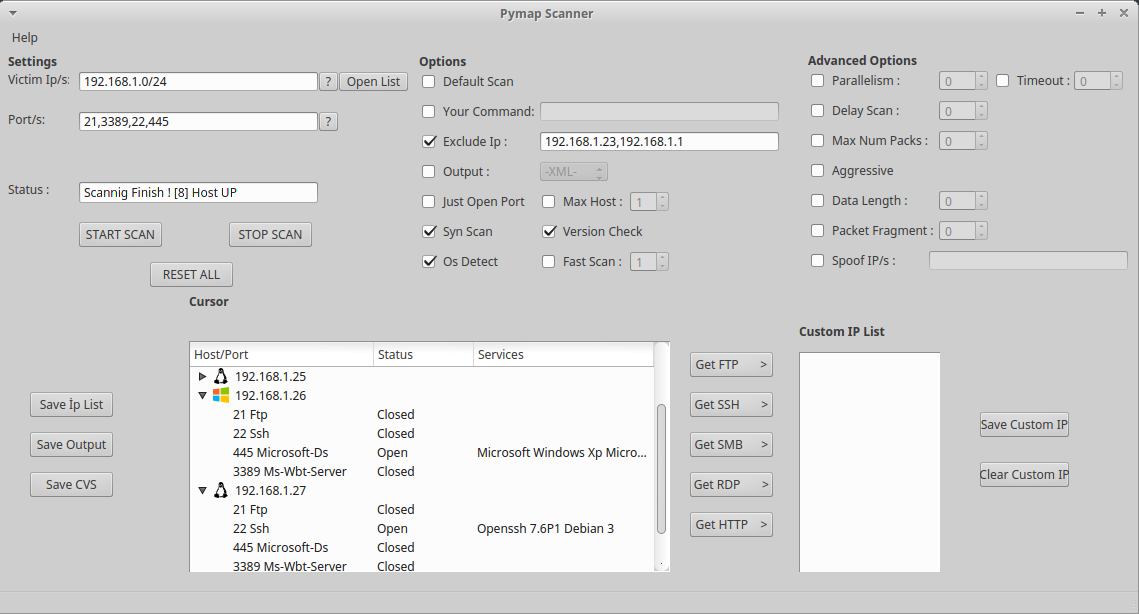 azizaltuntas/pymap-scanner
Nmap के लिए Python-आधारित GUI रैपर, जो नेटवर्क टोही और भेद्यता मूल्यांकन हेतु गति स्कैनिंग, कस्टम सेवा पहचान, और उपयोगकर्ता-नियंत्रित पैरामीटर प्रदान…
 tw-d/wifi-pineapple-mk7_rest-client
WiFi Pineapple Mark VII API के साथ WiFi हैकिंग वर्कफ़्लो
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/Xcode और iOS/iPadOS/tvOS विकास उपकरणों में एक डिज़ाइन दोष उसी नेटवर्क में एक हमलावर को लक्ष्य उपकरण पर दूरस्थ…
 macmod/flashingestor
TUI-आधारित Active Directory डेटा संग्राहक जो LDAP ऑब्जेक्ट्स को ग्रहण करता है, दूरस्थ RPC/SMB/HTTP संग्रह करता है, और आक्रमण पथ विश्लेषण के लिए…
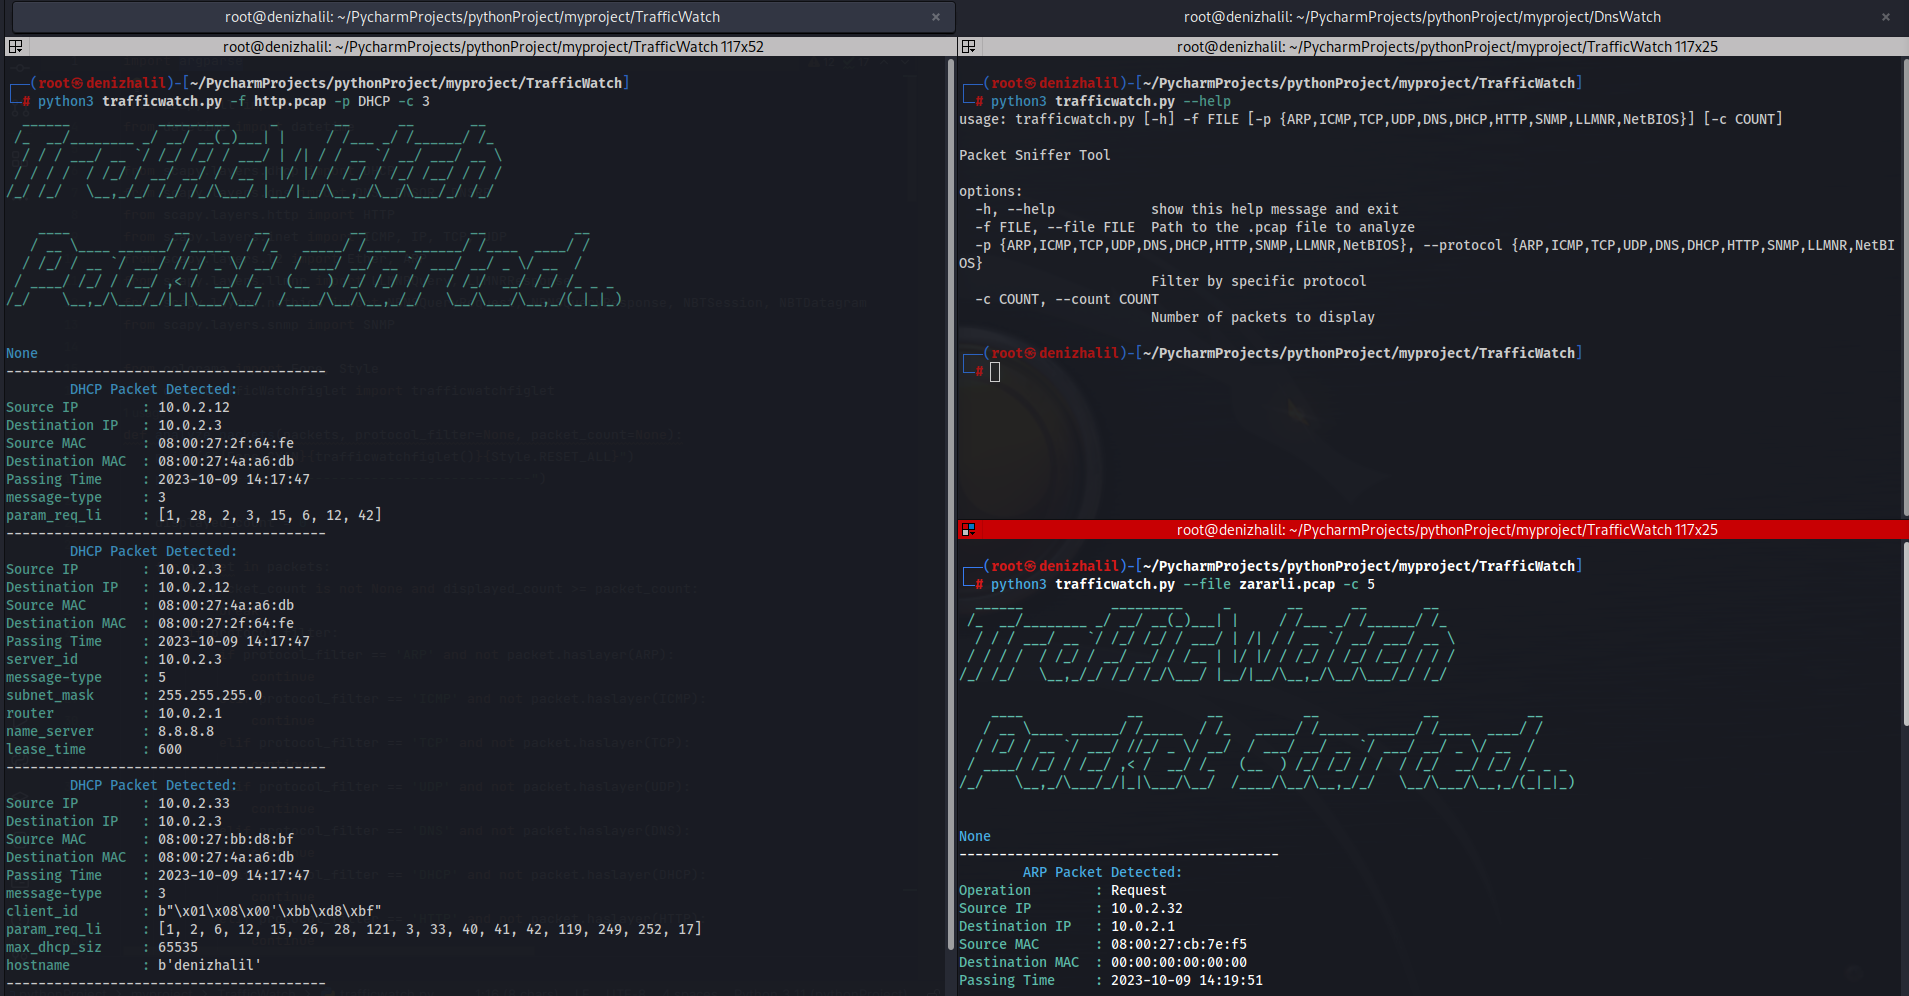 halildeniz/trafficwatch
PCAP-आधारित पैकेट स्निफर और विश्लेषक जो ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR, और NetBIOS प्रोटोकॉल निरीक्षण को फ़िल्टरिंग और सारांश…
 lsecqt/find-adminaccess
यह C# टूल पूरे डोमेन पर एडमिन एक्सेस के लिए स्प्रे करता है।
 mrhenrike/embedxpl-forge
एम्बेडेड डिवाइस सुरक्षा मूल्यांकन फ्रेमवर्क — 700 मॉड्यूल, 350 CVE, 55 विक्रेता, APT Group Engine। राउटर, IP कैमरे, GPON ONT, ISP CPE, IoT/एम्बेडेड…
 nccgroup/conmachi
कंटेनर ब्लैकबॉक्स सुरक्षा ऑडिटिंग टूल: लक्ष्य कंटेनर के अंदर से सुरक्षा कॉन्फ़िगरेशन की सूची बनाता है।
 falcon-lnhg/mwebfp
LNHG - सामूहिक वेब फिंगरप्रिंटर
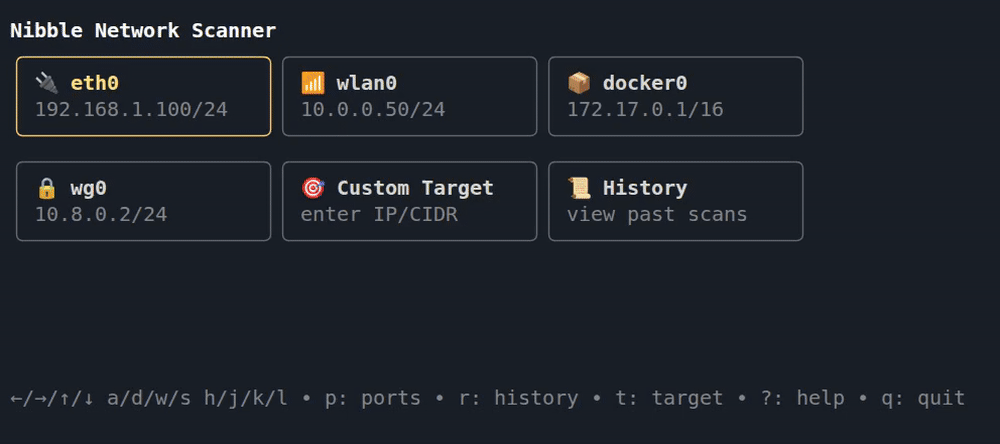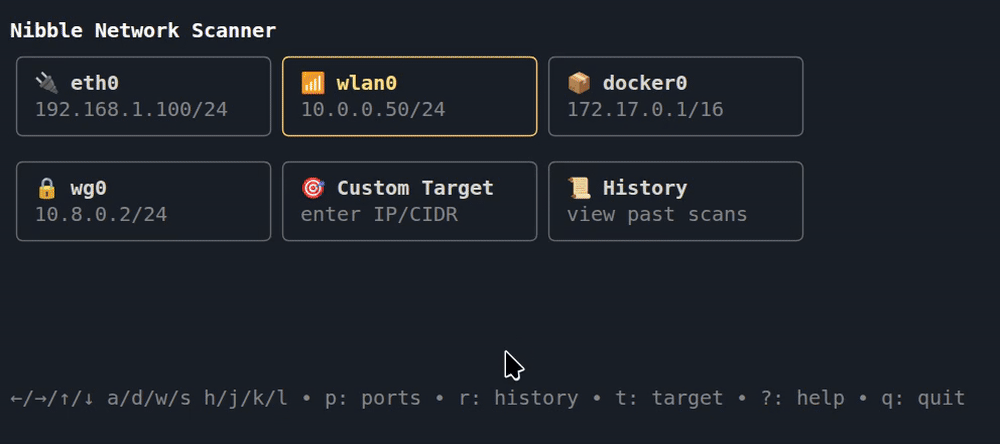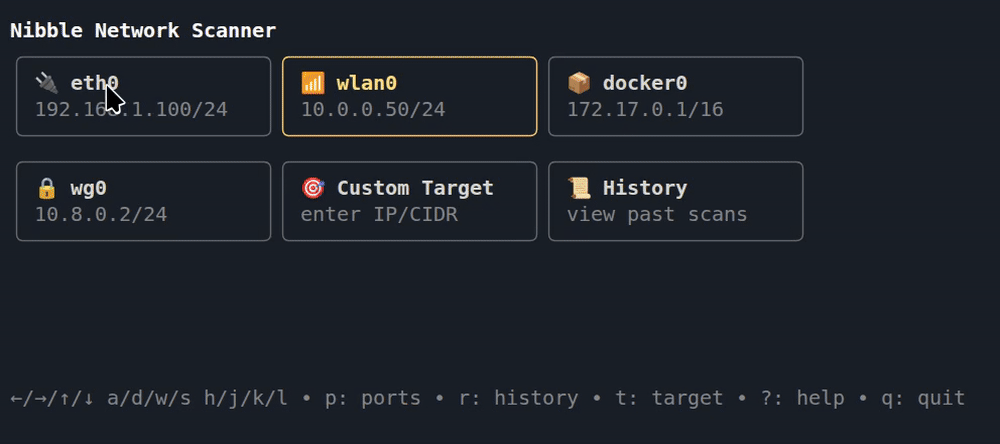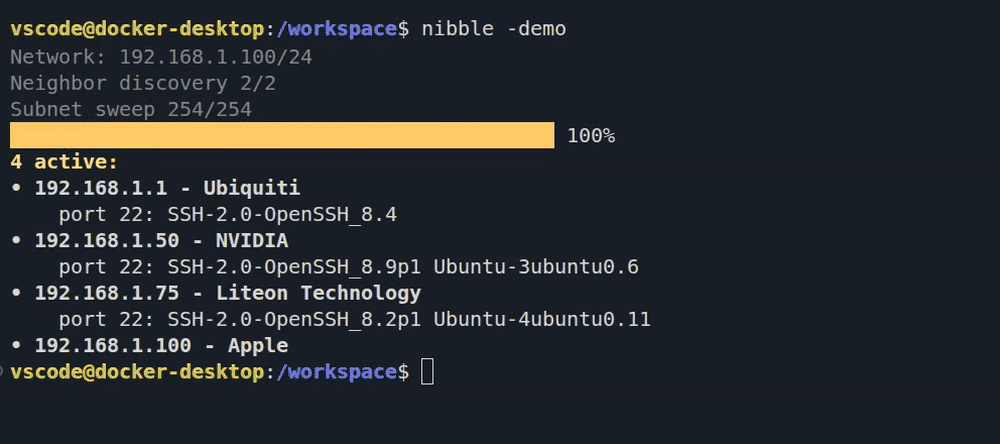 backendsystems/nibble
उपयोग में आसान नेटवर्क स्कैनर, क्लिक करने योग्य टीयूआई इंटरफेस के साथ
 knowledge-wisdom-understanding/recon
Nmap परिणामों के आधार पर लक्ष्य की गणना करें
 90n45-d3v/dbmonster
आरएफ गतिविधियों के माध्यम से आस-पास के उपकरणों को ट्रैक करने और पता लगाने के लिए एक मल्टीटूल।
 luijait/gonet-scanner
Golang नेटवर्क स्कैनर ARP डिस्कवरी और स्वयं के पार्सर के साथ
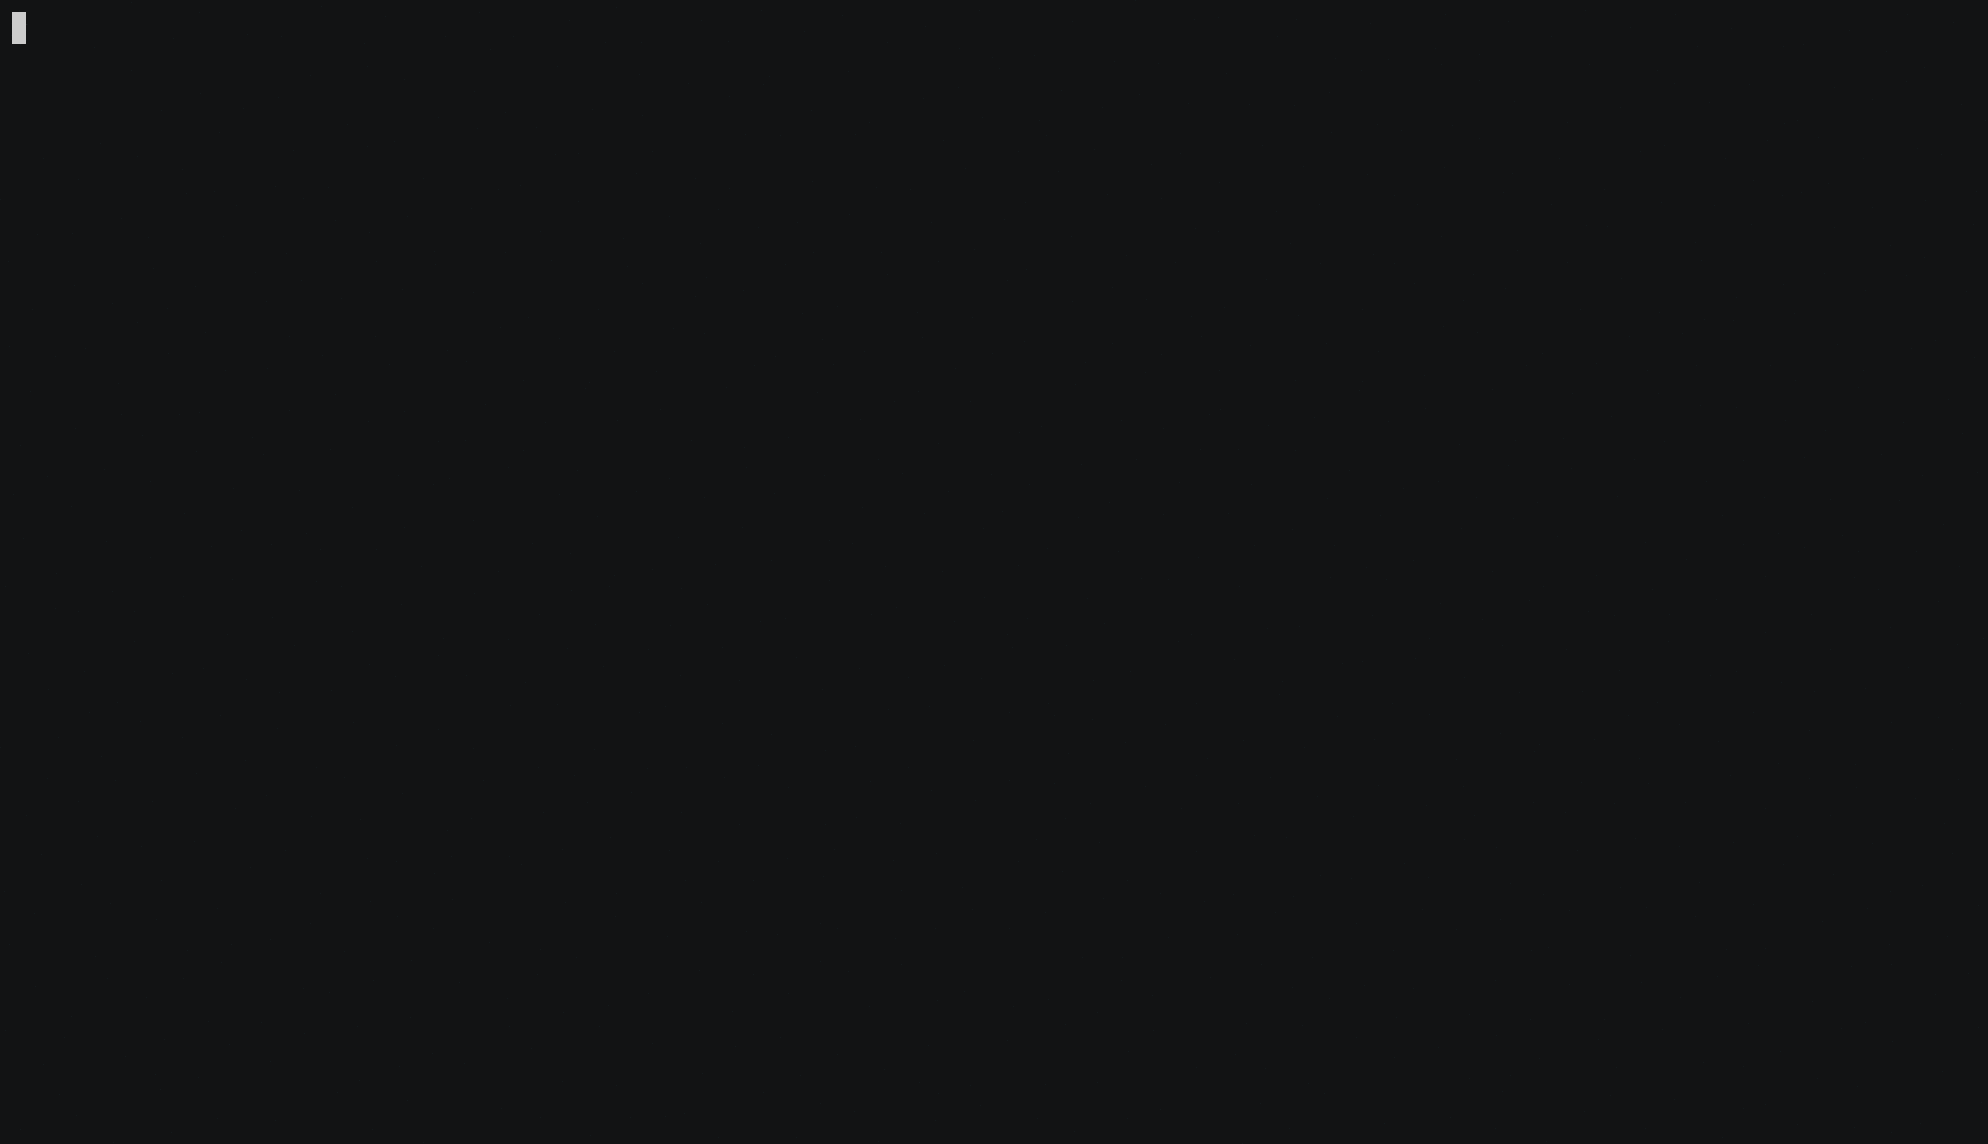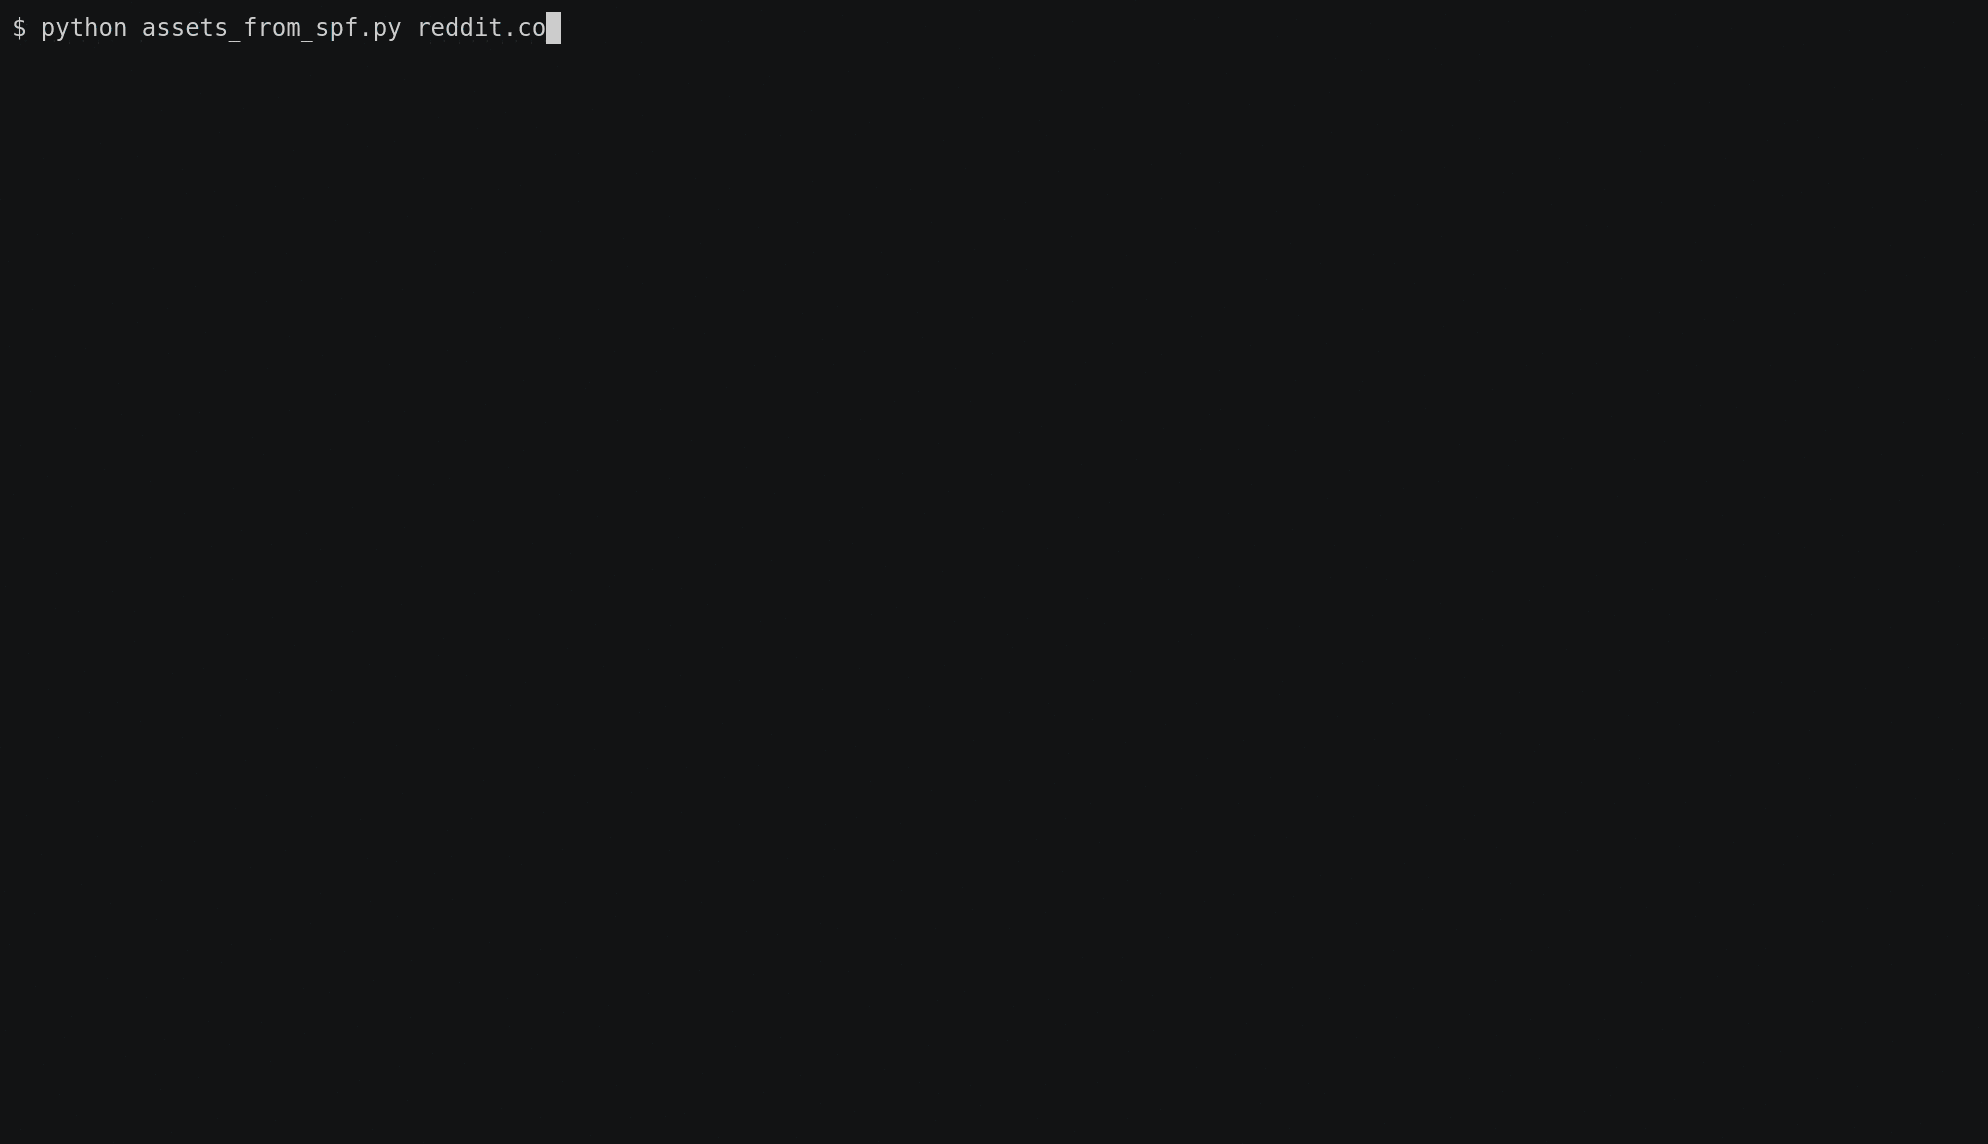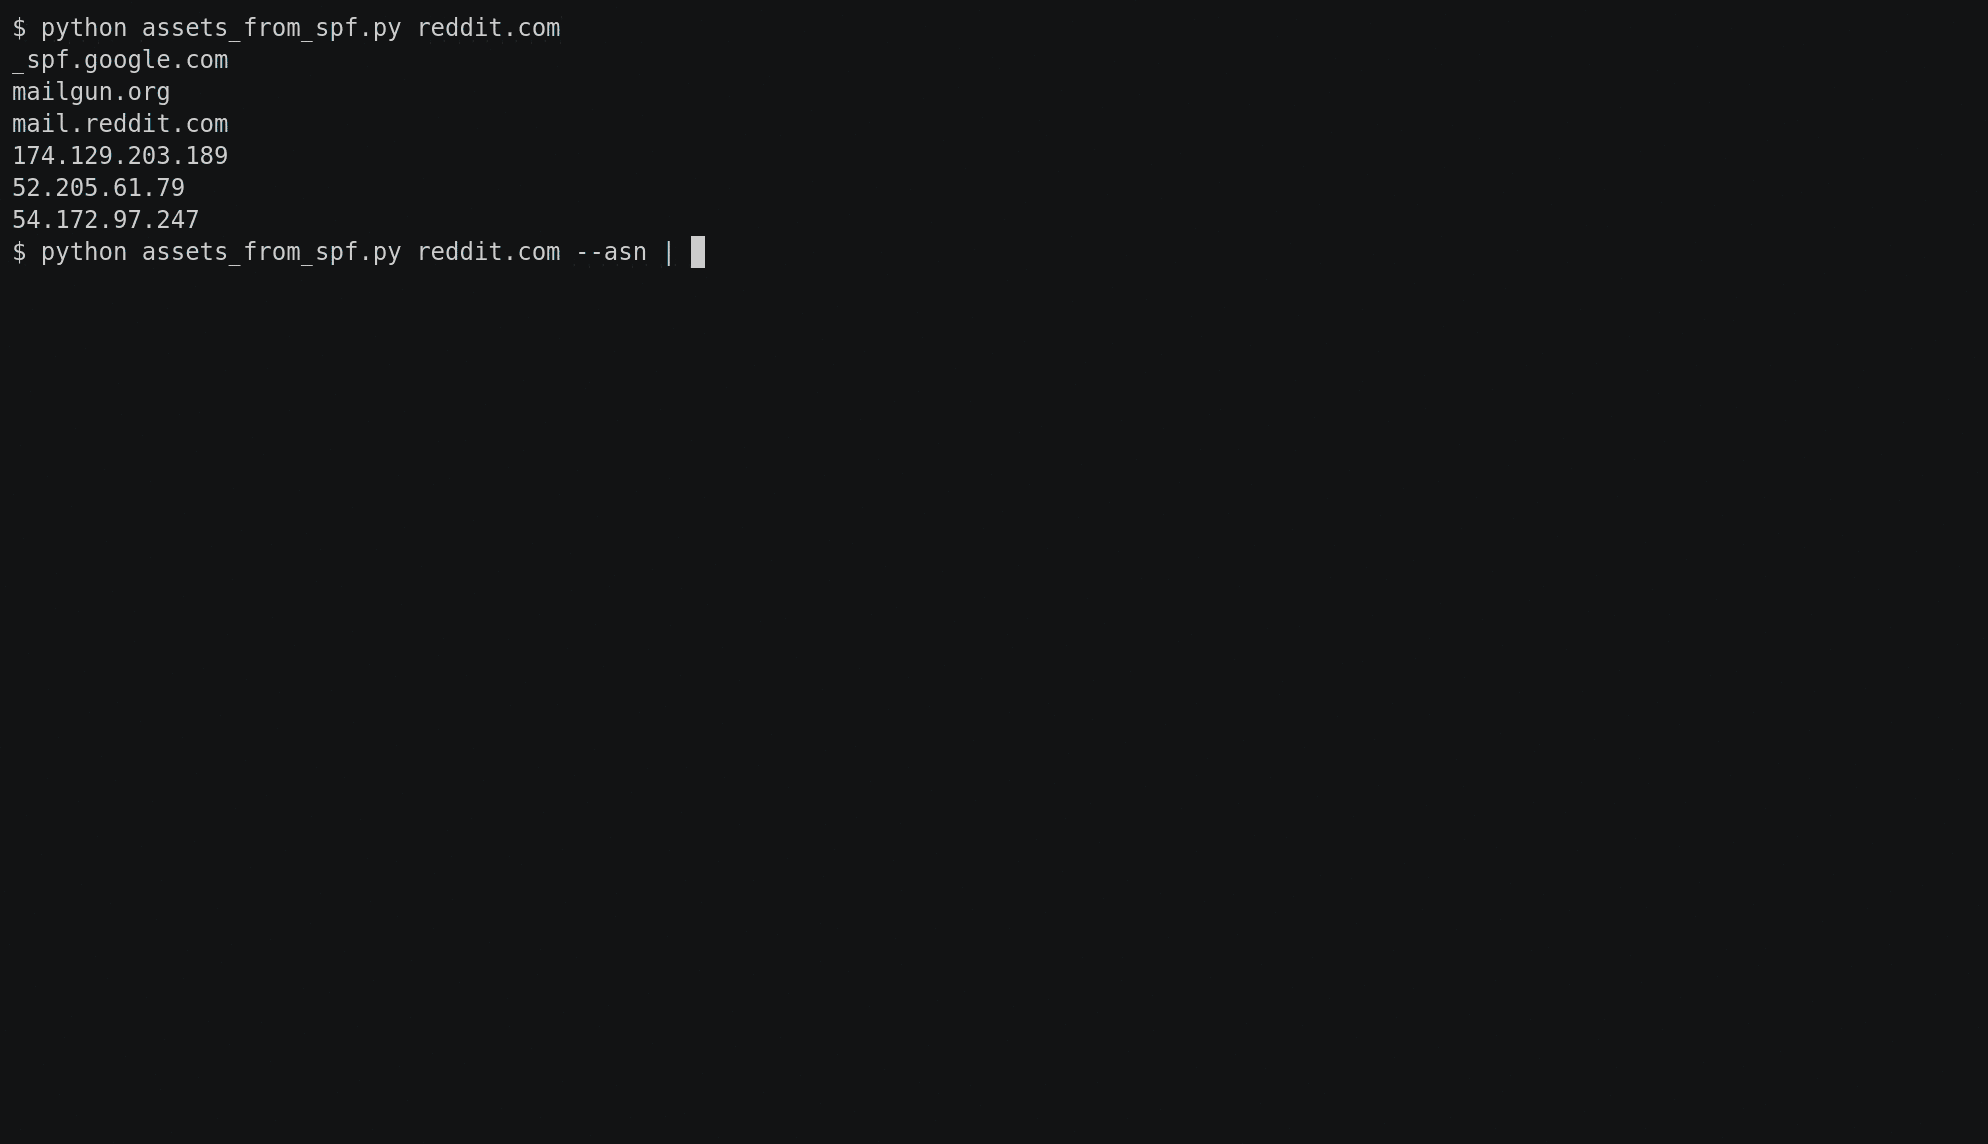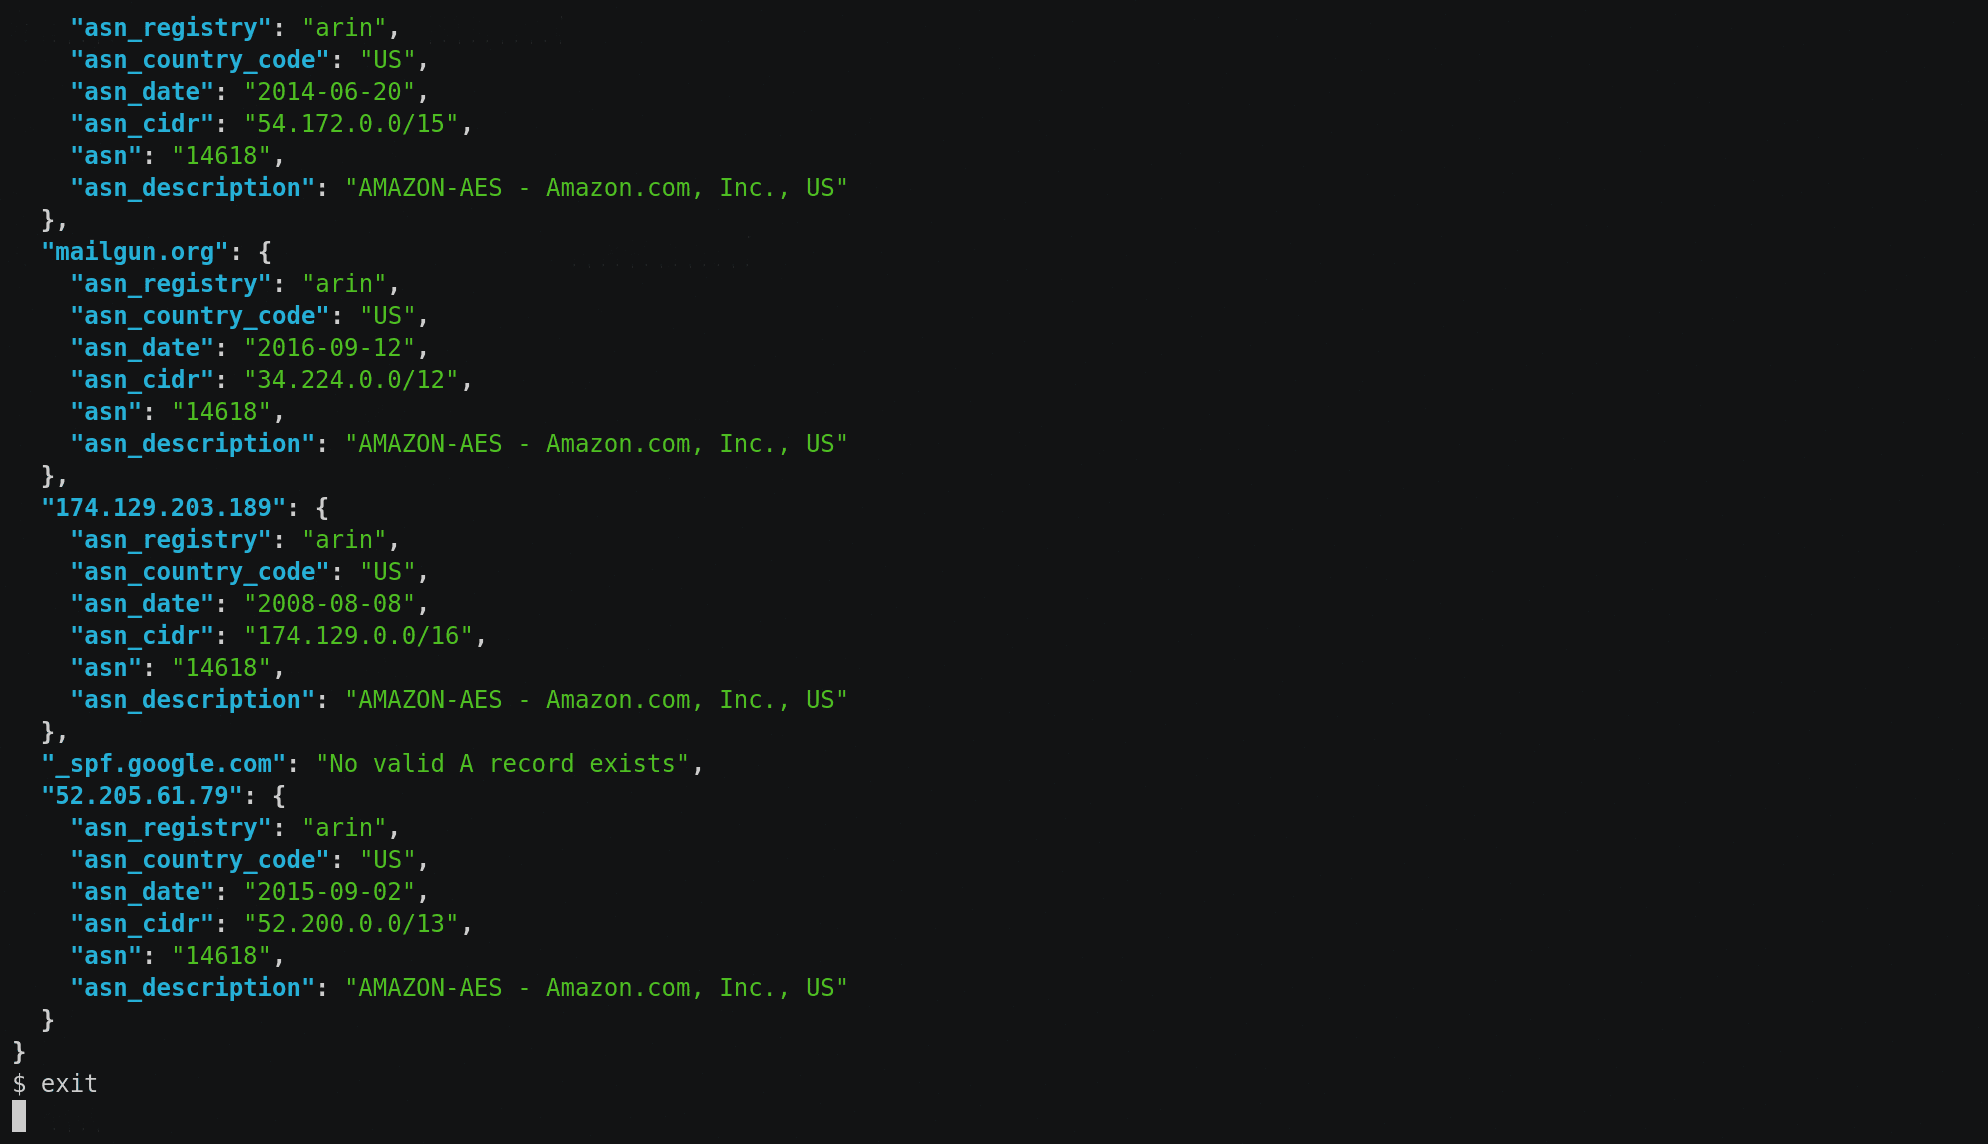 0xbharath/assets-from-spf
SPF रिकॉर्ड से नेट ब्लॉक और डोमेन नाम पार्स करने के लिए एक Python स्क्रिप्ट