
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
nibble — उपयोग में आसान नेटवर्क स्कैनर, क्लिक करने योग्य टीयूआई इंटरफेस के साथ | Kitploit

उपकरण/GitHubGitHub/backendsystems/nibble
सामान्य उपयोगिताएँटोहीनेटवर्क मैपिंगपोर्ट स्कैनिंगजानकारी एकत्र करनानेटवर्क सुरक्षा
GitHubbackendsystems/nibble

nibble

उपयोग में आसान नेटवर्क स्कैनर, क्लिक करने योग्य टीयूआई इंटरफेस के साथ

रिपॉजिटरी देखें
1935444 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

GitHub Stars PPA COPR AUR brew winget npm PyPI

Nibble

Nibble एक CLI टूल है जो स्थानीय नेटवर्क स्कैनिंग के लिए है, जो गति और उपयोग में आसानी पर केंद्रित है।

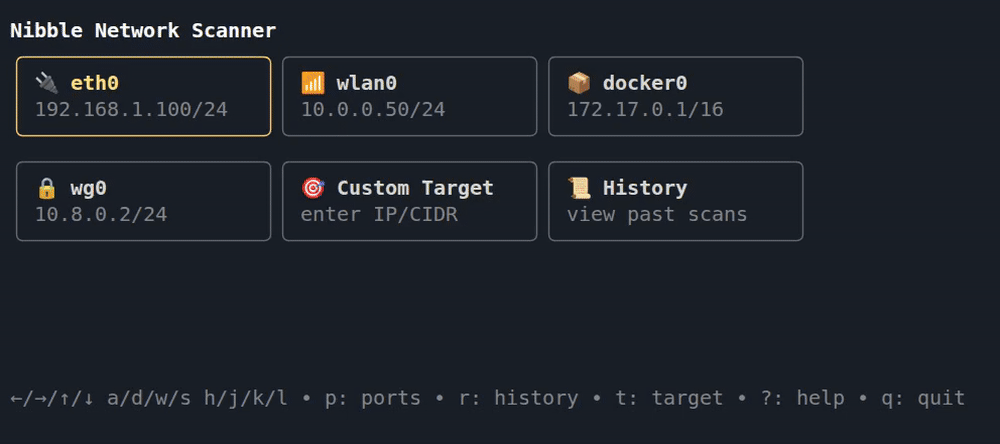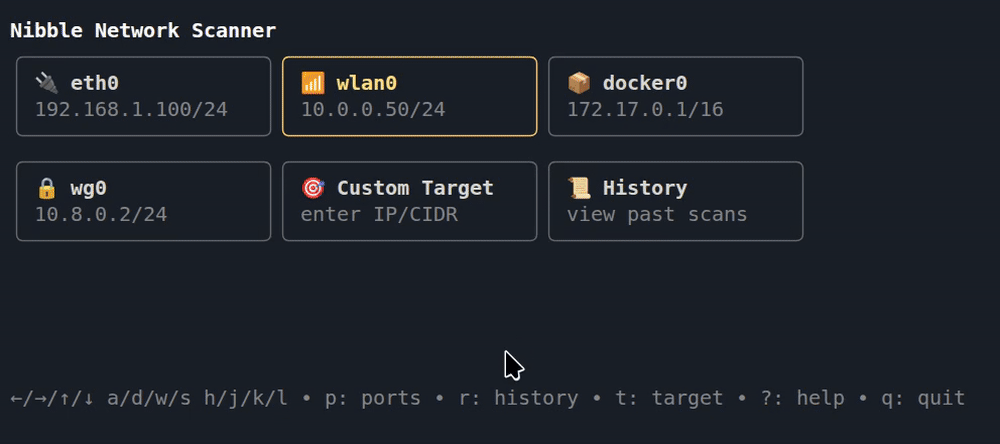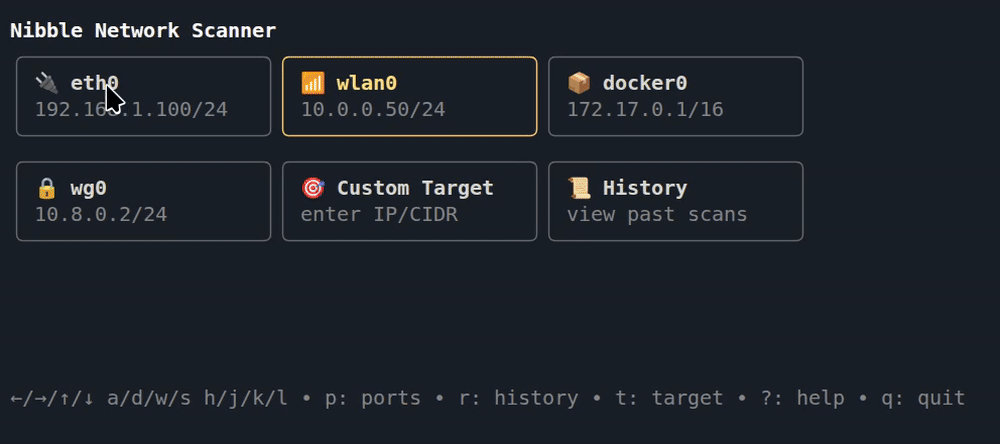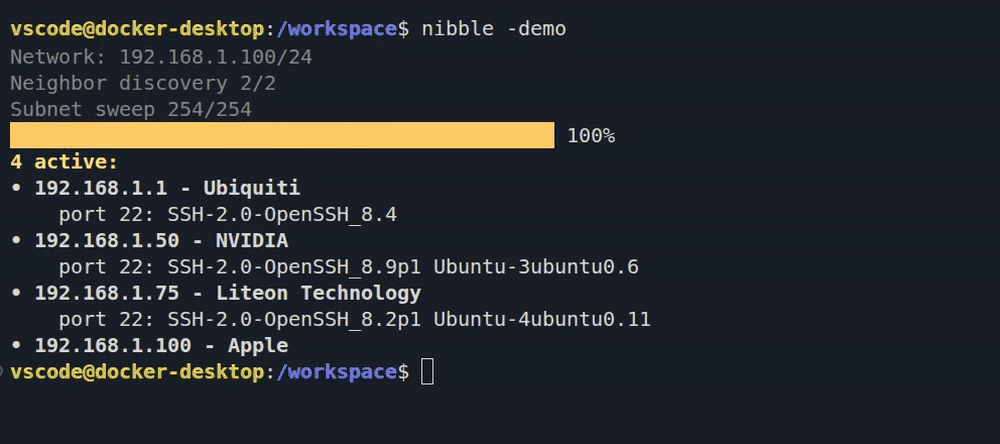
एक नेटवर्क इंटरफ़ेस चुनें, और यह आपके स्थानीय सबनेट को स्कैन करता है। होस्ट, हार्डवेयर निर्माता, खुले पोर्ट और उनकी सेवाओं को सूचीबद्ध करता है।

Clickable interface with mouse support

  • ⚡ बिजली की तेज़, हल्के थ्रेड का उपयोग करके स्कैन करता है
  • 🔒 सुरक्षित, प्रशासक पहुंच या विशेष विशेषाधिकारों की आवश्यकता नहीं है
  • 🥷 गुप्त, स्कैन शुरू होने से पहले कोई नेटवर्क सिग्नल उत्सर्जित नहीं करता
  • क्लिक करने योग्य इंटरफ़ेस, नेविगेट और स्कैन करने के लिए अपने माउस का उपयोग करें 🖱️
    • या ↑/↓/←/→, w/s/a/d या h/j/k/l से नेविगेट करें
    • संदर्भ-जागरूक सहायता स्क्रीन, हॉटकी: ?
  • डॉकर नेटवर्क और WSL समर्थन 📦
    • जब डॉकर सॉकेट का पता चलता है तो तुरंत डॉकर नेटवर्क स्कैन
    • WSL के अंदर से विंडोज इंटरफ़ेस को स्कैन कर सकता है
  • पता लगाए गए हार्डवेयर निर्माताओं को दिखाता है: 📙
    • Raspberry Pi, Ubiquiti, Apple और 40,000 अन्य विक्रेता आईडी
    • खुले पोर्ट पर सेवा बैनर पढ़ता है (उदाहरण के लिए, ssh या nginx)
  • रंग आपके टर्मिनल थीम से स्वचालित रूप से मेल खाते हैं 🌈
  • डिफ़ॉल्ट रूप से SSH, Telnet, HTTP, HTTPS, SMB, RDP, और अधिक शामिल हैं
    • कस्टम पोर्ट की सूची पर सेट किया जा सकता है जो भविष्य में उपयोग के लिए संग्रहीत होते हैं
    • लक्षित नेटवर्क स्कैन के लिए लक्ष्य मोड
  • पिछले स्कैन देखने के लिए इतिहास मोड 📜
  • स्क्रिप्टिंग और ऑटोमेशन के लिए JSON आउटपुट के साथ हेडलेस मोड 🤖

इतिहास

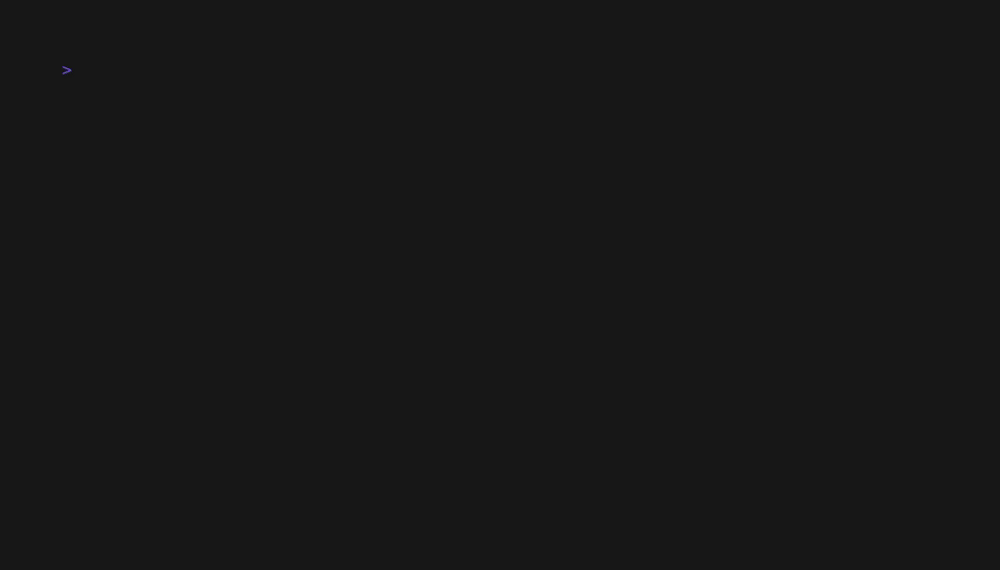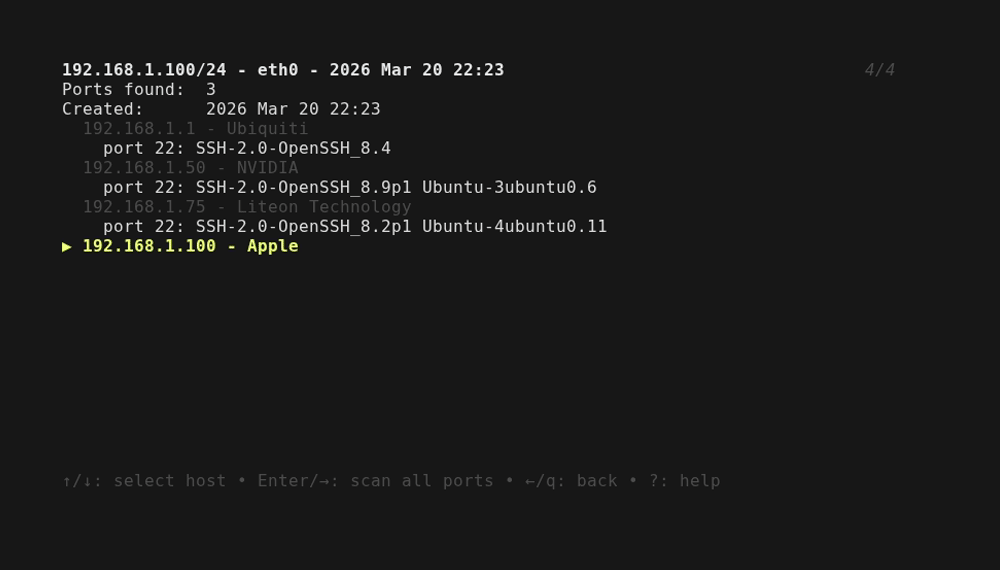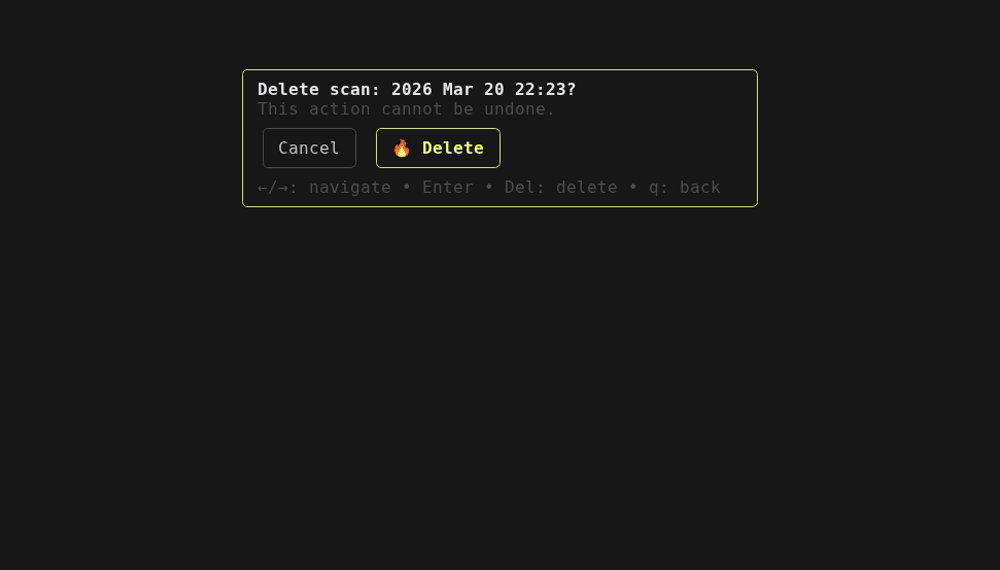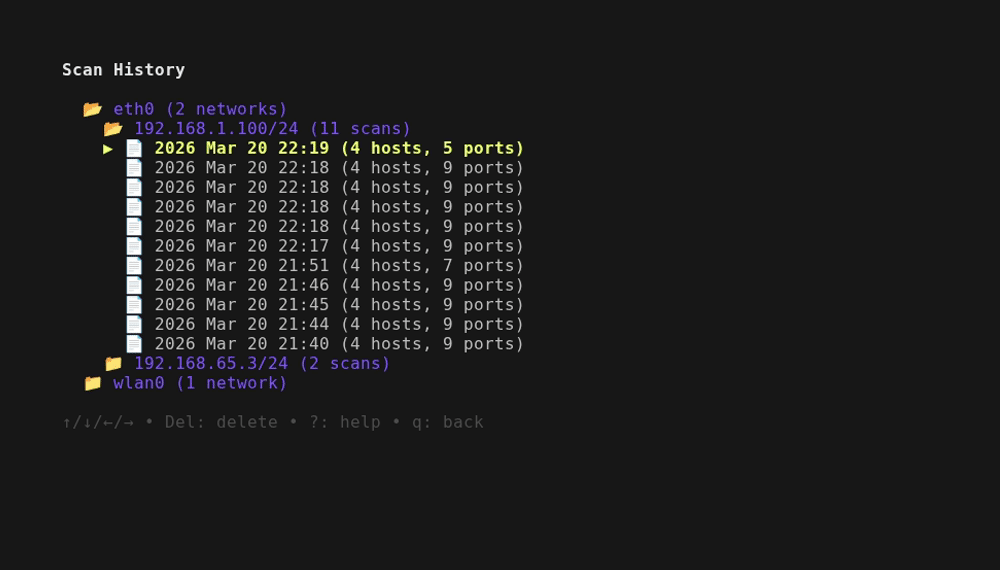
पिछले स्कैन, मिले होस्ट देखें और सभी होस्ट पोर्ट को फिर से स्कैन करें। हॉटकी: r इतिहास सत्रों के बीच आपकी स्थिति को याद रखता है, तो आप अपने अंतिम देखे गए स्कैन में वापस आ सकते हैं।
Nibble history

आसान स्थापना

प्लेटफ़ॉर्मप्रबंधककमांड
Ubuntu
या Mint, Pop!_OS, Zorin, ...
aptsudo add-apt-repository ppa:backendsystems/ppa
sudo apt install nibble
Fedora
या RHEL, CentOS Stream, ...
dnfsudo dnf copr enable @backendsystems/nibble
sudo dnf install nibble
Arch Linuxauryay -S nibble-bin
macOSbrewbrew install backendsystems/tap/nibble
🪟 Windowswingetwinget install backendsystems.nibble
कोई भीnpmnpm install -g @backendsystems/nibble
या npx @backendsystems/nibble
कोई भीpippipx install nibble-cli
कोई भीgogo install github.com/backendsystems/nibble@latest

Linux, macOS और Windows (amd64/arm64) के लिए पूर्व-निर्मित बायनेरिज़ Releases पृष्ठ पर उपलब्ध हैं।

उपयोग

CLI को nibble कमांड से चलाएं, एक नेटवर्क इंटरफ़ेस चुनें। इंटरफ़ेस आइकन: 🔌ईथरनेट, 📶वाई-फ़ाई, 📦कंटेनर, 🔒वीपीएन।

हेडलेस मोड

TUI के बिना स्कैन चलाएं। JSON आउटपुट। -i इनपुट फ़्लैग द्वारा सक्रिय। हेडलेस स्कैन इतिहास में सहेजे नहीं जाते हैं।

-i स्कैन लक्ष्य, अल्पविराम से अलग या एक फ़ाइल (example_input) -p कस्टम पोर्ट (उदा. 22,80,8000-8100 या सभी के लिए -) -o आउटपुट को stdout के बजाय फ़ाइल में लिखें (example_output)

nibble -i 192.168.0.0/24
nibble -i 192.168.1.223,10.0.0.12/32 -p - -o results.json
nibble -i targets.txt -p 22,80,443,8000-8100

एक्ज़िट कोड: 0 सफलता, 1 त्रुटि, 2 अमान्य उपयोग।

लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस प्राप्त है। विवरण के लिए LICENSE फ़ाइल देखें।

नोट: "nibble" नाम और ब्रांडिंग संपत्तियाँ इस लाइसेंस से बाहर रखी गई हैं, ब्रांडिंग शर्तों के लिए अलग LICENSE देखें।

Bubble Tea से निर्मित।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





