
 #1
नेटवर्क टोपोलॉजी, उपकरणों और सेवाओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 cerberussecurity/cve-2017-5689
CVE-2017-5689 (Intel AMT भेद्यता) के लिए Python-आधारित डिटेक्टर जो प्रभावित सिस्टम की पहचान करने के लिए IP पते या रेंज स्कैन करता है।
 feralthedogg/cve-2025-24132-scanner
mDNS-आधारित AirPlay डिवाइस डिस्कवरी टूल जो स्थानीय नेटवर्क को स्कैन करता है और एक सरल GUI इंटरफ़ेस के साथ CVE-2025-24132 ज़ीरो-क्लिक HTTP RCE भेद्यता…
 neutralwarrior/c-port-scanner
एक पोर्ट स्कैनर जो लक्ष्य IP के खुले पोर्ट्स को स्कैन करता है और परिणाम प्रदर्शित करता है, C में निर्मित।
 olimpiofreitas/cve-2025-5349-scanner
Python-आधारित स्कैनर CVE-2025-5349 के लिए जो HTTP/HTTPS पोर्ट्स पर IP रेंज और होस्ट्स की जांच करता है ताकि संवेदनशील Citrix NetScaler इंस्टेंसेस का…
 netomize/http-basma
साइबर सुरक्षा के क्षेत्र में, खतरे का पता लगाने, भेद्यता मूल्यांकन और नेटवर्क मैपिंग के लिए वेब सर्वरों की सटीक पहचान और विशेषता महत्वपूर्ण है। हम…
 qkaiser/awind-research
इस रिपॉजिटरी में Awindinc द्वारा निर्मित और कई निर्माताओं को OEM किए गए वायरलेस प्रेजेंटेशन डिवाइसों पर मेरे द्वारा किए गए शोध से जुड़े दिलचस्प…
 rwincey/cve-2020-5902-nse
CVE-2020-5902 का पता लगाने और शोषण करने के लिए Nmap NSE स्क्रिप्ट, जो F5 BIG-IP ट्रैफिक प्रबंधन उपयोगकर्ता इंटरफ़ेस में एक रिमोट कोड निष्पादन भेद्यता…
 appliedi/telerik_cve-2019-18935
TelerikUI भेद्यता स्कैनर (CVE-2019-18935)
 gmh5225/ollama-hunter
Shodan में सार्वजनिक रूप से उजागर Ollama और llama.cpp सर्वरों को स्कैन करता है, सुरक्षा अनुसंधान के लिए होस्ट, स्थान और उपलब्ध मॉडलों की गणना करता है।
 dsespitia/searchorg
किसी कंपनी के ईमेल डोमेन को डालने पर DNS, NMAP और Shodan का उपयोग करके जानकारी प्राप्त होती है।
 xcodeon1/ssh-killv2
जेलब्रोकन iPhones को लक्ष्य करने वाला SSH ब्रूट-फोर्स टूल जिसमें डिफ़ॉल्ट 'alpine' पासवर्ड होता है, इसमें नेटवर्क स्कैनिंग, वर्डलिस्ट-आधारित…
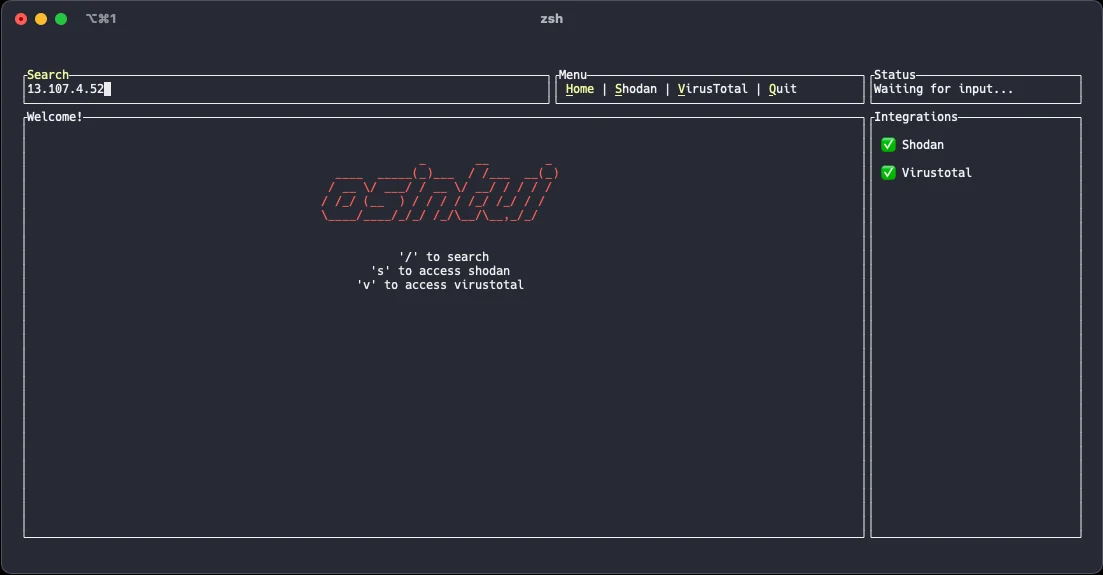 gmh5225/osintui
ओपन सोर्स इंटेलिजेंस टर्मिनल यूज़र इंटरफ़ेस
 joshuatownsend/windows-dns-policy-manager
Windows Server DNS के लिए ब्राउज़र-आधारित GUI — नीतियाँ, ज़ोन, रिकॉर्ड, DNSSEC, DNS over HTTPS, और ब्लॉकलिस्ट। Next.js फ्रंटएंड + PowerShell ब्रिज, 8…
 k0r0pt/project-tauro
एक ट्विस्ट के साथ राउटर WiFi कुंजी रिकवरी/क्रैकिंग टूल।
 aniket2912/internal-network-penetration-testing
आंतरिक नेटवर्क पेनेट्रेशन टेस्टिंग पर शैक्षिक मॉड्यूल: कार्यप्रणाली, हमले के वेक्टर, एन्यूमरेशन, शोषण, विशेषाधिकार वृद्धि, और प्रयोगशाला के…
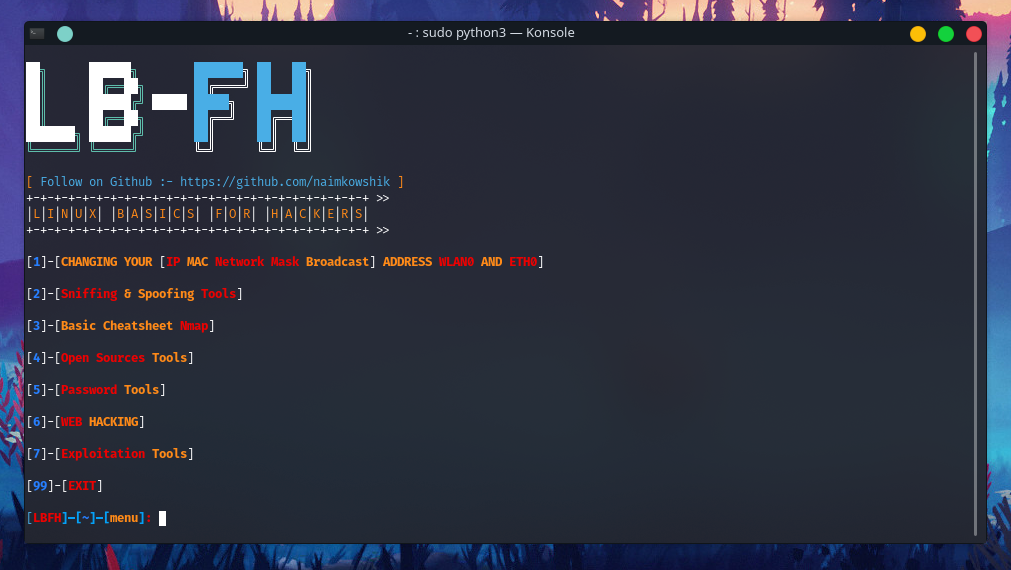 naimkowshik/lbfh
सूचना संग्रह, भेद्यता स्कैनिंग और क्रॉलिंग के लिए एक सर्व-समावेशी उपकरण। सभी पेनेट्रेशन टेस्टरों के लिए एक अनिवार्य उपकरण
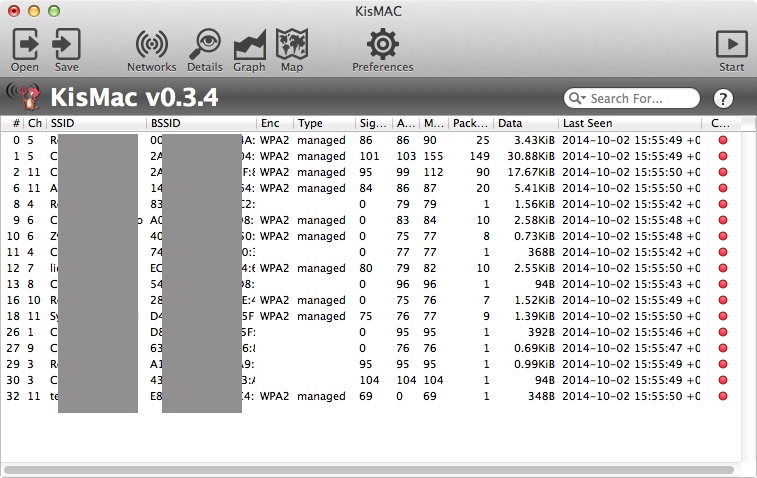 agnidia/kismac2
KisMAC Mac OS X के लिए एक निःशुल्क, ओपन सोर्स वायरलेस स्टंबलिंग और सुरक्षा टूल है।
 constantinefedorov/review.cve-2023-5612
CVE-2023-5612, एक GitLab CE/EE webhook SSRF, के लिए प्रूफ-ऑफ-कॉन्सेप्ट और विश्लेषण। इसमें curl PoC चरण और आंतरिक URL को सत्यापित और ब्रूट-फोर्स करने…








