#1
कॉन्फ़िगरेशन ऑडिटिंग, अनुपालन स्कैनिंग, हार्डनिंग बेंचमार्क और ड्रिफ्ट डिटेक्शन उपकरण।
Kitploit अनुशंसित
 oiyl/cve-2025-46171
vBulletin 3.8.7 मित्र सूची में एक सेवा अस्वीकार भेद्यता का विवरण।
 nitrado/cve-2017-9798
साझा होस्टिंग वातावरण में CVE-2017-9798 की जाँच करता है
 maweil/bidi_char_detector
आपकी फ़ाइलों में Unicode BIDI वर्णों की उपस्थिति की जाँच करता है, जिनका उपयोग सप्लाई चेन हमलों के लिए दुरुपयोग किया जा सकता है। CVE-2021-42574 देखें।
 kubernetes/ingress-nginx
Kubernetes के लिए Ingress NGINX Controller
 jenkinsci-cert/security-3314-3315
CLI को अक्षम करके SECURITY-3314/CVE-2024-23897 और SECURITY-3315/CVE-2024-23898 को कम करने का वर्कअराउंड
 jacobtread/l4j-vuln-patch
यह उपकरण सभी Minecraft संस्करणों में मौजूद CVE-2021-44228 Log4J भेद्यता को पैच करता है। ध्यान दें: Minecraft के संस्करणों को डाउनलोड या अपडेट करने के…
 gravitational/cve-2018-1002105
कुबरनेट्स क्लस्टर भेद्यता स्कैनर जो CVE-2018-1002105 का पता लगाता है, अनधिकृत API पहुंच और दोषपूर्ण अनुरोधों के माध्यम से विशेषाधिकार वृद्धि का…
 grails/gssc-cve-2022-41923
CVE-2022-41923 विशेषाधिकार प्रबंधन भेद्यता के लिए Grails Spring Security Core प्लगइन में वर्कअराउंड गाइड, जो Annotation, InterceptUrlMap और…
 chef-boneyard/bash-shellshock
अप्रचलित: Chef कुकबुक "शेलशॉक" (BASH-CVE-2014-7169) की ऑडिट और सुधार के लिए
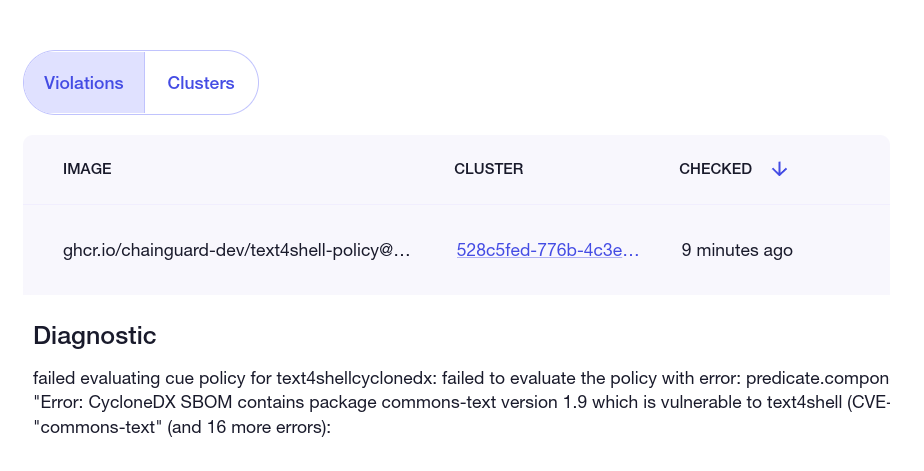 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell के लिए ClusterImagePolicy डेमो
 tazmidev/cve-2026-53571
CVE-2026-53571 `server.fs.deny` विंडोज़ के वैकल्पिक पथों पर बायपास PoC।
 tlwebdesign/joomla-3.10.12-languagehelper-hotfix
जूमला 3.10.12 में CVE-2023-40626 सुरक्षा भेद्यता को ठीक करने के लिए प्लगइन
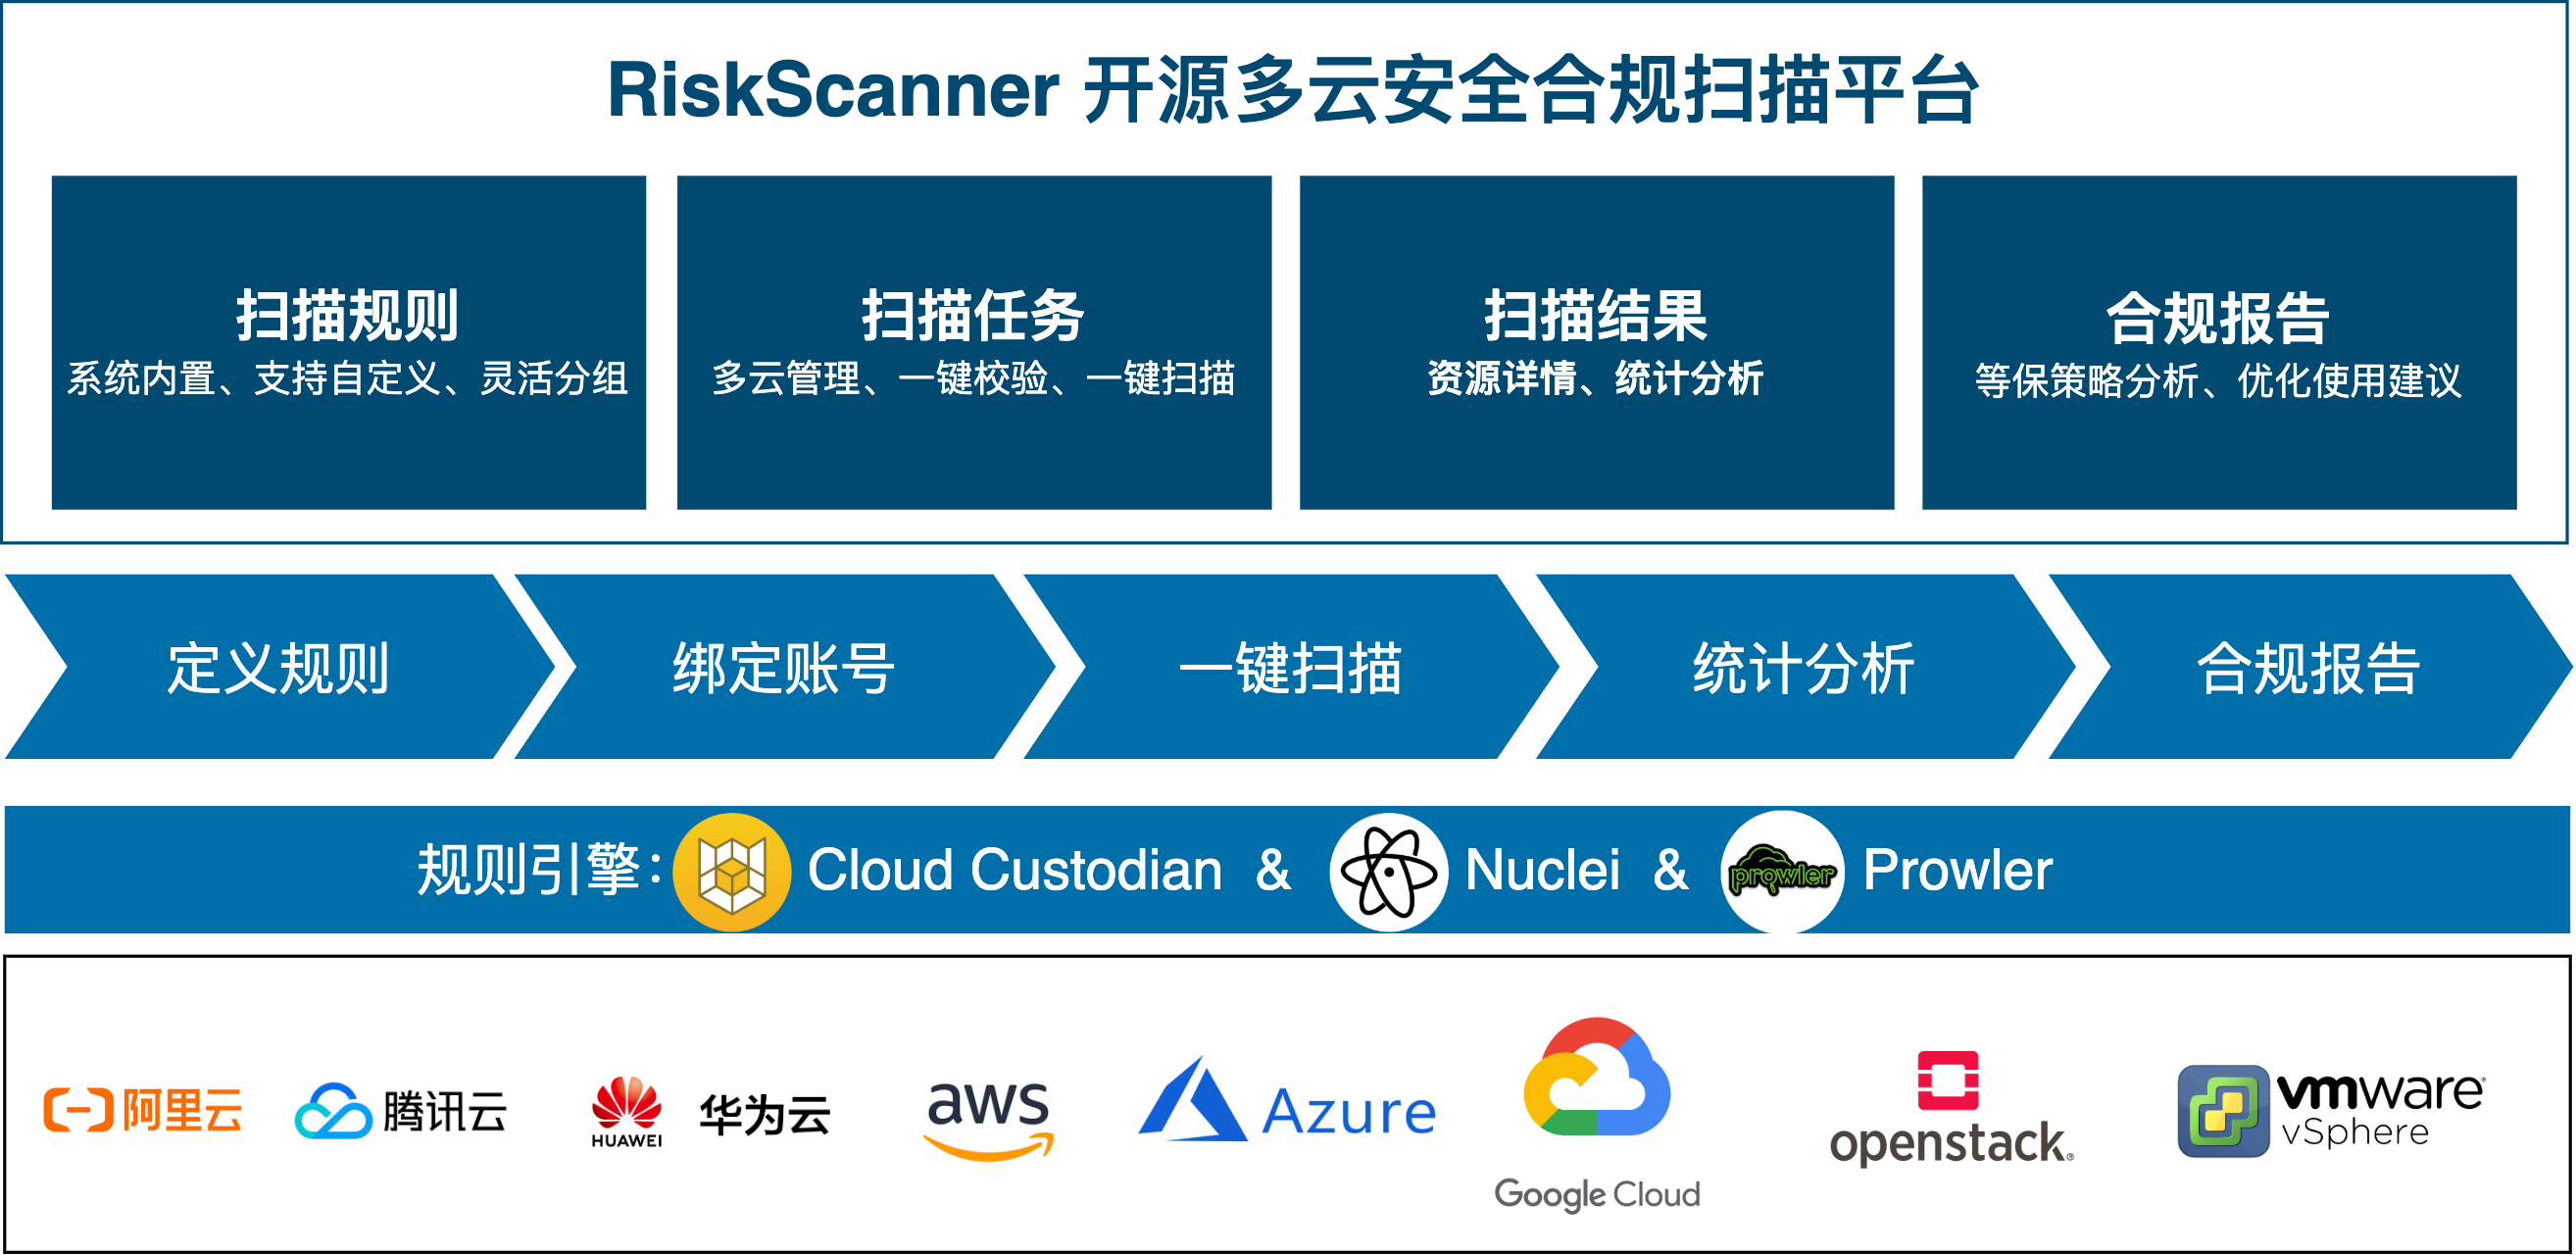 fit2cloud/riskscanner
RiskScanner एक ओपन-सोर्स मल्टी-क्लाउड सुरक्षा अनुपालन स्कैनिंग प्लेटफ़ॉर्म है, जो Cloud Custodian और Nuclei इंजन पर आधारित है, और मुख्यधारा के…
 tenable/terrascan
क्लाउड नेटिव इन्फ्रास्ट्रक्चर प्रावधान करने से पहले जोखिम को कम करने के लिए इन्फ्रास्ट्रक्चर ऐज़ कोड में अनुपालन और सुरक्षा उल्लंघनों का पता लगाएं।
 openclarity/openclarity
OpenClarity एक ओपन सोर्स प्लेटफॉर्म है जो क्लाउड-नेटिव अनुप्रयोगों और बुनियादी ढांचे की सुरक्षा और अवलोकन क्षमता को बढ़ाने के लिए बनाया गया है
 domain-protect/domain-protect
OWASP Domain Protect - सबडोमेन टेकओवर को रोकें