Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
मेमोरी फोरेंसिक — पृष्ठ 10 | Kitploit
श्रेणियाँ

मेमोरी फोरेंसिक

चल रहे प्रक्रियाओं, नेटवर्क कनेक्शन, और छिपे हुए मालवेयर को खोजने के लिए रैम डंप का विश्लेषण करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10 दिन पहले
avml preview#3

avml

GitHubmicrosoft/avml
1.1k3 दिन पहले
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k9घं 54मि पहले
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6 महीने पहले
community preview#7

community

GitHubvolatilityfoundation/community
3786 साल पहले
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602 साल पहले
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k10घं 39मि पहले
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k16घं 27मि पहले
capa preview#11

capa

GitHubmandiant/capa
6.1k1 दिन पहले
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k6घं 18मि पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
705 परिणाम
MemITM preview

MemITM

GitHubamossys/memitm

मेमोरी में मैन-इन-द-मिडल बनाने का उपकरण
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
1268 साल पहले
NovaHypervisor preview

NovaHypervisor

GitHubidov31/novahypervisor

इंटेल x64 के लिए विंडोज हाइपरवाइज़र: विंडोज के लिए रक्षात्मक होस्ट हाइपरवाइज़र जो कर्नेल-स्तरीय हमलों को कम करने के लिए डिज़ाइन किया गया है, जिसमें…
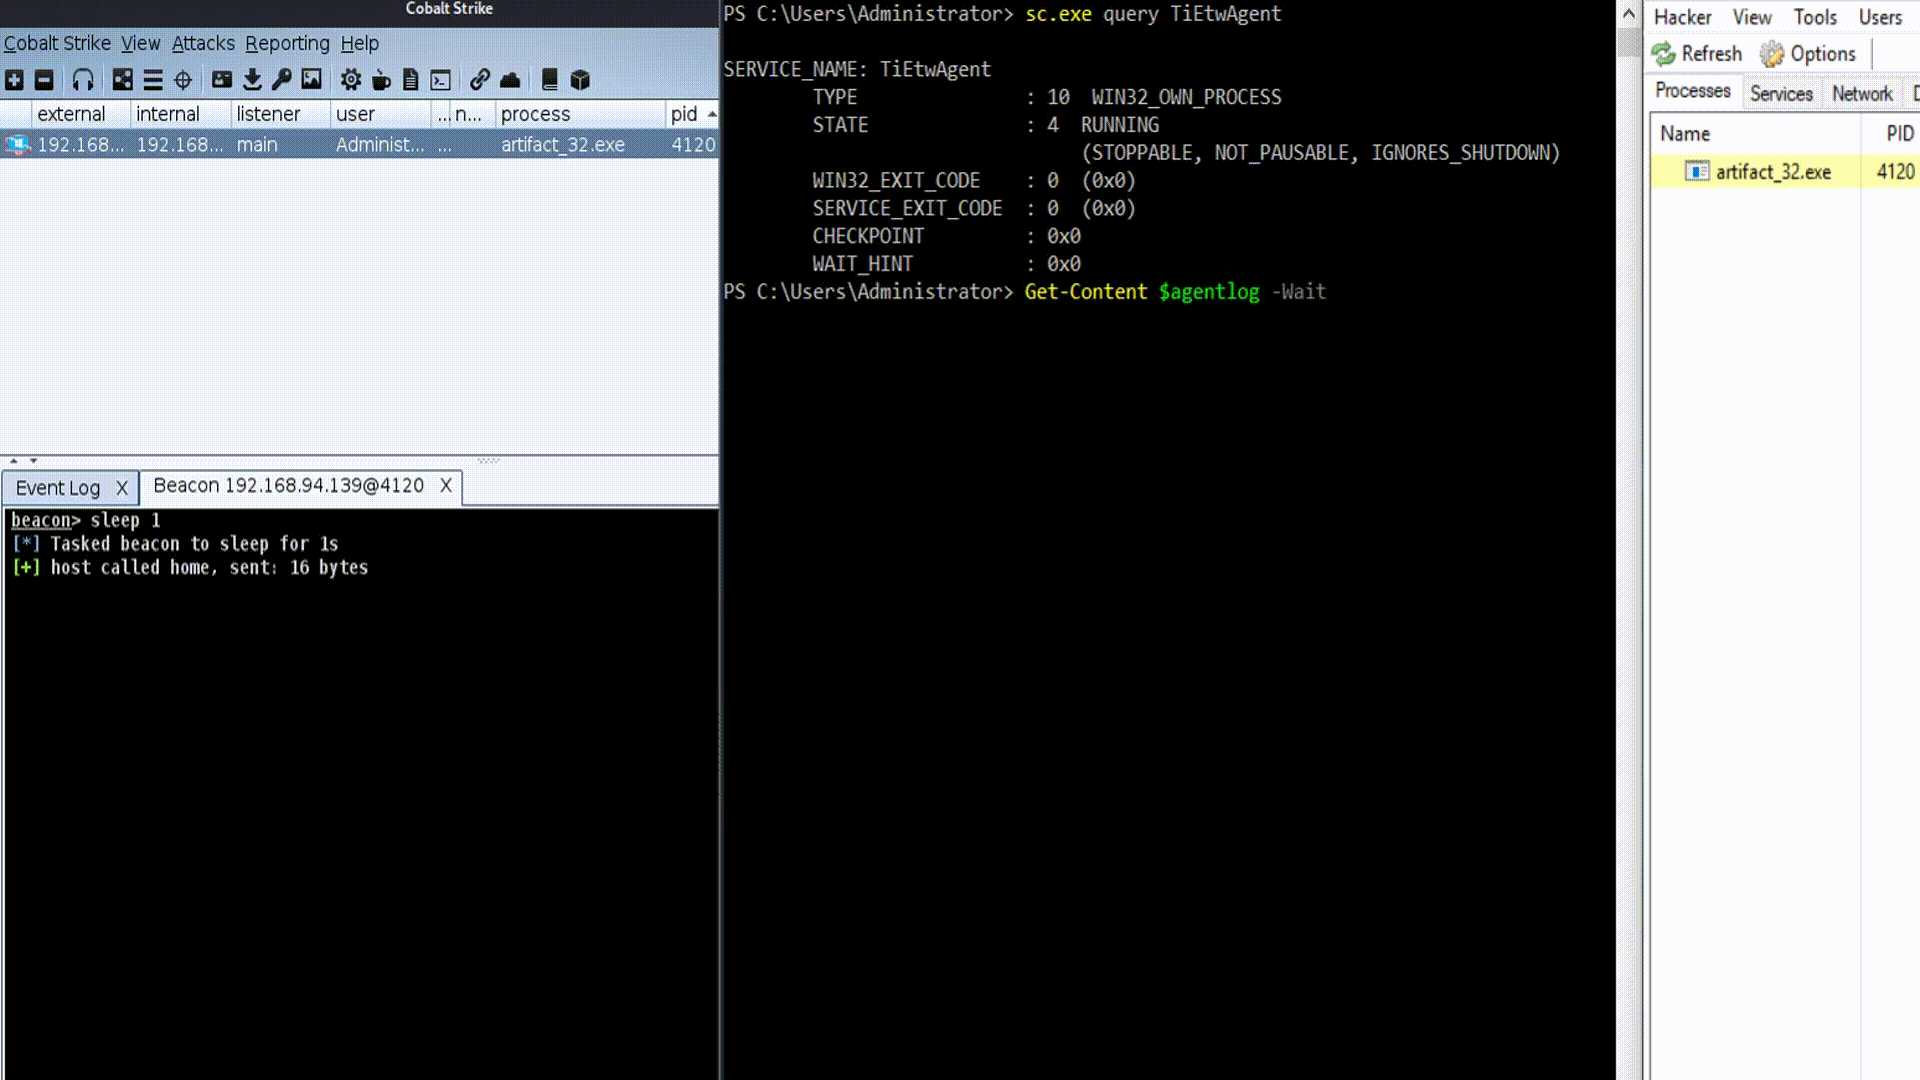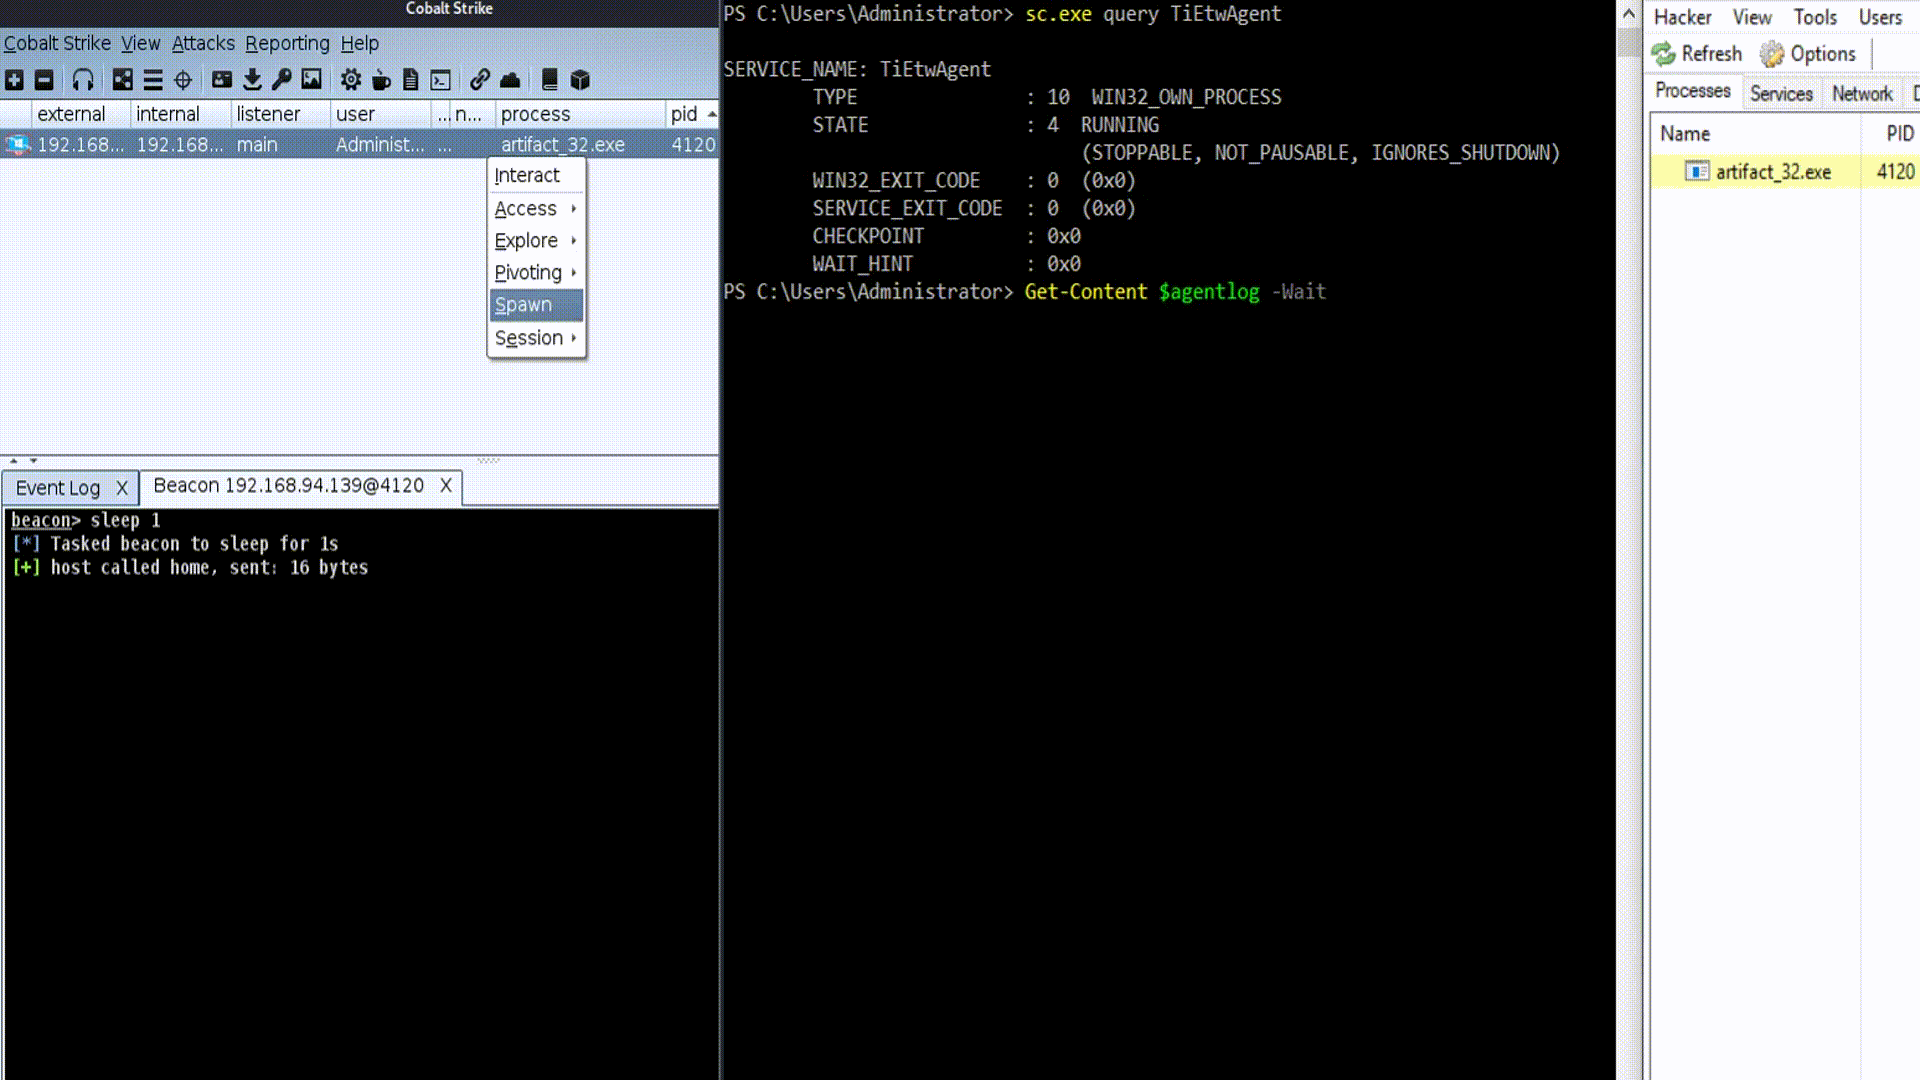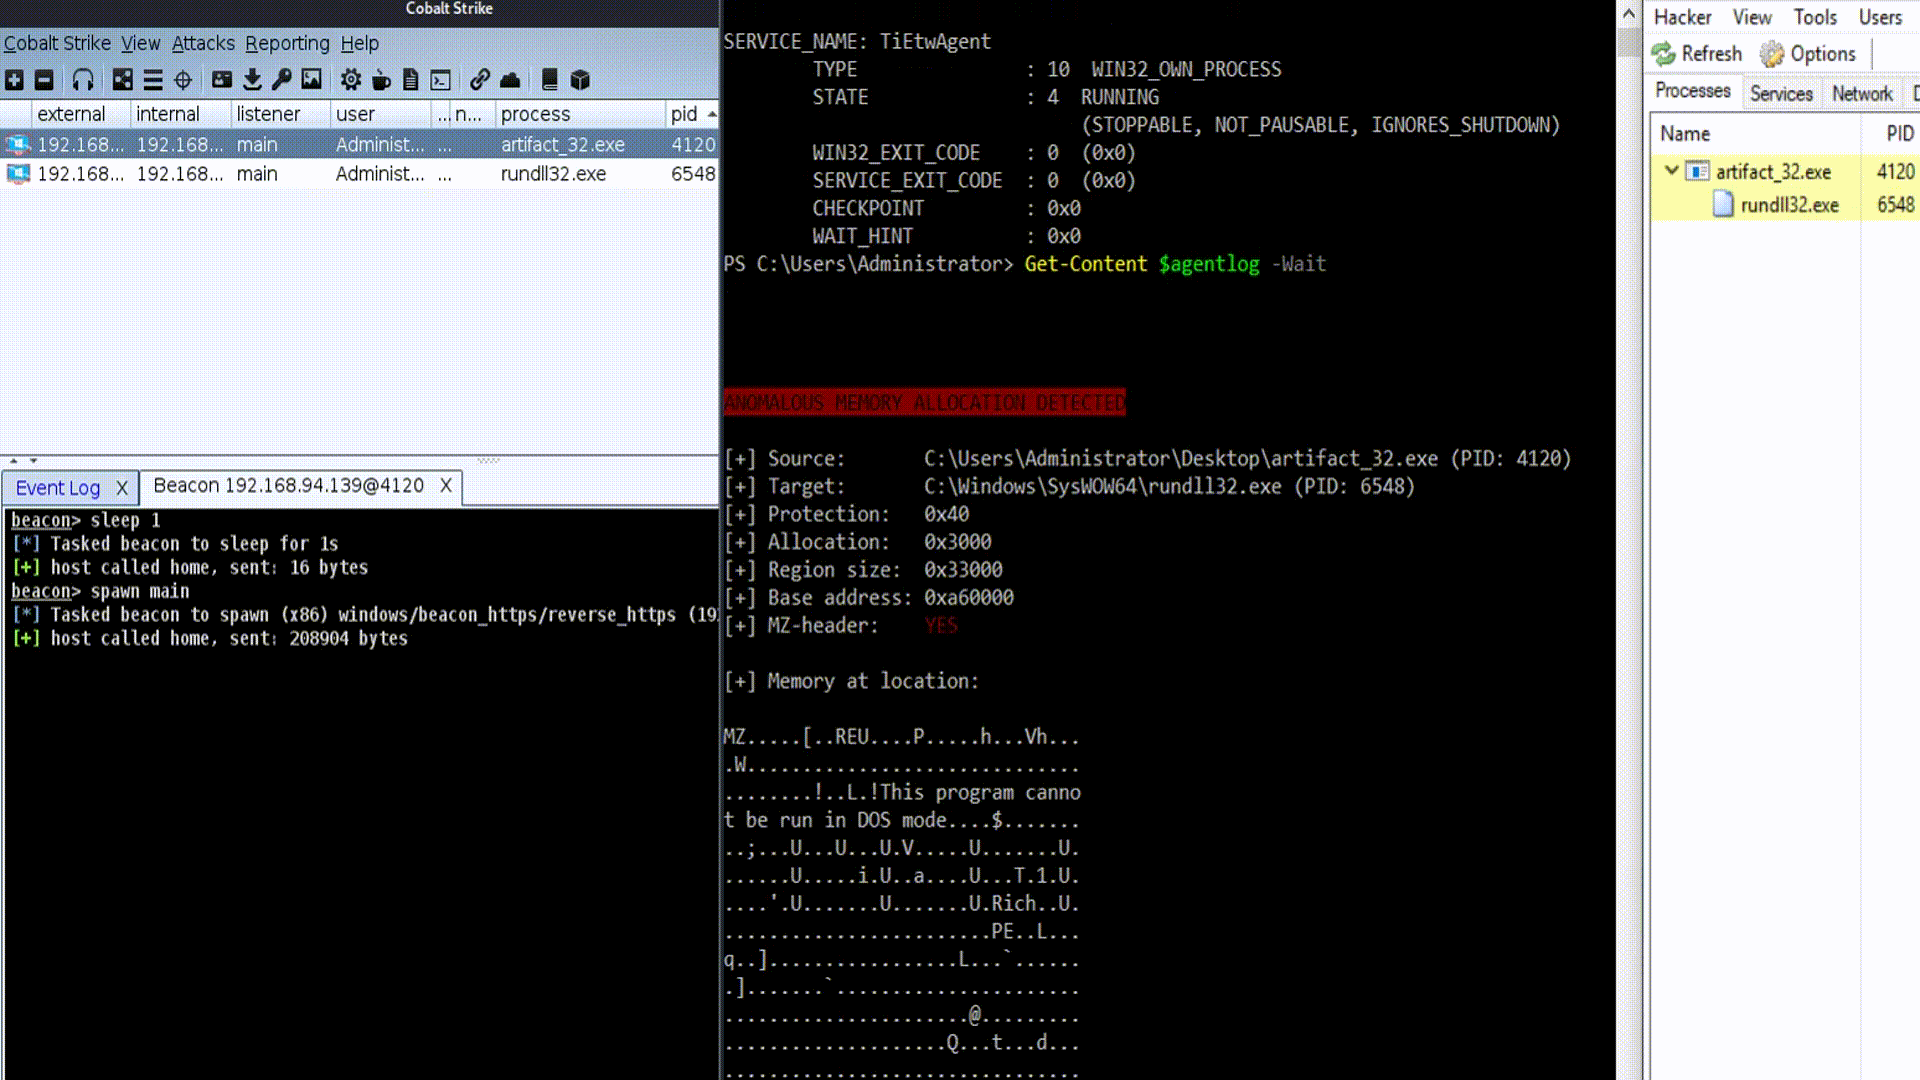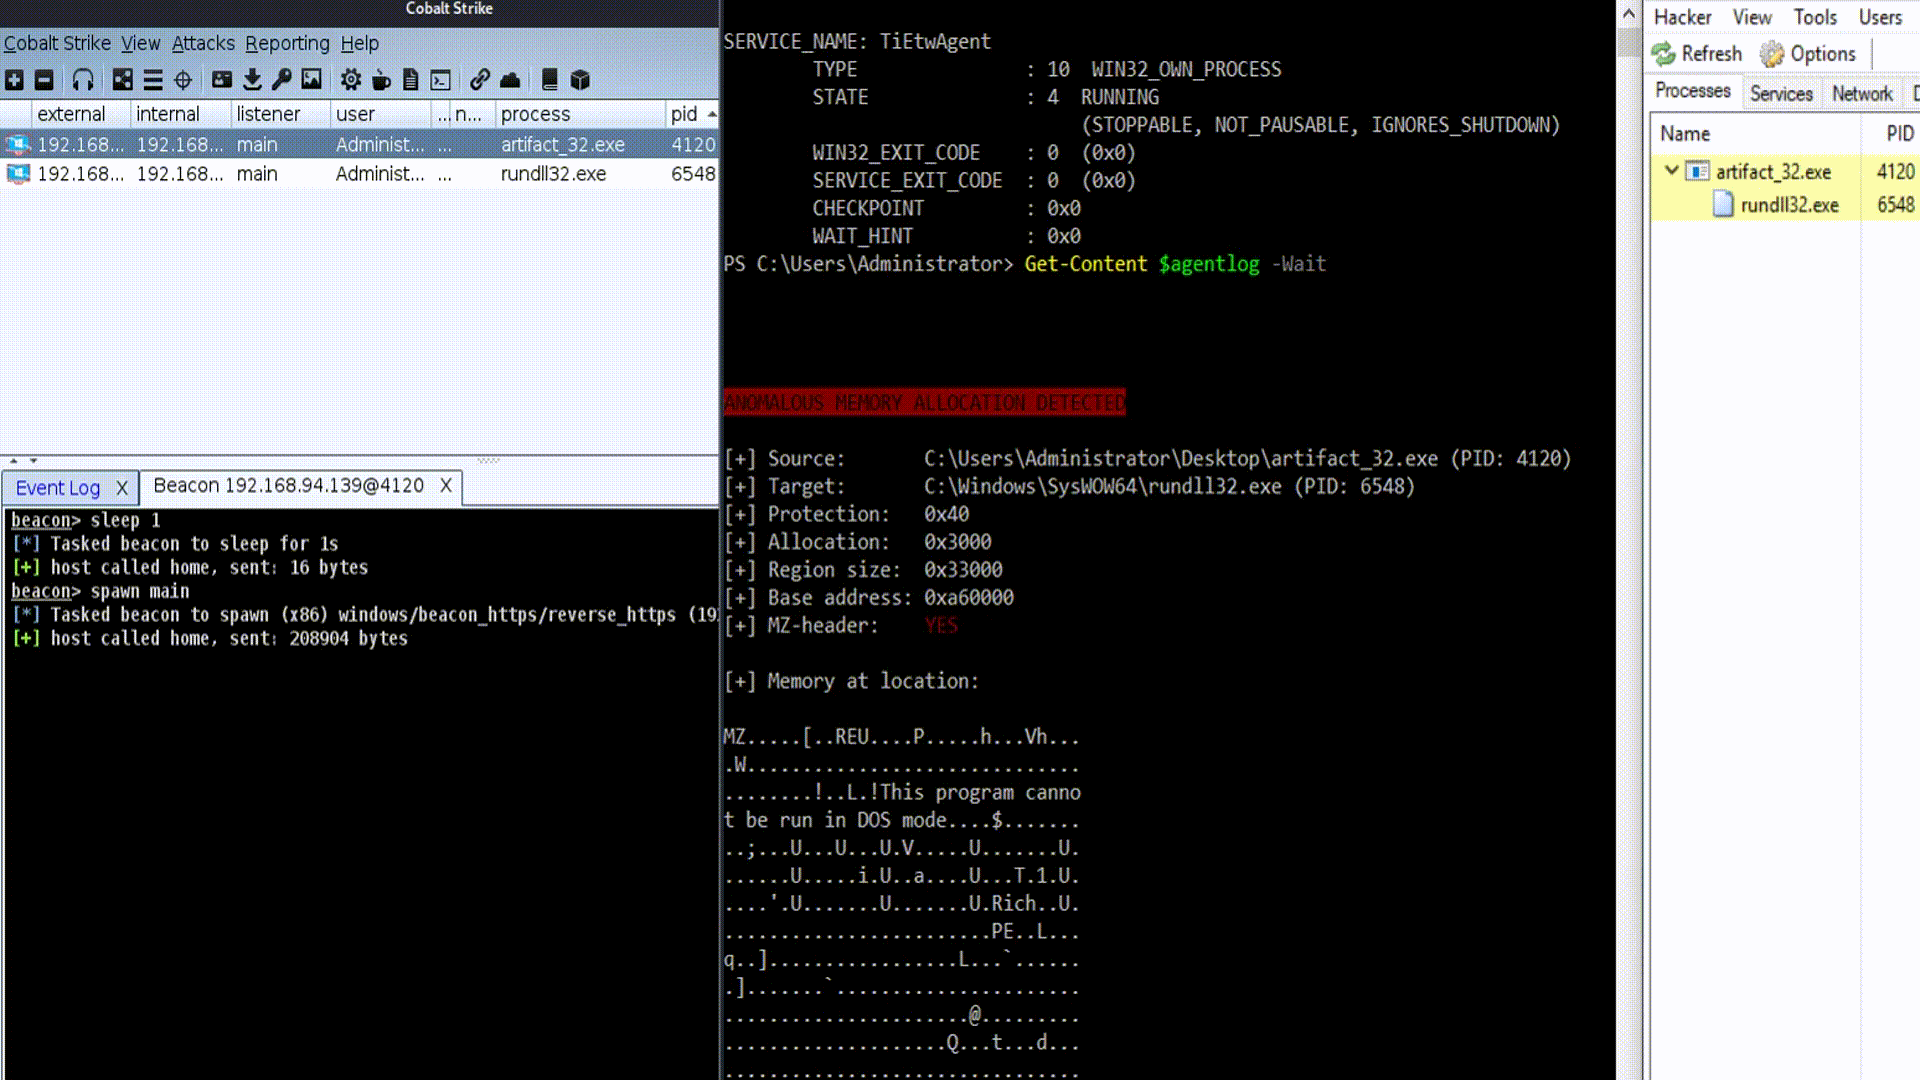
defensive-toolsmemory-forensicsids-ips-evasion+2
2705 महीने पहले
TiEtwAgent preview

TiEtwAgent

GitHubxuanxuan0/tietwagent

ETW आधारित PoC मेमोरी इंजेक्शन डिटेक्शन एजेंट, आक्रामक और रक्षात्मक अनुसंधान उद्देश्यों के लिए
defensive-toolsmemory-forensicsmalware-analysis+1
3005 साल पहले
BOF_RunPe preview

BOF_RunPe

GitHubntdallas/bof_runpe

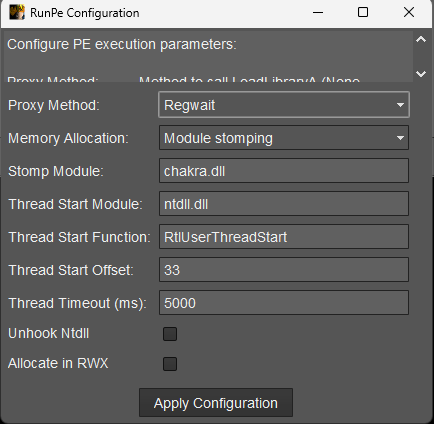
Cobalt Strike Beacon में कंसोल बनाए बिना PE चलाने के लिए BOF
memory-forensicsshellcodepost-exploitation+1
20011 महीने पहले
shed preview

shed

GitHubenkomio/shed

.NET रनटाइम निरीक्षक

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
2757 साल पहले
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

ICEStick के लिए एक कम पिन संख्या स्निफर - TPM चिप्स को लक्षित
embedded-systems-securitymemory-forensicsdata-exfiltration+5
1786 साल पहले
CVE-2022-3699 preview

CVE-2022-3699

GitHubalfarom256/cve-2022-3699

Lenovo डायग्नोस्टिक्स ड्राइवर EoP - मनमाना R/W
privilege-escalationmemory-forensicsvulnerability-analysis+3
1753 साल पहले
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

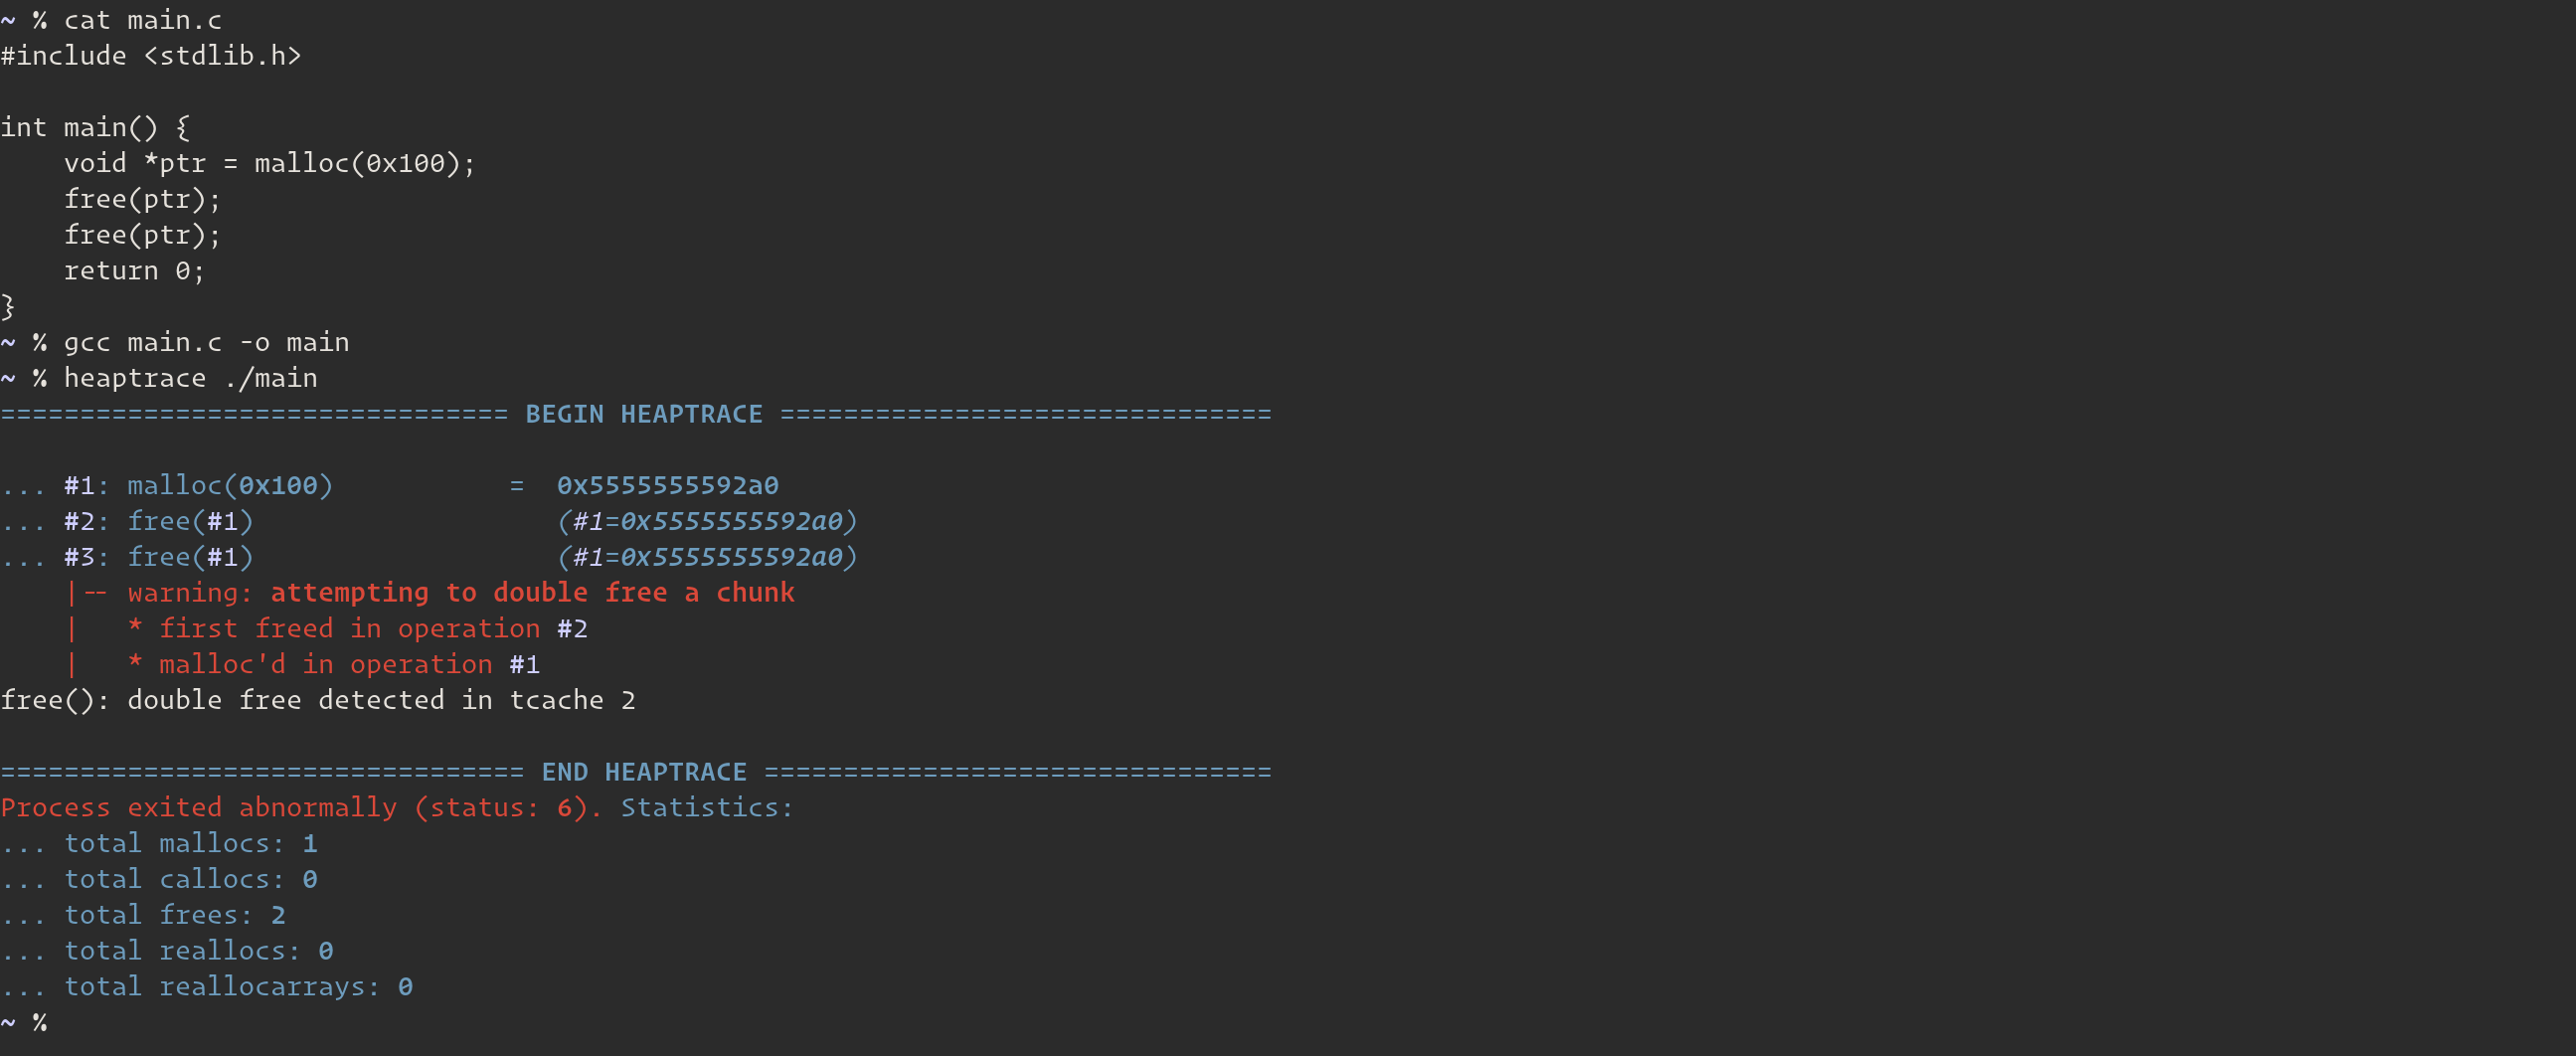
pwn और डिबगिंग के लिए हीप संचालन को विज़ुअलाइज़ करने में मदद करता है।
memory-forensicsdebuggersctf+1
3303 साल पहले
cve-2019-2215 preview

cve-2019-2215

GitHubkangtastic/cve-2019-2215

Temproot, Pixel 2 और Pixel 2 XL के लिए CVE-2019-2215 द्वारा
android-securityprivilege-escalationmemory-forensics+4
1347 साल पहले
Platbox preview

Platbox

GitHubioactive/platbox

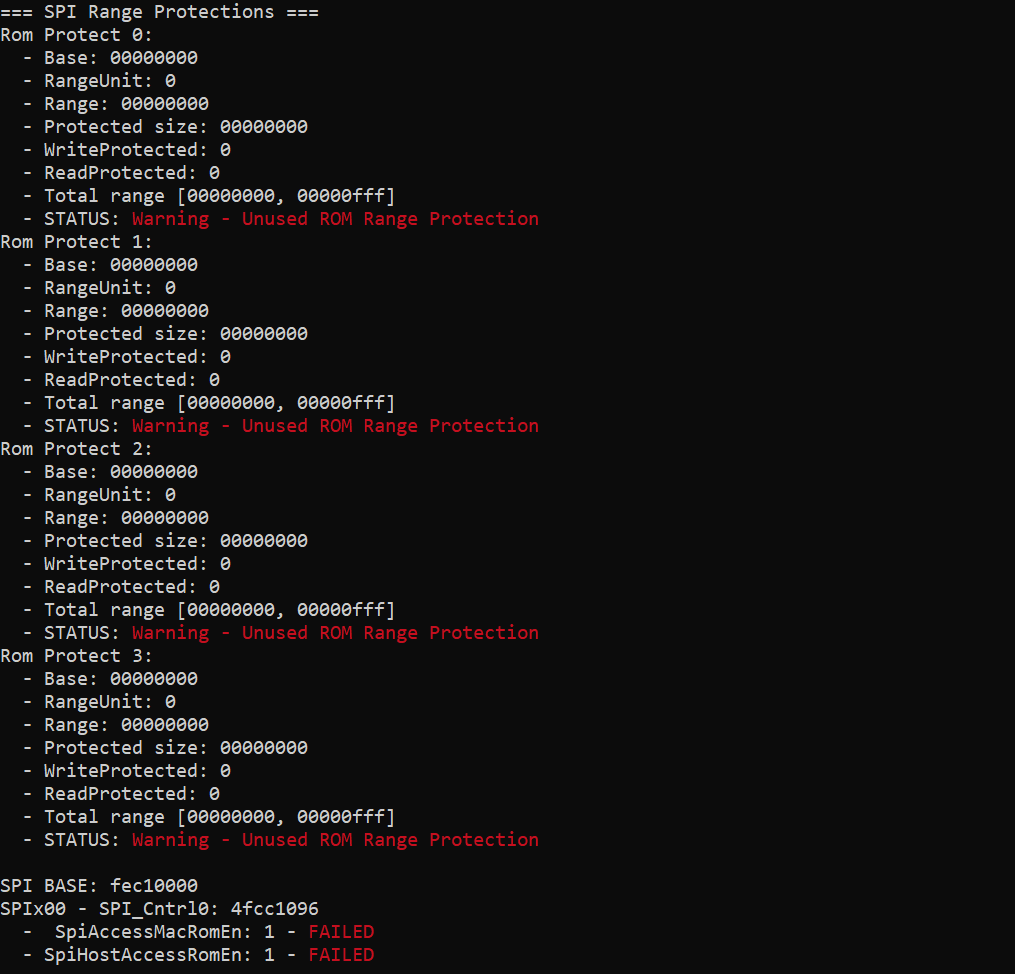
प्लेटफ़ॉर्म सुरक्षा मूल्यांकन उपकरण जो UEFI/SMM रजिस्टर, PCI कॉन्फ़िग स्पेस, भौतिक मेमोरी, SPI फ्लैश और S3 बूटस्क्रिप्ट को डंप और विश्लेषित करने के…

memory-forensicsvulnerability-analysisfuzzing+3
2211 साल पहले
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

वोलैटिलिटी 3 को Rust में पोर्ट किया गया। समान आउटपुट, कहीं अधिक तेज़।
memory-forensicsvulnerability-analysisforensics+3
19716 दिन पहले
CVE-2023-0179-PoC preview

CVE-2023-0179-PoC

GitHubh4k6/cve-2023-0179-poc

CVE-2023-0179 के लिए शोषण (Exploit)। यह भेद्यता CVE-2023-0179 के रूप में निर्दिष्ट की गई है, जो 5.5 से 6.2-rc3 तक के सभी Linux संस्करणों को प्रभावित…
privilege-escalationmemory-forensicsvulnerability-analysis+2
2003 साल पहले
ulexecve preview

ulexecve

GitHubanvilsecure/ulexecve

लिनक्स पर डिस्क को छुए बिना मेमोरी से सीधे मनमाना ELF बाइनरी निष्पादित करता है, जो एक ही Python स्क्रिप्ट के माध्यम से गुप्त red-teaming और…
memory-forensicsexploitationpost-exploitation+3
2142 साल पहले
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

यह टूल RtlCreateProcessReflection API का उपयोग करके lsass.exe प्रक्रिया को क्लोन करने के लिए प्रोसेस फोर्किंग तकनीक का लाभ उठाता है। क्लोन बनने के…
memory-forensicspassword-attackspost-exploitation+1
2202 साल पहले
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

CVE-2023-28252 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Nokoyawa रैंसमवेयर हमलों में उपयोग की जाने वाली Windows कॉमन लॉग फ़ाइल…
privilege-escalationmemory-forensicsvulnerability-analysis+4
1843 साल पहले
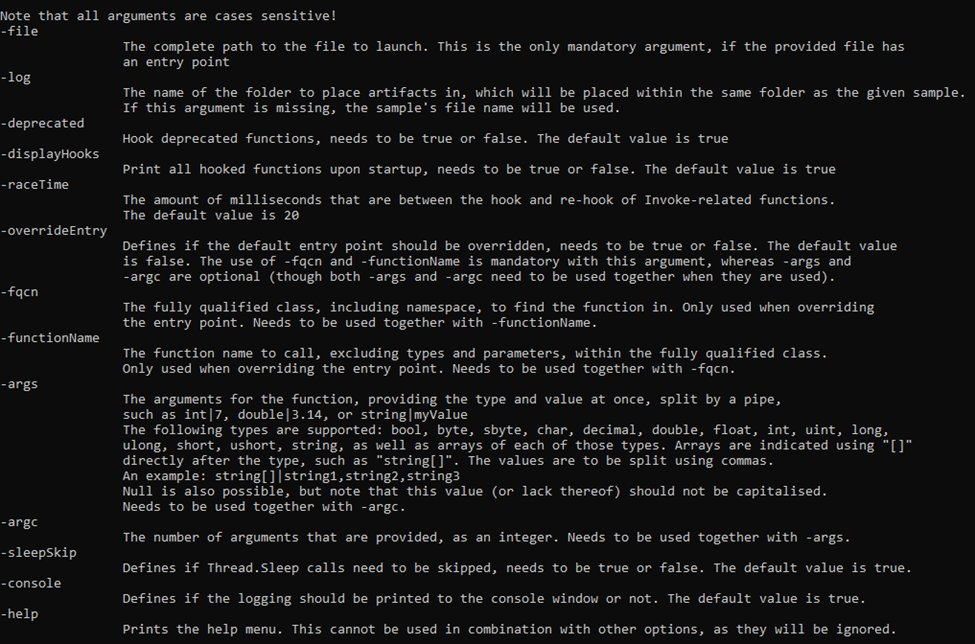
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

एक स्वचालित अनपैकर और लॉगर जो DotNet Framework को लक्षित करने वाली फ़ाइलों के लिए है।
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
2663 साल पहले
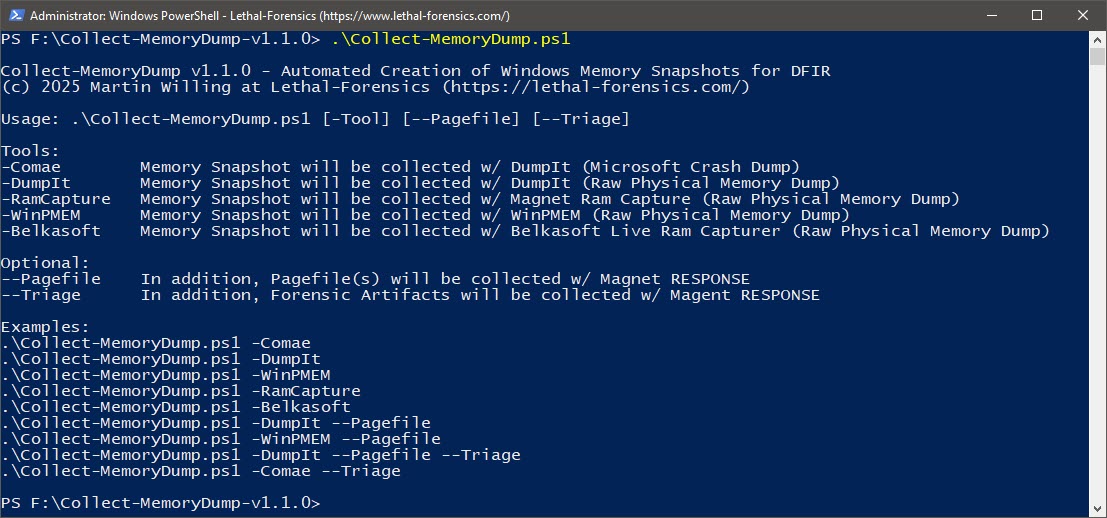
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

फोरेंसिक रूप से सुदृढ़ विंडोज मेमोरी अधिग्रहण के लिए स्वचालित PowerShell स्क्रिप्ट, जिसमें क्रैश/रॉ डंप, पेजफ़ाइल संग्रह, ट्राइएज आर्टिफैक्ट्स और…
memory-forensicsforensicsdigital-forensics+1
26511 महीने पहले
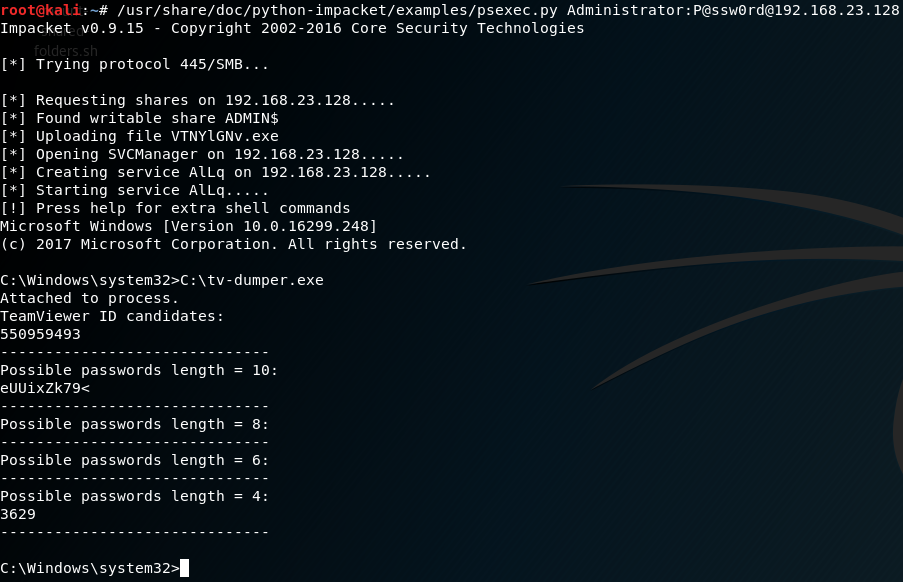
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

मेमोरी से TeamViewer ID और पासवर्ड डंप करें। अन्य टूल्स की तुलना में बहुत बेहतर काम करता है।

password-crackingreconnaissancememory-forensics+3
988 साल पहले
पिछला1…91011…40अगला