
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित
 codeyourweb/fastfinder
घटना प्रतिक्रिया - तेज़ संदिग्ध फ़ाइल खोजक
 a3h1nt/gimmesh
उन पेंटेस्टर्स के लिए जो अपने टर्मिनलों को छोड़ना नहीं चाहते।
 pelock/simple-polymorphic-engine-spe32
डेटा एन्क्रिप्ट करने के लिए अद्वितीय पॉलीमॉर्फिक डिक्रिप्शन कोड उत्पन्न करता है, जिसमें यादृच्छिक रूप से चयनित निर्देश और कुंजियाँ उपयोग होती हैं,…
 romainthomas/reverse-engineering-workshop
स्लाइड्स और रिवर्स इंजीनियरिंग वर्कशॉप के लिए हैंड्स-ऑन
 timetravelthree/idarustdemangler
Rust Demangler & Normalizer plugin for IDA के लिए
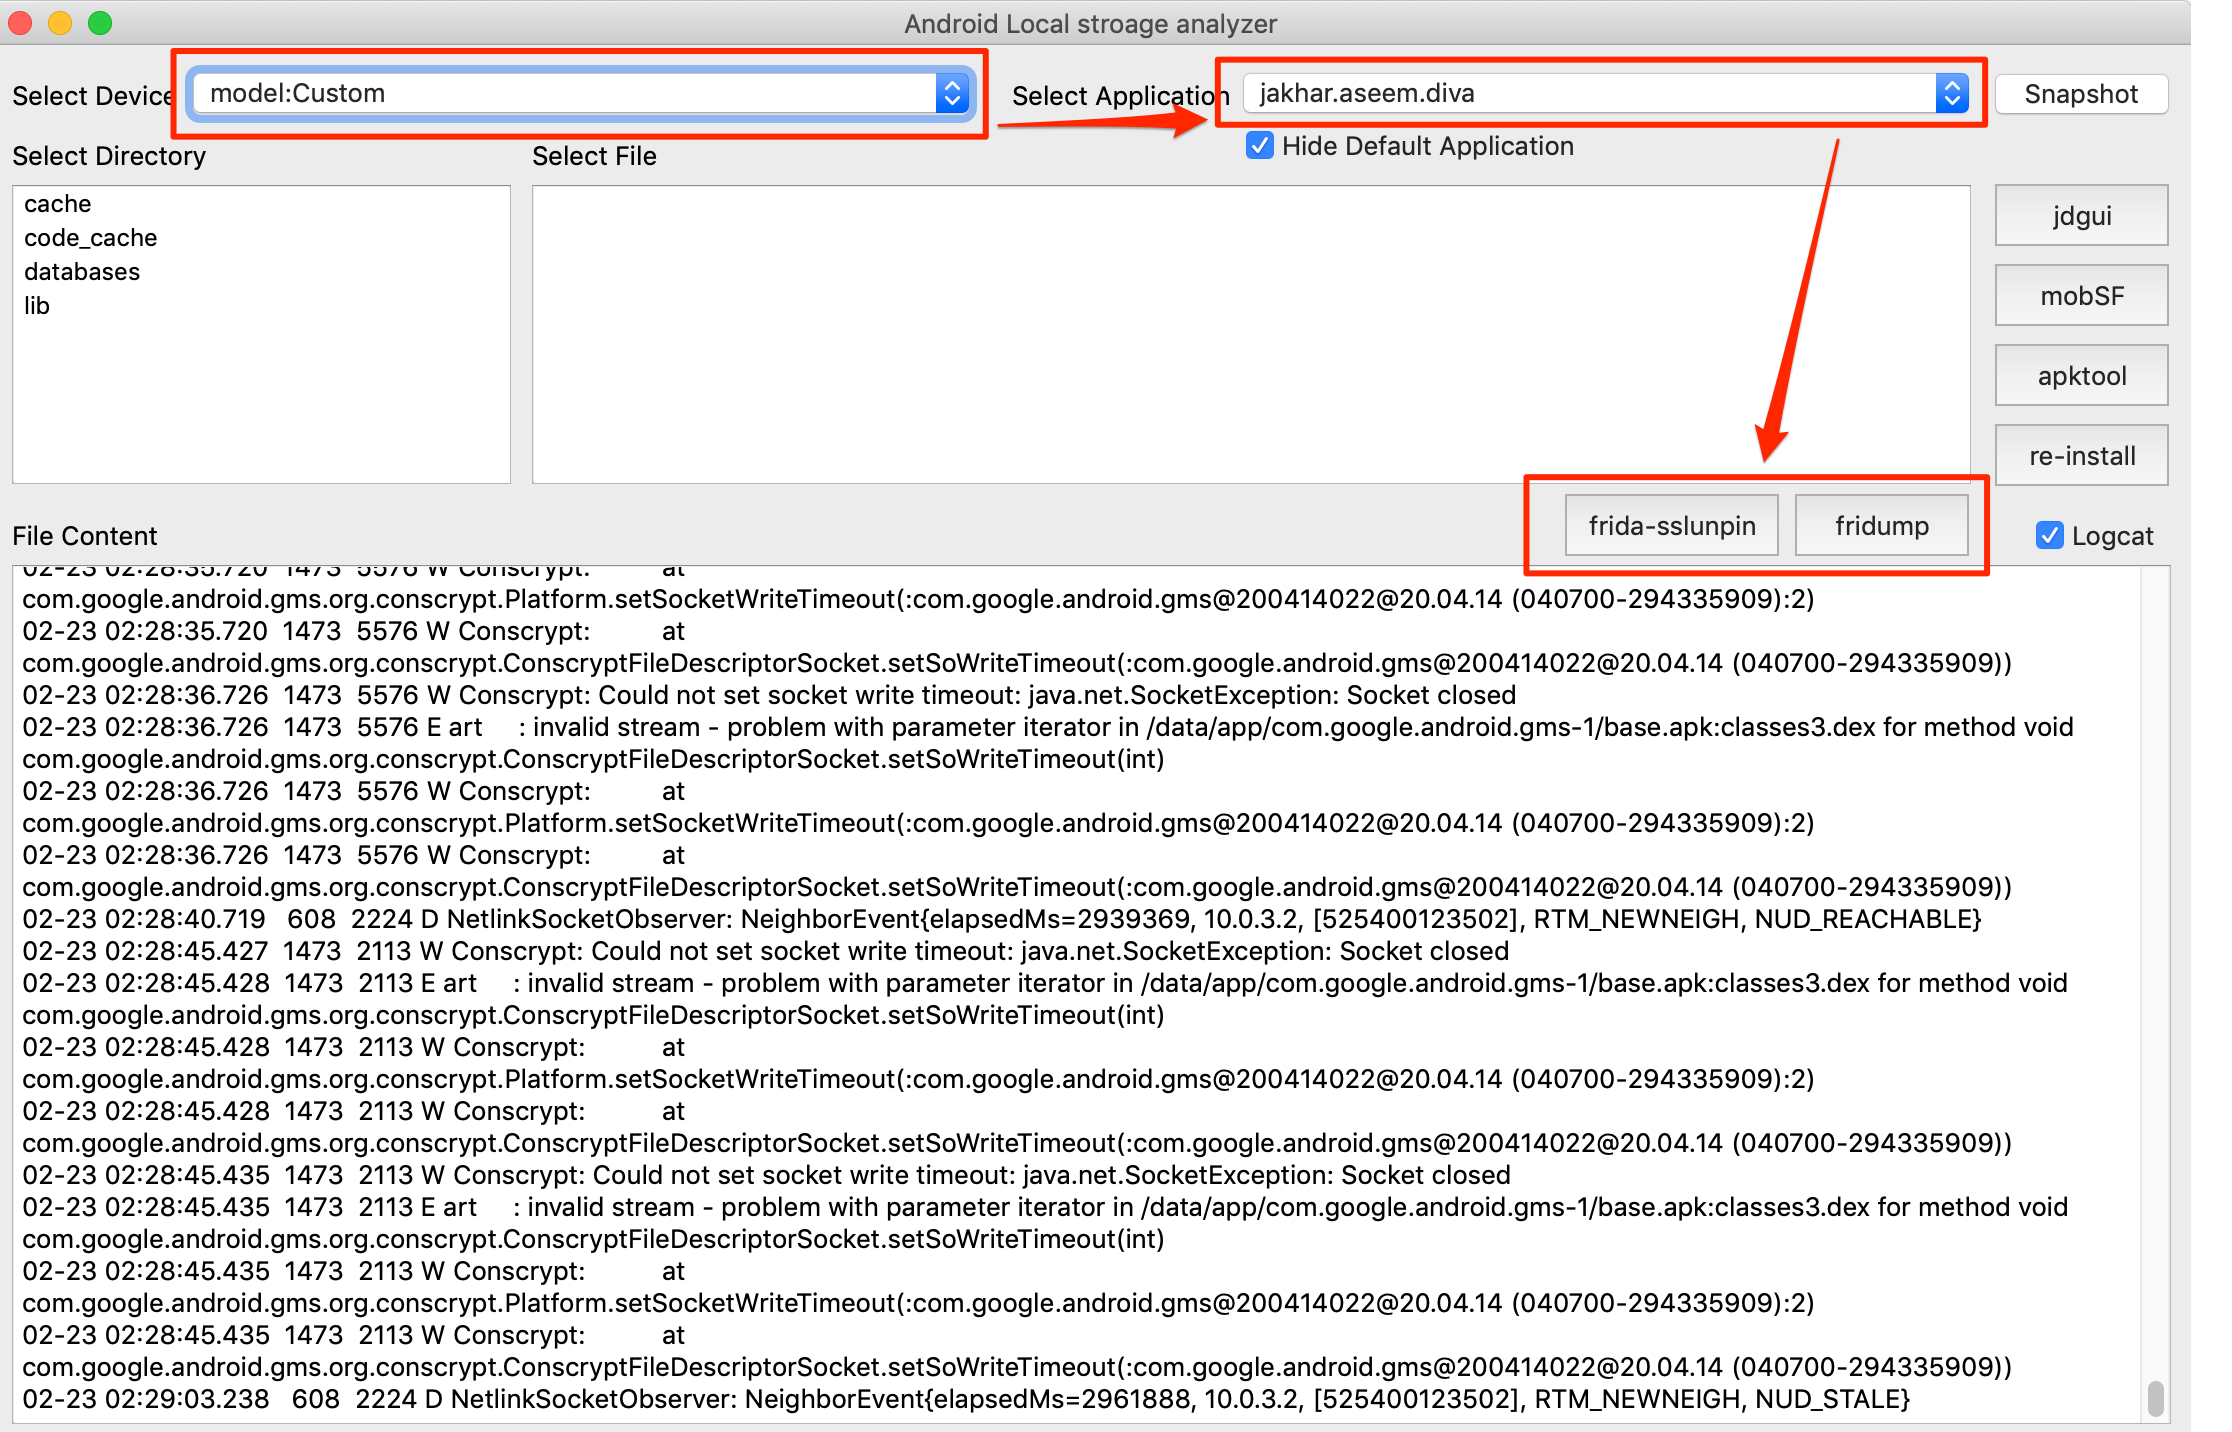 notsosecure/android_application_analyzer
यह उपकरण एंड्रॉइड एप्लिकेशन की स्थानीय स्टोरेज में सामग्री का विश्लेषण करने के लिए उपयोग किया जाता है।
 adelapie/ghidra-evm
Ghidra मॉड्यूल जो Ethereum स्मार्ट कॉन्ट्रैक्ट बाइटकोड को डिसअसेंबल, डीकंपाइल और विश्लेषित करता है। असुरक्षित निर्देशों का पता लगाता है, छिपे हुए…
 ricccrd/dd
JIT-आधारित यूज़रस्पेस लिनक्स कर्नेल जो बिना VM के Apple Silicon macOS पर मूल रूप से कंटेनर चलाता है। ड्रॉप-इन Docker Engine API प्रतिस्थापन जिसमें…
 nirizr/rematch
REmatch, एक पूर्ण बाइनरी डिफिंग फ्रेमवर्क है जो मुफ्त है और ओपन सोर्स तथा सामुदायिक-संचालित होने का प्रयास करता है।
 ericlewis/libpo32
PO-32 ध्वनिक स्थानांतरण और ड्रम संश्लेषण के लिए C99 लाइब्रेरी।
 parsingteam/teleshadow2
TeleShadow - Telegram डेस्कटॉप सत्र चुराने वाला (Windows)
 frenchyeti/rasputin
मेरे सम्मेलनों और (un)RASPs पर काम से संबंधित संसाधन और शोध पत्र। यह काम प्रगति पर है, कृपया धैर्य रखें :) योगदान करने / मुझसे संपर्क करने / PR करने…
 neo23x0/yara-performance-guidelines
तेज़ और मेमोरी-अनुकूल YARA नियम लिखने के तरीके पर एक मार्गदर्शिका
 therealdreg/shellex
C-शेलकोड से hex कन्वर्टर, IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity डीबगर और 010 editor में शेलकोड पेस्ट और निष्पादित करने के लिए…

 icicle-emu/icicle
MSP430 फ़र्मवेयर के लिए एमुलेशन-आधारित फ़ज़र जो विस्तृत क्रैश रिपोर्ट और पुनरुत्पादनीय इनपुट के साथ मेमोरी-भ्रष्टाचार बग्स का पता लगाता है और उनका…
 dhmosfunk/7-zip-cve-2025-0411-poc
इस रिपॉजिटरी में CVE-2025-0411 MotW बाईपास के भाग के रूप में POC परिदृश्य शामिल हैं।








