
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित

 0xkirisame/spica
eBPF-आधारित Linux रूटकिट डिटेक्टर जो मल्टी-चैनल क्रॉस-व्यू विश्लेषण (sched_switch, NMI, /proc) का उपयोग करके DKOM, ट्रेसपॉइंट छेड़छाड़, और प्रक्रिया…
 nmantani/fileinsight-plugins
FileInsight-plugins: मैलवेयर विश्लेषण के लिए McAfee FileInsight हेक्स एडिटर का डिकोडिंग टूलबॉक्स
 irsl/cve-2020-1313
Proof of concept exploit of Windows Update Orchestrator Service Elevation of Privilege Vulnerability
 kangtastic/cve-2019-2215
Temproot, Pixel 2 और Pixel 2 XL के लिए CVE-2019-2215 द्वारा
 aslitsecurity/cve-2021-40444_builders
इस रिपॉजिटरी में CVE-2021-40444 एक्सप्लॉइट के लिए cab फ़ाइल, html फ़ाइल और docx फ़ाइल के निर्माता शामिल हैं।
 cookiengineer/actual-php2shell
:robot: (Vibecoded प्रोटोटाइप) नहीं, इस कमज़ोरी का फ़ायदा उठाने का एक आसान तरीका है!
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 sidenai/hyperion-disassembler
नेटिव बहु-आर्किटेक्चर डिसअसेंबलर और डीकंपाइलर - PE/ELF/Mach-O, x86/x64/ARM64, Lua स्क्रिप्टिंग, RTTI रिकवरी
 inquest/threatkb
YARA नियमों और C2 कलाकृतियों (IP, DNS, SSL) के लिए ज्ञान आधार कार्यप्रवाह प्रबंधन (इस समय ALPHA अवस्था में)
 google/kernel-research
Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…
 nccgroup/lazydroid
Android एप्लिकेशन मूल्यांकन के कुछ पहलुओं को सुविधाजनक बनाने के लिए bash स्क्रिप्ट
 cmu-sei/kaiju
CERT Kaiju, Ghidra सॉफ्टवेयर रिवर्स इंजीनियरिंग सुइट के लिए एक बाइनरी विश्लेषण फ्रेमवर्क एक्सटेंशन है। यह रिपॉजिटरी एक 'मिरर' है -- कृपया टिकट, बग…

 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
PE/ELF बाइनरीज़ के लिए डिसअसेम्बलर, डीकंपाइलर और x64dbg-शैली डीबगर, जिसमें IDA-शैली लिस्टिंग, फ़ंक्शन ग्राफ़, Lua प्लगइन्स, CLI, और AI-संचालित…
 fortra/cve-2023-28252
CVE-2023-28252 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Nokoyawa रैंसमवेयर हमलों में उपयोग की जाने वाली Windows कॉमन लॉग फ़ाइल…
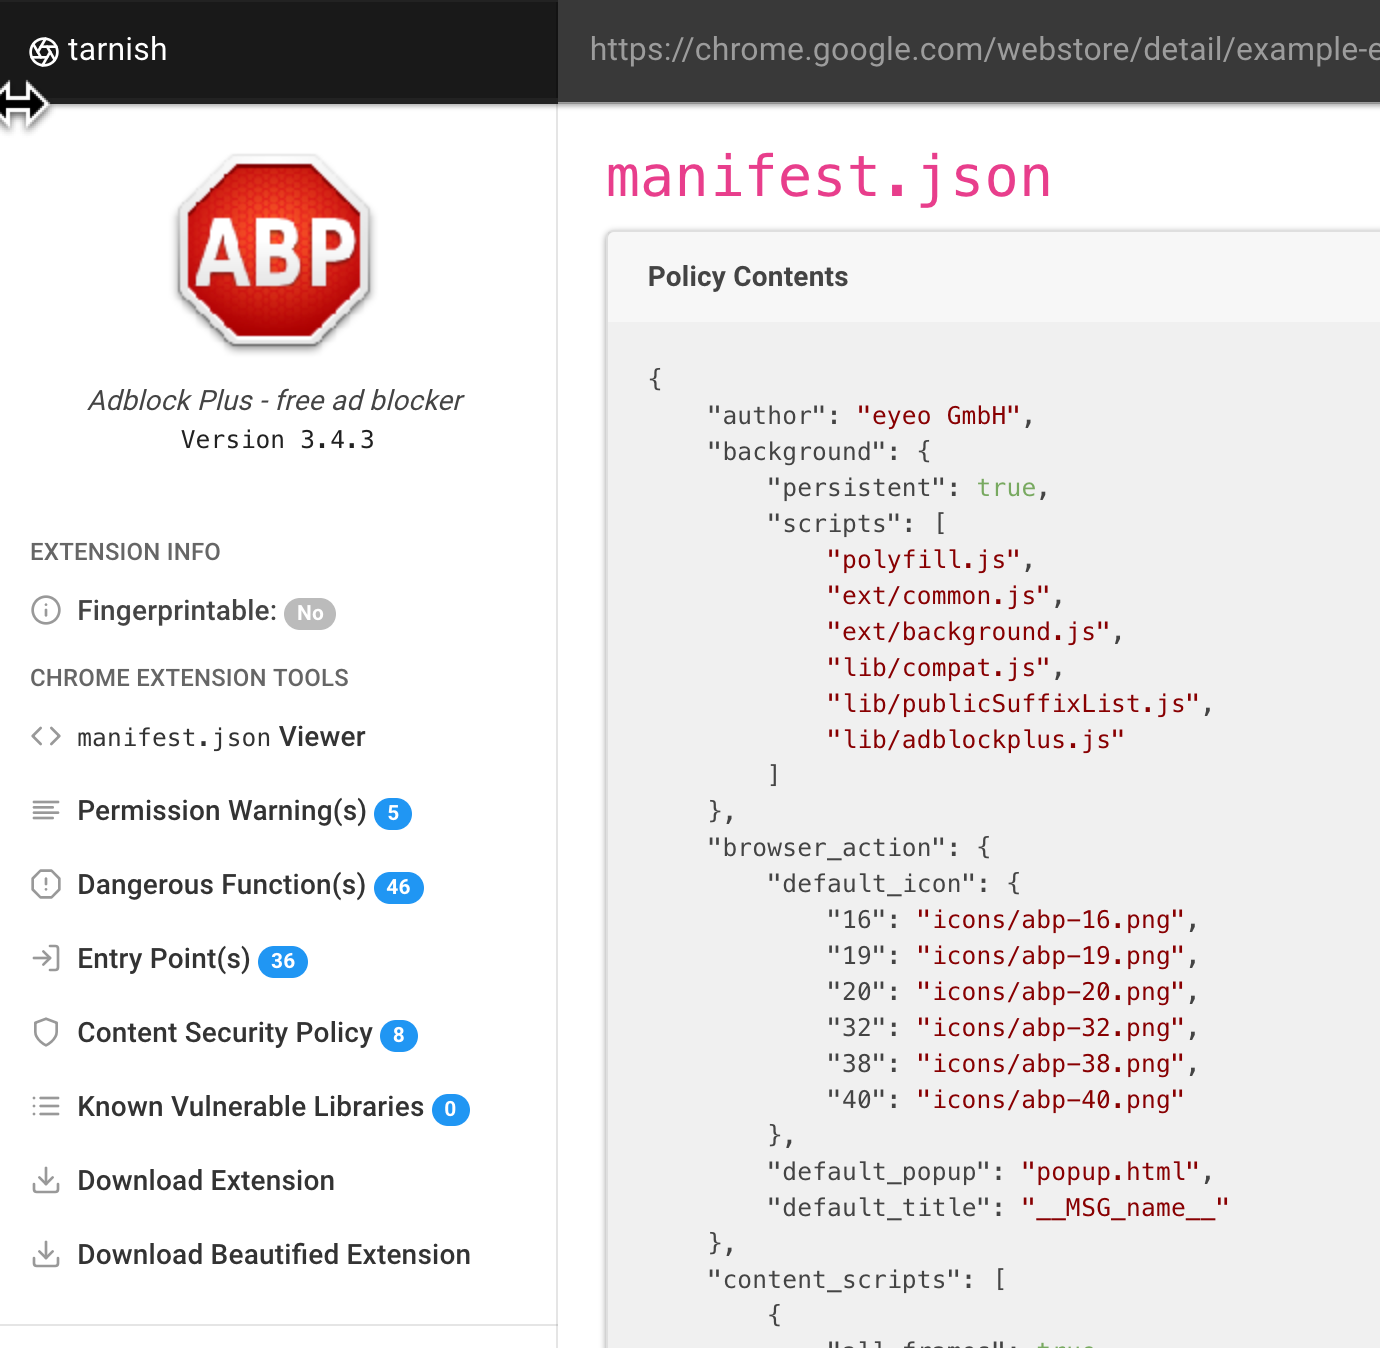 mandatoryprogrammer/tarnish
एक क्रोम एक्सटेंशन स्थैतिक विश्लेषण उपकरण जो सुरक्षा समीक्षाओं में सहायता करता है।
 thebabush/llvm-jutsu
उंगली गिनती के माध्यम से एंटी-एलएलएम अस्पष्टीकरण








